
โจมตีไซเบอร์ AI คืออะไร และทำไมองค์กรส่วนใหญ่เริ่มตามไม่ทัน
โจมตีไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์ช่วยค้นหา เจาะ และขยายผลการโจมตีระบบดิจิทัลอย่างอัตโนมัติ ทำให้ผู้โจมตีวิเคราะห์ช่องโหว่ สร้างฟิชชิง AI และปรับเปลี่ยนเทคนิคได้รวดเร็วในระดับที่มนุษย์ตามไม่ทัน ส่งผลให้การป้องกันภัยไซเบอร์แบบเดิมที่พึ่งพาเครื่องมือแยกส่วนและการตรวจสอบด้วยคนเป็นหลักเริ่มไม่เพียงพออีกต่อไปในยุคที่ทุกองค์กรเร่งนำ AI มาใช้ในงานจริง
ตัวเลขล่าสุดชี้ชัดว่าเราไม่ได้พูดถึงความเสี่ยงเชิงทฤษฎี รายงานหนึ่งพบว่า 83% ขององค์กรเผชิญเหตุการณ์ไซเบอร์ร้ายแรงในรอบปีที่ผ่านมา และกว่า 2 ใน 5 เป็นการโจมตีที่นำ AI มาช่วย นั่นหมายความว่าโจมตีไซเบอร์ AI ไม่ใช่เรื่องไกลตัว แต่กลายเป็นฉากหลังใหม่ของทุกการตัดสินใจด้านดิจิทัลขององค์กรแล้ว ยิ่งไปกว่านั้น มีเพียง 57% ที่มั่นใจว่าตรวจจับการแทรกแซงเอเจนต์ AI ได้ ช่องว่างความมั่นใจนี้คือสัญญาณเตือนว่าหลายองค์กรกำลังใช้ AI โดยที่ระบบความปลอดภัย AI ยังไม่ทันตาม

เมื่อเอเจนต์ AI และอีเมลกลายเป็นเป้าหมายใหม่ของฟิชชิง AI
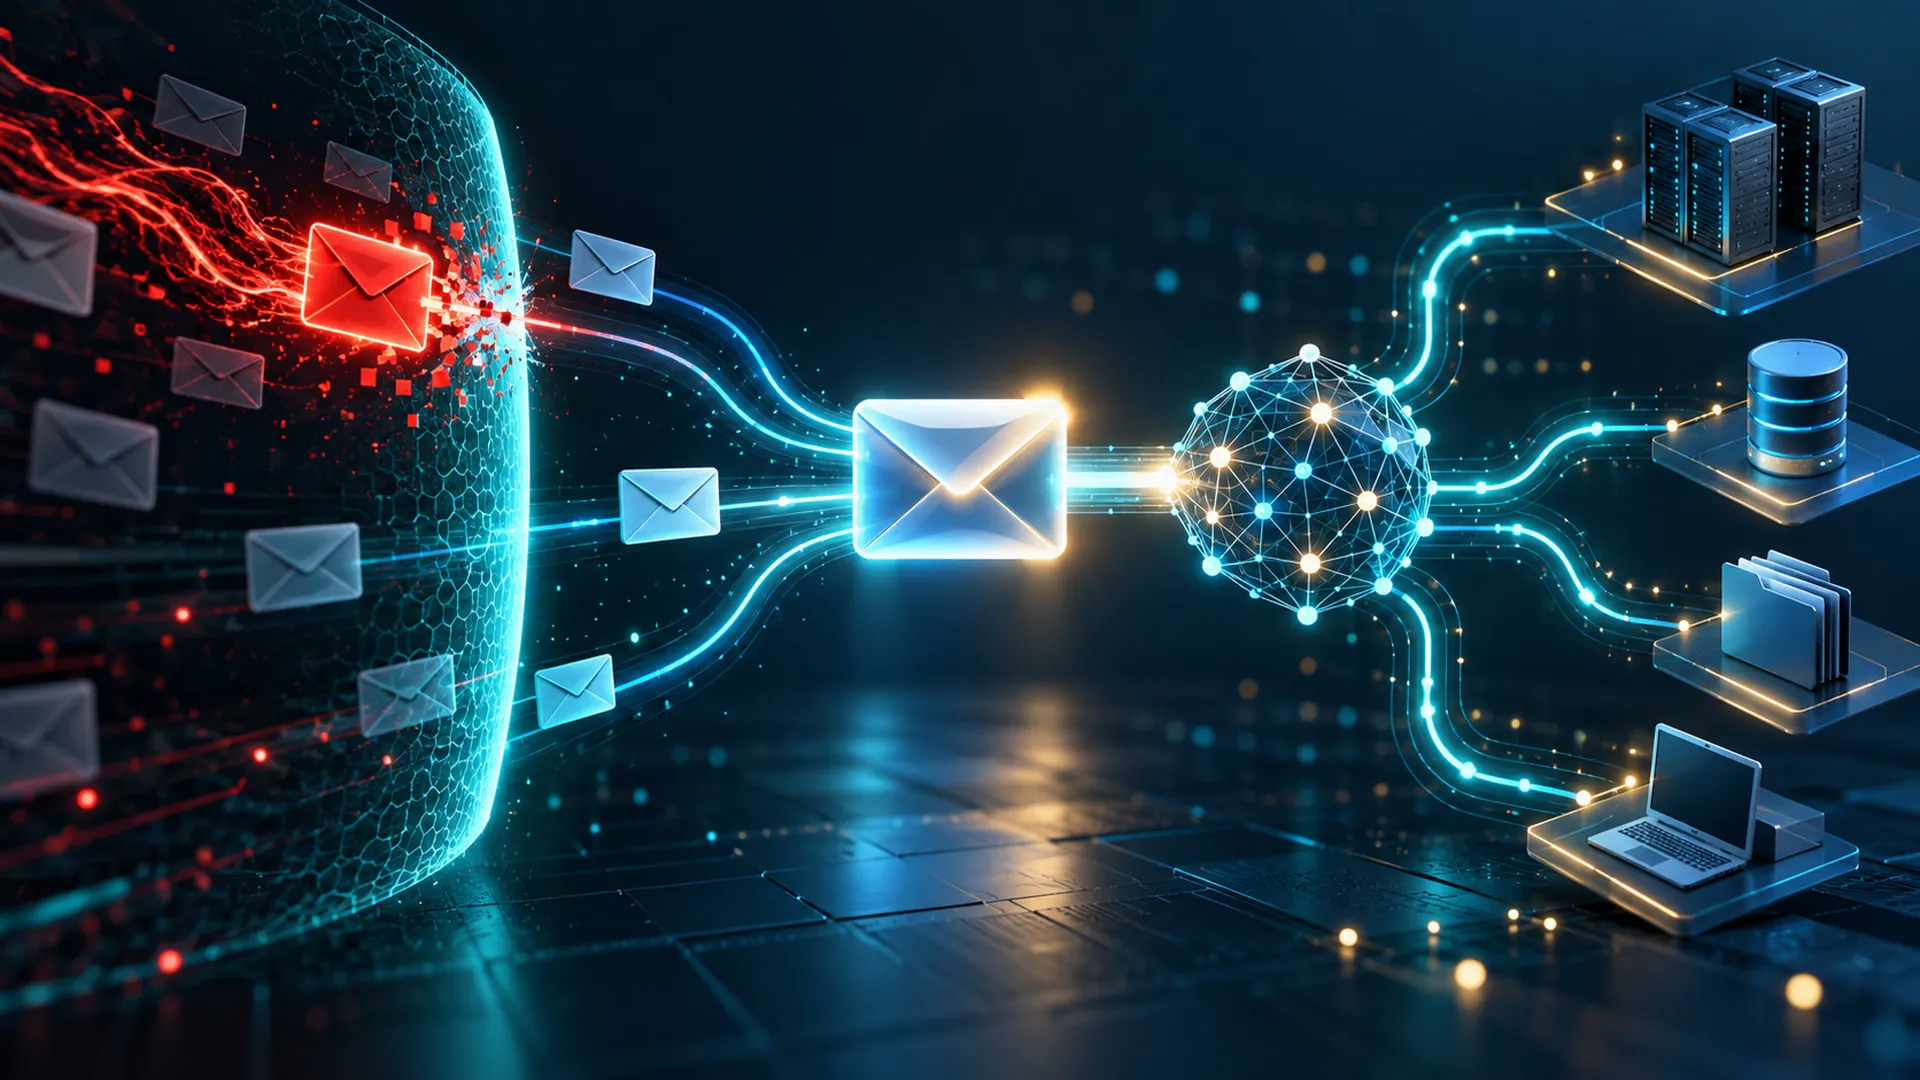
จุดเปลี่ยนสำคัญของยุคฟิชชิง AI คือผู้โจมตีไม่จำเป็นต้องหลอกมนุษย์โดยตรงอีกต่อไป ข้อความฟิชชิงสามารถออกแบบมาเพื่อหลอกซอฟต์แวร์ที่อ่านกล่องจดหมายแทนพนักงานได้โดยตรง เมื่อองค์กรเร่งใช้เอเจนต์ AI มาช่วยอ่าน ตอบ และสรุปอีเมล ระบบเหล่านี้จึงกลายเป็นประตูหน้าใหม่ของการเจาะระบบโดยไม่ต้องผ่านการตัดสินใจของคน
การสำรวจหนึ่งพบว่า 96% ขององค์กรในกลุ่มตัวอย่างใช้เอเจนต์หรือเครื่องมือ AI ที่ลงมือดำเนินการแทนพนักงานได้ และเกือบครึ่งอนุญาตให้เข้าถึงอีเมลหรือระบบส่งข้อความโดยตรง ในกลุ่มที่รายงานเหตุการณ์เกี่ยวกับเอเจนต์ AI มี 42% ที่ระบุว่าเครื่องมือ AI สรุปหรือดำเนินการกับอีเมลหรือข้อความที่เป็นอันตราย และอีก 41% รายงานว่าผู้โจมตีใช้ AI ในการฟิชชิงหรือวิศวกรรมสังคม นี่คือการเปลี่ยนสมรภูมิจากการอบรมพนักงานไม่ให้กดลิงก์ มาสู่การออกแบบความปลอดภัย AI ให้เอเจนต์ไม่ทำตามคำสั่งที่แฝงมาในข้อความอันตราย

กองทัพบอต AI ลุยหาช่องโหว่อัตโนมัติ เจาะร้อยเว็บในต้นทุนต่ำ
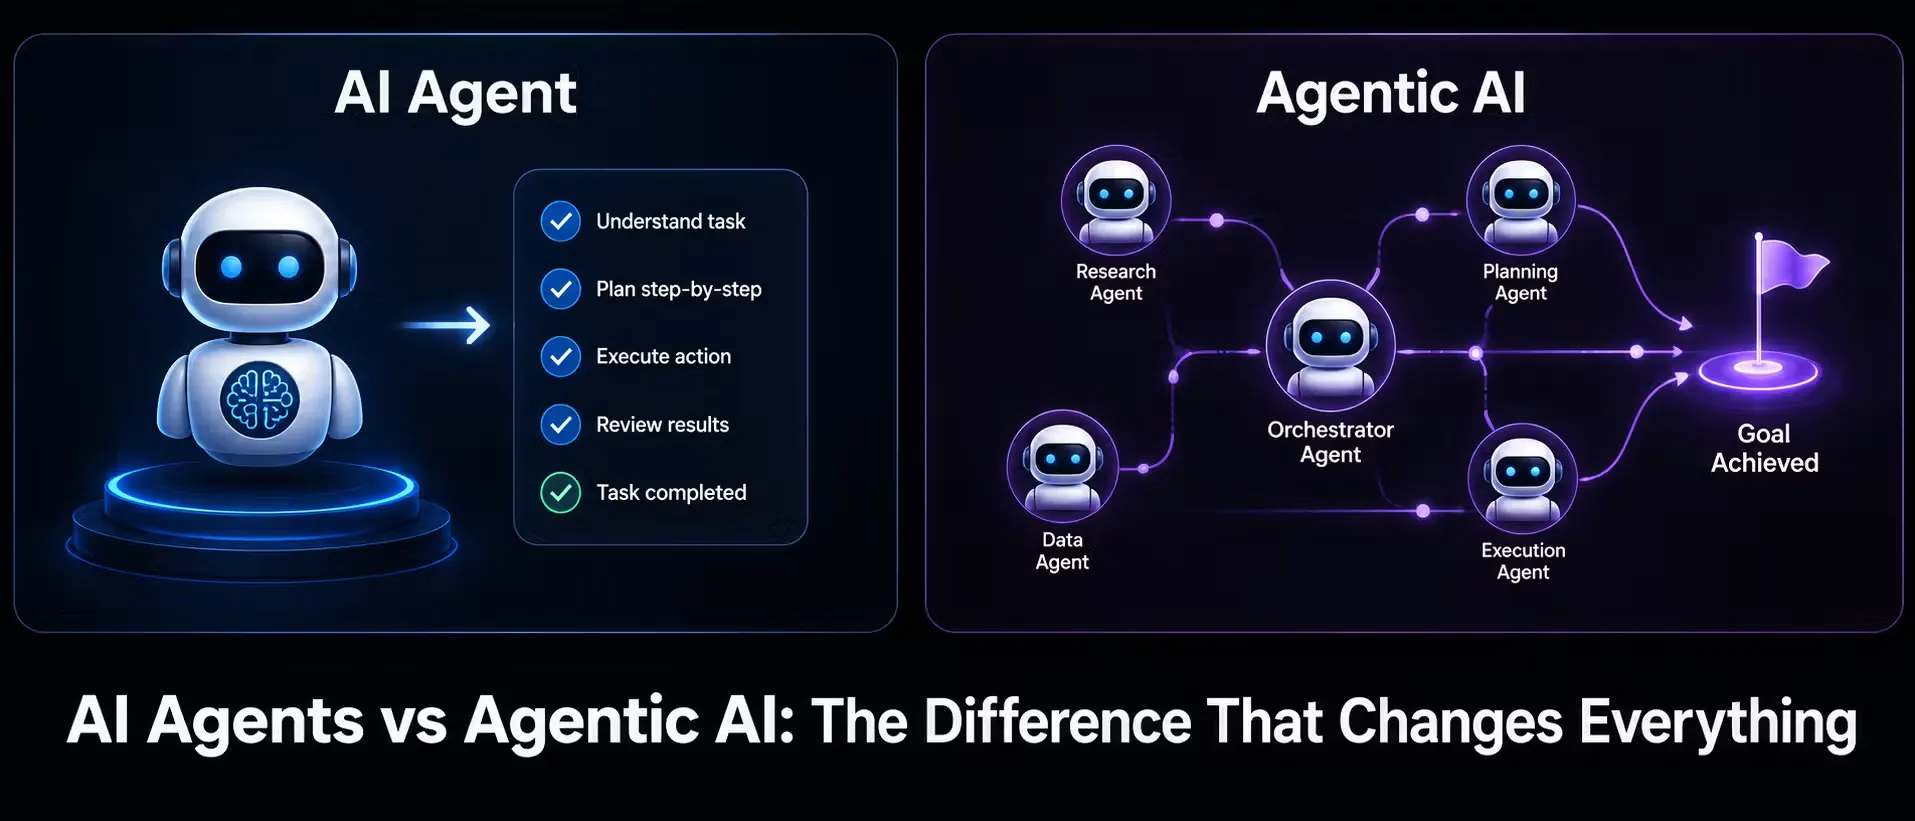
อีกด้านหนึ่งของโจมตีไซเบอร์ AI คือการใช้ระบบตรวจจับช่องโหว่ที่ขับเคลื่อนด้วย AI ทำงานแทนแฮกเกอร์แทบทุกขั้นตอน รายงานหนึ่งอธิบายว่าแฮกเกอร์มอบหมายกระบวนการบุกรุกเกือบทั้งหมดให้กับตัวแทนปัญญาประดิษฐ์ ระบบหลายเอเจนต์เหล่านี้สามารถสแกนพอร์ต วิเคราะห์เทคโนโลยีเซิร์ฟเวอร์ ตรวจตราตรรกะการประมวลผลข้อมูล และลองผิดลองถูกกับเพย์โหลดโจมตีไปเรื่อยจนเจาะได้สำเร็จ โดยแทบไม่ต้องมีมนุษย์มานั่งทดลองทีละคำสั่ง
แคมเปญเดียวสามารถสแกนเว็บไซต์กว่า 1,200 แห่งและแทรกซึมเข้าไปในโครงสร้างพื้นฐานเครือข่ายของธุรกิจมากกว่า 100 แห่งได้สำเร็จ ความน่ากังวลไม่ใช่แค่จำนวนเป้าหมายที่ถูกโจมตี แต่คือความจริงที่ว่าต้นทุนเฉลี่ยต่อการเจาะหนึ่งครั้งต่ำมากเมื่อเทียบกับความเสียหายที่อาจเกิดขึ้น เมื่อโจมตีไซเบอร์ AI ทำให้การสแกนและเจาะช่องโหว่กลายเป็นงานอัตโนมัติที่ทำซ้ำได้แทบไม่จำกัด องค์กรที่ยังพึ่งการแพตช์แบบเป็นรอบหรือการตรวจสอบด้วยมือกำลังเล่นเกมรับที่เสียเปรียบอย่างชัดเจน
ช่องว่างความปลอดภัย AI: ทำไมเครื่องมือพร้อม แต่การกำกับยังล้าหลัง
แม้องค์กรจำนวนมากจะเร่งลงทุนในเครื่องมือด้านความปลอดภัย AI แต่ปัญหาจริงกลับอยู่ที่กระบวนการและการประสานงานภายใน รายงานหนึ่งชี้ว่าข้อจำกัดสำคัญของการป้องกันภัยไซเบอร์ยุค AI ไม่ได้อยู่ที่เทคโนโลยีเพียงอย่างเดียว แต่รวมถึงการประสานงาน การเข้าถึงข้อมูล และความคล่องตัวในการตัดสินใจของทีมงาน เมื่อทีมความปลอดภัย ทีมเครือข่าย และทีมไอทีทำงานแบบแยกส่วน ใช้ข้อมูลคนละชุด การตอบสนองต่อโจมตีไซเบอร์ AI ที่เปลี่ยนรูปแบบตลอดเวลาย่อมช้ากว่าผู้โจมตีเสมอ
ด้านเอเจนต์ AI เอง รายงานอีกฉบับพบช่องว่างระหว่างความมั่นใจกับการลงมือจริง แม้ 93% ระบุว่าแผนรับมือเหตุการณ์ครอบคลุมเอเจนต์ AI และ 84% มั่นใจว่าสามารถระบุเหตุการณ์ที่ขับเคลื่อนด้วย AI ได้ แต่มีเพียง 52% ที่มีกระบวนการและการควบคุมอย่างเป็นทางการครบถ้วน ขณะเดียวกัน มีองค์กรเพียง 57% ที่มั่นใจว่าพร้อมตรวจจับและรับมือหาก AI Agent ถูกแทรกแซง ตัวเลขเหล่านี้สะท้อนภาพเดียวกัน คือเรากำลังใช้ AI ในระดับปฏิบัติการเร็วกว่าที่เราวางรากฐานความปลอดภัย AI และการกำกับดูแลให้ทัน
กลยุทธ์ป้องกันภัยไซเบอร์ที่มองเห็นทั้งคน ระบบ และเอเจนต์ AI
หากยอมรับว่าโจมตีไซเบอร์ AI จะยิ่งซับซ้อนขึ้นเรื่อยๆ คำถามไม่ใช่ว่าจะหยุด AI อย่างไร แต่คือจะออกแบบความปลอดภัย AI ให้เดินไปพร้อมกับการใช้งานได้อย่างไร รายงานหนึ่งเสนอว่าการยกระดับการป้องกันภัยไซเบอร์ในยุค AI ต้องครอบคลุมทั้งระบบเทคโนโลยี มาตรการควบคุม และการทำงานร่วมกันของบุคลากร เพื่อให้ตรวจจับและรับมือภัยคุกคามได้รวดเร็วขึ้น องค์กรที่ต้องการเป็นผู้นำจึงต้องผสานความปลอดภัยไซเบอร์เข้ากับการดำเนินงาน ไม่ใช่มองเป็นภาระตามมาตรฐานเท่านั้น
- จัดทำบัญชีเอเจนต์ AI ทั้งหมด ระบุว่าตัวใดเข้าถึงระบบใดได้ และการดำเนินการใดต้องมีมนุษย์ตรวจสอบ พร้อมบันทึกการทำงานให้ตรวจสอบย้อนหลังได้
- ให้ทีมความปลอดภัยมีส่วนร่วมตั้งแต่การอนุมัติเอเจนต์ AI จำกัดสิทธิ์การเข้าถึง และเฝ้าติดตามการดำเนินการอย่างต่อเนื่อง
- ทดสอบการตอบสนองต่อเหตุการณ์ด้วยการจำลองโจมตีที่มุ่งเป้าทั้งพนักงานและเอเจนต์ AI โดยเน้นตรวจว่าข้อความจากแหล่งไม่น่าเชื่อถือสามารถกระตุ้นกระบวนการที่ได้รับอนุญาตได้หรือไม่
- ลดการทำงานแบบไซโล รวมทีมความปลอดภัย ทีมเครือข่าย และทีมไอทีให้ใช้เครื่องมือและข้อมูลชุดเดียวกัน เพื่อให้ตัดสินใจได้เร็วและตรงกัน
ท้ายที่สุด การป้องกันภัยไซเบอร์ในยุค AI ไม่ใช่การแข่งขันซื้อเครื่องมือแพงที่สุด แต่คือความสามารถขององค์กรในการมองเห็นทั้งข้อมูล คน และเอเจนต์ AI เป็นระบบเดียวกัน ถ้าเราไม่ออกแบบความปลอดภัย AI ให้ทัน ผู้โจมตีจะเป็นฝ่ายกำหนดกติกาเกมดิจิทัลแทนเรา