
NAS ไม่ใช่แค่กล่องเก็บไฟล์ แต่คือเป้าหมายหลักของแฮกเกอร์ยุคใหม่
ระบบ NAS (Network Attached Storage) คืออุปกรณ์จัดเก็บข้อมูลบนเครือข่ายที่ออกแบบมาสำหรับการเข้าถึงตลอดเวลา ใช้งานร่วมกันหลายคน และรองรับการทำงานต่อเนื่องของไฟล์สำคัญ ทำให้ได้รับความนิยมในหมู่ครีเอเตอร์ออน์ไลน์ ธุรกิจขนาดเล็ก และออฟฟิศที่ต้องการพื้นที่จัดเก็บแบบรวมศูนย์ แต่ความสะดวกและการเชื่อมต่อ 24/7 ของ NAS ก็เปิดประตูให้แฮกเกอร์เข้าหาได้ง่ายขึ้น จนกลายเป็นเป้าหมายหลักของการโจมตีทั้งแบบไวรัสเรียกค่าไถ่และการขโมยข้อมูล ซึ่งมักเริ่มจากช่องโหว่เครือข่ายหรือบัญชีผู้ใช้ที่ตั้งค่าอย่างประมาทมากกว่าความผิดพลาดด้านฮาร์ดแวร์เอง
ประเด็นที่เจ้าของ NAS มักมองข้ามคือ ความปลอดภัย NAS ไม่ได้จบแค่การเลือกฮาร์ดดิสก์ดีๆ และตั้งค่า RAID ให้เหมาะสม แต่เริ่มต้นตั้งแต่โครงสร้างเครือข่ายที่เชื่อมต่อกับ NAS ไปจนถึงตัวตนดิจิทัลของคนที่มีสิทธิ์เข้าถึงไฟล์ การใช้ NAS ในออฟฟิศเล็กที่เชื่อมต่ออินเทอร์เน็ตตลอดเวลา แปลว่าคุณกำลังเอาเอกสารสัญญา ลูกค้าข้อมูลส่วนตัว และไฟล์งานทั้งหมดไปวางไว้บนอุปกรณ์ที่อาจเปิดช่องให้คนแปลกหน้าเข้ามาได้ ถ้าพื้นฐานด้านการป้องกันข้อมูลของคุณยังอยู่ในระดับ “ติดตั้งแล้วก็ปล่อยให้ทำงานไปเอง” ก็เท่ากับกำลังให้โอกาสแฮกเกอร์แบบฟรีๆ
| ประเด็น | สิ่งที่เจ้าของ NAS มักคิด | ความจริงที่ควรรู้ |
|---|---|---|
| การเชื่อมต่อ | เปิดพอร์ตไว้สะดวกเข้าใช้จากภายนอก | ทุกพอร์ตที่เปิดคือประตูที่แฮกเกอร์ลองเคาะได้ |
| RAID | มี RAID แล้วข้อมูลปลอดภัย | RAID ช่วยแค่เรื่องดิสก์เสีย ไม่ป้องกันไวรัสเรียกค่าไถ่หรือการขโมยไฟล์ |
| บัญชีผู้ใช้ | ใช้รหัสผ่านเดิมในทุกบริการเพื่อจำง่าย | รหัสผ่านเดียวที่หลุดครั้งเดียว อาจทำให้ทั้งระบบ NAS ถูกยึดครอง |
เมื่อเครือข่ายไม่ปลอดภัย NAS ก็เปิดโล่ง: กรณี Omada และความเสี่ยงที่เชื่อมถึงทุกฮาร์ดดิสก์
ต่อให้คุณตั้งค่า NAS ดีแค่ไหน ถ้าเครือข่ายที่มันพึ่งพาอยู่มีช่องโหว่ ทุกสิ่งในนั้นก็ไม่มีเกราะป้องกันจริงๆ ระบบจัดการเครือข่าย TP-Link Omada ซึ่งใช้ดูแลโครงสร้างพื้นฐานแบบรวมศูนย์สำหรับทั้งธุรกิจใหญ่และเล็ก ถูกชี้ให้เห็นว่ามีช่องโหว่ในขั้นตอนตรวจสอบสิทธิ์ที่สามารถส่งผลกระทบต่ออุปกรณ์ที่เกี่ยวข้องทั้งหมดได้เพียงจากข้อผิดพลาดจุดเดียว นี่ไม่ใช่เรื่องไกลตัวสำหรับเจ้าของ NAS ในออฟฟิศเล็ก เพราะ NAS มักวางอยู่ในเครือข่ายเดียวกับเราเตอร์ สวิตช์ และ Access Point ที่ใช้กันทุกวัน
ในระบบ Omada มีทั้งจุดเชื่อมต่อ Wi-Fi เราเตอร์ สวิตช์ เกตเวย์ และคอนโทรลเลอร์ที่บริหารจากอินเทอร์เฟซเดียว ช่องโหว่จำนวน 15 รายการที่ค้นพบสามารถถูกใช้ประโยชน์ได้หลายแบบ ตั้งแต่การเรียกใช้โค้ดฝั่งไคลเอนต์ การเปิดเผยข้อมูล ไปจนถึงการยึดและปลอมแปลงอุปกรณ์ ที่น่ากังวลคือ มีคอนโทรลเลอร์ Omada มากกว่า 1,800 เครื่องที่เข้าถึงได้จากอินเทอร์เน็ตในตอนนี้ ถ้าออฟฟิศของคุณใช้โซลูชันแบบเดียวกัน การคิดว่า “NAS อยู่ในห้องเซิร์ฟเวอร์เลยปลอดภัย” เป็นความเชื่อที่อันตราย เพราะเมื่อคนร้ายเจาะผ่านคอนโทรลเลอร์เครือข่ายได้ จุดต่อไปที่เขาจะมองหา คืออุปกรณ์จัดเก็บข้อมูลที่เต็มไปด้วยไฟล์มีค่า
| องค์ประกอบเครือข่าย | บทบาทในระบบ | ผลกระทบหากถูกเจาะ |
|---|---|---|
| คอนโทรลเลอร์ Omada | จัดการและตั้งค่าอุปกรณ์เครือข่ายทั้งหมด | เปิดทางให้ควบคุมทราฟฟิกไปยัง NAS ได้ทั้งระบบ |
| เราเตอร์/เกตเวย์ | เชื่อมต่อเครือข่ายภายในกับอินเทอร์เน็ต | ปรับเส้นทางให้ทราฟฟิกต้องผ่านคนร้ายก่อนถึง NAS |
| Access Point | ให้บริการ Wi-Fi แก่พนักงาน | ใช้เป็นจุดเริ่มโจมตีเพื่อขยายสิทธิ์ไปจนถึง NAS |
ไวรัสเรียกค่าไถ่บน NAS: เมื่อไฟล์ทั้งหมดของครีเอเตอร์กลายเป็นตัวประกัน
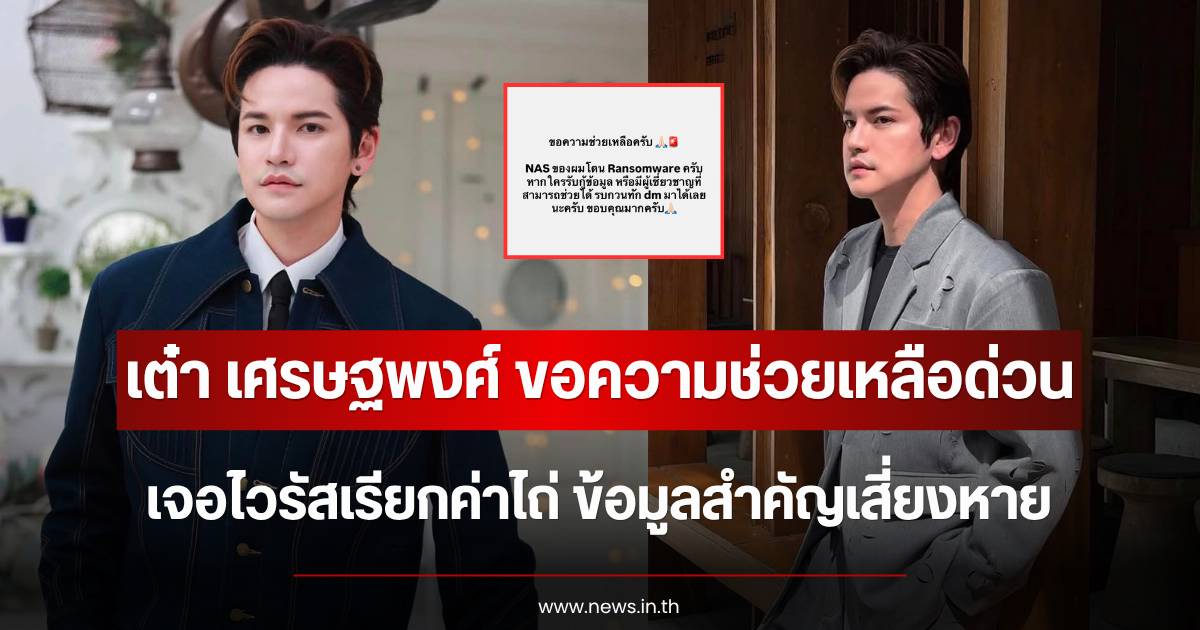
เหตุการณ์ที่ครีเอเตอร์ชื่อดังออกมาโพสต์ว่า “NAS ของผมโดน Ransomware ครับ” ไม่ใช่แค่ดราม่าชั่วคราว แต่เป็นสัญญาณชัดเจนว่าผู้สร้างคอนเทนต์กำลังตกเป็นเป้าหมายอย่างเป็นระบบ NAS ถูกแฮกด้วยไวรัสเรียกค่าไถ่ ทำให้ไฟล์สำคัญทั้งหมดถูกล็อกจนไม่สามารถเปิดใช้งานได้ และถูกเรียกค่าไถ่เพื่อแลกกับรหัสปลดล็อก สำหรับครีเอเตอร์ที่เก็บฟุตเทจดิบ โปรเจกต์ตัดต่อ และไฟล์งานลูกค้าไว้ใน NAS เพียงตัวเดียว สิ่งที่ถูกล็อกไม่ใช่แค่ข้อมูล แต่คือรายได้ โอกาสทางอาชีพ และความน่าเชื่อถือกับคู่ค้า
Ransomware บน NAS โหดกว่าบนโน้ตบุ๊คส่วนตัวตรงที่มันเล่นงาน “ศูนย์กลาง” ของทุกไฟล์ในทีม เมื่อ NAS ถูกยึด ระบบสำรองไฟล์ที่พึ่งพา NAS ก็อาจติดเชื้อไปด้วย ถ้าการป้องกันข้อมูลของคุณยังคิดแค่ว่า “ไม่มีใครสนใจไฟล์งานเล็กๆ ของเรา” คุณกำลังเข้าใจผิดอย่างมาก เพราะผู้โจมตีไม่ได้สนใจเนื้อหาไฟล์เท่าเงินค่าไถ่และโอกาสในการขายข้อมูลต่อ แค่เห็นว่ามี NAS ที่เชื่อมต่อออนไลน์และไม่มีการป้องกันชัดเจน ก็เพียงพอที่จะกลายเป็นเป้าแล้ว
| ผลกระทบจาก Ransomware บน NAS | ต่อครีเอเตอร์ | ต่อออฟฟิศเล็ก |
|---|---|---|
| ไฟล์ถูกล็อกทั้งหมด | สูญเสียโปรเจกต์ระยะยาวและงานที่ยังไม่ส่งลูกค้า | เอกสารสัญญาและไฟล์ดำเนินงานหยุดชะงัก |
| การเรียกค่าไถ่ | ต้องชั่งใจระหว่างการจ่ายหรือเสียผลงาน | เสี่ยงด้านชื่อเสียงและความไว้วางใจจากลูกค้า |
| ข้อมูลส่วนตัวรั่วไหล | ภาพและไฟล์ส่วนตัวหลุดไปสู่มือคนร้าย | ข้อมูลลูกค้าและคู่ค้าถูกใช้ในทางมิชอบ |
ออฟฟิศเล็กต้องคิดเกินกว่า RAID: ทำไมความปลอดภัย NAS คือเรื่องของคนและเครือข่าย
หลายออฟฟิศเล็กลงทุนกับ NAS โดยโฟกัสไปที่จำนวนเบย์ การรองรับ RAID และความจุ รวมถึงคิดว่าการมี RAID 1 หรือ RAID 5 เท่ากับป้องกันข้อมูลแล้ว แต่ความจริง RAID ทำหน้าที่แค่ให้ระบบยังทำงานได้เมื่อดิสก์เสียหนึ่งลูกหรือมากกว่านั้น มันไม่ช่วยอะไรเมื่ออุปกรณ์ทั้งชุดถูกล็อกด้วยไวรัสเรียกค่าไถ่ หรือเมื่อบัญชีผู้ใช้ถูกขโมยแล้วมีคนเข้ามาลบไฟล์ด้วยมือเจ้าของเอง หากยังมองความปลอดภัย NAS เป็นเรื่องของช่างไอทีอย่างเดียว ธุรกิจก็จะติดกับดัก “ซื้อของดีแต่ใช้แบบเสี่ยง”
ความปลอดภัยที่ใช้งานได้ในชีวิตจริงต้องเริ่มจากพฤติกรรมคนในทีม เช่น การไม่แชร์บัญชี admin ให้กัน การตั้งรหัสผ่านที่ไม่ใช้ซ้ำระหว่าง NAS กับบริการออนไลน์อื่น การเปิดใช้สิทธิ์แยกตามบทบาทงาน และการไม่ปล่อยให้ NAS เชื่อมต่ออินเทอร์เน็ตแบบเปิดโล่งโดยไม่มีการจำกัดพอร์ต จากนั้นค่อยเสริมด้วยการดูแลเครือข่าย ไม่ปล่อยให้คอนโทรลเลอร์หรือเราเตอร์ที่เชื่อมกับ NAS มีช่องโหว่ค้างอยู่ และสำรองข้อมูลออกไปยังสื่ออื่นเป็นระยะ การป้องกันข้อมูลจึงจะเปลี่ยนจากการหวังว่า “คงไม่โดนแฮก” เป็นการเตรียมรับมือว่า “ต่อให้โดน เราก็ไม่พังทั้งระบบ”
| แนวคิดการป้องกัน | สิ่งที่ควรทำในออฟฟิศเล็ก | สิ่งที่ควรเลี่ยง |
|---|---|---|
| คนและสิทธิ์ | กำหนดสิทธิ์ตามหน้าที่งานและบังคับเปลี่ยนรหัสผ่านสม่ำเสมอ | ใช้บัญชีเดียวกันทุกคนและไม่เปลี่ยนรหัสเลย |
| เครือข่าย | จำกัดการเข้าถึงจากภายนอกและตรวจสอบอุปกรณ์เครือข่ายเป็นประจำ | ปล่อยให้ NAS อยู่ในเครือข่ายเดียวกับ Wi-Fi แขกโดยไม่มีการแยก |
| สำรองข้อมูล | ทำแบ็กอัพออกจาก NAS ไปยังสื่ออื่นที่ไม่ต่อเนื่องตลอดเวลา | เก็บทุกอย่างไว้ใน NAS เพียงจุดเดียวแล้วคิดว่าพอ |
บทสรุป: NAS ที่ปลอดภัยคือการตัดสินใจทุกวัน ไม่ใช่แค่ตอนเลือกซื้อ
ภาพรวมของเหตุการณ์ล่าสุดที่เกี่ยวกับช่องโหว่ในระบบจัดการเครือข่ายและกรณี NAS ถูกไวรัสเรียกค่าไถ่เล่นงานบอกเราอย่างชัดเจนว่า ความปลอดภัย NAS เป็นเรื่องที่ต้องคิดแบบฝังอยู่ในวัฒนธรรมการทำงาน ไม่ใช่แค่กระบวนการทางเทคนิคที่ฝ่ายไอทีทำครั้งเดียวแล้วจบ เมื่อเครือข่ายที่เชื่อมกับ NAS อาจมีช่องโหว่ขั้นตอนตรวจสอบสิทธิ์ที่ส่งผลต่ออุปกรณ์ทั้งหมดได้ และเมื่อมัลแวร์อย่าง Ransomware สามารถล็อกไฟล์ใน NAS จนเจ้าของต้องออกมาขอความช่วยเหลือสาธารณะ เราควรยอมรับว่าการละเลยเรื่องนี้คือการเสี่ยงเอาทั้งธุรกิจและตัวตนดิจิทัลไปเดิมพัน
คำถามสำคัญไม่ใช่ว่า “จะซื้อ NAS รุ่นไหน” แต่คือ “เราใช้ NAS ด้วยทัศนคติแบบไหน” ถ้า NAS ในออฟฟิศเล็กของคุณยังคงทำงานแบบ 24/7 โดยไม่มีการคิดถึงการป้องกันข้อมูลในแต่ละวัน ไม่เคยทบทวนโครงสร้างเครือข่าย และปล่อยให้รหัสผ่านเดิมอยู่กับระบบมานานหลายปี ก็ถึงเวลาปรับมุมมองแล้ว การลงทุนด้านความปลอดภัยอาจไม่เห็นผลเป็นตัวเลขทันที แต่สิ่งที่มันรักษาไว้คือความต่อเนื่องของงาน ความเชื่อมั่นจากลูกค้า และความสบายใจที่ว่า ต่อให้แฮกเกอร์กำลังไล่ล่าผู้ใช้ NAS ทั่วไป คุณจะไม่ใช่เป้าหมายที่ง่ายที่สุดในสายตาเขา