
มัลแวร์ AI chatbot คืออะไร และทำไมวันนี้อันตรายกว่าที่คิด
มัลแวร์ AI chatbot คือซอฟต์แวร์อันตรายที่ปลอมตัวเป็นบริการหรือแอปแชท AI เช่น ChatGPT Claude หรือ Gemini เพื่อหลอกให้ผู้ใช้ติดตั้งหรือคลิกลิงก์ดาวน์โหลดปลอม จากนั้นมัลแวร์จะถูกแอบฝังในอุปกรณ์เพื่อขโมยรหัสผ่าน ข้อมูลส่วนตัว หรือทรัพย์สินดิจิทัล รวมถึงสินทรัพย์คริปโต โดยอาศัยความไว้ใจของผู้ใช้ที่มีต่อแบรนด์ AI ชื่อดังและอินเทอร์เฟซที่ดูเหมือนของจริงจนยากจะแยกออก
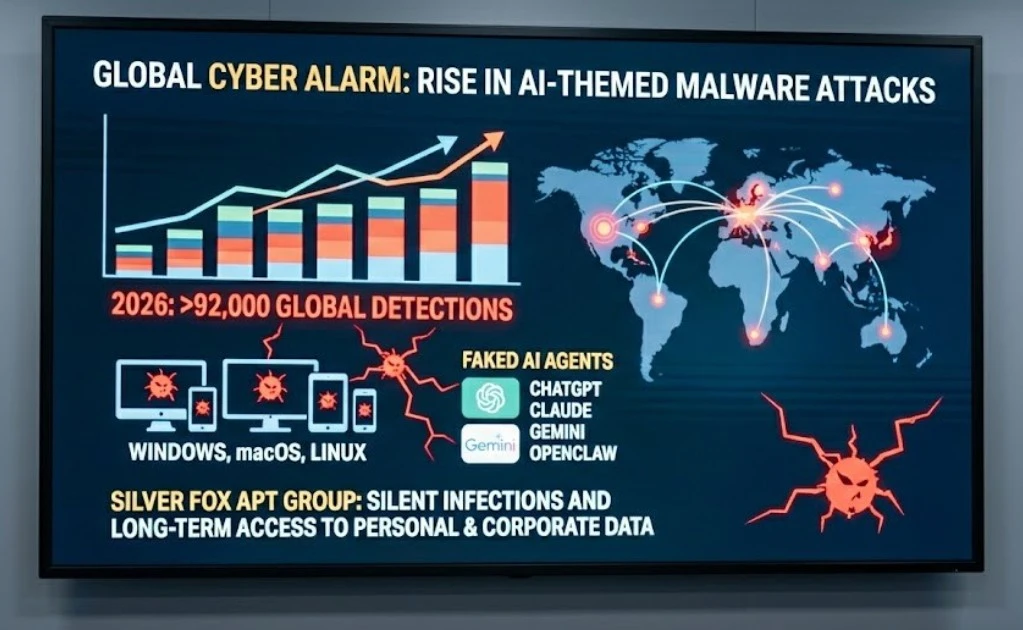
ปัญหานี้ไม่ได้เป็นเพียงข่าวไกลตัว ผู้เชี่ยวชาญด้านความปลอดภัยรายงานว่าตั้งแต่เดือนมกราคมถึงพฤษภาคมมีการโจมตีด้วยมัลแวร์หลายหมื่นครั้งที่ปลอมตัวเป็นบริการหรือเอเจนต์ AI ยอดนิยม ซึ่งสะท้อนชัดว่าแฮ็กเกอร์กำลังย้ายสมรภูมิจากอีเมลฟิชชิ่งแบบเดิมเข้าสู่พื้นที่ AI เต็มตัว ใครที่ยังคิดว่าโหลดบอทเล่นสนุกหรือแค่ลองใช้เครื่องมือใหม่แล้วไม่ต้องระวัง กำลังเปิดบ้านดิจิทัลของตัวเองให้คนแปลกหน้าเดินเข้าออกอย่างเสรี
แนวโน้มนี้ยิ่งน่ากังวลเมื่อ Kaspersky เตือนว่าการปลอมแปลงแอปพลิเคชัน AI เพื่อติดตั้งมัลแวร์จะแพร่หลายอย่างมาก โดยเฉพาะในกรณีของ ChatGPT ที่คิดเป็น 49% ของเหตุการณ์แอปปลอม ขณะที่ Claude และ Gemini คิดเป็น 18% เท่ากัน นี่ไม่ใช่ปัญหาของผู้ใช้กลุ่มเล็ก แต่คือการโจมตีแบบอุตสาหกรรมที่ใช้ชื่อ AI ใหญ่ๆ เป็นเหยื่อล่ออย่างเป็นระบบ
เมื่อ Claude กลายเป็นช่องโจมตีใหม่ FakeAgent และภัยต่อคริปโต
ความน่ากลัวของมัลแวร์ AI chatbot ไม่ได้อยู่แค่การปลอมหน้าเว็บ แต่คือการอาศัยฟีเจอร์ของแพลตฟอร์ม AI ตัวจริงเป็นส่วนหนึ่งของกระบวนการโจมตี กรณีศึกษาที่ชัดที่สุดคือแคมเปญมัลแวร์ FakeAgent ที่ใช้ฟีเจอร์ Artifact ของ Claude.ai เป็นช่องทางหลอกผู้ใช้ให้ดาวน์โหลดโปรแกรม Claude Desktop ปลอมซึ่งภายในแฝงมัลแวร์ SectopRAT แสดงให้เห็นว่าแม้ตัวบริการเองจะมีโดเมนจริงและดูปลอดภัย ก็ยังถูกใช้เป็นสะพานให้เหยื่อเดินไปสู่ลิงก์ดาวน์โหลดปลอมได้
ผู้เสียหายจำนวนหนึ่งเริ่มจากการค้นหา Claude desktop app แล้วคลิกโฆษณาที่ถูกดันขึ้นเหนือผลการค้นหา ก่อนถูกนำไปยังหน้า Claude Artifact สาธารณะที่ดูเหมือนหน้าดาวน์โหลดจริง จากนั้นจึงถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ปลอมเพื่อดาวน์โหลดไฟล์ ClaudeDesktop.exe นี่คือฟิชชิ่ง ยุค AI ในรูปแบบใหม่ ลิงก์ดาวน์โหลดปลอมไม่ได้มาจากอีเมลสุ่มๆ แต่แฝงตัวอยู่บนเส้นทางการค้นหาปกติที่คนใช้งานทุกวัน
ความเสียหายไม่ได้จบแค่การติดมัลแวร์ครั้งเดียว FakeAgent ยังมีทริกซ้อนชั้น เช่น การฝังไฟล์ SKILL.md ปลอมในไฟล์สำรองของผู้เสียหาย เพื่อสั่งให้ AI Agent ติดตั้งมัลแวร์กลับเข้ามาใหม่ทุกครั้งที่โหลดไฟล์ดังกล่าว แปลว่าแม้ผู้ใช้จะลบตัวมัลแวร์ออกไปแล้ว ประตูหลังยังถูกเปิดทิ้งไว้เสมอ โดยเฉพาะสำหรับผู้ใช้คริปโตที่เก็บรหัสผ่าน กระดานเทรด หรือ Hot Wallet ในเครื่องเดียวกัน มัลแวร์แบบนี้คือฝันร้ายที่เสี่ยงต่อการสูญเสียสินทรัพย์แบบไม่รู้ตัว
แอป ChatGPT Gemini และเอเจนต์ AI ปลอม ระเบิดเวลาในชีวิตประจำวัน
กระแส AI ที่มาแรง ทำให้คนจำนวนมากรีบหาแอป ChatGPT หรือ Gemini ไปใช้ในเครื่องของตัวเอง โดยไม่ทันถามว่าแอปนั้นจริงหรือปลอม นี่คือโอกาสทองของแฮ็กเกอร์ เพราะการปลอมแปลงแอปพลิเคชัน AI เพื่อติดตั้งมัลแวร์ถูกคาดหมายว่าจะแพร่หลายอย่างมาก โดยในสถิติที่บันทึกได้ แอป ChatGPT ปลอมคิดเป็นถึง 49% ขณะที่ Claude และ Gemini คิดเป็น 18% เท่ากัน การดาวน์โหลดจากที่ไหนก็ได้เพียงเพราะโลโก้เหมือน กลายเป็นพฤติกรรมเสี่ยงระดับสูง
ผู้โจมตีไม่ได้หยุดแค่แอปเดี่ยวๆ ยังมีการตรวจพบตัวอย่างมัลแวร์มากกว่า 15,000 ตัวอย่างที่ปลอมตัวเป็นซอฟต์แวร์เอเจนต์ AI รวมถึงโทรจันธนาคาร สปายแวร์ และตัวโหลดมัลแวร์ที่ใช้ติดตั้งส่วนประกอบอันตรายอื่นเพิ่มเติม เช่นเวอร์ชันปลอมของเครื่องมือเอเจนต์ AI ที่กำลังพัฒนาอย่างรวดเร็ว เมื่อผู้ใช้มองเอเจนต์เหล่านี้เป็นผู้ช่วยที่จัดการงานให้อัตโนมัติ พวกเขาก็ยอมให้สิทธิ์เข้าถึงไฟล์ ระบบ และบัญชีต่างๆ อย่างลึกซึ้งกว่าซอฟต์แวร์ทั่วไป
นี่คือเหตุผลที่คำว่า มัลแวร์ AI chatbot ไม่ควรถูกมองเป็นศัพท์เทคนิคไกลตัว แต่เป็นคำเตือนว่าทุกครั้งที่เราติดตั้งบอทหรือเอเจนต์ AI ใหม่นั้นเท่ากับเรากำลังให้กุญแจสำรองของชีวิตดิจิทัลกับโปรแกรมที่เราอาจไม่รู้จักด้วยซ้ำ หากยังใช้วิธีคิดเดิมแบบลงโปรแกรมแล้วค่อยลุ้นว่าปลอดภัยหรือไม่ วันหนึ่งอาจต้องเรียนรู้คำว่า Claude malware threat ด้วยประสบการณ์ตรงของตัวเอง
ฟิชชิ่ง ยุค AI จากข้อความหลอกสู่ลิงก์ดาวน์โหลดปลอม
ในอดีตฟิชชิ่งอาจมาในรูปแบบอีเมลภาษาแปลกๆ แต่ฟิชชิ่ง ยุค AI คือการหลอกลวงที่พูดด้วยภาษาเหมือนคนจริง ใช้ภาพ เสียง วิดีโอ และข้อความที่ถูกสร้างด้วย AI ให้เหมือนองค์กรหรือเจ้าหน้าที่ที่เราไว้ใจ ข้อความแจ้งระงับบัญชี พัสดุตกค้าง หรือข้อเสนอการลงทุนผลตอบแทนสูง กลายเป็นสคริปต์สำเร็จรูปที่อาชญากรนำไปปรับใช้ได้ทันที การโจมตีจึงแนบเนียนขึ้นอย่างน่าตกใจ
เมื่อรวมเทคนิคนี้เข้ากับลิงก์ดาวน์โหลดปลอม ภาพก็ยิ่งชัด ผู้ไม่หวังดีสามารถใช้ AI สร้างข้อความแจ้งเตือนหรือคำแนะนำในนาม AI chatbot ที่คุณใช้อยู่ ให้คลิกลิงก์เพื่ออัปเดตเวอร์ชันหรือติดตั้งปลั๊กอินเพิ่มเติม แล้วนำคุณไปสู่หน้าเว็บที่เลียนแบบของจริงก่อนเปลี่ยนเส้นทางสู่ไฟล์มัลแวร์ เหมือนที่เกิดในเคส Claude Artifact ซึ่งผู้ใช้ถูกล่อผ่านโฆษณาและหน้าโดเมนจริง ก่อนดาวน์โหลดไฟล์ ClaudeDesktop.exe ที่แฝง SectopRAT
ข้อมูลจากศูนย์ต่อต้านการฉ้อโกงออนไลน์ชี้ว่ามีการรับแจ้งคดีอาชญากรรมออนไลน์มากกว่า 21,000 คดีในเดือนเดียว และงานวิจัยหนึ่งระบุว่ามีผู้เสียหายเฉลี่ยประมาณ 700 คดีต่อวัน ตัวเลขนี้ไม่ใช่แค่สถิติ แต่คือคำเตือนว่าการคลิกลิงก์ผิดครั้งเดียวอาจแลกด้วยข้อมูลส่วนตัว รหัสผ่าน หรือเงินเก็บทั้งชีวิต โดยเฉพาะเมื่อแฮ็กเกอร์ใช้ AI ทำให้ทุกข้อความดูเหมือนมาจากคนหรือองค์กรที่เราคุ้นเคย
สร้างภูมิคุ้มกันดิจิทัล ไม่ตกเป็นเหยื่อมัลแวร์ AI chatbot
ทางออกของปัญหาไม่ได้อยู่ที่การเลิกใช้ AI แต่อยู่ที่การใช้แบบมีภูมิคุ้มกันดิจิทัล สิ่งแรกคือการตรวจสอบความแท้ของเครื่องมือเสมอ ดาวน์โหลดซอฟต์แวร์จากเว็บไซต์ทางการโดยตรง หลีกเลี่ยงการคลิกโฆษณาที่ขึ้นเหนือผลการค้นหา และอย่าติดตั้งสกิลหรือเปิดไฟล์ที่ไม่ทราบแหล่งที่มาให้ AI Agent ประมวลผลโดยอัตโนมัติ นอกจากนี้ ควรให้ความสำคัญกับบริการ AI จากบริษัทที่มีชื่อเสียง หลีกเลี่ยงบอทที่ไม่ทราบที่มา และงดให้ข้อมูลส่วนบุคคลแก่บริการที่ไม่ได้รับการตรวจสอบ
อีกด้านหนึ่งคือการฝึกฝนตัวเองและคนรอบข้างให้มีภูมิคุ้มกันดิจิทัลผ่านการเรียนรู้เรื่องความปลอดภัยไซเบอร์และฟิชชิ่งแบบต่อเนื่อง มีองค์กรการเงินรายหนึ่งมองว่าภัย Phishing ไม่ใช่แค่คดีอาชญากรรม แต่กระทบต่อความเชื่อมั่นของผู้บริโภค จึงจัดการเรียนรู้ด้านความปลอดภัยไซเบอร์และการป้องกันภัย Phishing ผ่านบทเรียนออนไลน์และการทดสอบวัดความรู้ภายในองค์กร พร้อมต่อยอดองค์ความรู้สู่สมาชิกและประชาชน นี่คือตัวอย่างการสร้างระบบภูมิคุ้มกันดิจิทัลที่จับต้องได้
สุดท้าย ผู้ใช้ทุกคนควรตั้งกติกาส่วนตัวกับลิงก์และอีเมลในชีวิตประจำวัน ตรวจโดเมนทุกครั้งก่อนกรอกรหัสผ่าน ใช้ขั้นตอนยืนยันอีเมลและคำขอที่เกี่ยวข้องกับเงินหรือข้อมูลสำคัญให้มากกว่าหนึ่งช่องทาง และอย่าเชื่อข้อความเตือนหรือคำสั่งดาวน์โหลดใดๆ เพียงเพราะมันมาจาก AI chatbot ที่คุณใช้เป็นประจำ ในยุคที่ AI ถูกใช้ทั้งรุกและรับด้านความปลอดภัยไซเบอร์ ความรอบคอบของผู้ใช้คือกำแพงด่านสุดท้ายที่ไม่มีเทคโนโลยีใดแทนได้