
AI agents code generation เร็วแค่ไหน ถ้าไม่มีด่านทดสอบก็พังได้
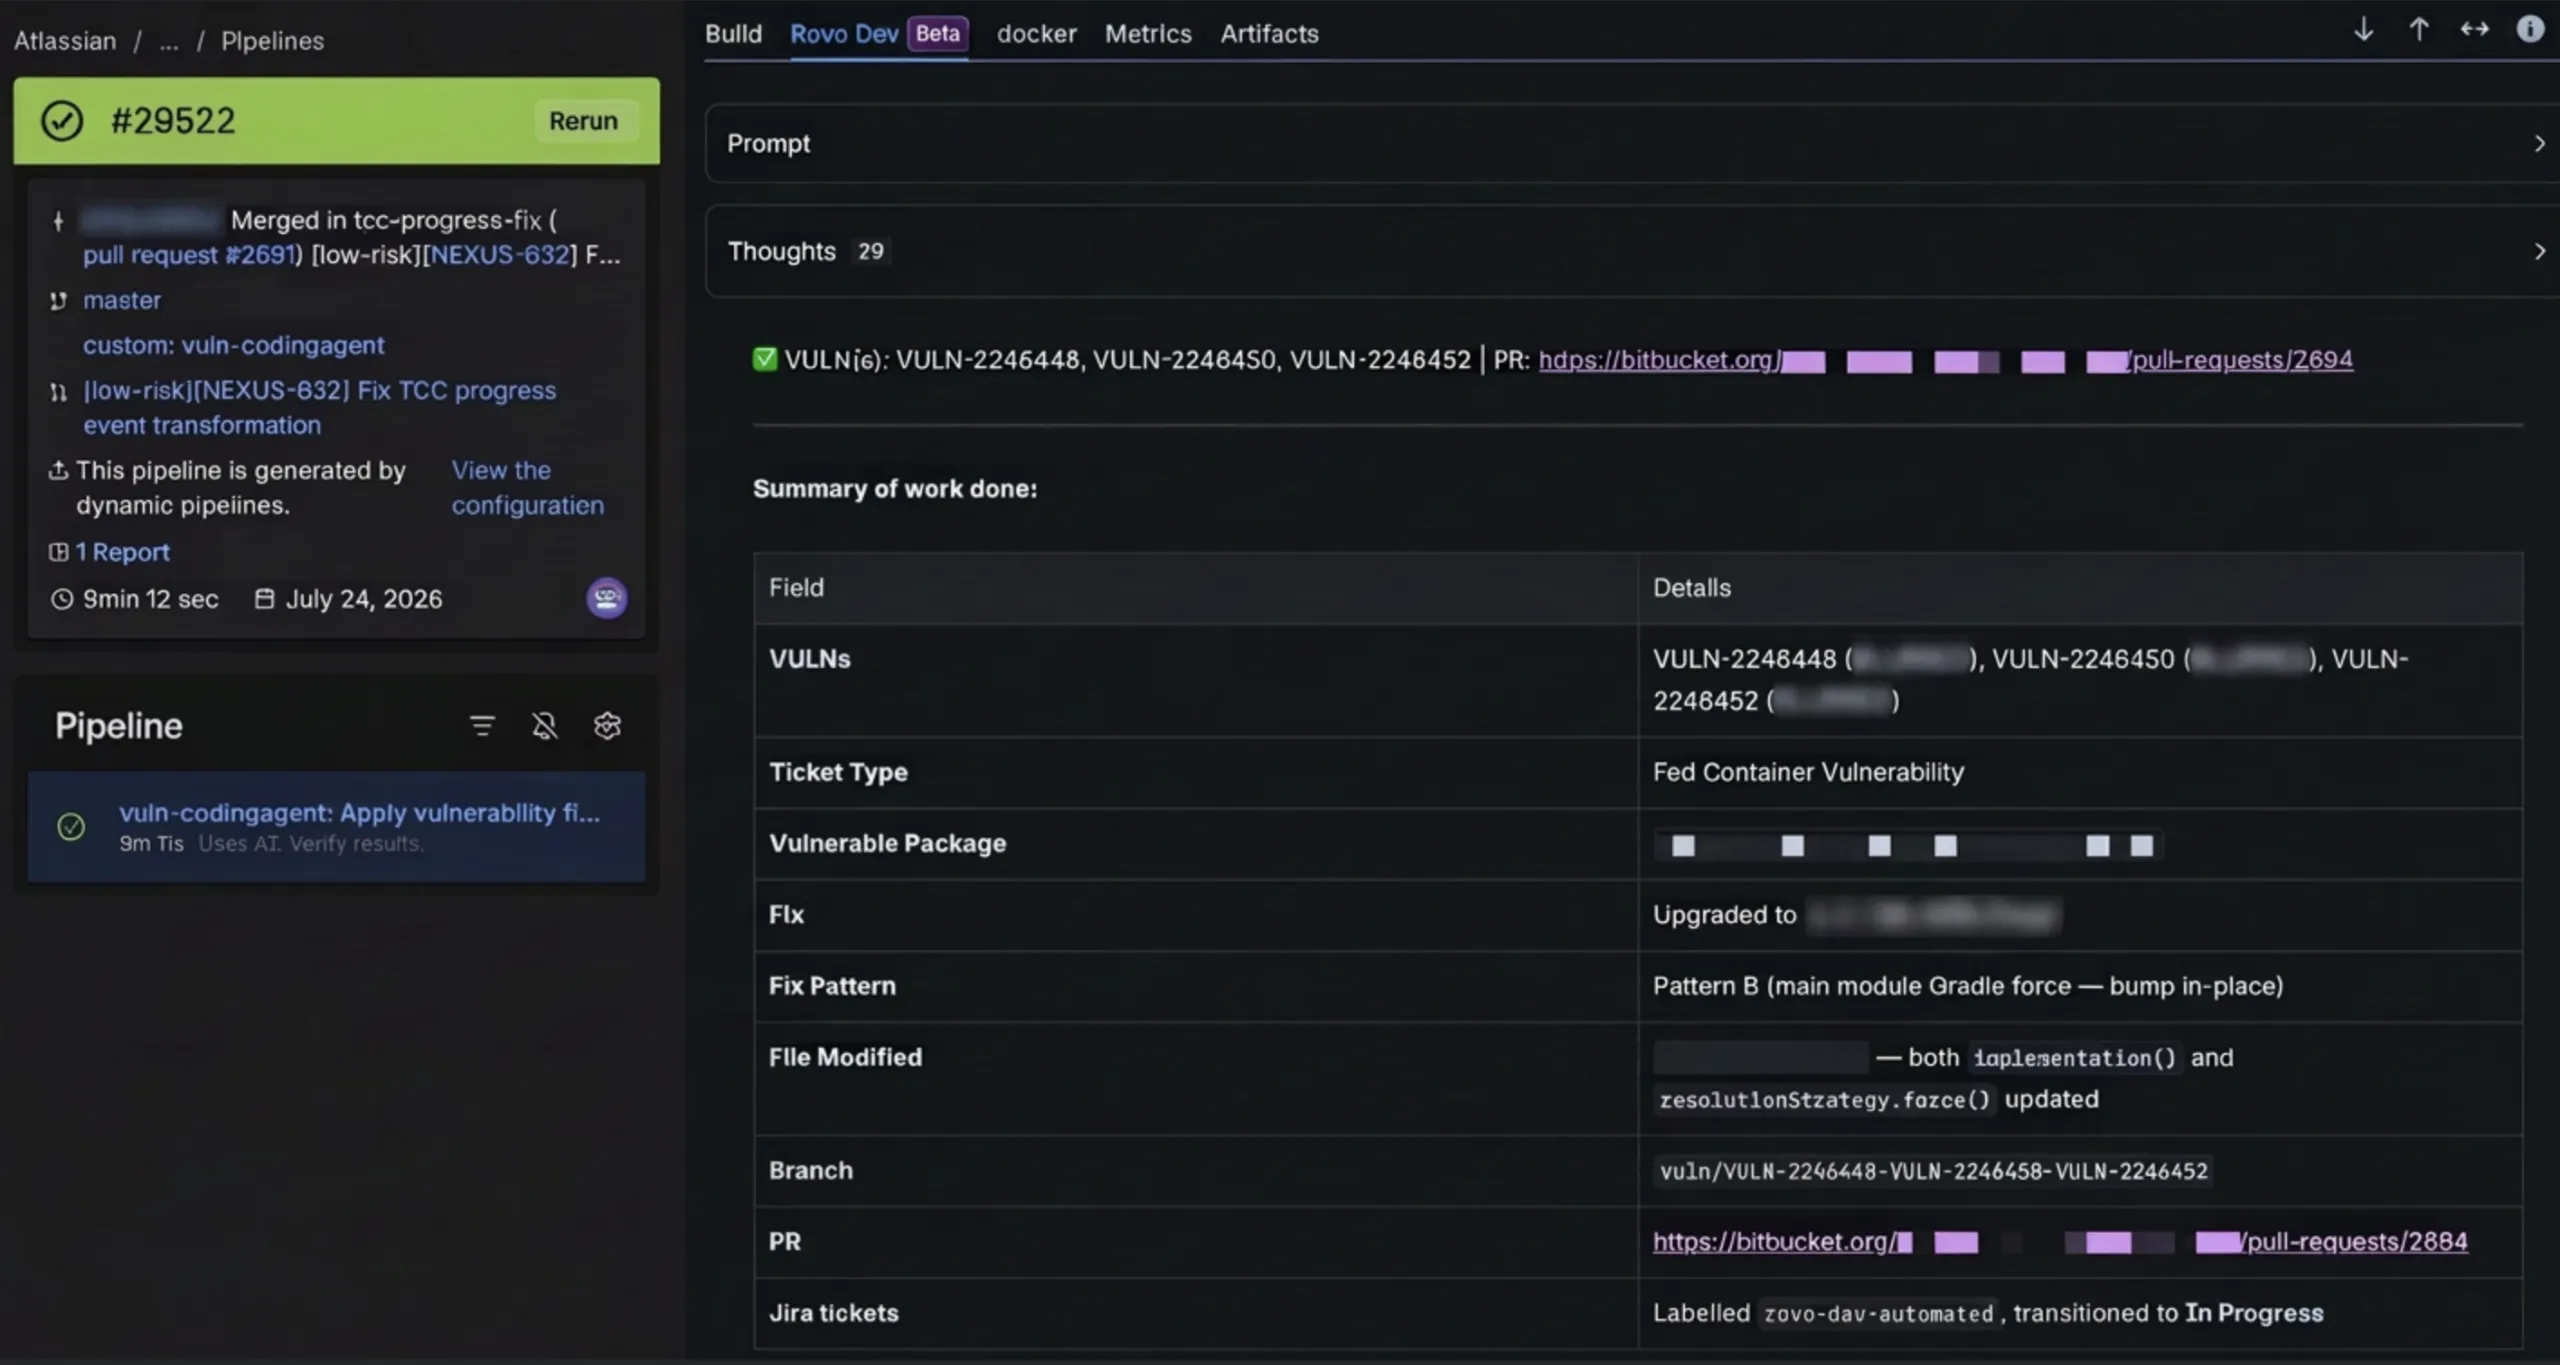
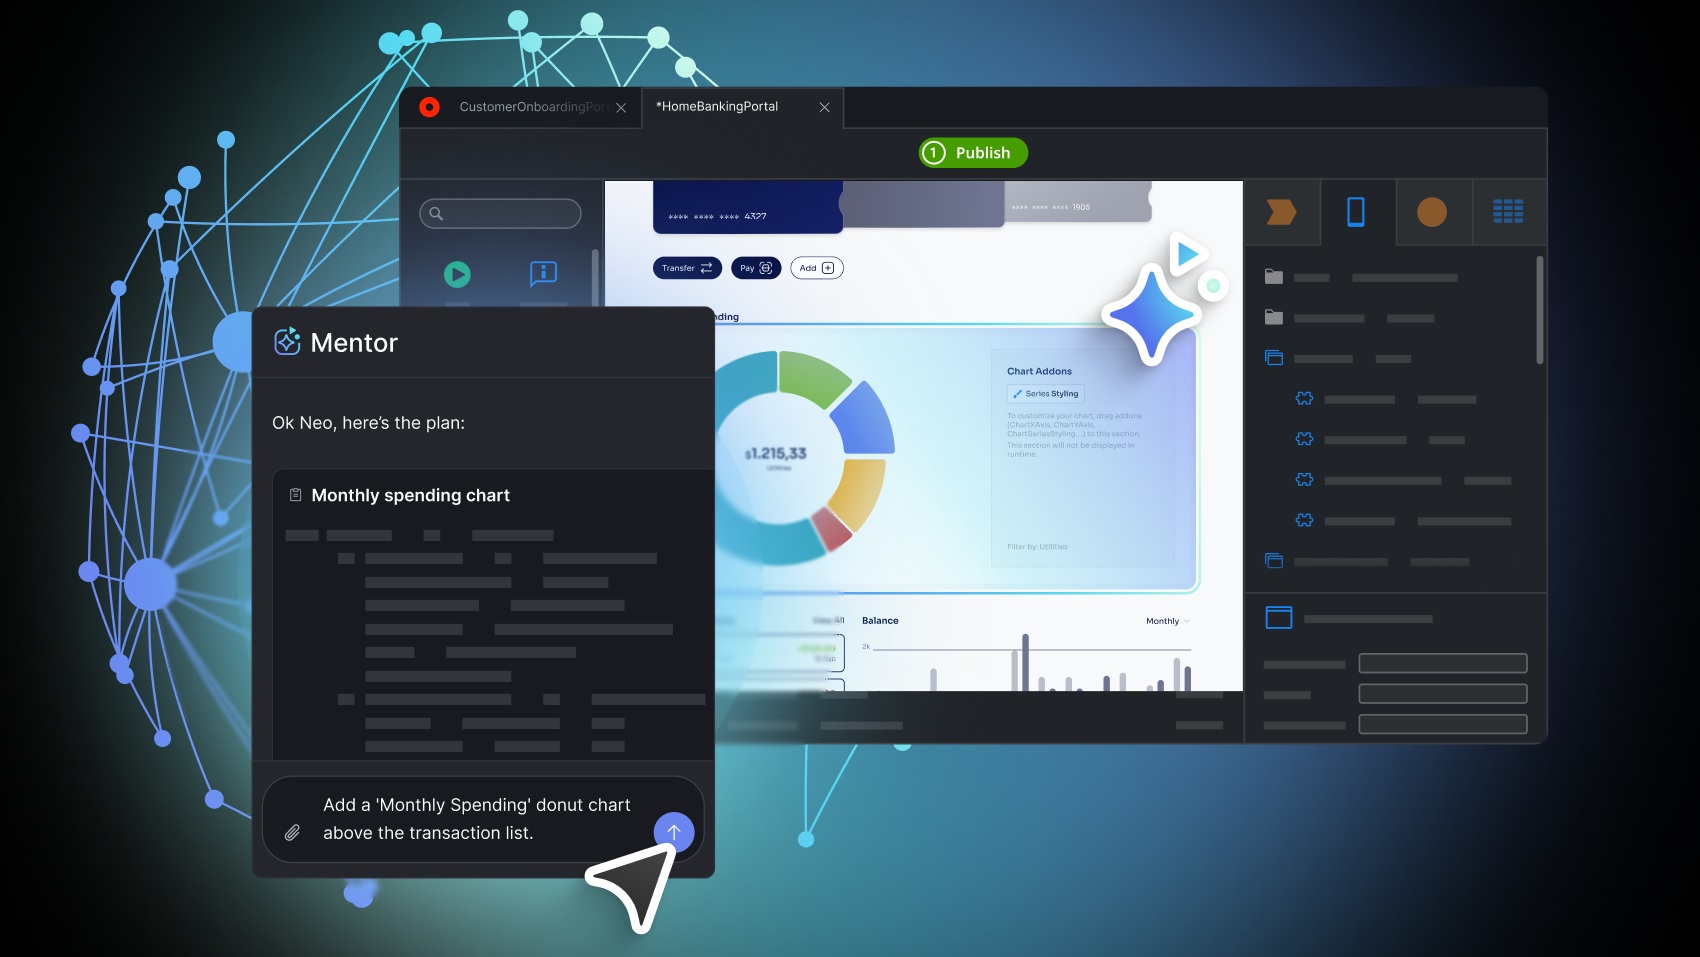
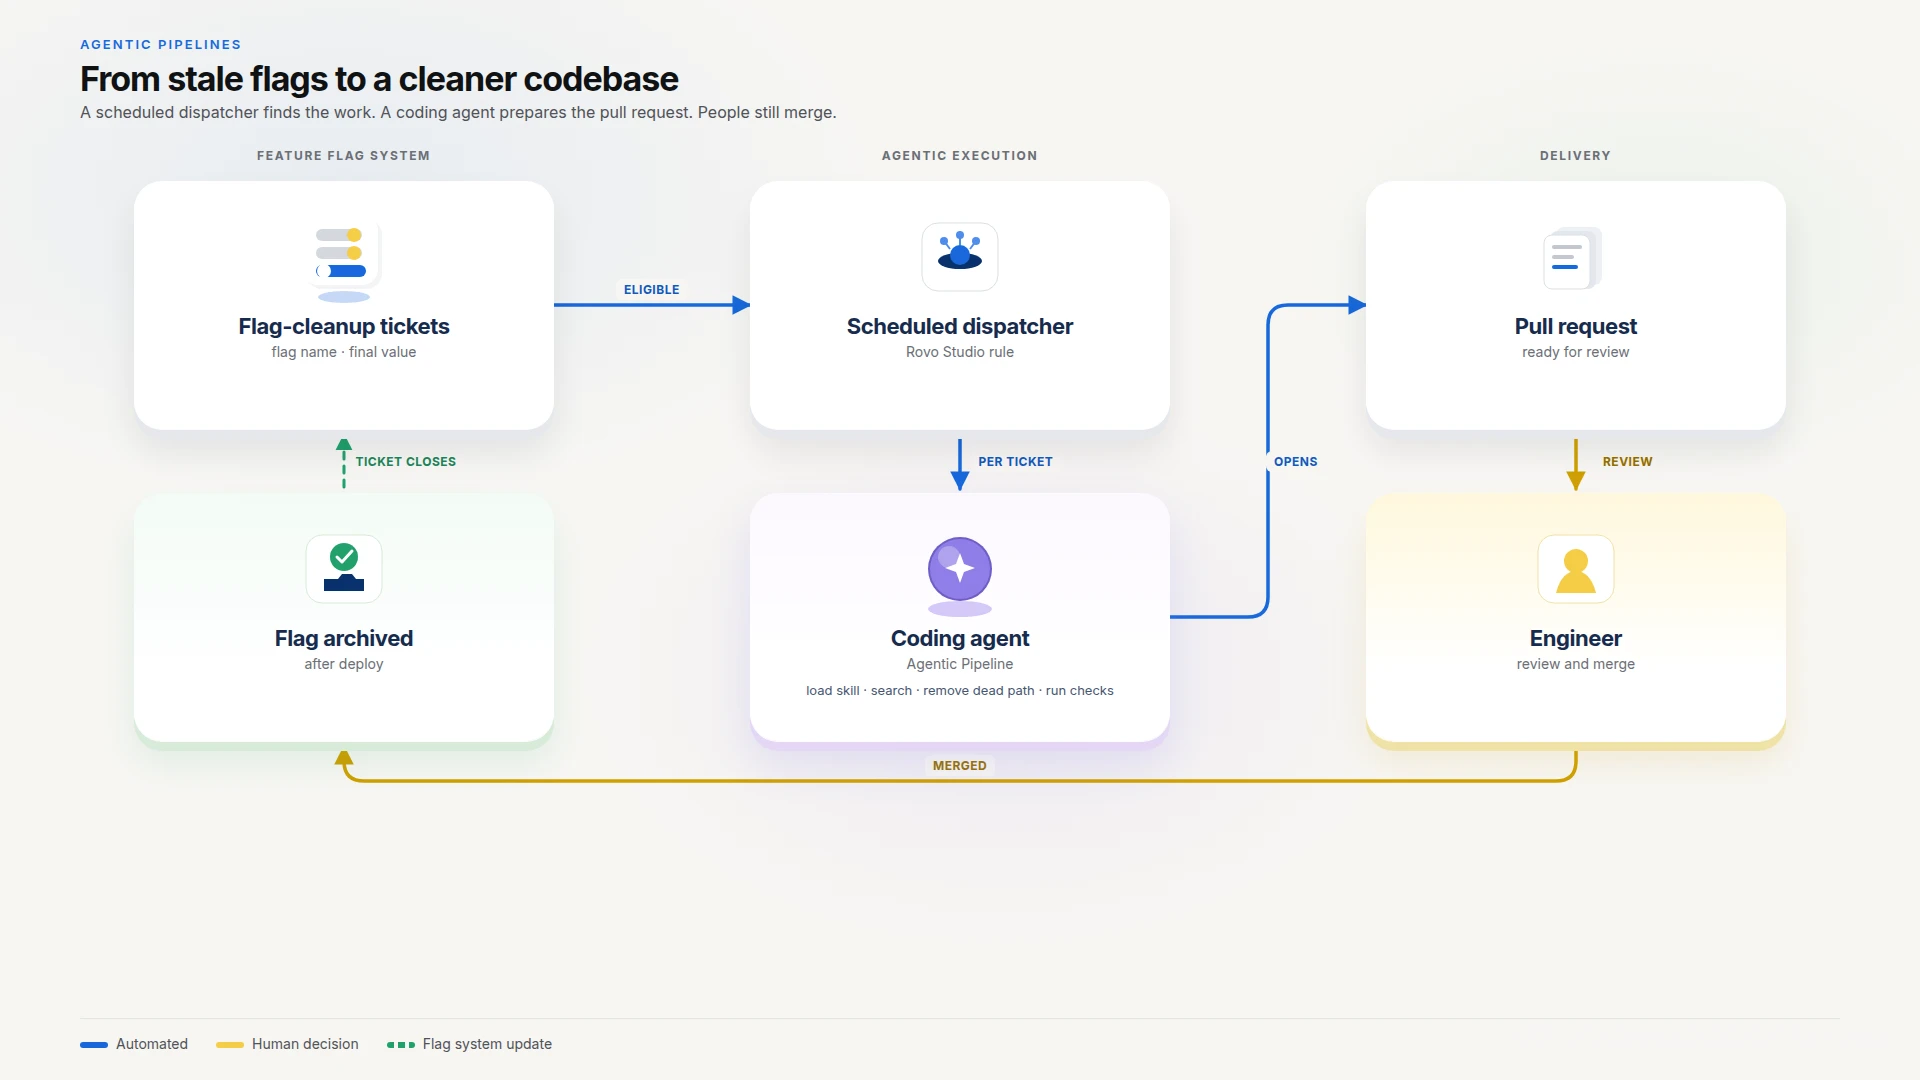
AI agents code generation คือการให้ระบบปัญญาประดิษฐ์ทำหน้าที่เป็นผู้ช่วยเขียนโค้ดทั้งไฟล์หรือทั้งฟีเจอร์ พร้อมเปิด pull request และเชื่อมกับเครื่องมือ CI เพื่อให้โค้ดวิ่งถึงขั้นทดสอบอัตโนมัติ ช่วยลดงานซ้ำๆ ของนักพัฒนา แต่เพิ่มความเสี่ยงด้านความถูกต้อง ความปลอดภัย และการรั่วไหลของความลับที่ต้องมีด่านตรวจเข้มรองรับ ทีมหนึ่งของ Atlassian เริ่มใช้ Agentic Pipelines ตั้งแต่เดือนเมษายนเพื่อให้ coding agent ช่วยเก็บกวาด feature flag ที่ค้างใน backlog รายเดือนโดยอัตโนมัติ โดยมี dispatcher หางานจาก Jira แล้วส่งให้ agent ไปเตรียมการแก้ไขและเปิด pull request แทน จุดประสงค์ชัดเจนคือเอางานยิบย่อยอย่างการค้นหา flag เก่า ประกอบบริบท และเตรียม diff ออกจากโต๊ะวิศวกร เพื่อให้คนไปโฟกัสงานที่มีมูลค่าสูงกว่าแทน แต่ความเร็วแบบนี้มีด้านมืด เราเขียนโค้ดเร็วขึ้น ใช้ agent หลายตัวช่วย เช่น Claude Code Cursor Copilot จนเจ้าของระบบเทรดเงินสดรายหนึ่งปล่อยให้ agents สร้าง pull request ไปแล้วถึงประมาณ 1,600 ครั้งใน 21 เดือน หากปล่อยให้ความเร็วชนะความระมัดระวัง คุณกำลังเสี่ยงให้โค้ดที่ดูถูกต้องแต่ผิดจริงไหลเข้าโปรดักชันโดยที่ไม่มีใครทันเห็น
ตัวอย่างจริง: จาก feature flag cleanup ถึงระบบเทรดเงินจริง
กรณีของ Agentic Pipelines ในการลบ feature flag เก่าเป็นตัวอย่างชัดเจนว่า AI pull requests testing ต้องมีด่านคนร่วมตัดสินใจ แม้ automation จะค้น ticket ล้าง flag จาก Jira รัน skill เฉพาะทางเพื่อค้นทุกจุดที่ใช้ flag แทรกพฤติกรรมสุดท้าย ลบโค้ดสาขาตาย และเปิด pull request ให้เสร็จ แต่วิศวกรยังเป็นคนตรวจและ merge ด้วยตนเอง จุดนี้คือด่านความรับผิดชอบที่ห้ามหาย ฝั่งระบบเทรด TopSet เจ้าของระบบคนเดียวให้ agents เขียนโค้ดส่วนใหญ่ของระบบเลือกพอร์ต รีบาลานซ์ และคุยกับ broker API จนเกิดทางแยกสำคัญ เขามีทางเลือกอ่านทุกบรรทัดแล้วเสียเวลา หรืออ่านผ่านๆ แล้วเสี่ยงให้โค้ดผิดเข้าโปรดักชันที่ไปส่งคำสั่งซื้อขายเงินสดโดยไม่ตั้งใจ เขาเลือกทางที่สามคือทำให้ “การทดสอบเป็นด่าน” อะไรก็ตามจะ merge หรือ deploy ต้องได้ build สีเขียวก่อนเท่านั้น ที่น่าสนใจคือเขาให้ความสำคัญกับระดับระบบมากกว่าโค้ดทีละบรรทัด เน้นดูการออกแบบ ความครอบคลุมของ test และผลลัพธ์สำคัญที่ไม่ยอมให้เปลี่ยนแบบเงียบๆ และเขียนสคริปต์รายงานตรวจตัวเลขด้วยมือ เพราะเขาย้ำผ่านการปฏิบัติว่า test เพียงยืนยันว่าฟังก์ชันให้ผลลัพธ์ตามที่คนเขียนคิด แต่สเปรดชีตจะถามว่าตัวเลขนั้น “จริง” หรือไม่

ด่านทดสอบและ automated code security คือเกราะป้องกันของ AI pull requests
เมื่อ AI agents code generation สร้าง pull request ได้เอง ด่านทดสอบและ automated code security จึงกลายเป็นเกราะบังคับมากกว่าจะเป็นออฟชัน กรณี Agentic Pipelines กำหนดชัดว่า coding agent ต้องรัน lint ตรวจ type และรันชุดทดสอบของ repository ให้ผ่านก่อนถึงจะเปิด pull request ได้ หากผิดต้องให้ agent พยายามแก้ในขอบเขตที่กำหนด ถ้าแก้ไม่ได้ก็ต้องหยุดและรายงานแทนที่จะส่ง pull request เสียๆ ขึ้นมา ในระบบเทรด TopSet ด่านนี้ยิ่งเข้ม เจ้าของระบบให้ทุก pull request รัน lint ด้วย ruff ตรวจ type ด้วย mypy และรันเทสต์กว่า 7,500 เคสจาก 331 โมดูล ก่อนจะพิจารณา merge ยังมี test ชุดหนักรายสัปดาห์ เช่น rebalancing แบบ end-to-end กับ mock broker การรัน integration test ซ้ำ 100 ครั้งเพื่อจับ flakiness และ snapshot model training แบบ deterministic เพื่อป้องกันการเปลี่ยนแปลงที่ไม่มีคำอธิบาย คำกล่าวหนึ่งที่ควรยกมาแบบคำคมคือ “Tests became the gate Nothing merges or deploys without a green build” ซึ่งสะท้อนแนวคิดว่าความสนใจของมนุษย์ต้องเลื่อนจากรายละเอียดโค้ดไปสู่การออกแบบ การครอบคลุมของ test และผลลัพธ์ระดับระบบ ส่วนเครื่องมือให้ทำหน้าที่เป็นด่านอัตโนมัติที่ไม่มีการยกเว้น
จาก secrets และ CVE ถึง code review governance ระดับองค์กร
ความเร็วของ AI agents ทำให้ปัญหาด้าน secrets และ dependencies โตตามแบบเงียบๆ เมื่อขอให้ AI เขียนตัวอย่างเชื่อมต่อบริการภายนอก โอกาสสูงที่ API key จะถูกเขียนทิ้งไว้ใน source code แทนที่จะใช้ environment variable หรือ secrets manager และถึงแม้จะลบทีหลัง ความลับนั้นก็ยังอยู่ใน Git history เสมอ ขณะเดียวกันโครงการ Python หนึ่งมีแพ็กเกจหลายสิบตัวที่พึ่งพาแพ็กเกจอื่นซ้อนกันจนไม่มีใครอ่านครบทั้งหมด ช่องโหว่จึงอาจซ่อนอยู่เป็นเดือนโดยไม่มีใครรู้ เครื่องมือ automated code security รุ่นใหม่จึงเน้นถามคำถามที่ทีมส่วนใหญ่ตอบไม่ได้ เช่น sBOMBox ที่อ่านไฟล์ dependencies สร้าง CycloneDX SBOM แล้วเช็กฐานข้อมูล OSV GitHub Advisory และ NVD ถ้าพบช่องโหว่ระดับ HIGH หรือ CRITICAL จะทำให้ CI ล้มทันที จากนั้น sBOMBPath จะวิเคราะห์เส้นทางข้อมูลจาก input ไปถึงฟังก์ชันอันตรายเพื่อระบุว่า CVE ใดถูกเรียกใช้จริงในโค้ด ส่วน KeyScan จะค้นหา credentials ทั้งในไฟล์ปัจจุบันและใน Git history ด้วย pattern ประมาณ 65 แบบและ heuristic ด้าน entropy ผู้เขียนเครื่องมือชุดนี้สรุปไว้ตรงๆ ว่า “Security is not a phase at the end of the project It's a question you ask every time the code changes” และแนวคิดสำคัญคือถ้ารันเครื่องมือได้ในราคาถูก มันจะกลายเป็นนิสัย ซึ่งดีกว่า dashboard สวยๆ ที่ไม่มีใครเปิดดู
เมื่อ AI review platform กลายเป็นด่านกำกับมาตรฐานขององค์กร
ปัญหาใหญ่เมื่อ AI agents ผลิตโค้ดได้เป็นพันบรรทัดในไม่กี่นาทีคือคนรีวิวปลายทางยังมีเวลาและสายตาเท่าเดิม แพลตฟอร์มกลุ่มใหม่อย่าง Qodo จึงเกิดมาเพื่อปิดช่องว่างนี้ โดยตั้งใจเป็น AI code review and governance platform สำหรับทีมที่ต้องรักษาคุณภาพในโลกที่ AI เขียนโค้ดมากขึ้น ต่างจากเครื่องมือรีวิวที่สนใจแค่ “เปลี่ยนอะไรใน diff” แพลตฟอร์มนี้มองว่า “การเปลี่ยนแปลงกระทบทั้งระบบอย่างไร” อาศัย agent เฉพาะทางที่อ่านทั้ง repository ประวัติ และมาตรฐานของทีม เพื่อตรวจ pull request ทุกอัน หาช่องว่างสเปกและ breaking changes ที่การดู diff เพียงอย่างเดียวมองไม่เห็น แพลตฟอร์มยังเข้าไปรีวิวตั้งแต่ใน IDE Git และ CLI พร้อมดึงกฎขององค์กรเข้าไปใน context ขณะ AI agents code generation กำลังเขียนโค้ด ลดความเสี่ยงตั้งแต่ต้นทาง และบนมุม compliance ก็รองรับการไม่มีการเก็บข้อมูลถาวร การรับรอง SOC 2 Type II การนำโมเดลของตนเองมาใช้ และการติดตั้งแบบ on-prem หรือ air-gapped การที่องค์กรขนาดใหญ่หลายแห่งใช้แพลตฟอร์มนี้บอกชัดว่า code review governance ไม่ใช่เรื่องหรูหราอีกต่อไป แต่เป็นโครงสร้างพื้นฐานจำเป็นในโลกที่ AI เป็นผู้เขียนโค้ดร่วมกับคน