
AI agent governance คืออะไร และทำไมรั้วจึงสำคัญกว่าความฉลาด
AI agent governance คือชุดแนวคิดและกลไกทั้งด้านสถาปัตยกรรม ระบบควบคุม AI และกระบวนการตรวจทานของมนุษย์ ที่ออกแบบมาเพื่อให้เอเจนต์สามารถสร้างโค้ดหรือดำเนินการในระบบจริงได้โดยไม่ทำลายเสถียรภาพของแพลตฟอร์ม และยังทำให้ข้อผิดพลาดถูกมองเห็น แก้ไข และย้อนกลับได้อย่างเป็นระบบ ไม่ใช่แค่หวังพึ่งความฉลาดของโมเดลเพียงอย่างเดียว หัวใจของ AI agent governance ยุคใหม่คือการออกแบบ “สมดุล” ให้ระบบสามารถเชื่อมต่อเอเจนต์ที่สร้างโค้ดและคำสั่งได้อย่างอิสระ แต่ยังอยู่ในกรอบที่คาดเดาได้ นักพัฒนาจึงไม่ได้แค่เขียนโค้ด แต่กำลังออกแบบขอบเขตที่ทำให้ตรรกะที่เอเจนต์สร้างขึ้นถูกตรวจสอบได้และน่าเชื่อถือมากขึ้น ระบบควบคุม AI ที่ดีจึงเป็นทรัพย์สินหลักของทีม ไม่ใช่เอกสารกฎที่ไม่มีใครอ่าน
จากเอกสารกฎสู่ demotion ladder และ write partitions
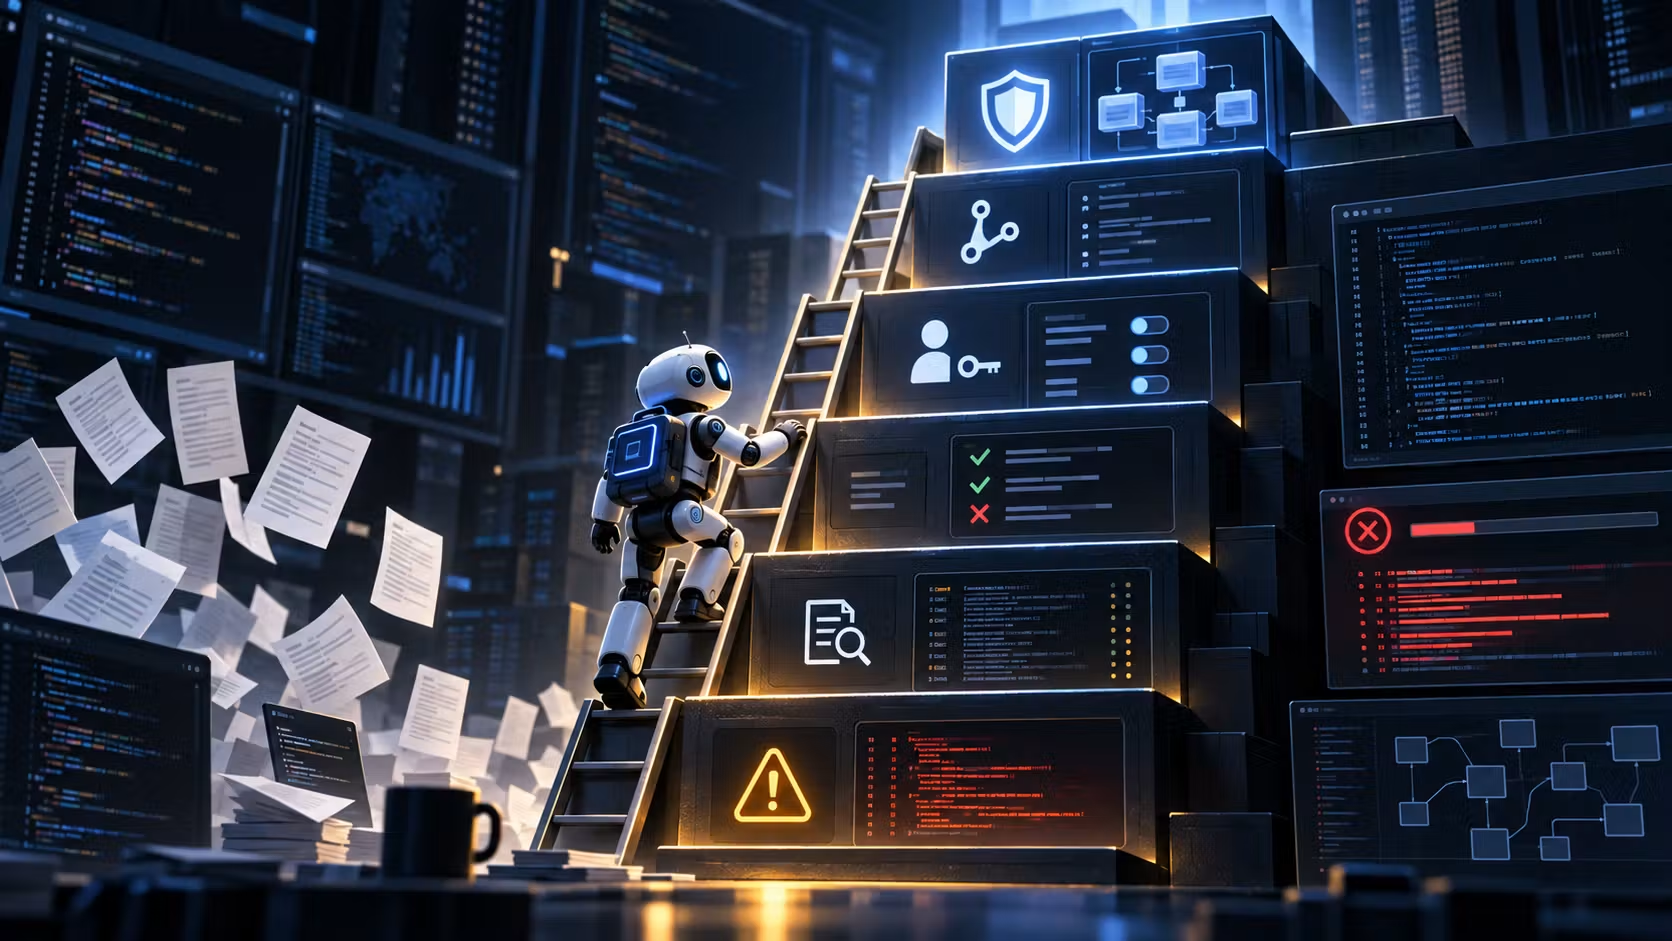
องค์กรจำนวนมากค้นพบว่าแค่เขียนกฎเป็นย่อหน้ายาวในคลังเอกสารไม่พออีกต่อไป การควบคุม AI agent แบบใหม่เริ่มจากการให้กฎทุกข้อเริ่มต้นในรูปข้อความ แล้วค่อย ๆ เลื่อนลง “demotion ladder” เมื่อเอเจนต์ละเมิดกฎนั้น แต่ละขั้นจะทำให้เอเจนต์ข้ามได้ยากขึ้นและมีต้นทุนดูแลสูงขึ้น เช่นเปลี่ยนจากคำเตือนในเอกสารเป็นเงื่อนไขในสคริปต์ และสุดท้ายกลายเป็นข้อจำกัดในระดับ build หรือสถาปัตยกรรมที่ฝ่าฝืนไม่ได้ แนวคิดเดียวกันนี้นำไปสู่การแบ่ง write partitions โดยเปิดให้อ่านไฟล์และค้นหาได้เต็มที่ แต่จำกัดการเขียนตามบทบาทและสิทธิ์เฉพาะ เพราะปัญหาใหญ่ที่สุดของเอเจนต์ไม่ได้อยู่ที่การอ่านข้อมูล แต่อยู่ที่การเขียนสิ่งผิดเข้าไปในระบบ เมื่อกฎพัฒนาไปสู่รั้วทางเทคนิคแบบนี้ AI agent governance จะเลิกเป็นทฤษฎี และกลายเป็นโครงสร้างที่บังคับใช้ได้จริง
ลด prompt เพิ่มความไว้วางใจ: เมื่อรั้วที่ดีคือรั้วที่สั้น
องค์กรที่ผลักดันเอเจนต์จริงเริ่มยอมรับแล้วว่า prompt engineering limits ไม่ได้แปลว่าเขียนกฎเพิ่มไม่รู้จบ แต่แปลว่าต้องกล้าตัดกฎทิ้ง เมื่อโมเดลรุ่นใหม่ฉลาดขึ้น ชุดคำสั่งเดิมจำนวนมากกลายเป็นเพียง “ภาษีโครงนั่งร้าน” ที่ต้องจ่ายทุกครั้งที่เรียกใช้งาน โดยไม่มีประโยชน์อีกต่อไป มีตัวอย่างชัดเจนว่าโปรเจกต์หนึ่งลบข้อความใน system prompt มากกว่า 80% แล้วประสิทธิภาพการทดสอบด้านการเขียนโค้ดไม่ลดลงเลย พร้อมกันนั้นคำแนะนำการออกแบบ prompt จากอีกค่ายหนึ่งพบว่า prompt ที่กระชับสามารถเพิ่มคะแนนการทดสอบได้ราว 10–15% และลดการใช้โทเคนลง 41–66% ในเวลาเดียวกัน คำพูดที่ควรจำคือ “ใส่ข้อมูล ไม่ใช่กดดัน” การควบคุม AI reliability controls ที่ทำงานได้จึงเน้นส่งข้อมูลและโครงสร้างที่เหมาะสม ไม่ใช่ยัดคำสั่งละเอียดจนโมเดลสับสน

human oversight AI และการใช้โค้ดเป็นรั้ว ไม่ใช่คำสั่งลอย ๆ
แม้เอเจนต์จะทำงานได้ต่อเนื่อง แต่การหยุดให้มนุษย์เข้ามาแทรกเป็นระยะยังจำเป็น เพราะ human oversight AI ช่วยเติมข้อมูลใหม่ที่โมเดลไม่มี และทำให้ความผิดพลาดถูกมองเห็นชัดเจน วิศวกรจึงไม่ได้เป็นเพียงผู้ตรวจการเซ็นผ่าน แต่เป็นผู้ออกแบบขอบเขตให้ข้อผิดพลาดของเอเจนต์ถูกจำกัดและย้อนกลับได้ง่าย โครงสร้างที่มีประสิทธิภาพใช้แนวคิด “tests คือคำนิยามของคำว่าเสร็จ” โดยให้เทสต์ถูกเขียนล่วงหน้าจากคนที่ไม่ใช่ผู้พัฒนา แล้วบิลด์จะผ่านก็ต่อเมื่อเทสต์เหล่านั้นสำเร็จ พร้อมกับการวางระบบ semantic layer ที่ชัดเจน event logs ที่แก้ไขไม่ได้ data contracts API แบบ idempotent และ state machines ที่มีพฤติกรรมคาดเดาได้ เพื่อให้ AI reliability controls ลดจำนวนข้อสมมติที่เอเจนต์ต้องคิดเอง และแปลงปัญหาซับซ้อนให้กลายเป็นโดเมนที่มีอินพุต กฎ และ feedback ที่ชัดเจน
บริหาร context ไม่ให้ซ้ำซ้อน และบทสรุปสำหรับทีมวิศวกร
แม้จะมี context window ขนาดใหญ่ แต่การยัดทุกอย่างเข้าไปไม่ใช่คำตอบ เพราะเมื่อหน้าต่างข้อมูลเริ่มเต็ม ประสิทธิภาพการดึงข้อมูลกลับลดลงในโมเดลหลายรุ่น และหน้าต่างที่ใหญ่ขึ้นก็เปรียบเหมือนฟางกองโตขึ้นโดยไม่มีตะกร้าเก็บที่ดี ในโปรเจกต์ขนาดใหญ่ เอเจนต์ต้องทำการ compact context ซ้ำไปมา 20–50 ครั้งในงานเดียว และทุกครั้งมีโอกาสทำให้รายละเอียดหายไป การจัดการกราฟโค้ดและการจัดเส้นทาง context อย่างละเอียดจึงสำคัญ เพื่อไม่ให้เอเจนต์ประมวลผลข้อมูลเดิมซ้ำโดยไม่จำเป็น บทสรุปคือ AI agent governance ที่มีระบบควบคุม AI ดีไม่ใช่การเขียน CLAUDE หรือลิสต์กฎให้หนา แต่คือการแปลงกฎสำคัญให้กลายเป็น hooks และเงื่อนไขที่บิลด์บังคับใช้ได้ ทีมวิศวกรที่มองไกลจึงควรโฟกัสสามอย่างพร้อมกัน คือการลด prompt ให้เหลือเท่าที่จำเป็น การออกแบบรั้วด้านการเขียนและการทดสอบ และการให้มนุษย์เข้าแทรกในจุดที่เพิ่มข้อมูลใหม่ได้มากที่สุด