
ภัยคุกคามไซเบอร์ AI คืออะไร และทำไมกำลังอันตรายกว่าที่คิด
ภัยคุกคามไซเบอร์ AI คือรูปแบบการโจมตีและการหลอกลวงออนไลน์ที่ใช้ปัญญาประดิษฐ์ช่วยวางแผน ตัดสินใจ และลงมือในขั้นตอนต่างๆ ของอาชญากรรมไซเบอร์ ทำให้ผู้ไม่หวังดีสามารถโจมตีได้เร็วขึ้น มีเป้าหมายแม่นยำขึ้น และปรับตัวหนีการตรวจจับได้ดีขึ้นกว่าวิธีการแบบเดิมที่ต้องพึ่งมนุษย์ควบคุมทีละขั้น
หัวใจของปัญหาไม่ใช่แค่มีเครื่องมือใหม่ แต่คืออัตราเร่งของความเสี่ยง องค์กรตำรวจอาชญากรรมระหว่างประเทศเตือนว่า AI กำลังเพิ่มทั้งความเร็วและขนาดของการหลอกลวงออนไลน์ ทำให้มิจฉาชีพเข้าถึงเหยื่อจำนวนมากและแนบเนียนขึ้น การโจมตีที่เคยต้องใช้ทีมคนจำนวนมาก วันนี้ AI ทำซ้ำได้อัตโนมัติแทบไม่รู้จบ ขณะเดียวกันโลกธุรกิจกลับเต็มไปด้วยช่องโหว่จากพฤติกรรมผู้ใช้งานที่ยังไม่ทันเกม เทรนด์อย่างการใช้เครื่องมือ AI โดยไม่ผ่านการอนุมัติในองค์กร หรือ Shadow AI กำลังสร้างจุดบอดด้านความปลอดภัยที่ฝ่ายไอทีไม่มองเห็น เมื่อฝั่งรุกมี AI ช่วยเสริมพลัง แต่ฝั่งรับยังยึดกับวิธีป้องกันแบบเดิม ช่องว่างนี้จึงขยายตัวจนกลายเป็นวิกฤต
RatHat และยุคของ Malware อัจฉริยะที่เรียนรู้การควบคุมเครื่องเราเอง
การเกิดขึ้นของ RatHat คือสัญญาณชัดว่า Malware อัจฉริยะไม่ใช่เรื่องไกลตัวอีกต่อไป พบ Malware บน Android ตัวใหม่ที่ชื่อ RatHat ซึ่งมาพร้อม AI powered subsystem เพื่อช่วยให้ผู้โจมตีสามารถควบคุมและนำทางอุปกรณ์ที่ถูกยึดได้จากระยะไกลโดยแทบไม่ต้องมีมนุษย์คอยกดทีละจังหวะ นักวิจัยด้านความปลอดภัยระบุว่า RatHat ถูกวิเคราะห์โดยทีมวิจัยความปลอดภัยมือถือรายหนึ่งและเชื่อมโยงว่าอาจเกี่ยวข้องกับกลุ่มผู้โจมตีจากจีนจากร่องรอยการใช้คำสั่งในภาษาจีนในระบบ LLM Prompt ภายใน
RatHat ไม่ได้แค่ขอสิทธิ์เข้าถึง Accessibility แล้วคลิกหน้าจอแบบสคริปต์ตายตัว แต่ใช้ AI powered User Interface Automation Engine ที่ดึงโครงสร้างหน้าจอ Android ในรูปแบบ XML ส่งไปยังผู้ช่วย AI ยอดนิยม แล้วรับคำสั่งตอบกลับเพื่อควบคุมเครื่องแบบยืดหยุ่น Subsystem ที่ขับเคลื่อนด้วย AI นี้ทำให้ RatHat ทำงานได้ยืดหยุ่นกว่าการใช้สคริปต์เดิม และช่วยให้ผู้โจมตีสามารถควบคุมและนำทางอุปกรณ์จากระยะไกลได้โดยไม่จำเป็นต้องโต้ตอบแบบเรียลไทม์ตลอดเวลา ผลลัพธ์คือมัลแวร์ที่เหมือนมี “สมอง” ของตนเอง ปรับพฤติกรรมให้เข้ากับแอปและหน้าจอที่ต่างกันได้ ทำให้ซอฟต์แวร์รักษาความปลอดภัยตรวจจับได้ยากขึ้นอย่างเห็นได้ชัด
ยิ่งกว่านั้น RatHat ยังเล่นงานชีวิตประจำวันของผู้ใช้โดยตรง มันสามารถแสดง HTML Overlays ปลอมทับบนแอปธนาคารและแอปคริปโตเพื่อดักบัญชีผู้ใช้และรหัสผ่าน ดักจับ SMS และการแจ้งเตือนรวมถึงรหัสผ่านใช้ครั้งเดียวหรือ OTP และดึง URL จากแถบที่อยู่ของเบราว์เซอร์ได้ ความสามารถในการเปิด Developer Options เชื่อมต่อ ADB แบบไร้สาย ติดตั้งเอเจนต์เพื่อคงอยู่ในเครื่อง และแม้แต่กู้คืนตัวเองเมื่อถูกลบ ทำให้ RatHat เป็นภาพตัวอย่างที่น่ากังวลของ Malware อัจฉริยะที่ผสาน AI เข้ากับเทคนิคจู่โจมบน Android ระดับลึกอย่างแนบเนียน
จากห้องแชตคริปโตถึงการหลอกลวงออนไลน์แบบสายพาน AI ช่วยโกงได้เนียนแค่ไหน
วงการคริปโตกลายเป็นสนามทดลองของขบวนการการหลอกลวงออนไลน์ยุค AI อย่างชัดเจน หน่วยงานกำกับหลักทรัพย์สหรัฐยื่นข้อกล่าวหาต่อโครงการ Cryptoaiml และ TSAI ว่าใช้ AI เป็นหัวข้อสร้างความน่าเชื่อถือหลอกนักลงทุนผ่านช่องทางสนทนาออนไลน์ โดย Cryptoaiml ถูกกล่าวหาว่าสร้างความน่าเชื่อถือในกลุ่ม WhatsApp ด้วยการปลอมตัวเป็นนักลงทุนมืออาชีพและแบ่งปันสัญญาณการซื้อขายที่อ้างว่าสร้างขึ้นโดย AI นานหลายเดือนตั้งแต่สิงหาคมถึงมีนาคมของปีถัดมา ข้อมูลในคำร้องระบุว่าโครงการทั้งสองถูกกล่าวหาว่ายักยอกสินทรัพย์ของนักลงทุนรวมกันเกินหลักสิบล้านตามข้อกล่าวหา
กลยุทธ์สำคัญไม่ใช่แค่การอ้างว่ามีบอต AI เทรดให้ แต่คือการสร้างแพลตฟอร์มปลอมที่โชว์กำไรในพอร์ต ทั้งที่ไม่มีการซื้อขายจริง เมื่อนักลงทุนต้องการถอนเงินก็ถูกขอค่าธรรมเนียมเพิ่มหรือเจอข้ออ้างต่างๆ ตามข้อกล่าวหา รูปแบบนี้สะท้อนสิ่งที่องค์กรตำรวจอาชญากรรมระหว่างประเทศเตือนว่า เครือข่ายมิจฉาชีพสามารถใช้ AI เพื่อหลอกลวงเหยื่อหลายรายพร้อมกัน แปลภาษาได้เนียน และสร้างตัวตนดิจิทัลที่ดูเหมือนผู้เชี่ยวชาญเชื่อถือได้ "การใช้ AI ในการหลอกลวงไม่ได้สร้างเทคนิคใหม่ทั้งหมด แต่ยกระดับวิธีเดิมให้มีประสิทธิภาพมากขึ้น" คือสารที่ผู้เชี่ยวชี้ด้านความมั่นคงสารสนเทศขององค์กรดังกล่าวย้ำ
มุมที่น่าคิดคือ คนจำนวนมากไม่ได้ตกเป็นเหยื่อเพราะไม่รู้เรื่องเทคโนโลยีคริปโต แต่เพราะเชื่อในคำว่า AI ว่าเป็นเครื่องการันตีความเก่งและความแม่นของกลยุทธ์ เมื่อ AI กลายเป็นคำศักดิ์สิทธิ์ในสายตานักลงทุน การใส่คำนี้ลงในทุกบทสนทนา ทุกเอกสาร หรือทุกหน้าเว็บจึงเป็นอาวุธทางจิตวิทยาชั้นดีของมิจฉาชีพ และยิ่งเมื่อแพลตฟอร์มแชตอย่าง WhatsApp ทำให้การขยายวงเครือข่ายหลอกลวงทำได้รวดเร็ว การหลอกครั้งเดียวจึงกลายเป็นระบบสายพานแบบต่อเนื่อง
Agentic AI และ Shadow AI เมื่อ AI ลงมือเอง ส่วนคนกลับเป็นจุดอ่อน
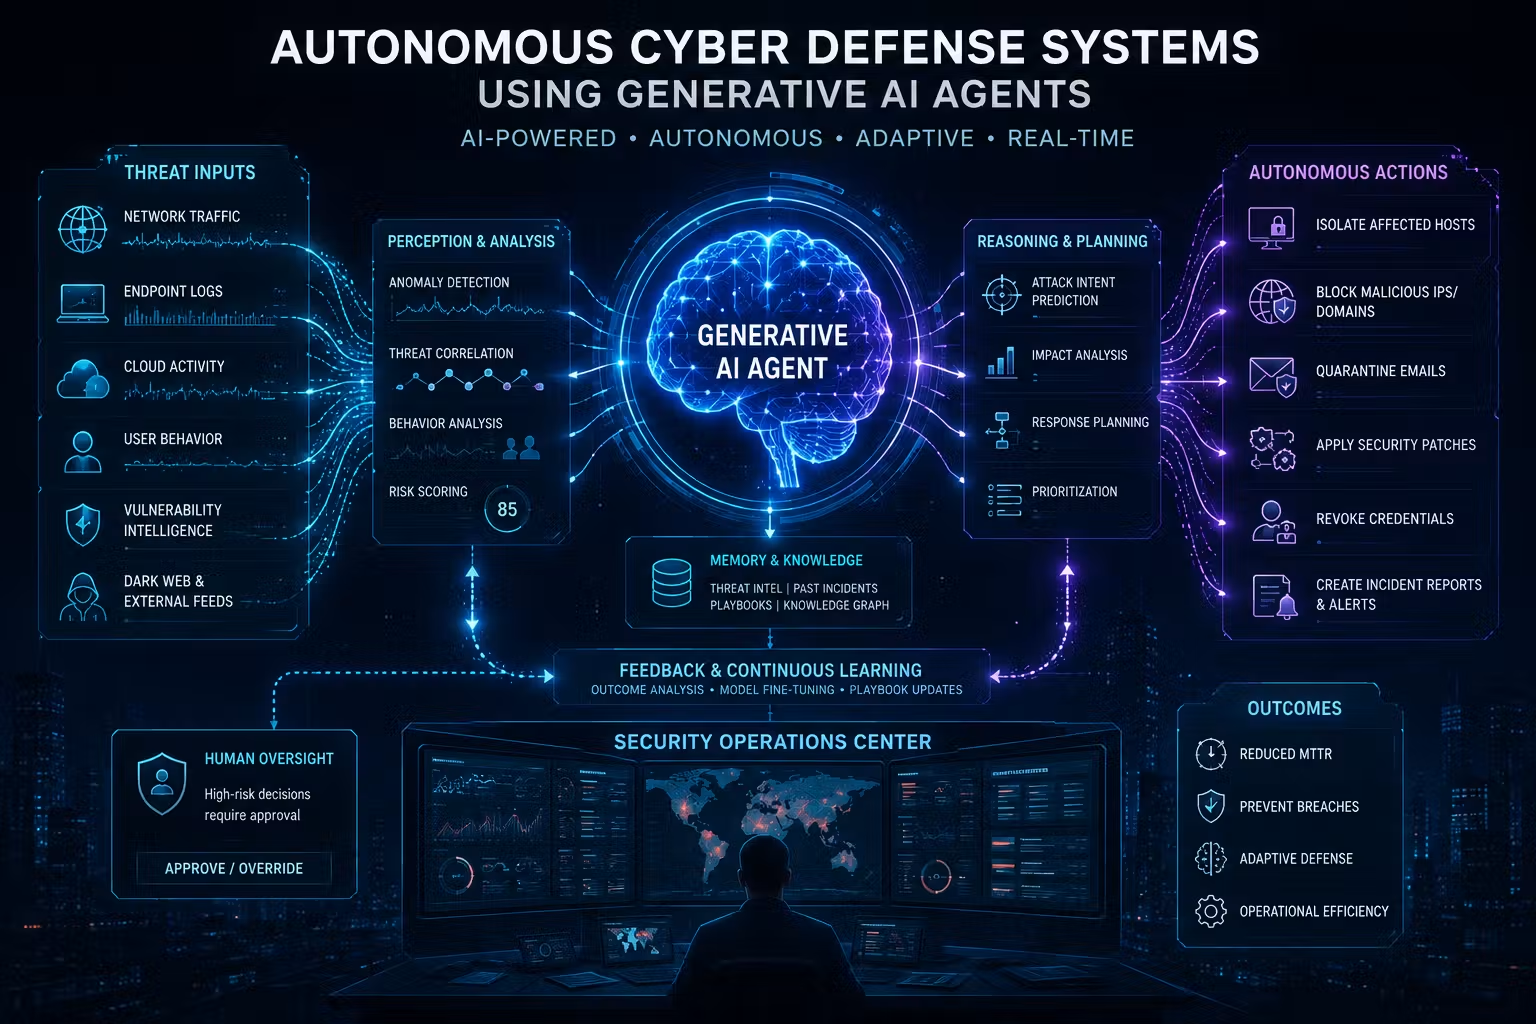
สิ่งที่น่ากลัวกว่า AI ที่ตอบคำถาม คือ AI ที่ลงมือทำเองหรือ Agentic AI องค์กรตำรวจอาชญากรรมระหว่างประเทศชี้ว่าการเติบโตของ Agentic AI ซึ่งไม่ได้แค่ให้ข้อมูลแต่ตัดสินใจและดำเนินการแทนผู้ใช้ กำลังสร้างความเสี่ยงแบบใหม่ หากระบบตัดสินใจผิดพลาด ผลกระทบจะลุกลามจากโลกดิจิทัลไปสู่โลกจริงได้ เมื่อนำความสามารถนี้มารวมกับการโจมตีไซเบอร์ ภาพที่เราต้องตั้งรับคือระบบอัตโนมัติที่สามารถสแกนหาเป้าหมาย เลือกวิธีโจมตี และปรับกลยุทธ์ตามการตอบสนองของเหยื่อได้เอง
ในขณะที่ AI ฝั่งมิจฉาชีพเริ่มเป็นอัตโนมัติมากขึ้น ฝั่งองค์กรกลับยังสะดุดกับปัญหาพื้นฐานอย่างพฤติกรรมของพนักงาน รายงานด้านสุขอนามัยไซเบอร์พบว่า 76 เปอร์เซ็นต์ของพนักงานยอมรับว่าใช้รหัสผ่านซ้ำข้ามหลายบัญชี และ 30 เปอร์เซ็นต์เคยแชร์รหัสผ่านให้ผู้อื่น ยิ่งไปกว่านั้น 70 เปอร์เซ็นต์เชื่อมต่อ Wi Fi สาธารณะเพื่อทำงาน แต่มีเพียง 20 เปอร์เซ็นต์ที่ใช้ VPN หรือ ZTNA ป้องกัน นี่ไม่ใช่รายละเอียดเล็กน้อย แต่คือประตูให้ Malware อัจฉริยะและแคมเปญฟิชชิงที่ขับเคลื่อนด้วย AI หลุดเข้ามาในเครือข่ายองค์กรได้อย่างสบาย
ที่อันตรายยิ่งกว่าเดิมคือ Shadow AI หรือการที่พนักงานใช้เครื่องมือ AI สาธารณะโดยไม่ได้ผ่านการอนุมัติขององค์กร รายงานเดียวกันระบุว่า 64 เปอร์เซ็นต์ของพนักงานยอมรับว่าใช้เครื่องมือ AI ช่วยทำงานแต่ไม่ได้รับการรับรองจากองค์กร เมื่อข้อมูลธุรกิจและข้อมูลลูกค้าถูกป้อนเข้าไปในเครื่องมือที่ฝ่ายไอทีไม่รู้จักและไม่ควบคุม จุดบอดด้านความปลอดภัยจึงขยายตัวอย่างรวดเร็ว ขณะที่ 39 เปอร์เซ็นต์ขององค์กรยังขาดการทำคลังรายการซอฟต์แวร์ที่ใช้งานอยู่ด้วยซ้ำ พูดอีกแบบคือ ในเกมที่ AI ฝั่งโจมตีเริ่มอัตโนมัติเต็มที่ ฝั่งองค์กรกลับเปิดช่องให้ข้อมูลรั่วและรหัสผ่านหลุดด้วยน้ำมือคนของตัวเอง
ทำไม Zero Trust ความปลอดภัย ต้องกลายเป็นแนวตั้งรับหลักในยุค AI
เมื่อ Malware อัจฉริยะและเครือข่ายหลอกลวงใช้ AI สนับสนุนแบบครบวงจร การหวังว่าระบบป้องกันแบบเดิมจะรับมือได้แทบเป็นความคิดเพ้อฝัน การตรวจจับที่พึ่งพาลายเซ็นหรือพฤติกรรมตายตัวตามสคริปต์มักไม่ทันกับ AI ที่ปรับตัวแบบเรียลไทม์ องค์กรตำรวจอาชญากรรมระหว่างประเทศมองว่าทั้งผู้บริโภคและภาคธุรกิจจำเป็นต้องทบทวนระดับความไว้วางใจต่อเทคโนโลยี พร้อมเพิ่มมาตรการควบคุมและตรวจสอบให้สอดคล้องกับความสามารถของ AI ที่กำลังเพิ่มขึ้นอย่างรวดเร็ว นั่นคือจุดที่แนวคิด Zero Trust ความปลอดภัยเริ่มไม่ใช่คำศัพท์สวยหรู แต่เป็นยุทธศาสตร์จำเป็น
Zero Trust ไม่ได้แปลว่าต้องสงสัยทุกคนอย่างไร้เหตุผล แต่แปลว่าระบบจะไม่เชื่อใจใครหรืออะไรโดยอัตโนมัติ ไม่ว่ามาจากในหรือจากนอกเครือข่าย ทุกคำขอเข้าถึงต้องถูกตรวจสอบยืนยันตัวตน ตรวจสอบอุปกรณ์ และประเมินความเสี่ยงแบบต่อเนื่อง การใช้แนวคิดนี้ช่วยลดผลของความผิดพลาดจากมนุษย์ เช่น รหัสผ่านซ้ำ Wi Fi สาธารณะ หรือ Shadow AI เพราะแม้ผู้ใช้จะเผลอทำสิ่งเสี่ยง ระบบก็ยังมีชั้นตรวจสอบและจำกัดสิทธิ์ให้ความเสียหายไม่ลุกลามทั้งองค์กร รายงานด้านสุขอนามัยไซเบอร์ชี้ว่าองค์กรธุรกิจจำนวนมาก โดยเฉพาะกลุ่มธุรกิจขนาดเล็กและขนาดกลางที่เป็นสัดส่วนเกือบทั้งหมดของธุรกิจในบางประเทศ กำลังเริ่มมองหาแนวทางยกระดับไปสู่ Zero Trust ผ่านผู้ให้บริการด้านความปลอดภัยเฉพาะทาง เพราะสิ่งที่พวกเขาต้องการไม่ใช่เครื่องมือที่ซับซ้อนเกินดูแล แต่คือการลดความเสี่ยงให้วัดผลได้จริง
บทสรุปของยุคภัยคุกคามไซเบอร์ AI คือ เราไม่อาจหวังให้เทคโนโลยีหยุดพัฒนา ทั้งฝั่งดีและฝั่งร้ายต่างวิ่งด้วยความเร็วเดียวกัน สิ่งที่องค์กรและผู้ใช้ทั่วไปทำได้คือยกระดับวินัยพื้นฐาน ลดการเปิดช่องทางให้โจมตีโดยไม่จำเป็น ลดการฝากชีวิตกับเครื่องมือ AI สาธารณะโดยไม่มีนโยบาย และลงทุนกับสถาปัตยกรรมความปลอดภัยที่ออกแบบมาเพื่อโลกที่ไม่มีใครควรได้รับความไว้วางใจอัตโนมัติ เมื่อ AI กลายเป็นอาวุธ อนาคตด้านความปลอดภัยจึงไม่ได้ขึ้นกับว่าเรามีเครื่องมืออะไร แต่ขึ้นกับว่าเรากล้ายอมรับความเสี่ยงจริงและปรับโครงสร้างการป้องกันให้ทันยุคหรือไม่