
AI Agent ในองค์กรไม่ใช่เรื่องความแรง แต่คือเรื่องตัวตนและขอบเขตข้อมูล
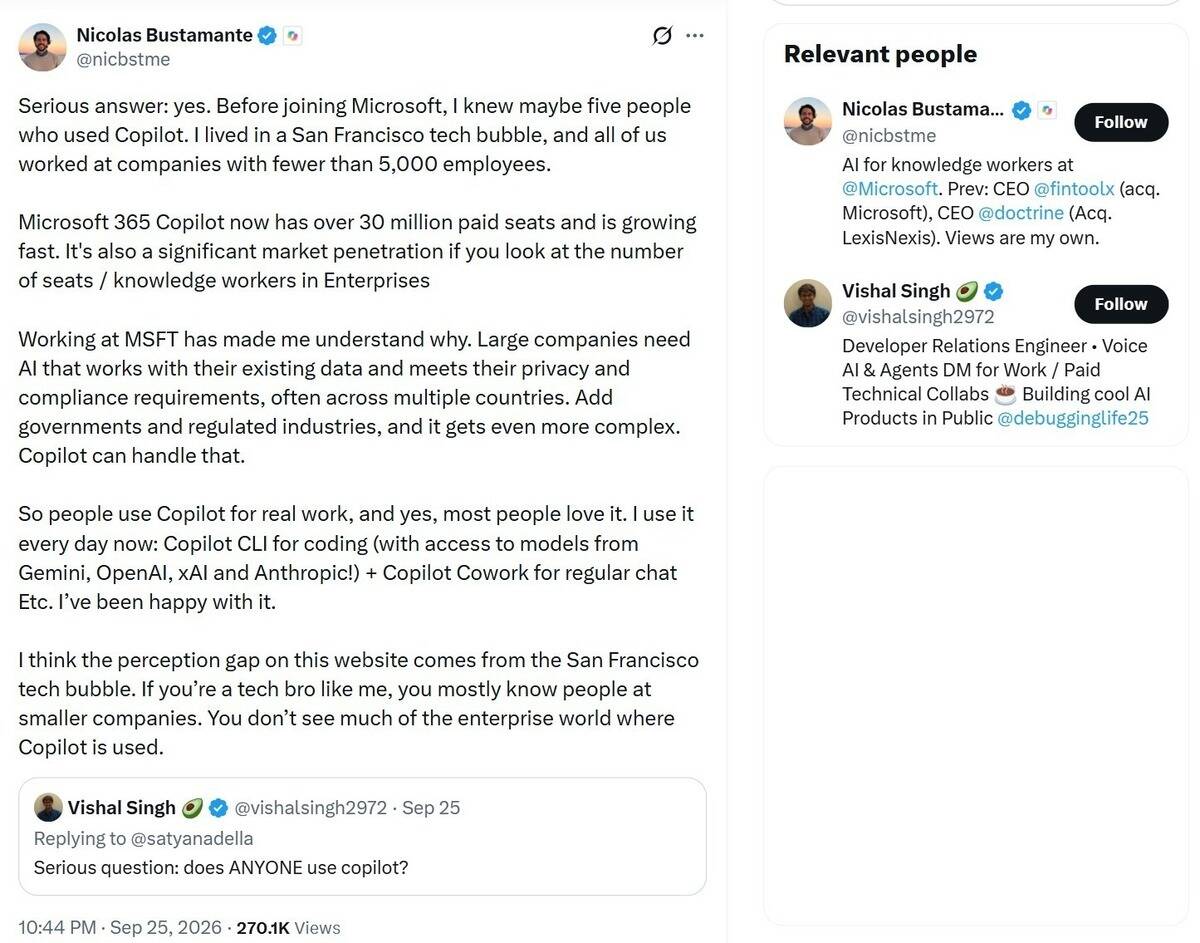
AI agent security enterprise หมายถึงแนวทางออกแบบและใช้งานตัวแทน AI ในองค์กรที่เน้นการผูกกับระบบยืนยันตัวตน สิทธิ์เข้าถึงข้อมูล การตรวจสอบความปลอดภัย และการปฏิบัติตามข้อกำหนดด้านกฎหมายและอุตสาหกรรม เพื่อให้ AI สามารถทำงานอัตโนมัติแทนมนุษย์ได้โดยไม่ละเมิดขอบเขตข้อมูลของผู้ใช้และลูกค้า และไม่สร้างความเสี่ยงด้านการรั่วไหลหรือการใช้ข้อมูลผิดวัตถุประสงค์ ภาพ “ไม่มีใครใช้ Copilot” ถูกคนในวงการเทคโนโลยีหยิบมาแซวซ้ำแล้วซ้ำเล่า แต่พนักงานไมโครซอฟท์คนหนึ่งชี้ว่า ภาพนี้เกิดจากฟองข้อมูลของกลุ่มสตาร์ทอัพที่มองไม่เห็นความต้องการด้าน Copilot identity authentication ขององค์กรข้ามชาติ ในโลกของรัฐบาล ธนาคาร และโรงพยาบาล AI agent compliance requirements ไม่ใช่ของแถม แต่คือเงื่อนไขขั้นต่ำ ถ้าเชื่อมกับระบบยืนยันตัวตนและสิทธิ์เข้าถึงเอกสารภายในไม่ได้ ต่อให้โมเดลเร็วและฉลาดแค่ไหนก็ไม่มีวันผ่านด่านฝ่ายกฎหมายและความเสี่ยง
ยุทธศาสตร์ Copilot ของไมโครซอฟท์ เปลี่ยนจากแข่งคะแนน มาแข่งความปลอดภัย
ไมโครซอฟท์กำลังเดิมพันว่าองค์กรใหญ่จะเลือก AI จากความปลอดภัยมากกว่าความแรงของโมเดล บริษัทจึงออกแบบ Copilot ให้ฝังอยู่ในโครงสร้างสิทธิ์และขอบเขตข้อมูลขององค์กรตั้งแต่ต้น เพื่อให้พนักงานใช้ AI ดึงเฉพาะเอกสารที่ตนมีสิทธิ์อ่านอยู่แล้ว และทุกการเรียกใช้ถูกผูกกับระบบยืนยันตัวตนและบันทึกการตรวจสอบอย่างแน่นหนา อย่างไรก็ตาม ตัวเลขการใช้งานสะท้อนช่องว่างสำคัญ มีรายงานว่า Microsoft 365 Copilot หลังเปิดตัวมา 3 ปี มีอัตราการนำไปใช้จริงต่ำกว่า 4.5% และผู้ใช้ที่เปิดใช้งานทุกสัปดาห์มีเพียงประมาณ 1% เท่านั้น คำพูดนี้ควรค่าแก่การอ้างอิง เพราะมันชี้ให้เห็น enterprise AI adoption barriers ที่ไม่ได้เกิดจากการขาดเทคโนโลยี แต่เกิดจากการที่ Copilot ยังถูกมองเป็นเครื่องมือที่บริษัทซื้อเหมาไปพร้อมแพ็กเกจ มากกว่าจะเป็นระบบปฏิบัติการงานใหม่ที่คนรู้สึกจำเป็นต้องเปิดทุกวัน
จาก Copilot สู่ Autopilot เมื่อ AI Agent ต้องทำงานแทนคนในกรอบที่ปลอดภัย
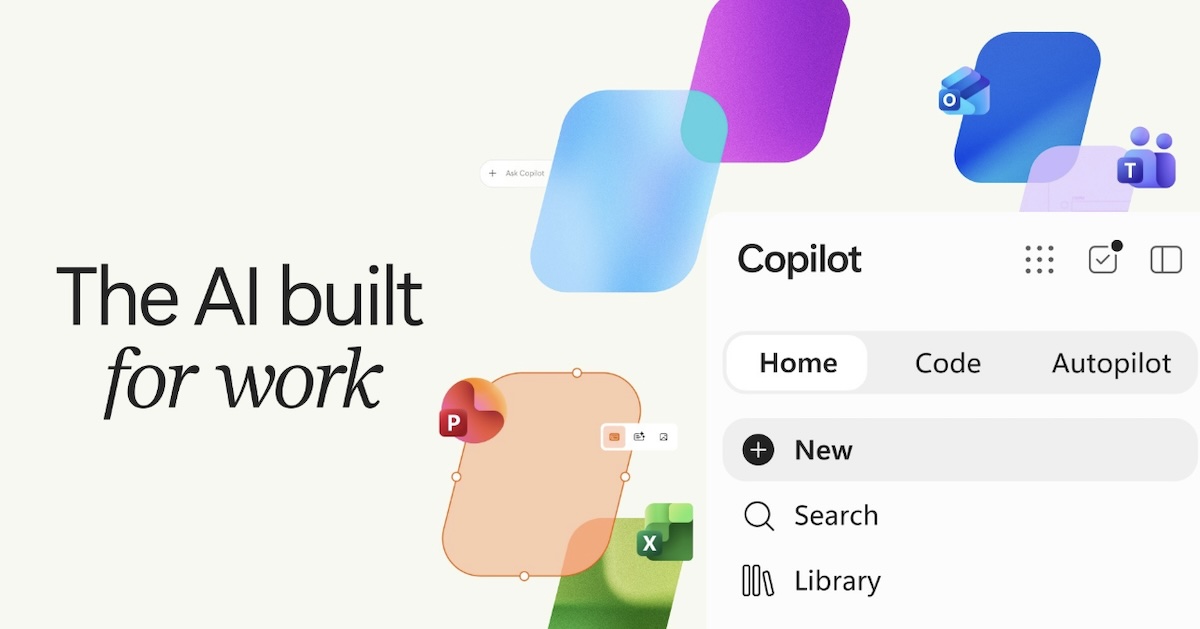
การผลัก Copilot ไปสู่สถาปัตยกรรมแบบเอเจนต์คือการยอมรับว่า AI ในองค์กรจะไม่หยุดอยู่แค่แชตบ็อต แต่ต้องกลายเป็นตัวแทนอัตโนมัติที่ทำงานข้ามระบบได้เอง แนวคิด Autopilot คือให้ AI ทำงานหลายขั้นตอนต่อเนื่อง แม้ผู้ใช้จะออกจากระบบไปแล้ว ตราบใดที่ยังอยู่ในขอบเขตสิทธิ์และการอนุญาตที่กำหนดไว้ล่วงหน้า เพื่อรองรับโลกที่มีหลายโมเดล ไมโครซอฟท์ยังลดน้ำหนักการโฆษณาว่าโมเดลของตัวเองต้องดีที่สุด และหันมาเป็นศูนย์กลางที่เรียกใช้โมเดลจาก Google Gemini OpenAI xAI และ Anthropic ตามงานที่เหมาะสม นี่คือการส่งสัญญาณว่า Copilot identity authentication และการจัดการสิทธิ์คือแกนหลัก ส่วนโมเดลเป็นปลั๊กอินที่เปลี่ยนได้ สิ่งที่องค์กรซื้อจึงไม่ใช่คะแนน Benchmark แต่คือระบบที่ทำให้ AI agent security enterprise กลายเป็นส่วนหนึ่งของโครงสร้างงานประจำวันอย่างแนบเนียน
กรณี Amazon ปิดกั้น Grok Bot ศึกชิงอำนาจควบคุมแพลตฟอร์มกับความเปิดของเอเจนต์
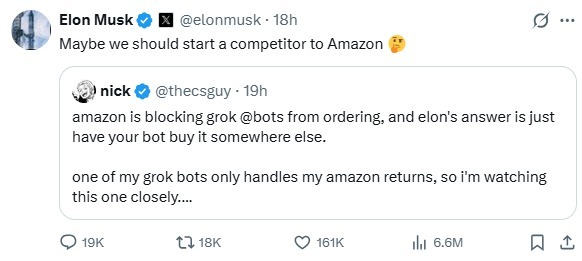
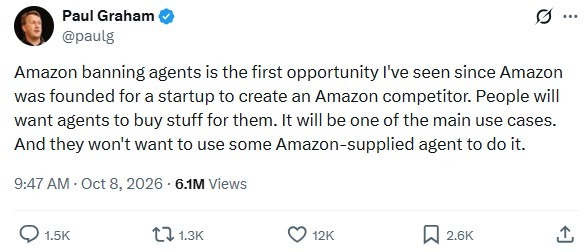
อีกด้านหนึ่งของโลก AI agent คือศึกในแพลตฟอร์มอีคอมเมิร์ซ ผู้ใช้รายงานว่า Amazon กำลังบล็อก Grok Bot เอเจนต์ส่วนตัวจาก xAI ไม่ให้ทำการสั่งซื้อสินค้า ทั้งที่ Grok Bot ถูกออกแบบให้ทำงานแทนผู้ใช้ในหลายแอป ตั้งแต่การสั่งซื้อไปจนถึงการขอคืนสินค้า ท่าทีนี้ไม่ใช่ครั้งแรก แพลตฟอร์มเดียวกันเคยปฏิเสธ Muse ของ Meta มาแล้ว โดยมองว่าเป็นตัวแทนภายนอกที่เข้าถึงข้อมูลลูกค้าโดยไม่ได้รับแจ้งล่วงหน้า และมีความเสี่ยงด้านการรั่วไหลของข้อมูล คำอธิบายของ Amazon คือ Third party ต้องเคารพสิทธิ์ว่าแพลตฟอร์มจะ “เข้าร่วมหรือไม่เข้าร่วม” และต้องดำเนินงานอย่างเปิดเผย แต่ศาลสหรัฐเคยชี้ว่า การบล็อก Comet AI assistant จาก Perplexity อาจกระทบสิทธิ์การเลือกของผู้บริโภคและจำกัดเทคโนโลยีใหม่โดยไม่จำเป็น ความตึงเครียดนี้สะท้อนว่าการเปิด ecosystem ของเอเจนต์ไม่ได้มีแค่ข้อดีด้านนวัตกรรม ยังชนกับคำถามว่าใครควบคุมข้อมูลลูกค้าและมาตรฐาน AI agent compliance requirements
อนาคตของ AI Agent ในอุตสาหกรรมกำกับดูแลเข้มงวด คือการยืนยันตัวตนและ sandbox
เมื่อมองภาพรวม ทั้งฝั่ง Copilot และกรณี Grok Bot กำลังบอกเรื่องเดียวกันว่า ในอุตสาหกรรมที่ถูกกำกับดูแลเข้มงวด การยืนยันตัวตนและการจำกัดขอบเขตการเข้าถึงคือหัวใจของการใช้ AI agent security enterprise หน่วยงานรัฐ ธนาคาร และโรงพยาบาลต้องการให้ AI ผูกกับระบบยืนยันตัวตนเดิม การควบคุมสิทธิ์เข้าถึงข้อมูล การตรวจสอบความปลอดภัย และการปฏิบัติตามกฎระเบียบข้ามประเทศอย่างแนบสนิท ในโลกแพลตฟอร์มออนไลน์ สิ่งที่ Amazon กังวลคือเอเจนต์ภายนอกที่เข้ามาแตะข้อมูลลูกค้าโดยไม่มีการตกลงล่วงหน้า และไม่อยู่ใน sandbox ที่แพลตฟอร์มควบคุมได้ ขณะที่อีกแพลตฟอร์มอย่าง Spotify กลับประกาศต้อนรับ AI agent ในทุกหน้าร้านออนไลน์ของตน ความแตกต่างนี้ชี้ว่าอนาคตของ enterprise AI adoption barriers จะถูกกำหนดโดยดีไซน์ของระบบยืนยันตัวตนและ sandbox มากกว่าความสามารถเชิงเทคนิคของโมเดล ใครออกแบบกรอบความปลอดภัยได้ชัดเจนและยืดหยุ่นพอ จะเป็นคนกำหนดกติกาให้ทั้งเอเจนต์และผู้เล่นรายอื่นต้องเดินตาม