
ภาพรวม Tailscale vs ZeroTier สำหรับโฮมเน็ตเวิร์ก
Tailscale vs ZeroTier คือการเปรียบเทียบโซลูชัน remote access home network ที่ช่วยให้เราเชื่อมต่อบริการและอุปกรณ์ในบ้านจากที่ไหนก็ได้ โดยไม่ต้องเปิดพอร์ตบนเราเตอร์ และทำงานคล้าย VPN self-hosted สำหรับโฮมแลบหรือบริการ self-hosted ต่างๆ ผู้ใช้สามารถสร้าง virtual network setup ระหว่างเครื่องของตัวเองอย่างปลอดภัย พร้อมจัดการตัวตนผู้ใช้และอุปกรณ์ได้ตามนโยบายที่ออกแบบเอง
มุมสำคัญที่ควรเข้าใจก่อนเลือกคือ Tailscale เริ่มจากแนวคิดเรื่องการเข้าถึงของผู้ใช้ ส่วน ZeroTier เริ่มจากแนวคิดเรื่องเครือข่ายเสมือนของอุปกรณ์ หากเป้าหมายหลักคือให้แต่ละคนเข้าถึงบริการของตัวเองจากบ้านหรือระหว่างเดินทาง Tailscale มักเป็นตัวเลือกที่เหมาะกว่า แต่ถ้างานคือให้หลายเครื่อง หลาย VM หรือหลาย LAN ทำงานร่วมกันในเครือข่ายเสมือนเดียวกัน ZeroTier จะยืดหยุ่นกว่า โดยเฉพาะเวลาต้องพึ่งพาพฤติกรรมแบบ Ethernet เช่น broadcast หรือ multicast
สำหรับคนทำโฮมแลบที่อยู่หลัง CGNAT หรือไม่สามารถเปิดพอร์ตได้ การมีระบบที่ให้เซิร์ฟเวอร์โทรออกเองแล้วสร้างช่องทางเข้าจากข้างนอกสำคัญมาก บริการแบบนี้ช่วยให้เข้าถึงบริการ self-hosted จากที่ไหนก็ได้โดยไม่ต้องพึ่งการ forward พอร์ตใดๆ และ Tailscale กับ ZeroTier ก็ยืนอยู่บนแนวคิดเดียวกันคือให้โหนดเชื่อมต่อกันโดยไม่ต้องแตะเราเตอร์บ้านโดยตรง
มิติด้านตัวตนผู้ใช้กับเครือข่ายเสมือน
จุดที่สองตัวนี้ต่างกันชัดคือ เขามองปัญหาจาก “ผู้ใช้” หรือจาก “อุปกรณ์” ใน Tailscale การยืนยันตัวตนทำผ่านผู้ให้บริการ identity และแต่ละอุปกรณ์มีคีย์ของตัวเอง นโยบายการเข้าถึงสามารถกำหนดได้ว่าผู้ใช้หรือกลุ่มใดจะเข้าถึงปลายทางไหนได้บ้าง ทำให้เหมาะกับทีมที่สมาชิกเปลี่ยนบ่อย เพราะการจัดการสิทธิ์ชัดเจนและผูกกับตัวคน มากกว่าผูกกับเครื่อง
ในทางกลับกัน ZeroTier ให้ตัวตนอ้างอิงกับอุปกรณ์แต่ละโหนด และควบคุมผ่าน controller ที่จัดการสมาชิกและการตั้งค่าเครือข่ายเสมือน เมื่อเพิ่มเราเตอร์หรือ VM เข้าสู่เครือข่ายกลาง ก็สอดคล้องกับแนวคิดผลิตภัณฑ์ที่มองทุกอย่างเป็นโหนดเครือข่าย แต่ข้อเสียคือเวลามีคนออกจากทีม การดึงสิทธิ์คืนต้องรู้ว่ามีอุปกรณ์อะไรเป็นของเขาแล้วลบออกทีละตัว
ประโยคที่ควรจำคือ “ถ้างานคือให้คนเข้าถึงบริการ ใช้ Tailscale ถ้างานคือให้เครือข่ายของเครื่องทำงานร่วมกัน ใช้ ZeroTier” เพราะมันสะท้อนจุดเริ่มออกแบบของแต่ละตัวได้ชัดเจน และช่วยให้คนทำ remote access home network ไม่หลงไปโฟกัสเรื่องราคา ก่อนตอบตัวเองให้ได้ว่ากำลังปกป้องบริการ หรือกำลังสร้างเครือข่าย
โทโพโลยี การเราต์ และผลต่อประสบการณ์ใช้งาน
ในมุมโครงสร้างเครือข่าย Tailscale ใช้ WireGuard เป็นพื้นฐาน สร้างท่อระหว่างโหนดในระดับ IP แล้วใช้ control plane ช่วยจัดการคีย์กับนโยบาย และพยายามส่งข้อมูลตรงระหว่างโหนดให้ได้มากที่สุด สำหรับ remote access home network แบบเข้าหาเซิร์ฟเวอร์ SSH เว็บพาเนล หรือบริการที่มี IP ชัดเจน เส้นทางแบบนี้เพียงพอและจัดการง่าย หากปลายทางไม่มีไคลเอนต์ Tailscale ก็ใช้เครื่องหนึ่งทำหน้าที่เป็น subnet router คอยรับส่งระหว่างเครือข่าย Tailscale กับ LAN เดิมของอุปกรณ์
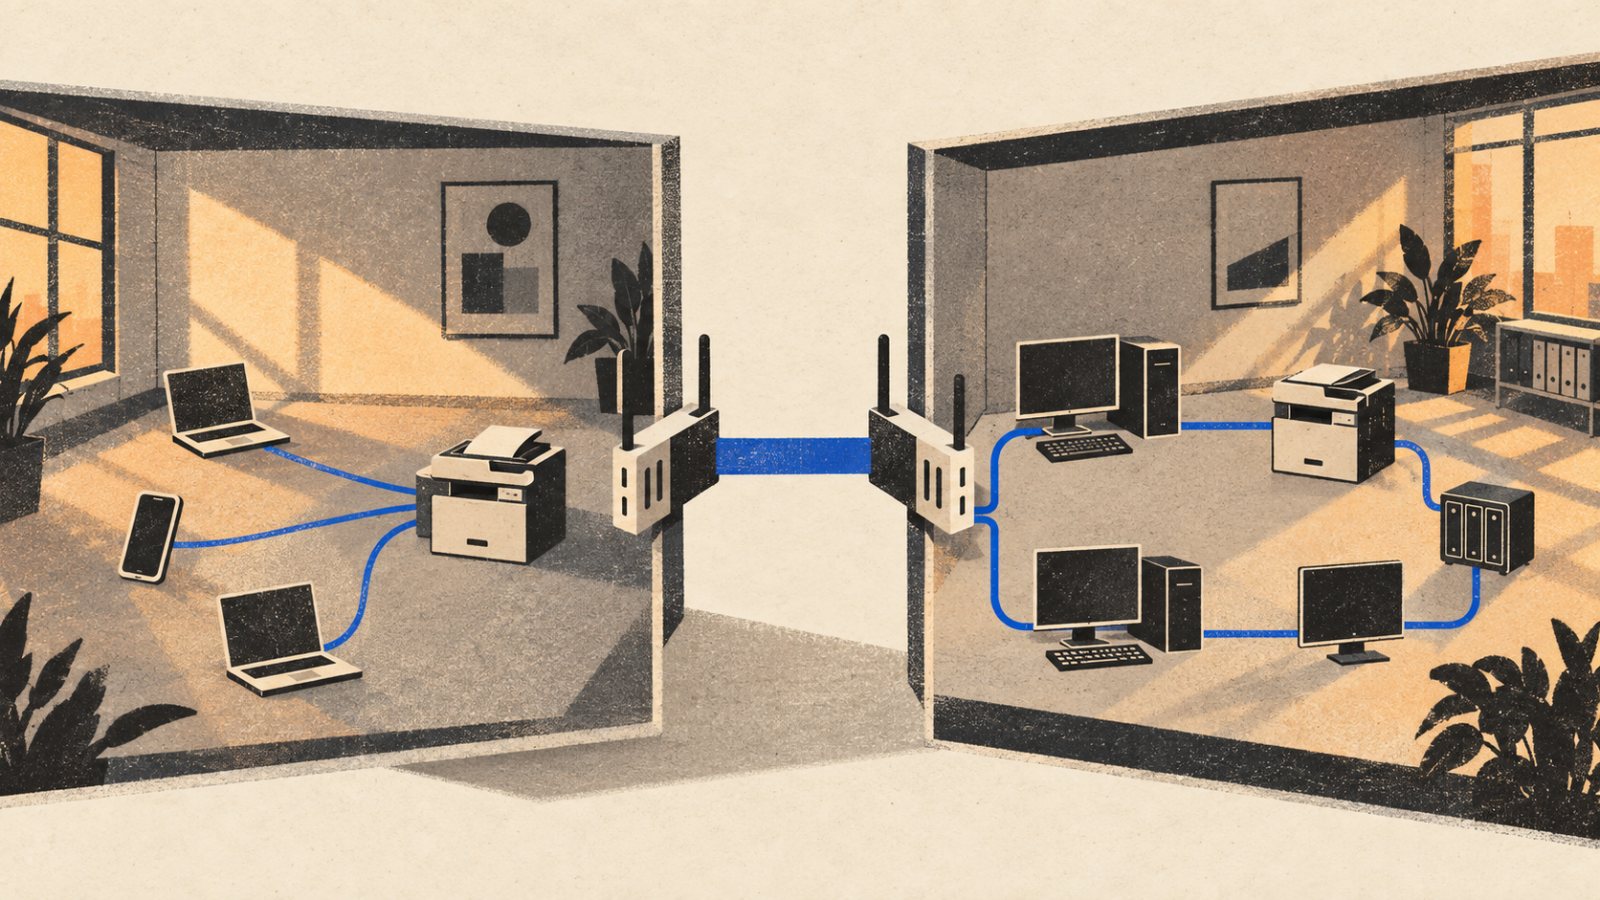
ZeroTier ทำตัวเหมือน Ethernet เสมือน รองรับ multicast broadcast และการ bridge กับเครือข่าย Ethernet จริง ซึ่งสำคัญมากหากแอปใช้การค้นหาด้วยระดับเลเยอร์ 2 หรือถ้าเราต้องการจำลองโทโพโลยี Ethernet ทั้งชุด อย่างไรก็ตาม การขยายโดเมน Ethernet จะทำให้ broadcast ถูกกระจายไปในส่วนต่างๆ มากขึ้น และเอกสารของ ZeroTier เองก็พูดถึงข้อจำกัดและค่าใช้จ่ายด้านแบนด์วิธของ broadcast และ multicast
ทั้งสองระบบพยายามสร้างเส้นทางตรงระหว่างโหนด แต่ถ้ามี NAT หรือไฟร์วอลล์ขวาง การเชื่อมต่ออาจต้องผ่าน relay ซึ่งเส้นทางแบบนี้ย่อมไม่เท่าเส้นทางตรงทั้งในแง่ระยะทางและความจุ นี่คืออีกเหตุผลที่คนทำ VPN self-hosted ต้องคิดเรื่องโทโพโลยีก่อนลงมือ เพราะแค่สร้างเส้นทาง IP ไม่ได้หมายความว่าจะได้พฤติกรรมเดียวกับ LAN เดียวกันเสมอไป และการซ้อน subnet หลายชุดยังเสี่ยงปัญหาซ้ำซ้อนของ IP ถ้าออกแบบไม่ดี
ต้นทุน ฟีเจอร์ และข้อจำกัดที่ทั้งสองมีเหมือนกัน
ในด้านต้นทุน Tailscale มีแผนใช้งานส่วนตัวฟรีสำหรับการใช้งานไม่เชิงพาณิชย์ รองรับผู้ใช้ได้สูงสุดหกคน และอนุญาตให้ใช้กับอุปกรณ์ผู้ใช้ได้ไม่จำกัด ส่วนแผน Standard สำหรับธุรกิจคิดค่าบริการตามจำนวนผู้ใช้ต่อเดือน โดยอุปกรณ์แชร์เช่นเซิร์ฟเวอร์หรือเราเตอร์มีข้อกำหนดและเพดานแยกต่างหาก จุดสำคัญคือจำนวนเครื่องโน้ตบุ๊กอย่างเดียวไม่สะท้อนบิล และเพดานผู้ใช้ในแผน Personal ไม่ใช่ใบอนุญาตฟรีเพื่อใช้งานเชิงพาณิชย์
ZeroTier มีแผน Personal ฟรีเช่นกัน จำกัดที่สิบอุปกรณ์และหนึ่งเครือข่าย ส่วนแผน Essential ครอบคลุมสิบอุปกรณ์ และคิดค่าบริการเพิ่มตามอุปกรณ์ส่วนเกิน กล่าวได้ว่า Tailscale คิดหลักจากจำนวนผู้ใช้ ในขณะที่ ZeroTier คิดหลักจากจำนวนอุปกรณ์ ซึ่งทำให้ผลลัพธ์ต่างกัน เช่น ครอบครัวที่มีสมาชิกหลายคนและมีโทรศัพท์กับคอมหลายเครื่อง อาจชนเพดานอุปกรณ์ของ ZeroTier ก่อน แต่ยังไม่ชนเพดานผู้ใช้ของ Tailscale
ทั้งสองผลิตภัณฑ์มีจุดร่วมคือพยายามหาเส้นทางตรงระหว่างโหนด และหาก NAT หรือไฟร์วอลล์กั้นอยู่ก็หันไปใช้เส้นทาง relay แทน นั่นหมายความว่าทั้งคู่ช่วยให้ทำ remote access home network ได้โดยไม่ต้องเปิดพอร์ตบนเราเตอร์บ้าน เพราะทราฟฟิกออกจากด้านในไปหาฝั่งควบคุมหรือโหนดอื่นเอง คล้ายกับแนวทางของโซลูชันอื่นที่ช่วยให้เข้าถึงบริการ self-hosted จากที่ไหนก็ได้โดยไม่ต้องพึ่งการ forward พอร์ตบนเราเตอร์แม้จะอยู่หลัง CGNAT ก็ตาม
เลือกอะไรให้โฮมเน็ตเวิร์กของคุณ
ถ้ามองจากมุมคนทำโฮมแลบและ VPN self-hosted คำถามสำคัญมีเพียงไม่กี่ข้อ หนึ่ง คุณสนใจ “บริการ” หรือ “เครือข่าย” มากกว่ากัน ถ้าคุณอยากเข้าถึง Jellyfin Nextcloud หรือแดชบอร์ดต่างๆ จากข้างนอกอย่างเป็นระเบียบ และอยากผูกสิทธิ์กับผู้ใช้แต่ละคน Tailscale จะตอบโจทย์มากกว่า เพราะออกแบบให้โฟกัสที่การบริหารการเข้าถึงของผู้ใช้ตั้งแต่แรก และยังใช้ร่วมกับโซลูชันอื่นเช่น mesh VPN ส่วนตัวเพื่อครอบคลุมบริการเฉพาะตัวได้ด้วย
แต่ถ้างานของคุณคือเชื่อมหลายไซต์ หลาย VM หลาย LAN ให้กลายเป็น virtual network setup เดียวที่ทำตัวเหมือน Ethernet จริง รองรับ broadcast multicast และการ bridge ไปยังเครือข่ายภายใน ZeroTier มีความยืดหยุ่นชัดเจนกว่า โดยเฉพาะในสถานการณ์ทดลองเครือข่ายหรือระบบที่อาศัยการค้นหาอุปกรณ์ในระดับเลเยอร์ 2 ซึ่งการสร้างแค่เส้นทาง IP ไม่สามารถทดแทนได้
ท้ายสุด ไม่ว่าคุณจะเลือกฝั่ง Tailscale หรือ ZeroTier สิ่งที่เหมือนกันคือ ทั้งคู่ช่วยให้เราไม่ต้องเปิดพอร์ตบนเราเตอร์บ้าน ลดผิวโจมตีของโฮมเน็ตเวิร์ก และยังทำให้การเข้าถึงบริการ self-hosted น่าใช้ขึ้นมาก ข้อแนะนำคือเริ่มจากแผนฟรี ทดสอบกับบริการสำคัญหนึ่งหรือสองตัว จากนั้นค่อยตัดสินใจว่าจะทุ่มแรงไปกับการจัดการตัวตนผู้ใช้แบบ Tailscale หรือออกแบบโลกของเครือข่ายเสมือนแบบ ZeroTier ให้สุดทาง