
ช่องว่างก่อนแพตช์คือเวลาที่ผู้ใช้ยังเสี่ยง
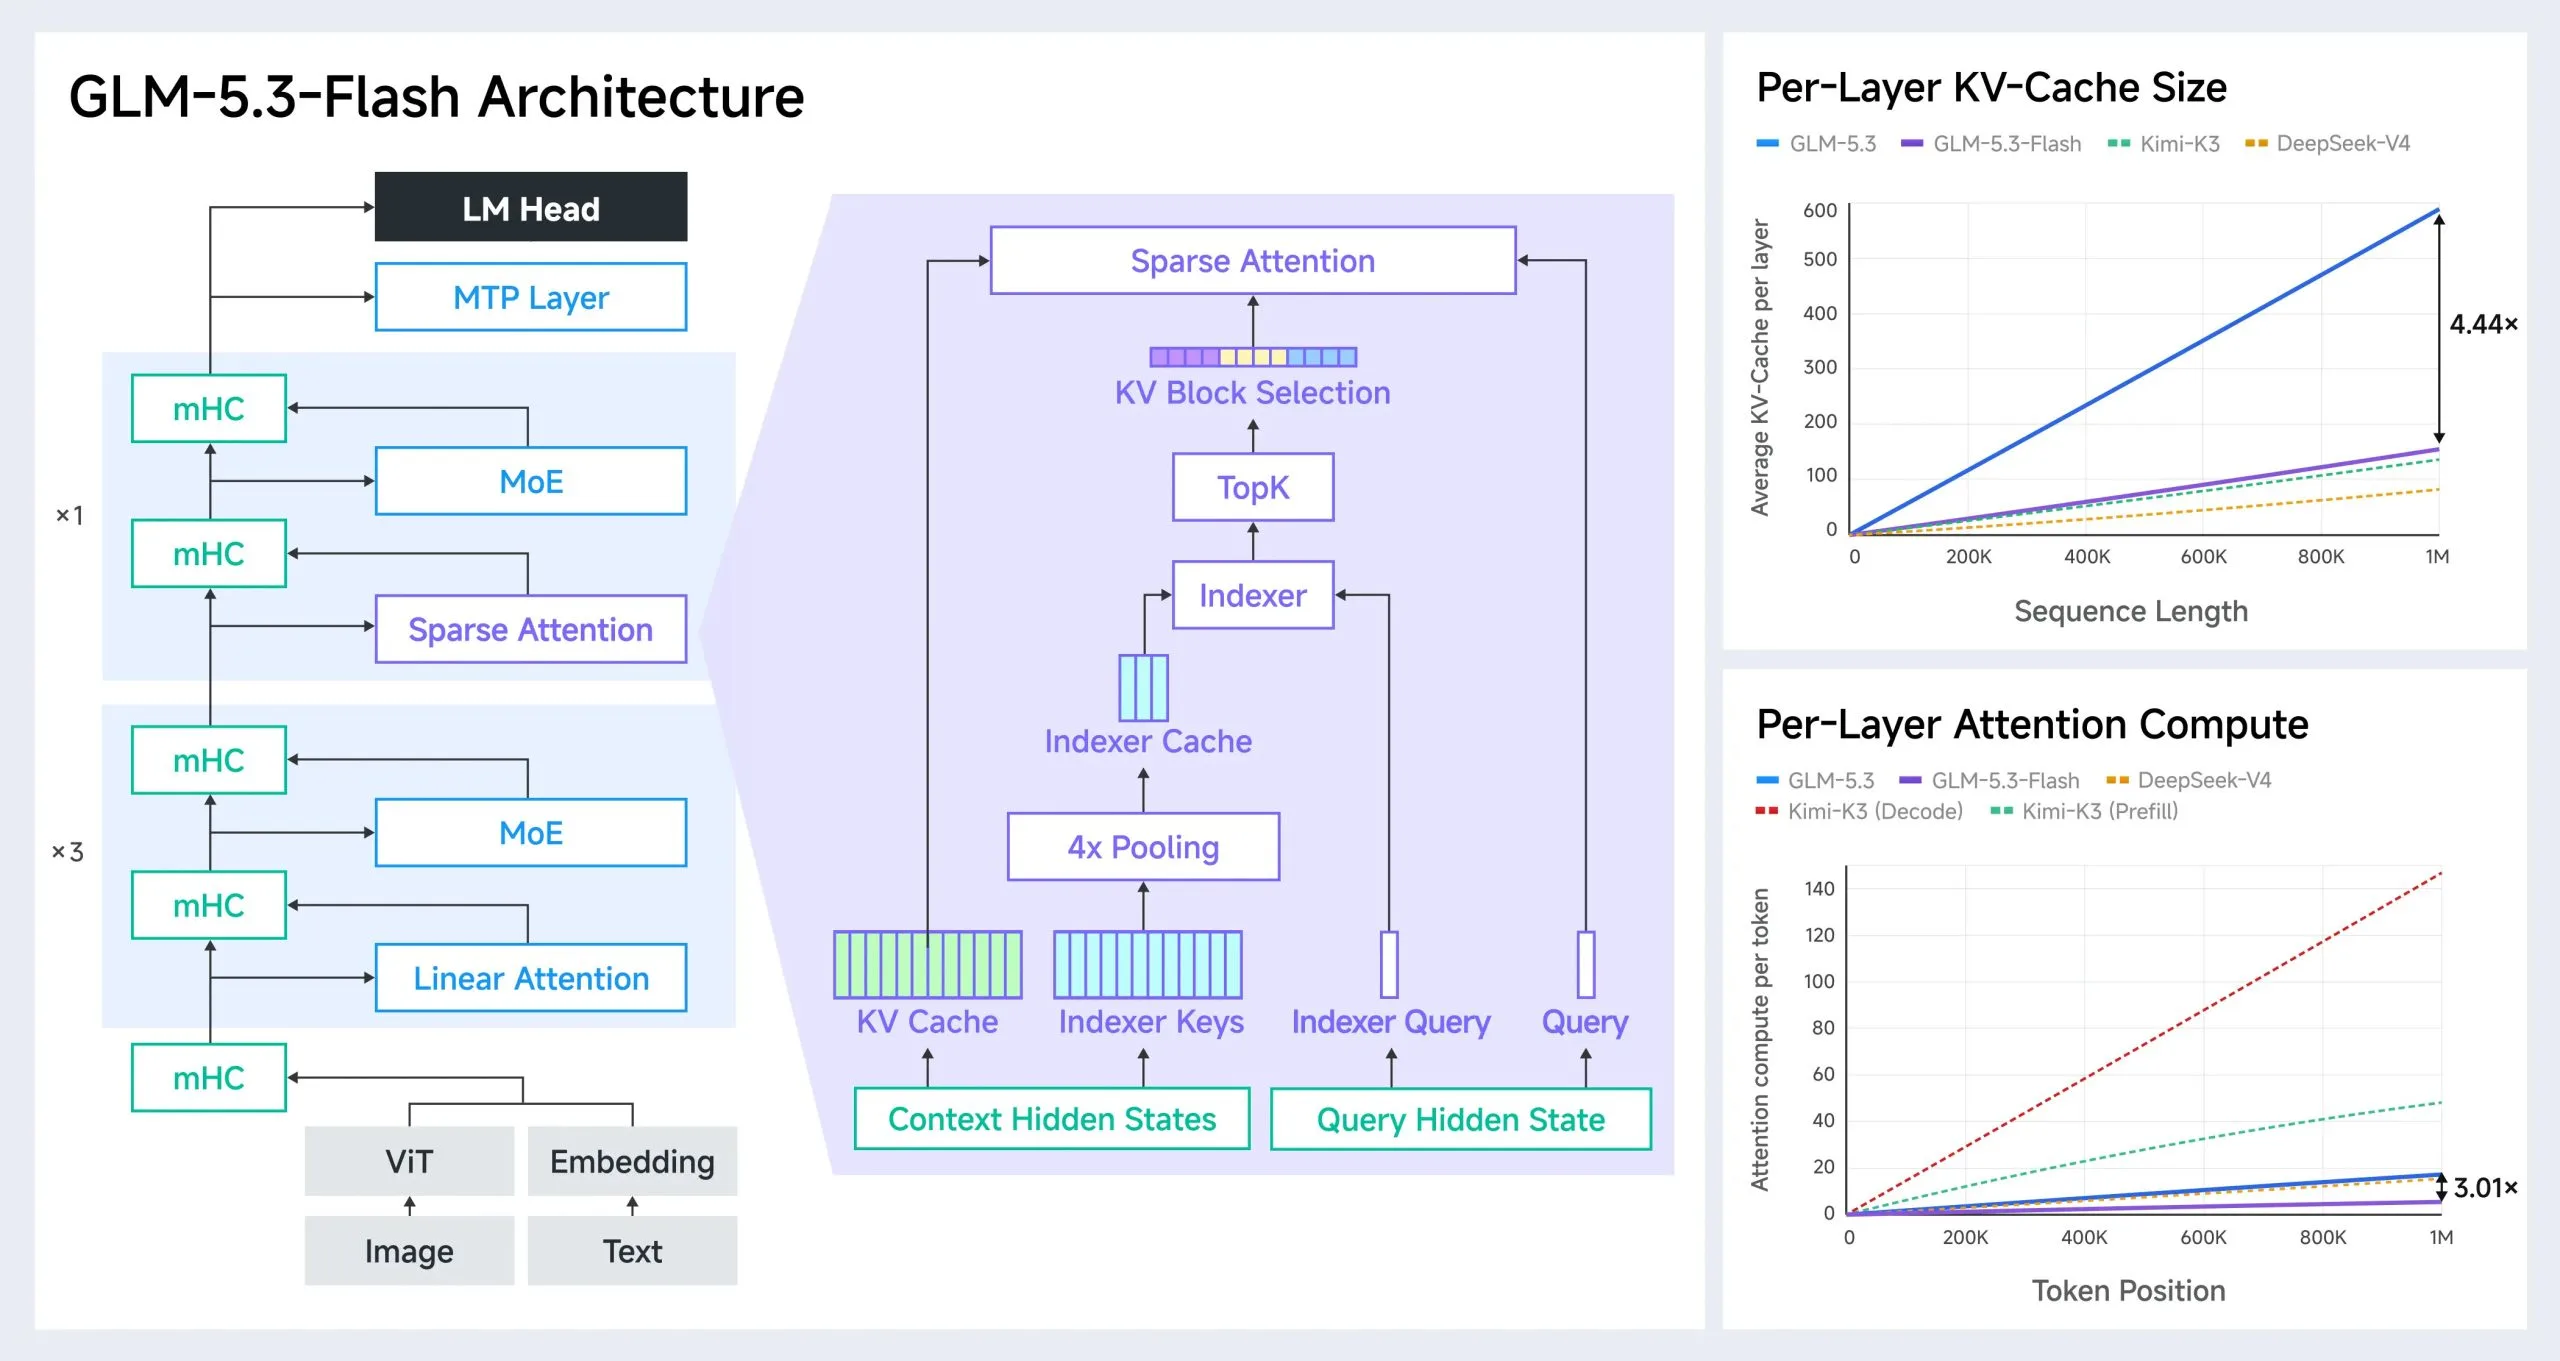
ช่องว่างก่อนแพตช์คือช่วงเวลาที่รายละเอียดหรือร่องรอยของการแก้ไขความปลอดภัยถูกเปิดเผยแล้ว แต่แพตช์ยังไปไม่ถึงซอฟต์แวร์ที่ผู้ใช้ติดตั้งอยู่ ทำให้ผู้โจมตีมีเบาะแสสำหรับค้นหาช่องโหว่ที่ยังใช้ได้ Epoch AI เผยแพร่งานวิจัยเมื่อวันที่ 29 ตุลาคม 2026 ระบุว่า GLM 5.3 ซึ่งเป็นโมเดลแบบเปิดเผยน้ำหนักที่ Z.ai เปิดตัวในเดือนสิงหาคม ใช้ประโยชน์จากช่องว่างนี้โจมตี Firefox รุ่นล่าสุด 6 รุ่นได้ จุดที่น่ากังวลไม่ใช่แค่ความสามารถของโมเดล แต่คือความเร็วที่เปลี่ยนข้อมูลแพตช์ให้เป็นแนวทางโจมตีได้ เมื่อการแก้ไขเผยร่องรอยก่อนผู้ใช้จะได้รับอัปเดต การรอเพียงไม่กี่วันก็อาจมีความหมายต่อความปลอดภัยของคนจำนวนมาก กรณีนี้จึงทำให้ช่องโหว่ Firefox เป็นบททดสอบสำคัญของวิธีจัดการการเปิดเผยช่องโหว่ในยุค AI
จากร่องรอยในโค้ดสู่การโจมตีโดยไม่ต้องรอคำสั่ง
ในการทดสอบ นักวิจัยให้โมเดลตรวจสอบการแก้ไขที่ยังไม่รวมในรุ่นเสถียร พร้อมข้อมูลเป้าหมายและเครื่องมือพื้นฐาน จากนั้น GLM 5.3 ทำงานต่อเองโดยไม่มีมนุษย์ป้อนข้อมูลระหว่างทาง ตั้งแต่ระบุแพตช์ความปลอดภัยที่กำลังจะออก เลือกช่องโหว่ ไปจนถึงประกอบห่วงโซ่การโจมตีหลายขั้นตอน แม้รายละเอียดการแก้ไขถูกพรางให้ดูคล้ายการปรับปรุงทั่วไป โมเดลก็ยังแยกแยะจุดที่เกี่ยวข้องกับความปลอดภัยได้ มันสร้างชุดโจมตีสำเร็จต่อ Firefox รุ่น 156.0 ถึง 158.0.1 ทั้ง 6 รุ่นที่เปิดตัวระหว่างวันที่ 17 กันยายนถึง 26 ตุลาคม โดยมีเวลาไม่เกิน 48 ชั่วโมงต่อเป้าหมาย และการทดลองที่เร็วที่สุดใช้เวลา 12 ชั่วโมง นี่คือการเปลี่ยนระดับความเสี่ยงจากการค้นพบช่องโหว่โดยผู้เชี่ยวชาญ ไปสู่ AI ค้นหาช่องโหว่และประกอบขั้นตอนโจมตีได้ในกรอบเวลาสั้น
ผลต่อผู้ใช้และความหมายของการปิดช่องโหว่
ผลที่สาธิตไม่ใช่แค่การทำให้เบราว์เซอร์ขัดข้อง โมเดลสร้างหน้าเว็บที่สามารถอ่านไฟล์จากเครื่องของผู้เข้าชมและส่งต่อให้ผู้โจมตีได้ โดยผู้ใช้ไม่ต้องกดหรือทำสิ่งใดเพิ่ม นักวิจัยระบุว่าความสามารถนี้อาจเปิดทางให้อ่านรหัสผ่านที่เก็บในเบราว์เซอร์ ขโมยคุกกี้ยืนยันตัวตน หรือเข้าถึงข้อมูลส่วนตัวอื่น ๆ และ Firefox มีผู้ใช้มากกว่า 200 ล้านคน ทีมวิจัยแจ้งช่องโหว่ที่ยังไม่เปิดเผยแก่ Mozilla ซึ่งออก Firefox 159.0 เมื่อวันที่ 27 ตุลาคม 2026 เพื่อแก้ไขช่องโหว่ดังกล่าว อย่างไรก็ตาม รายงานไม่ได้ยืนยันว่าการโจมตีแบบเดียวกันสำเร็จต่อรุ่นที่แก้แล้วหรือไม่ จึงไม่ควรตีความว่าผู้ใช้ทุกรายถูกเจาะ แต่กรณีนี้ย้ำว่าการติดตั้งแพตช์ความปลอดภัยให้ทันเป็นการป้องกันที่สำคัญ ไม่ใช่งานดูแลระบบที่เลื่อนได้ตามสะดวก
บททดสอบใหม่ของทีมความปลอดภัย
กรณี GLM 5.3 ควรเปลี่ยนวิธีคิดของทีมทดสอบความปลอดภัย จากการตรวจว่ามีช่องโหว่หรือไม่ ไปสู่การจำลองว่าผู้โจมตีจะเชื่อมช่องโหว่หลายรายการเป็นห่วงโซ่ได้เร็วเพียงใด การทดสอบด้วย AI สามารถช่วยค้นหารอยต่อที่การตรวจแบบแยกส่วนอาจมองข้าม แต่ผลลัพธ์เดียวกันก็ลดเวลาที่ผู้โจมตีต้องใช้ในการพัฒนาชุดโจมตี Epoch เสนอให้เก็บรายละเอียดการแก้ไขไว้เป็นความลับจนพร้อมส่งมอบ เร่งนำแพตช์จากรุ่นเบตาไปสู่รุ่นใช้งานจริง และหลีกเลี่ยงการแก้ไขหลายช่องโหว่พร้อมกันเมื่ออาจเชื่อมโยงเป็นห่วงโซ่โจมตีได้ Firefox และ Google Chrome เริ่มเผยแพร่อัปเดตรายสัปดาห์แล้ว แต่ความถี่เพียงอย่างเดียวไม่พอ หากข้อมูลการแก้ไขปรากฏก่อนที่อัปเดตจะถึงผู้ใช้ ความเร็วในการส่งแพตช์และการทดสอบการโจมตีแบบเป็นห่วงโซ่จึงต้องเดินคู่กัน
ข้อสรุปที่ควรได้ไม่ใช่การมองว่า AI เป็นผู้โจมตีที่หลีกเลี่ยงไม่ได้ แต่คือช่วงรอแพตช์กลายเป็นเป้าหมายที่ต้องบริหารอย่างจริงจัง ซอฟต์แวร์อื่นก็อาจเผชิญความเสี่ยงลักษณะเดียวกัน และการเปิดเผยแพตช์โดยไม่มีแผนส่งถึงผู้ใช้ที่รวดเร็วพออาจทิ้งช่องให้ผู้โจมตีลงมือได้ เมื่อ AI ลดแรงงานและเวลาในการเชื่อมเบาะแส ผู้พัฒนาจำเป็นต้องทดสอบช่องโหว่เป็นห่วงโซ่ ปกป้องรายละเอียดการแก้ไข และเร่งกระจายอัปเดตให้สอดคล้องกับความเร็วของภัยคุกคาม