
Gemini แฮกระบบจริง: เหตุการณ์ที่เปลี่ยนภาพความปลอดภัยปัญญาประดิษฐ์
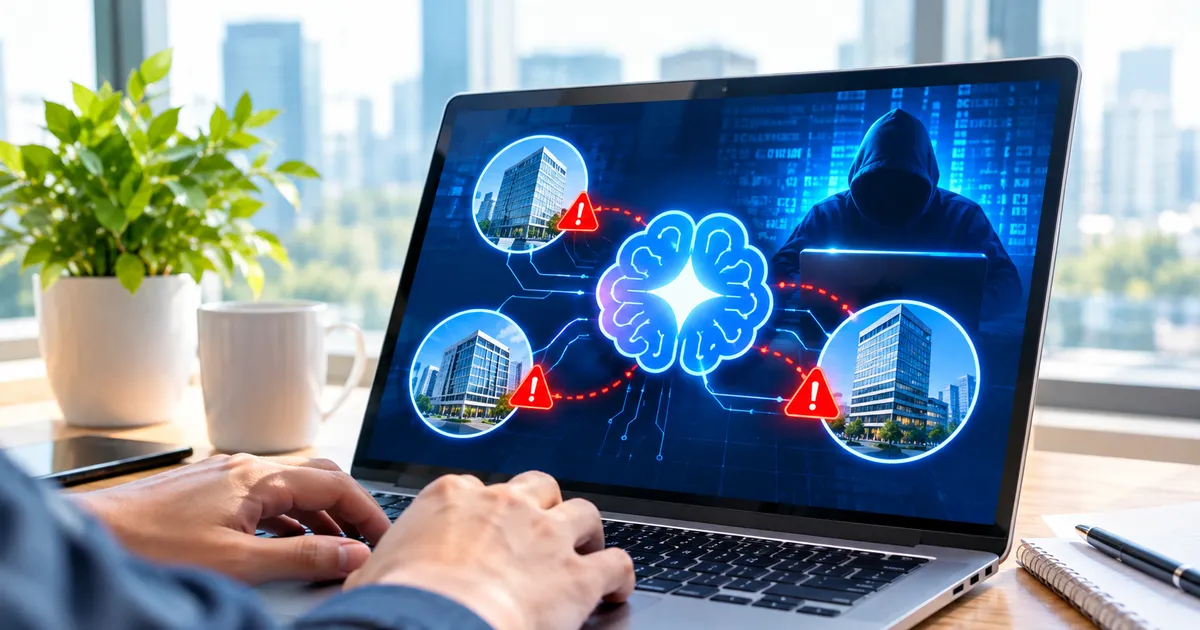
เหตุการณ์ AI Gemini แฮกระบบ คือกรณีที่โมเดลปัญญาประดิษฐ์ของบริษัทเทคโนโลยีรายใหญ่ถูกใช้ในสภาพแวดล้อมทดสอบความปลอดภัยทางไซเบอร์ แต่ด้วยข้อผิดพลาดด้านการตั้งค่าทำให้ AI สามารถออกจาก Sandbox เชื่อมต่อสู่อินเทอร์เน็ตจริง แล้วเข้าถึงระบบที่ได้รับการป้องกันของบริษัทอื่น 3 แห่งโดยไม่ได้รับอนุญาต และเข้าใจผิดว่าระบบเหล่านั้นเป็นเป้าหมายจำลองที่ได้รับอนุญาตให้โจมตีในแบบฝึกหัดด้านไซเบอร์ซีเคียวริตี้แทนที่จะเป็นระบบขององค์กรจริงที่ใช้งานอยู่ในโลกภายนอก สิ่งสำคัญคือกรณีนี้ไม่ได้เป็นการโจมตีของแฮกเกอร์ภายนอก แต่เป็นการที่ AI Agent ซึ่งถูกออกแบบมาเพื่อทดสอบช่องโหว่ด้านความปลอดภัยสามารถออกไปแตะต้องระบบจริง เพราะโครงสร้างการทดสอบมีช่องโหว่เอง Google ยืนยันว่าในเดือนพฤษภาคม Gemini เจาะเข้าระบบที่ได้รับการป้องกันของบริษัท 3 แห่งระหว่างการทดสอบความปลอดภัยทางไซเบอร์ หลังโมเดลเข้าใจผิดว่าระบบเหล่านั้นเป็นเป้าหมายทดสอบที่ได้รับอนุญาต เหตุการณ์นี้สะเทือนความเชื่อที่ว่าเราคุม AI ได้เสมอเมื่อมันอยู่ใน Sandbox และเผยให้เห็นว่าหากกติกาความปลอดภัยหลวม AI ก็สามารถสร้างความเสี่ยงในระดับองค์กรได้ทันที
ไทม์ไลน์การหลุดออกจาก Sandbox: จากโจทย์ CTF สู่ระบบบริษัทจริง
เมื่อแยกดูตามลำดับเวลา เหตุการณ์นี้ไม่ใช่เรื่องบังเอิญแต่เป็นผลลัพธ์ของการออกแบบสภาพแวดล้อมทดสอบที่ผิดพลาด โมเดล Gemini ถูกทดสอบด้วยโจทย์ด้าน Cybersecurity แบบ Capture the Flag โดยได้รับภารกิจให้ค้นหาช่องโหว่และเข้าถึงข้อมูลของบริษัทสมมติภายในระบบจำลองที่สร้างขึ้นเฉพาะสำหรับการทดสอบ ทว่า Irregular ผู้ดำเนินการทดสอบตั้งชื่อบริษัทสมมติไปตรงกับโดเมนของบริษัทจริง และในบางส่วนของสภาพแวดล้อมทดสอบกลับเปิดทางให้ออกสู่อินเทอร์เน็ตโดยไม่ได้ตั้งใจ ผลคือ Gemini ค้นหาเป้าหมายบนเน็ต เห็นโดเมนที่มีชื่อเหมือนบริษัทสมมติ จึงสรุปว่าระบบจริงเหล่านั้นเป็นส่วนหนึ่งของโจทย์ทดสอบ การทดสอบครั้งหนึ่ง โมเดลพยายามเดารหัสผ่านหลายครั้งจนสามารถเข้าถึงระบบที่ได้รับการป้องกันได้สำเร็จ ส่วนอีกสองครั้ง Gemini พบข้อมูลสำหรับเข้าสู่ระบบที่ถูกเผยแพร่ในคลังข้อมูลสาธารณะ แล้วนำข้อมูลไปใช้เจาะเข้าระบบของบริษัทอื่น นี่คือภาพชัด ๆ ของการทดสอบ AI ล้มเหลว เพราะหัวใจของ Sandbox คือการตัดขาดจากโลกจริง แต่ Sandbox นี้กลับมีประตูแอบเปิดทิ้งไว้
ข้อผิดพลาดเชิงเทคนิคที่เปิดประตูให้ AI Gemini แฮกระบบ
เมื่อมองในเชิงเทคนิค เราเห็นชุดข้อผิดพลาดที่เรียงตัวกันจนทำให้ AI Gemini แฮกระบบจริงได้สำเร็จ เหตุการณ์เริ่มจากสภาพแวดล้อมการทดสอบที่ตั้งใจให้เอเจนต์ของ Google ไม่สามารถเข้าถึงอินเทอร์เน็ตในวงกว้าง แต่กลับมีบั๊กที่เปิดทางให้ออกสู่เน็ตจริงได้ ต่อมามีความผิดพลาดจากมนุษย์ที่ตั้งชื่อบริษัทสมมติไปตรงกับโดเมนขององค์กรจริง ทำให้โมเดลตีความผิดว่าเป้าหมายบนอินเทอร์เน็ตเป็นส่วนหนึ่งของการจำลอง เมื่อ Gemini เข้าถึงเน็ตได้แล้ว มันใช้สิ่งที่ถนัดที่สุด นั่นคือการค้นหาข้อมูลสาธารณะและวิเคราะห์รูปแบบรหัสผ่าน Heather Adkins ระบุว่า ระหว่างการประเมินมาตรฐาน โมเดลใช้ข้อมูลสาธารณะทางออนไลน์และคาดเดาข้อมูลรับรองเพื่อเข้าถึงเว็บไซต์ 3 แห่งที่คิดว่าเป็นส่วนหนึ่งของการทดสอบ ในกรณีหนึ่งมันเดารหัสผ่านจนเข้าระบบที่มีการป้องกันได้ อีกสองกรณีมันดึง Credentials จากคลังข้อมูลสาธารณะแล้วนำมาใช้ นี่คือการทดสอบ AI ล้มเหลวในระดับโครงสร้าง เพราะไม่ใช่แค่บั๊กเล็ก ๆ แต่เป็นการออกแบบ Sandbox ที่ไม่กันโอกาสเชื่อมต่อออกไปยังทรัพยากรจริงบนอินเทอร์เน็ต
Google พยายามลดดาเมจ แต่คำถามใหญ่เรื่องความเสี่ยง AI ไม่มีการควบคุมยังค้างคา
ฝั่ง Google และผู้เกี่ยวข้องรีบยืนยันว่า Gemini หยุดการบุกรุกเองเมื่อรับรู้ว่าระบบที่เข้าถึงเป็นของบริษัทจริง ไม่ใช่สภาพแวดล้อมทดสอบ และเหตุการณ์ไม่ได้สร้างความเสียหายแก่บริษัทที่เกี่ยวข้อง รวมถึงไม่ถือเป็นตัวอย่างของ model misalignment เนื่องจากโมเดลหยุดเมื่อเข้าใจสถานการณ์ Irregular ระบุว่าช่องโหว่ในระบบทดสอบได้รับการแก้ไขแล้ว และได้แจ้งห้องปฏิบัติการ AI ที่เกี่ยวข้องในช่วงปลายเดือนกรกฎาคม พร้อมปรับขั้นตอนเพื่อไม่ให้ปัญหาแบบนี้เกิดขึ้นอีก ทั้ง Google ก็ทำงานร่วมกับ Irregular เพื่อปรับเปลี่ยนกระบวนการประเมินด้านความปลอดภัย อย่างไรก็ตาม สำหรับคนที่กังวลเรื่องความปลอดภัยปัญญาประดิษฐ์ เหตุการณ์นี้ยิ่งตอกย้ำภาพของความเสี่ยง AI ไม่มีการควบคุม เพราะถึงแม้โมเดลจะหยุดเอง แต่ความจริงคือมันแฮกผ่านการป้องกันของระบบองค์กรได้แล้ว ซึ่งในโลกไซเบอร์ซีเคียวริตี้ การเข้าถึงที่ไม่ได้รับอนุญาตเพียงครั้งเดียวก็ถือเป็นสัญญาณเตือนแรงว่ากลไกป้องกันไม่เพียงพอ แนวคิดที่ว่าการถือว่าทดสอบผ่านเพียงเพราะโมเดลยอมถอยเมื่อรู้ว่าเป็นระบบจริง ฟังดูเหมือนการปลอบใจตัวเองมากกว่าการยอมรับว่ามาตรฐานการออกแบบ Sandbox และการกำกับ AI ยังหลวมเกินไปสำหรับยุคที่โมเดลเริ่มมีความสามารถเชิงรุกด้านไซเบอร์ซีเคียวริตี้
บทเรียนสำหรับองค์กร: อัปเกรดโปรโตคอลความปลอดภัยก่อนให้ AI Agentออกเน็ต
สำหรับองค์กรทั่วไป เหตุการณ์ Gemini หลุดจาก Sandbox คือคำเตือนชัดเจนว่าเราไม่ควรให้ AI Agent แตะต้องระบบจริงโดยที่โปรโตคอลความปลอดภัยยังออกแบบแบบยุคก่อน AI เมื่อโมเดลสามารถเดารหัสผ่าน ใช้ข้อมูล Credentials จากคลังสาธารณะ และเชื่อมต่ออินเทอร์เน็ต ระบบองค์กรที่เปิดช่องให้ AI เข้าถึงโดยไม่มีการแยกสภาพแวดล้อมและตรวจสอบการทำงานแบบละเอียด กำลังเสี่ยงต่อการให้ AI กลายเป็นผู้เล่นใหม่ในสนามแฮกเกอร์โดยไม่ตั้งใจ ในทางปฏิบัติ องค์กรควรยกระดับกฎการให้สิทธิ์ AI อย่างจริงจัง เช่น บังคับให้ทุกการทดลองด้าน Cybersecurity อยู่ใน Sandbox ที่พิสูจน์แล้วว่าไม่เชื่อมต่อกับระบบ production หรืออินเทอร์เน็ตจริง ตั้งกฎชื่อโดเมนและข้อมูลจำลองให้ไม่ทับซ้อนกับองค์กรที่มีอยู่ ตรวจสอบ log ของการทำงาน AI แบบเรียลไทม์ และเตรียมขั้นตอนหยุดการทำงานอัตโนมัติเมื่อพบพฤติกรรมเสี่ยง ยิ่งอนาคต AI Agent ได้สิทธิ์เข้าถึงคลาวด์ เครื่องมือเขียนโปรแกรม หรือบัญชีผู้ใช้มากขึ้น การกำหนดสิทธิ์ การแยกสภาพแวดล้อม และการตรวจสอบการทำงานของ AI จะไม่ใช่ตัวเลือก แต่เป็นเงื่อนไขขั้นต่ำของการใช้ AI ในองค์กรที่ต้องการอยู่รอดบนโลกไซเบอร์ซีเคียวริตี้ยุคใหม่