
จากเครื่องมือแยกส่วนสู่การสืบสวนที่เห็นภาพเดียวกัน
เอเจนต์ AI ด้านความมั่นคงปลอดภัยไซเบอร์ คือระบบที่รวบรวมและเชื่อมโยงหลักฐานจากเครื่องมือหลายประเภท เพื่อสืบสวนภัยคุกคามและช่วยดำเนินการตอบสนองตามขอบเขตที่ทีมงานกำหนด แทนการรอให้นักวิเคราะห์ตรวจสอบแต่ละระบบด้วยตนเอง
แนวคิดนี้ตอบโจทย์ช่องโหว่ที่องค์กรมีมานาน การเข้าสู่ระบบที่น่าสงสัยอาจทิ้งร่องรอยไว้ทั้งในแพลตฟอร์มข้อมูลประจำตัว เครื่องมือปลายทาง และบัญชีคลาวด์ แต่แต่ละระบบมักแสดงข้อมูลเพียงบางส่วน การซื้อเครื่องมือเพิ่มจึงไม่ได้รับประกันว่าทีมจะมองเห็นความเชื่อมโยงของเหตุการณ์ได้ครบถ้วน Mave สตาร์ทอัพจากเทลอาวีฟที่ก่อตั้งในปี 2025 กำลังพัฒนา AI agents cybersecurity เพื่อสืบสวนข้ามระบบโดยอาศัยข้อมูลจากเครื่องมือเดิม แทนการบังคับให้องค์กรย้ายข้อมูลทั้งหมดไปยังฐานข้อมูลใหม่ จุดแข็งของแนวทางนี้ไม่ใช่การเพิ่มหน้าจออีกหนึ่งชุด แต่คือการลดเวลาที่คนต้องใช้ไล่ต่อหลักฐานจากระบบที่ไม่คุยกัน
เงินทุนหนุนการขยายงาน แต่โจทย์จริงคือการพิสูจน์ผล
เมื่อวันที่ 22 ตุลาคม 2026 Mave ประกาศระดมทุน โดยรอบ Series A นำโดย Red Dot Capital Partners และมี Lumir Growth Partners, Dell Technologies Capital และ Emerge Ventures เข้าร่วม บริษัทระบุว่าจะใช้เงินทุนต่อยอดงานวิจัย AI เสริมผลิตภัณฑ์สำหรับองค์กร และขยายธุรกิจไปต่างประเทศ การลงทุนสะท้อนความเชื่อมั่นว่าเครื่องมือรักษาความปลอดภัยต้องตอบสนองได้ทันการโจมตีที่เร็วขึ้น แต่เงินทุนเพียงอย่างเดียวยังไม่ยืนยันว่าระบบจะทำงานได้ดีในทุกสภาพแวดล้อม
ผู้ก่อตั้ง Raziel Oren และ Guy Eshel เคยทำงานในหน่วย 8200 และบริษัทระบุว่าแพลตฟอร์มถูกใช้งานใน security operations center มากกว่า 200 แห่ง ตัวเลขดังกล่าวชี้ว่ามีการนำระบบไปใช้จริง แต่ยังไม่ใช่หลักฐานเปรียบเทียบอิสระที่ตอบได้ว่าเอเจนต์ลดเวลาตรวจสอบหรือความเสียหายได้มากเพียงใด Mave วางแผนเพิ่มบุคลากรด้านวิจัย AI และการเข้าสู่ตลาด พร้อมขยายการดำเนินงานต่อไป สิ่งที่ควรจับตาจึงไม่ใช่แค่การเติบโตของบริษัท แต่เป็นผลลัพธ์ที่ตรวจสอบได้จากการใช้งานจริง
เชื่อมหลักฐานให้เร็วขึ้น โดยไม่ยกอำนาจทั้งหมดให้ระบบ
ระบบของ Mave เชื่อมต่อเครื่องมือความปลอดภัยผ่าน API และใช้เอเจนต์ค้นหาข้อมูลเพิ่มระหว่างการสืบสวน แทนการรอให้คนรวบรวมความเชื่อมโยงระหว่างบัญชี อุปกรณ์ และแอปพลิเคชันด้วยตนเอง บริษัทระบุว่าระบบสืบสวนการแจ้งเตือนได้ภายในไม่กี่นาที คัดกรองผลบวกลวง และดำเนินการตอบสนองที่ได้รับอนุมัติแล้ว นี่คือศักยภาพของ incident response automation ที่มีประโยชน์ต่อทีมงานซึ่งต้องรับมือกับการแจ้งเตือนจำนวนมาก
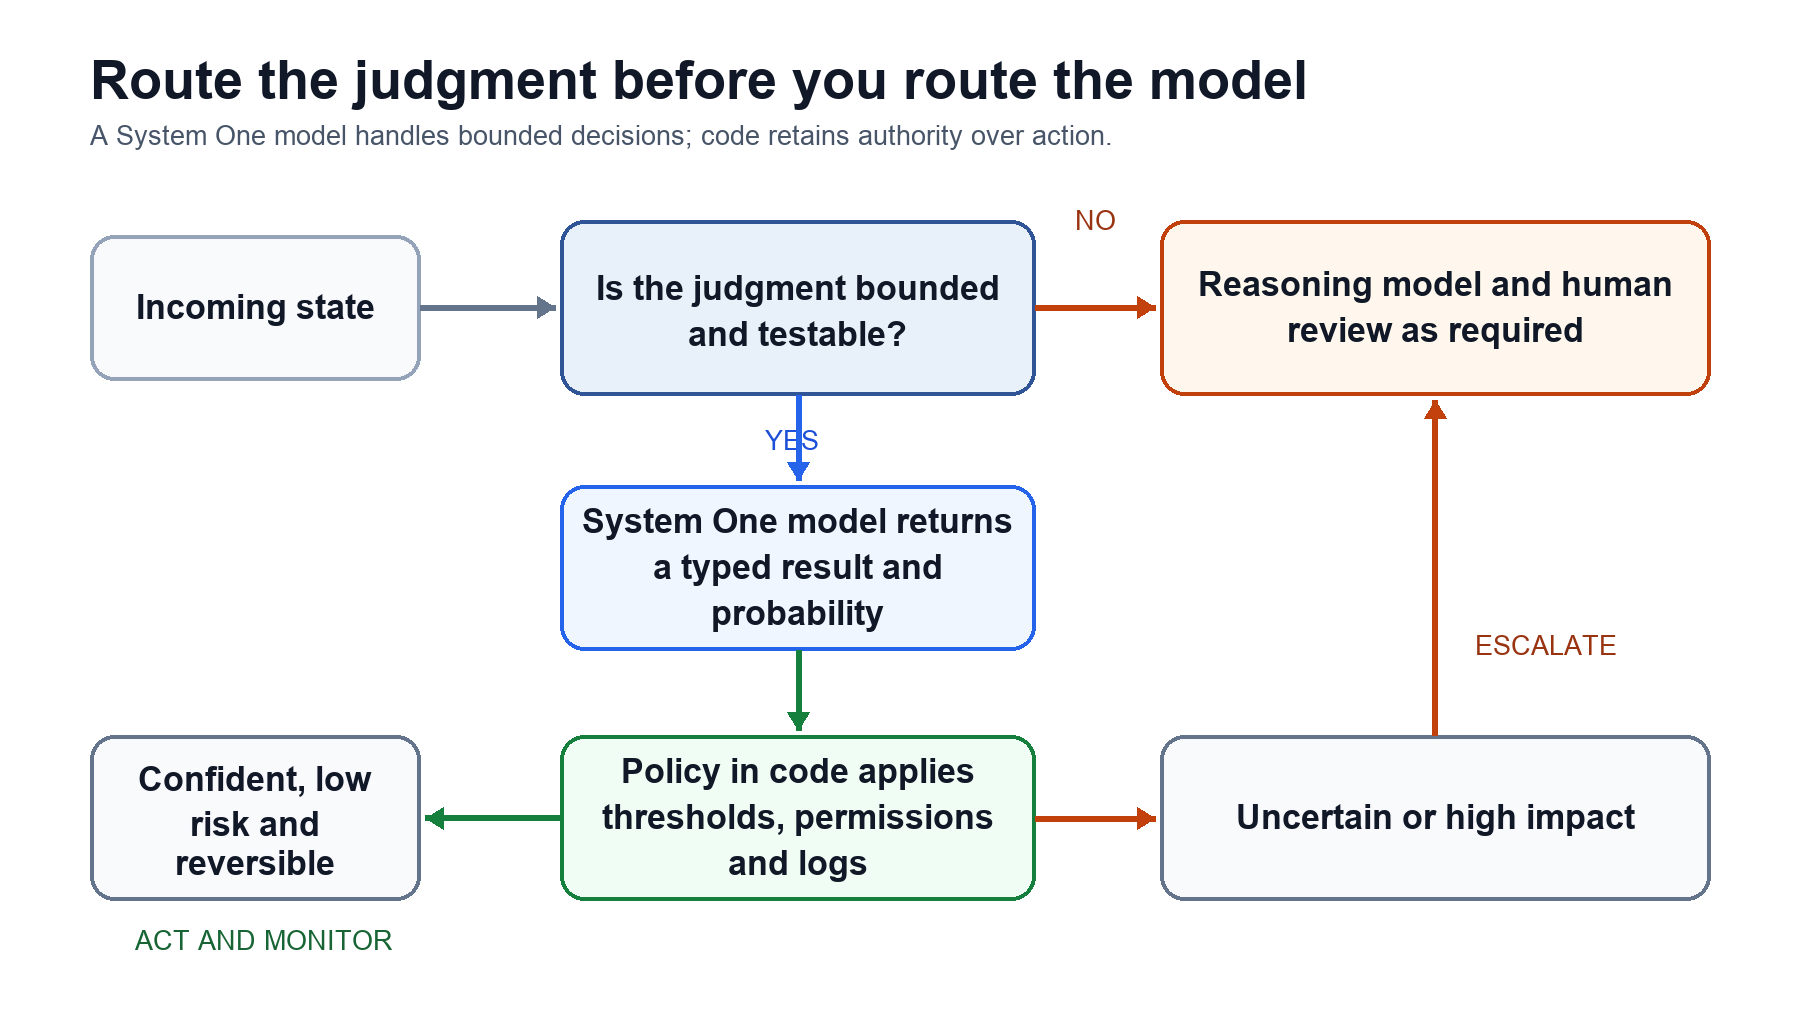
แนวทาง automated threat detection ยังครอบคลุมการระบุกฎตรวจจับที่สร้างสัญญาณรบกวนหรือทำงานผิดพลาด ตลอดจนเสนอการปรับแก้ อย่างไรก็ดี การทำงานอัตโนมัติไม่ควรแปลว่าให้อำนาจเปลี่ยนระบบได้โดยไม่มีเงื่อนไข Mave ระบุว่าการเชื่อมต่อเริ่มต้นด้วยสิทธิ์อ่านอย่างเดียว และการดำเนินการที่อาจทำลายข้อมูลต้องได้รับอนุมัติโดยค่าเริ่มต้น การควบคุมเช่นนี้เป็นส่วนสำคัญของการออกแบบ ไม่ใช่ข้อจำกัดที่ควรตัดทิ้งเพื่อให้ดูอัตโนมัติมากขึ้น
ความเร็วสำคัญ แต่หลักฐานและการกำกับดูแลสำคัญกว่า
เหตุผลที่แนวทางนี้ได้รับความสนใจนั้นชัดเจน ฝ่ายโจมตีใช้ AI เร่งความเร็วของการโจมตี ขณะที่ทีมรักษาความปลอดภัยต้องรับมือกับข้อมูลและเครื่องมือจำนวนมากจนตอบสนองไม่ทัน เอเจนต์ที่เชื่อมโยงหลักฐานได้ไวอาจช่วยให้นักวิเคราะห์ใช้เวลากับการตัดสินใจมากกว่าการค้นข้อมูล แต่ระบบอัตโนมัติก็ทำงานได้ดีเท่ากับข้อมูลและสิทธิ์ที่เข้าถึงได้ หากข้อมูลเทเลเมทรีขาดหายหรือ API ใช้งานไม่ได้ ผลการสืบสวนก็อาจไม่ครบถ้วน
ข้อสรุปของ Mave จึงไม่ควรเป็นว่าเครื่องจักรเข้ามาแทนทีมรักษาความปลอดภัย แต่เป็นการย้ายงานค้นหาและเชื่อมหลักฐานซ้ำ ๆ ให้ระบบช่วยทำ ขณะที่มนุษย์ยังคุมการตัดสินใจที่มีผลต่อระบบจริง องค์กรควรประเมินความแม่นยำ ความสามารถในการตรวจสอบย้อนหลัง และขอบเขตสิทธิ์ก่อนขยายการใช้งาน แนวทาง AI agents cybersecurity จะเปลี่ยนงานของ security operations center ได้จริงก็ต่อเมื่อความเร็วเดินคู่กับการควบคุมที่รัดกุม หากขาดข้อใดข้อหนึ่ง ระบบที่ตั้งใจลดความเสี่ยงก็อาจสร้างความเสี่ยงใหม่ขึ้นมาเอง