
Chrome extension malware คืออะไร และทำไมเรื่องนี้อันตรายกว่าที่คิด
Chrome extension malware คือมัลแวร์ที่ปลอมตัวเป็นส่วนขยายบนเบราว์เซอร์อย่าง Google Chrome และ Microsoft Edge เพื่อดักขโมยรหัสผ่าน ข้อมูลบัญชี ประวัติการท่องเว็บ และข้อมูลกระเป๋าคริปโต โดยอาศัยจุดแข็งของส่วนขยายที่สามารถฝังโค้ดลงในทุกหน้าเว็บที่ผู้ใช้เปิดดู และอัปเดตตัวเองอัตโนมัติผ่านระบบของเบราว์เซอร์ จึงสามารถแอบเพิ่มฟังก์ชันอันตรายภายหลังได้โดยที่ผู้ใช้ไม่รู้ตัว สร้างความเสี่ยงร้ายแรงต่อทั้งคนทั่วไปและสายคริปโตที่เชื่อใจเบราว์เซอร์มากเกินไป ข่าวร้ายคือ ตอนนี้มีการพบส่วนขยาย 19 ตัวบน Chrome 18 ตัว และ Edge 1 ตัว ที่เชื่อมโยงกับมัลแวร์ขโมยรหัสผ่านและข้อมูลกระเป๋าคริปโตโดยตรง สิ่งที่น่ากลัวที่สุดไม่ใช่ส่วนขยายหน้าตาแปลกตา แต่คือส่วนขยายที่เคย “ปกติ” และมีผู้ใช้เป็นหมื่นคน ก่อนถูกซื้อกิจการแล้วใส่โค้ดอันตรายเพิ่มเข้าไป ผู้ใช้ที่ติดตั้งมานานจึงตกเป็นเหยื่อโดยไม่รู้ตัว

ภายในส่วนขยาย อันตราย: มัลแวร์แอบดูดคริปโต รหัสผ่าน และเซสชันล็อกอิน
แคมเปญมัลแวร์ชุดนี้ถูกนักวิจัยตั้งชื่อว่า Superior และไม่ได้เป็นโค้ดอันตรายตัวเดียวจบ แต่เป็นแพ็กเกจที่มีโมดูลอันตรายอย่างน้อย 16 ชนิดให้ผู้โจมตีเลือกใช้ตามเป้าหมาย ทันทีที่ส่วนขยายเริ่มทำงาน มันจะติดต่อเซิร์ฟเวอร์ควบคุมผ่าน WebSocket เพื่อรับคำสั่งและดาวน์โหลดโมดูลเพิ่มเติม จากนั้นพยายามลดการป้องกัน Content Security Policy ของเว็บไซต์ ก่อนฉีด JavaScript เข้าไปในหน้าเว็บที่ผู้ใช้กำลังเปิด นั่นหมายความว่าทุกคลิก ทุกการพิมพ์ และทุกการเชื่อมต่อกระเป๋าคริปโตบนเบราว์เซอร์มีโอกาสถูกดักและบิดเบือนได้ ความสามารถที่ถูกพบแล้วมีตั้งแต่การตรวจจับกระเป๋าคริปโตบนเครือข่าย EVM Solana และ Tron แล้วเข้าไปแทรกปุ่ม Connect Wallet และ Swap ให้ทำงานตามคำสั่งของผู้โจมตี ไปจนถึงการอ่าน Cookies Authorization Token ข้อมูลบัญชีและยอดคงเหลือจากแท็บที่ล็อกอินอยู่ โดยมุ่งเป้าไปยังแพลตฟอร์มใหญ่ เช่น Coinbase Binance Kraken OKX MEXC KuCoin Bybit และ MetaMask รวมถึงการบันทึกข้อความและรหัสผ่านที่พิมพ์ลงในทุกฟอร์มบนเว็บ การขโมย Access Token และข้อมูลธุรกิจบน Facebook การโจมตี Session ของ LinkedIn การส่งประวัติการเข้าเว็บไซต์ทั้งหมดกลับไปให้ผู้โจมตี และสร้างหน้าอัปเดต Chrome ปลอมในสไตล์ ClickFix เพื่อหลอกให้เหยื่อคัดลอกคำสั่งอันตรายไปรันในเครื่องตัวเอง
19 ส่วนขยาย อันตรายที่ต้องลบออกทันที โดยเฉพาะสายคริปโตและสายโฆษณา
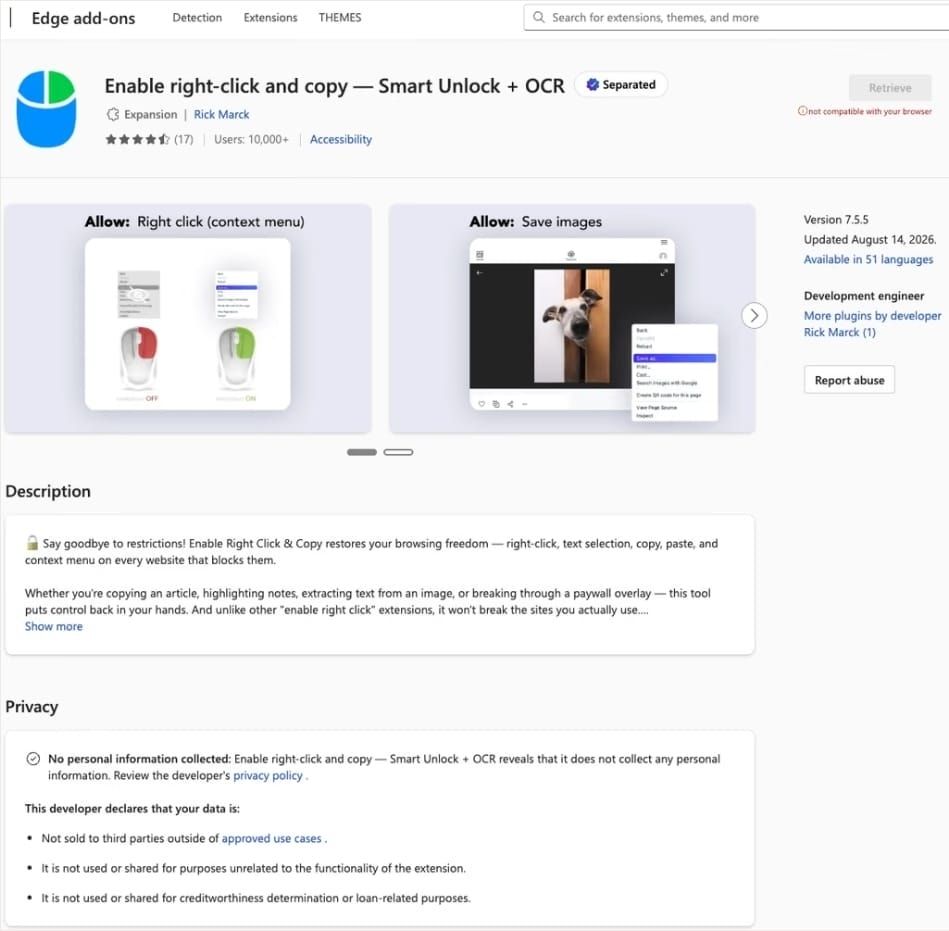
สิ่งที่ทำให้แคมเปญนี้อันตรายเป็นพิเศษคือ 5 จาก 19 ส่วนขยายเคยเป็นของนักพัฒนาที่ถูกต้อง ก่อนถูกซื้อกิจการแล้วปล่อยเวอร์ชันใหม่ที่ฝังโค้ดมัลแวร์เข้าไป ตัวอย่างที่สะเทือนที่สุดคือ Enable Right Click & Copy — Smart Unlock + OCR ซึ่งตอนเริ่มแฝงฟังก์ชันอันตรายมีผู้ใช้ประมาณ 70,000 คนบน Chrome และ 10,000 คนบน Edge รวมพื้นที่เสี่ยงราว 80,000 คน ตามคำอธิบายของนักวิจัย การซื้อส่วนขยายที่มีฐานผู้ใช้อยู่แล้วถือเป็นหัวใจของแคมเปญนี้ เพราะอาศัยระบบอัปเดตอัตโนมัติของ Chrome ส่งเวอร์ชันอันตรายเข้าเครื่องผู้ใช้โดยที่คนส่วนใหญ่ไม่สังเกตเห็น รายชื่อส่วนขยายที่เคยถูกซื้อจากเจ้าของเดิม ได้แก่ Enable Right Click & Copy — Smart Unlock + OCR RapidLens – Google Lens for Screen Search & Images QuickLens – Search Screen with Google Lens Password Protect PDF และ Allow Copy – Select & Enable Right Click สำหรับ Edge ส่วนอีก 14 ตัวเป็นส่วนขยายที่ผู้โจมตีสร้างเอง เช่น PixelCheck Creative Library – Ad Spy Tool Website Traffic Checker: MirrorSphere SEO Stats Site Signal – Website Traffic & SEO Checker SEO Pulse Pro – Website Traffic & SEO Analyzer Private Crypto News Reader Blockfolio: Address Monitor Crypto Rates & Fiat Converter Crypto Alerter: Price Alarms & Volatility Warnings DeFi Pulse Tracker Crypto Price Badge: Quick Glance Multi-Chain Explorer LedgerLook: Wallet Checker และ Meta & Facebook Ad Library Spy — Save Ads Finder Downloader | FeedX-Ray "นักวิจัยด้านความปลอดภัยของ Socket ระบุว่ามีส่วนขยาย Chrome 18 ตัวและ Edge 1 ตัวที่ส่ง payload เพื่อดูดข้อมูลกระเป๋าคริปโตและข้อมูลล็อกอินโดยตรง"
ทำไมการลบส่วนขยาย อันตรายยังไม่พอ และผู้ใช้ควรทำอะไรต่อทันที
แม้ตอนนี้ส่วนขยายอันตรายทั้งหมดจะถูกถอดออกจาก Chrome Web Store แล้ว แต่ความเสียหายไม่ได้หายไปพร้อมกับปุ่ม Remove นักวิจัยเตือนชัดว่า การถูกลบออกจากสโตร์ไม่ทำให้ข้อมูลของผู้ใช้ที่เคยได้รับเวอร์ชันอันตรายกลับมาปลอดภัยทันที ยิ่งสำหรับคนที่สายคริปโต ใช้กระดานเทรดหรือวอลเล็ตบนเบราว์เซอร์เป็นประจำ ความเสี่ยงที่เคยถูกดูด Recovery Phrase เซสชันล็อกอิน หรือโทเคนต่าง ๆ ไปแล้วถือว่าสูงมาก และไม่มีทางย้อนไปยกเลิกการหลุดของ Recovery Phrase ได้เลย เพราะชุดคำเดิมสามารถนำไปสร้างวอลเล็ตเดียวกันบนอุปกรณ์อื่นได้ทันที รายงานยังระบุว่า ในฝั่ง Edge ณ วันที่ 27 สิงหาคม เวอร์ชันที่เกี่ยวข้องยังเปิดให้ใช้งานและยังส่งมัลแวร์อยู่ โดยผู้โจมตีเพิ่งออกอัปเดตเมื่อ 14 สิงหาคมเพื่อเปลี่ยนเซิร์ฟเวอร์ควบคุมหลังเวอร์ชัน Chrome ถูกตรวจพบ สำหรับคนที่เคยติดตั้งส่วนขยายในรายชื่อ 19 ตัว โดยเฉพาะช่วงที่มีเวอร์ชันอันตราย คำแนะนำคือให้ถือว่าข้อมูล Login มีโอกาสถูกเปิดเผย และเปลี่ยนรหัสผ่านของบัญชีที่เคยใช้งานผ่านเบราว์เซอร์ทั้งหมด หากบริการรองรับการออกจากระบบทุกอุปกรณ์หรือยกเลิกเซสชันเดิมก็ควรทำทันทีควบคู่กัน "แม้ส่วนขยายจะถูกลบออกจากสโตร์ไปแล้ว ผู้ใช้ที่มีส่วนขยายเหล่านี้อยู่ในเครื่องควรถอนการติดตั้งและเปลี่ยนรหัสผ่านทันที"
คู่มือด่วน: วิธีเช็กและลบส่วนขยาย อันตราย พร้อมแนวทางป้องกันระยะยาว
จากมุมมองของผู้ใช้ เราต้องหยุดคิดว่าการลงส่วนขยายเป็นเรื่องเล็กน้อย และเริ่มดูมันเหมือนแอปที่มีสิทธิ์เข้าถึงชีวิตดิจิทัลทั้งหมด คนที่ใช้ Chrome หรือ Edge ควรรีบเปิดหน้า Manage extensions แล้วไล่ดูชื่อส่วนขยายทีละตัว ถ้าเจอชื่อในรายชื่อ 19 ส่วนขยาย หรือส่วนขยายสายคริปโตและสาย SEO/โฆษณาที่ไม่จำเป็นให้ลบทิ้งทันที จากนั้นตามด้วยการเปลี่ยนรหัสผ่าน เปิดใช้การยืนยันตัวตนสองขั้นตอน และรีวิวว่าบัญชีใดบ้างที่เคยล็อกอินผ่านเบราว์เซอร์เครื่องนั้น สำหรับ Chrome สามารถพิมพ์ chrome://extensions ในช่อง Address Bar หรือเข้าเมนู Extensions แล้วเลือก Manage extensions เพื่อดูรายชื่อทั้งหมด และกด Remove เพื่อลบได้จากหน้านี้โดยตรง ส่วน Edge ก็มีหน้า Extensions ให้จัดการเช่นกัน หลังเคลียร์ส่วนขยาย ผู้ใช้ควรปรับนิสัยใหม่ คือ ไม่ลงส่วนขยายจากชื่อที่ไม่คุ้นหรือฟังก์ชันที่ดูเกินจำเป็นต่อชีวิตจริง อ่านรีวิวให้ละเอียด แต่ไม่หลงเชื่อจำนวนดาวหรือยอดผู้ใช้เพียงอย่างเดียว เพราะกรณี Enable Right Click & Copy แสดงให้เห็นแล้วว่าส่วนขยายยอดนิยมก็ถูกแปลงร่างเป็นมัลแวร์ได้ ตรวจสิทธิ์ที่ส่วนขยายขอ ถ้าขอสิทธิ์อ่านข้อมูลทุกเว็บหรือจัดการข้อมูลคลิกวอลเล็ต ให้ตั้งข้อสงสัยก่อนลง สุดท้าย สิ่งสำคัญคือการยอมรับว่าเบราว์เซอร์ไม่ใช่พื้นที่ปลอดภัยโดยอัตโนมัติ ผู้ใช้ต้องเป็นด่านป้องกันด่านแรก และการกำจัดส่วนขยาย อันตรายออกไปวันนี้คือการลงทุนด้านความปลอดภัยที่คุ้มค่าที่สุดสำหรับทุกคนที่ใช้ชีวิตบนโลกออนไลน์