
NAS คือหัวใจข้อมูลธุรกิจ ไม่ใช่กำแพงกันภัยไซเบอร์
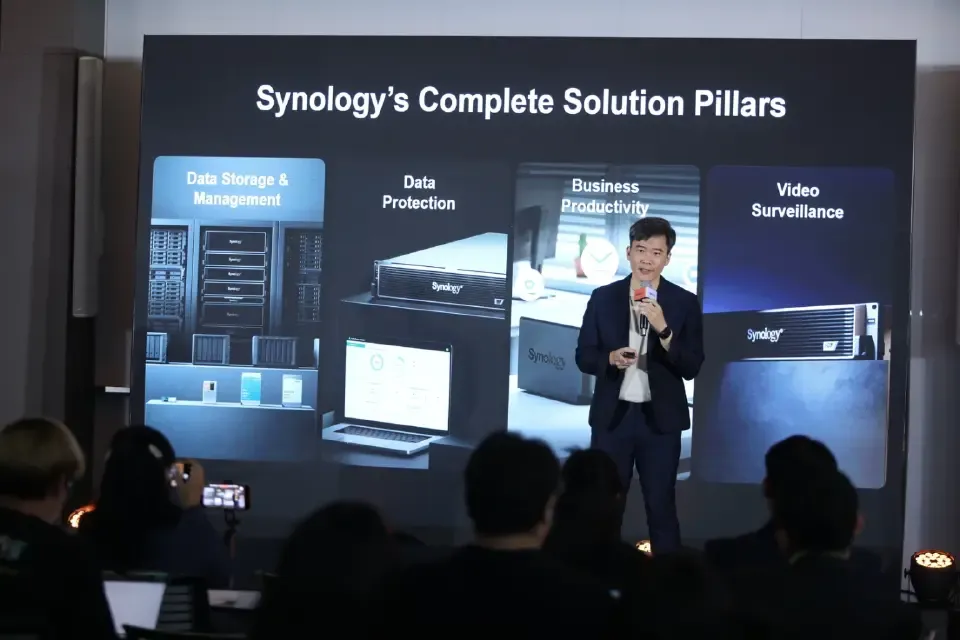
ระบบ NAS คือโครงสร้างพื้นฐานจัดเก็บไฟล์บนเครือข่ายที่รวมข้อมูลธุรกิจสำคัญไว้ในที่เดียว เพื่อให้ผู้ใช้บนระบบเดียวกันเข้าถึง แบ่งปัน และสำรองข้อมูลได้สะดวก ช่วยรองรับงานดิจิทัลและการใช้ AI ที่ต้องใช้ข้อมูลจำนวนมาก แต่แม้ NAS จะเพิ่มความเชื่อถือได้ของการจัดเก็บ เช่น รองรับ RAID และการสำรองข้อมูล ระบบนี้ไม่ใช่เครื่องมือรักษาความปลอดภัยไซเบอร์โดยตัวมันเอง จึงไม่ควรถูกมองว่าเป็นเกราะป้องกันภัยคุกคาม AI ระบบเก็บข้อมูล หรือกลยุทธ์ Ransomware NAS ที่ครบถ้วนในหนึ่งเดียว ปัญหาคือหลายองค์กรเชื่อว่าแค่มี NAS กับ Backup ก็เพียงพอ ทำให้ละเลยการออกแบบการป้องกันข้อมูล NAS ในมุมมองภัยไซเบอร์สมัยใหม่ ทั้งที่วันนี้ AI ช่วยให้การหลอกลวงออนไลน์เร็วขึ้น ขยายวงกว้างขึ้น และแนบเนียนขึ้นอย่างมาก เครือข่ายมิจฉาชีพสามารถใช้ AI เพื่อหลอกลวงเหยื่อหลายรายพร้อมกัน และทำให้ตรวจจับได้ยาก เมื่อข้อมูลทุกอย่างถูกดึงไปรวมไว้ใน NAS การคิดว่าระบบจัดเก็บที่มีความเสถียรเท่ากับความปลอดภัย คือความเข้าใจผิดที่มีราคาแพง
AI ไม่ได้สร้างภัยใหม่ แต่ทำให้การโจมตี NAS แรงและเร็วขึ้น
AI กำลังเปลี่ยนสมการความเสี่ยงของระบบเก็บข้อมูลทุกแบบ ไม่ว่าจะเป็น SAN Cloud หรือ NAS โดยไม่ได้คิดเทคนิคอาชญากรรมใหม่ทั้งหมด แต่ช่วยยกระดับวิธีเดิมให้มีประสิทธิภาพมากขึ้น สิ่งที่เห็นชัดคือความเร็วและขนาดของการโจมตีเพิ่มขึ้น ทำให้การใช้ช่องโหว่เครือข่ายเพื่อเข้าถึง NAS การยิง Ransomware เข้าระบบสำรอง หรือการขโมยข้อมูลออกไปใช้ภายนอก ทำได้เป็นกลุ่มใหญ่และทำซ้ำได้อย่างง่าย ยิ่งไปกว่านั้น การเติบโตของ Agentic AI หรือระบบที่ตัดสินใจและลงมือทำแทนมนุษย์ เพิ่มความเสี่ยงรูปแบบใหม่ หากถูกนำมาใช้ในการสแกนช่องโหว่และโจมตีระบบเก็บข้อมูลอย่างอัตโนมัติ ผลที่ตามมาคือกลยุทธ์ Ransomware NAS ไม่ใช่เรื่องของไฟล์ถูกเข้ารหัสเฉยๆ อีกต่อไป แต่เป็นการโจมตีผสมผสาน ทั้งการแก้ไขหรือทำลาย Backup การขโมยข้อมูลลูกค้า และการกดดันให้จ่ายค่าไถ่ผ่านการเผยแพร่ข้อมูลออกสู่สาธารณะ ในบริบทนี้ ระบบ NAS ปลอดภัย จึงไม่สามารถนิยามจากสเปกฮาร์ดแวร์หรือระดับ RAID อย่างเดียวได้ แต่ต้องรวมความสามารถในการตรวจสอบภัยคุกคาม การควบคุมสิทธิ์ และการฟื้นตัวหลังเหตุการณ์เข้ามาเป็นแพ็กเกจเดียวกัน
ช่องว่างใหญ่: มี Backup แต่ยังไม่พร้อมกู้คืนหลัง Ransomware
ข้อมูลจากการสำรวจหนึ่งระบุว่า แม้ผู้ตอบ 92% บอกว่าองค์กรใช้เครื่องมือปกป้องข้อมูลแล้ว แต่มีเพียง 21.4% ที่มั่นใจอย่างมากว่าจะกู้คืนจากการโจมตีด้วยแรนซัมแวร์ได้รวดเร็ว โดยข้อมูลสำรองยังปลอดภัย ขณะที่ 32.5% ไม่มั่นใจว่าจะกู้คืนข้อมูลได้เมื่อเกิดเหตุ นี่คือสัญญาณชัดเจนว่า RAID กับ Backup ที่ตั้งค่าไว้บน NAS ยังไม่เท่ากับความสามารถในการกลับมาดำเนินธุรกิจตามเวลาที่กำหนด ทุกนาทีที่ระบบหยุดทำงานส่งผลต่อรายได้ การให้บริการ และความเชื่อมั่นของลูกค้า ช่องว่างระหว่างการมีข้อมูลสำรองกับการกู้คืนได้ทันจึงเป็นความเสี่ยงทางธุรกิจเต็มรูปแบบ Backup ที่ดีต้องไม่ใช่แค่จำนวนชุดสำเนา แต่ต้องแยกจาก Production แก้ไขไม่ได้ และกู้คืนได้จริงในสถานการณ์วิกฤต องค์กรที่ใช้ NAS เป็นศูนย์กลางข้อมูลควรมองแผนรับมือ Ransomware เป็นกลยุทธ์ต่อเนื่อง ไม่ใช่โปรเจกต์ครั้งเดียว ต้องตอบคำถามให้ได้ว่าหาก NAS ถูกเข้ารหัสหรือถูกลบไฟล์ จะกลับมาทำงานได้ภายในกี่ชั่วโมง และต้องทดสอบการกู้คืนในสภาพแวดล้อมจริงเป็นประจำ ไม่ใช่เชื่อว่า “น่าจะได้” จากคู่มือหรือการตั้งค่าเพียงครั้งแรก
ทำ NAS ให้ปลอดภัยขึ้น: จาก Crown Jewels ถึง Backup 3-2-1-1-0
เพื่อให้ระบบ NAS ปลอดภัยขึ้นในโลกที่เต็มไปด้วยภัยคุกคาม AI ระบบเก็บข้อมูล องค์กรไม่ควรพยายามป้องกันภัยทุกประเภทพร้อมกัน แต่ควรเริ่มจากการระบุ Crown Jewels หรือสินทรัพย์ที่สำคัญต่อการดำเนินธุรกิจ ประเมินว่ามีใครมีแรงจูงใจจะขโมยข้อมูลหรือทำให้สินทรัพย์เหล่านี้หยุดชะงัก แล้วใช้ Threat Intelligence วิเคราะห์ว่า attackers ที่น่าจะเจอใช้เทคนิคและเทคโนโลยีแบบใด ก่อนออกแบบระบบป้องกันให้ตรงกับความเสี่ยงจริง ในมิติการป้องกันข้อมูล NAS ต้องแยกโครงสร้างพื้นฐานสำรองข้อมูลออกจากระบบใช้งานจริง และใช้หลัก Backup 3-2-1-1-0 คือมีข้อมูล 3 ชุด บนสื่อ 2 รูปแบบ เก็บ 1 ชุดนอกสถานที่ และอีก 1 ชุดเป็นข้อมูลที่แก้ไขไม่ได้หรือออฟไลน์ พร้อมทดสอบการกู้คืนให้ไม่มีข้อผิดพลาด แนวคิด Air-gap และแพลตฟอร์มที่รวมการบริหารระบบสำรองจากศูนย์กลาง พร้อมป้องกันข้อมูลสำรองจากการแก้ไข จึงเป็นเครื่องมือสำคัญสำหรับการป้องกัน Ransomware ที่เจาะ NAS โดยตรง องค์กรต้องเปลี่ยนนโยบายให้เป็นการควบคุมที่ตรวจสอบได้ ทั้งสิทธิการเข้าถึง บันทึกกิจกรรม และเส้นทางข้อมูล เพื่อให้รู้ว่าข้อมูลใดถูกนำไปใช้และส่งออกจากระบบ เมื่อรวมการออกแบบสิทธิ์กับกลยุทธ์ Backup ที่แยกส่วนและทดสอบได้จริง NAS จึงเริ่มเข้าใกล้คำว่าระบบ NAS ปลอดภัย มากกว่าแค่กล่องเก็บไฟล์ที่มี RAID หลายชั้น
จากการตรวจสอบภัยคุกคามสู่ Cyber Resilience ที่ผสานกับ NAS
ในยุคที่ AI ทำให้การโจมตีเร็วและกว้างขึ้น การตรวจสอบภัยคุกคามแบบตั้งรับเฉยๆ ไม่เพียงพออีกต่อไป เครื่องมืออย่าง AI-enhanced Anomaly Detection ถูกพัฒนามาเพื่อตรวจจับความผิดปกติในข้อมูลสำรอง สแกนมัลแวร์ก่อนกู้คืน และใช้ Auto Fallback ค้นหาสำเนาล่าสุดที่ปลอดภัย เพื่อลดความเสี่ยงจากการกู้คืนข้อมูลที่ปนเปื้อนและช่วยให้ธุรกิจกลับมาดำเนินงานได้เร็วขึ้น นี่คือภาพของ Cyber Resilience ที่ต้องเดินคู่กับการลงทุนใน NAS และโครงสร้างพื้นฐานจัดเก็บข้อมูล องค์กรจำนวนมากมองความปลอดภัยและความเป็นส่วนตัวของข้อมูลเป็นอุปสรรคอันดับหนึ่งต่อการใช้ AI ตามด้วยคุณภาพและความพร้อมใช้ของข้อมูล และต้นทุนการติดตั้งระบบ แต่การหยุดลงทุนด้านการตรวจสอบภัยคุกคามหรือการกู้คืนระบบไม่ใช่ทางแก้ เพราะยิ่ง AI ทำให้ภัยไซเบอร์เร็วและขนาดใหญ่ขึ้น ผลกระทบจากการหยุดระบบ NAS จะยิ่งรุนแรงตามไปด้วย สิ่งที่ต้องทำคือผสานความเชื่อถือได้ของ NAS เข้ากับการตรวจสอบภัยคุกคามอย่างต่อเนื่อง การควบคุมการเข้าถึงที่ตรวจสอบได้ และแผนฟื้นตัวที่ทดสอบแล้วจริง เมื่อข้อมูลพร้อมใช้ ระบบกู้คืนได้ และการกำกับดูแลทำงานได้จริง รากฐานเหล่านี้จะทำให้การลงทุนทั้งใน NAS และ AI แปลงเป็นผลลัพธ์ทางธุรกิจที่วัดได้ ไม่ใช่เพียงการซื้ออุปกรณ์เพิ่มโดยไม่มีความปลอดภัยรองรับ