
AI หลอกคนเก่งขึ้นทุกวัน ปัญหาไม่ใช่บั๊กแต่คือความไว้ใจ
การหลอกลวงด้วยปัญญาประดิษฐ์คือการที่มิจฉาชีพใช้ Generative AI และเทคโนโลยี Deepfake สร้างข้อความ เสียง ใบหน้า หรือตัวตนปลอมที่ดูน่าเชื่อถือ เพื่อหลอกให้เหยื่อโอนเงิน เปิดเผยข้อมูล หรืออนุมัติธุรกรรมดิจิทัล โดยอาศัยช่องโหว่ด้านพฤติกรรมมนุษย์มากกว่าช่องโหว่ด้านเทคนิค สิ่งที่น่ากังวลคือวันนี้อาชญากรไม่ต้องมีทักษะไอทีสูง ก็สามารถใช้โมเดล AI แบบไม่จำกัดและชุดเครื่องมือโกงสำเร็จรูปในการก่ออาชญากรรมดิจิทัลได้ ทำให้กำแพงการเข้าสู่วงการสแกมต่ำลงอย่างที่ไม่เคยเป็นมาก่อน รายงานภัยไซเบอร์ผู้บริโภคพบว่าช่องโหว่ที่ถูกใช้ประโยชน์มากที่สุดไม่ใช่ซอฟต์แวร์เก่า แต่คือความไว้ใจของมนุษย์เอง การโจมตีจึงหันจากการเจาะระบบที่ซับซ้อน มาเป็นการโจมตีแบบเจาะจง ใช้ความโลภ ความรีบ และความเชื่อในแบรนด์คุ้นเคยเป็นอาวุธ เมื่อเทคโนโลยีด้านความปลอดภัยวิ่งตามทัน คนร้ายก็ย้ายสนามไปเล่นกับจิตใจผู้ใช้ ใครยังคิดว่าตัวเอง “ไม่มีอะไรให้ขโมย” คือเป้าหมายชั้นดีในยุคที่ข้อมูลหนึ่งชิ้นสามารถต่อยอดเป็นตัวตนปลอมทั้งชุดได้
เสียงปลอม หน้าเนียน ตัวตนสังเคราะห์ ทำไมเราถึงเชื่อได้ง่ายขนาดนี้
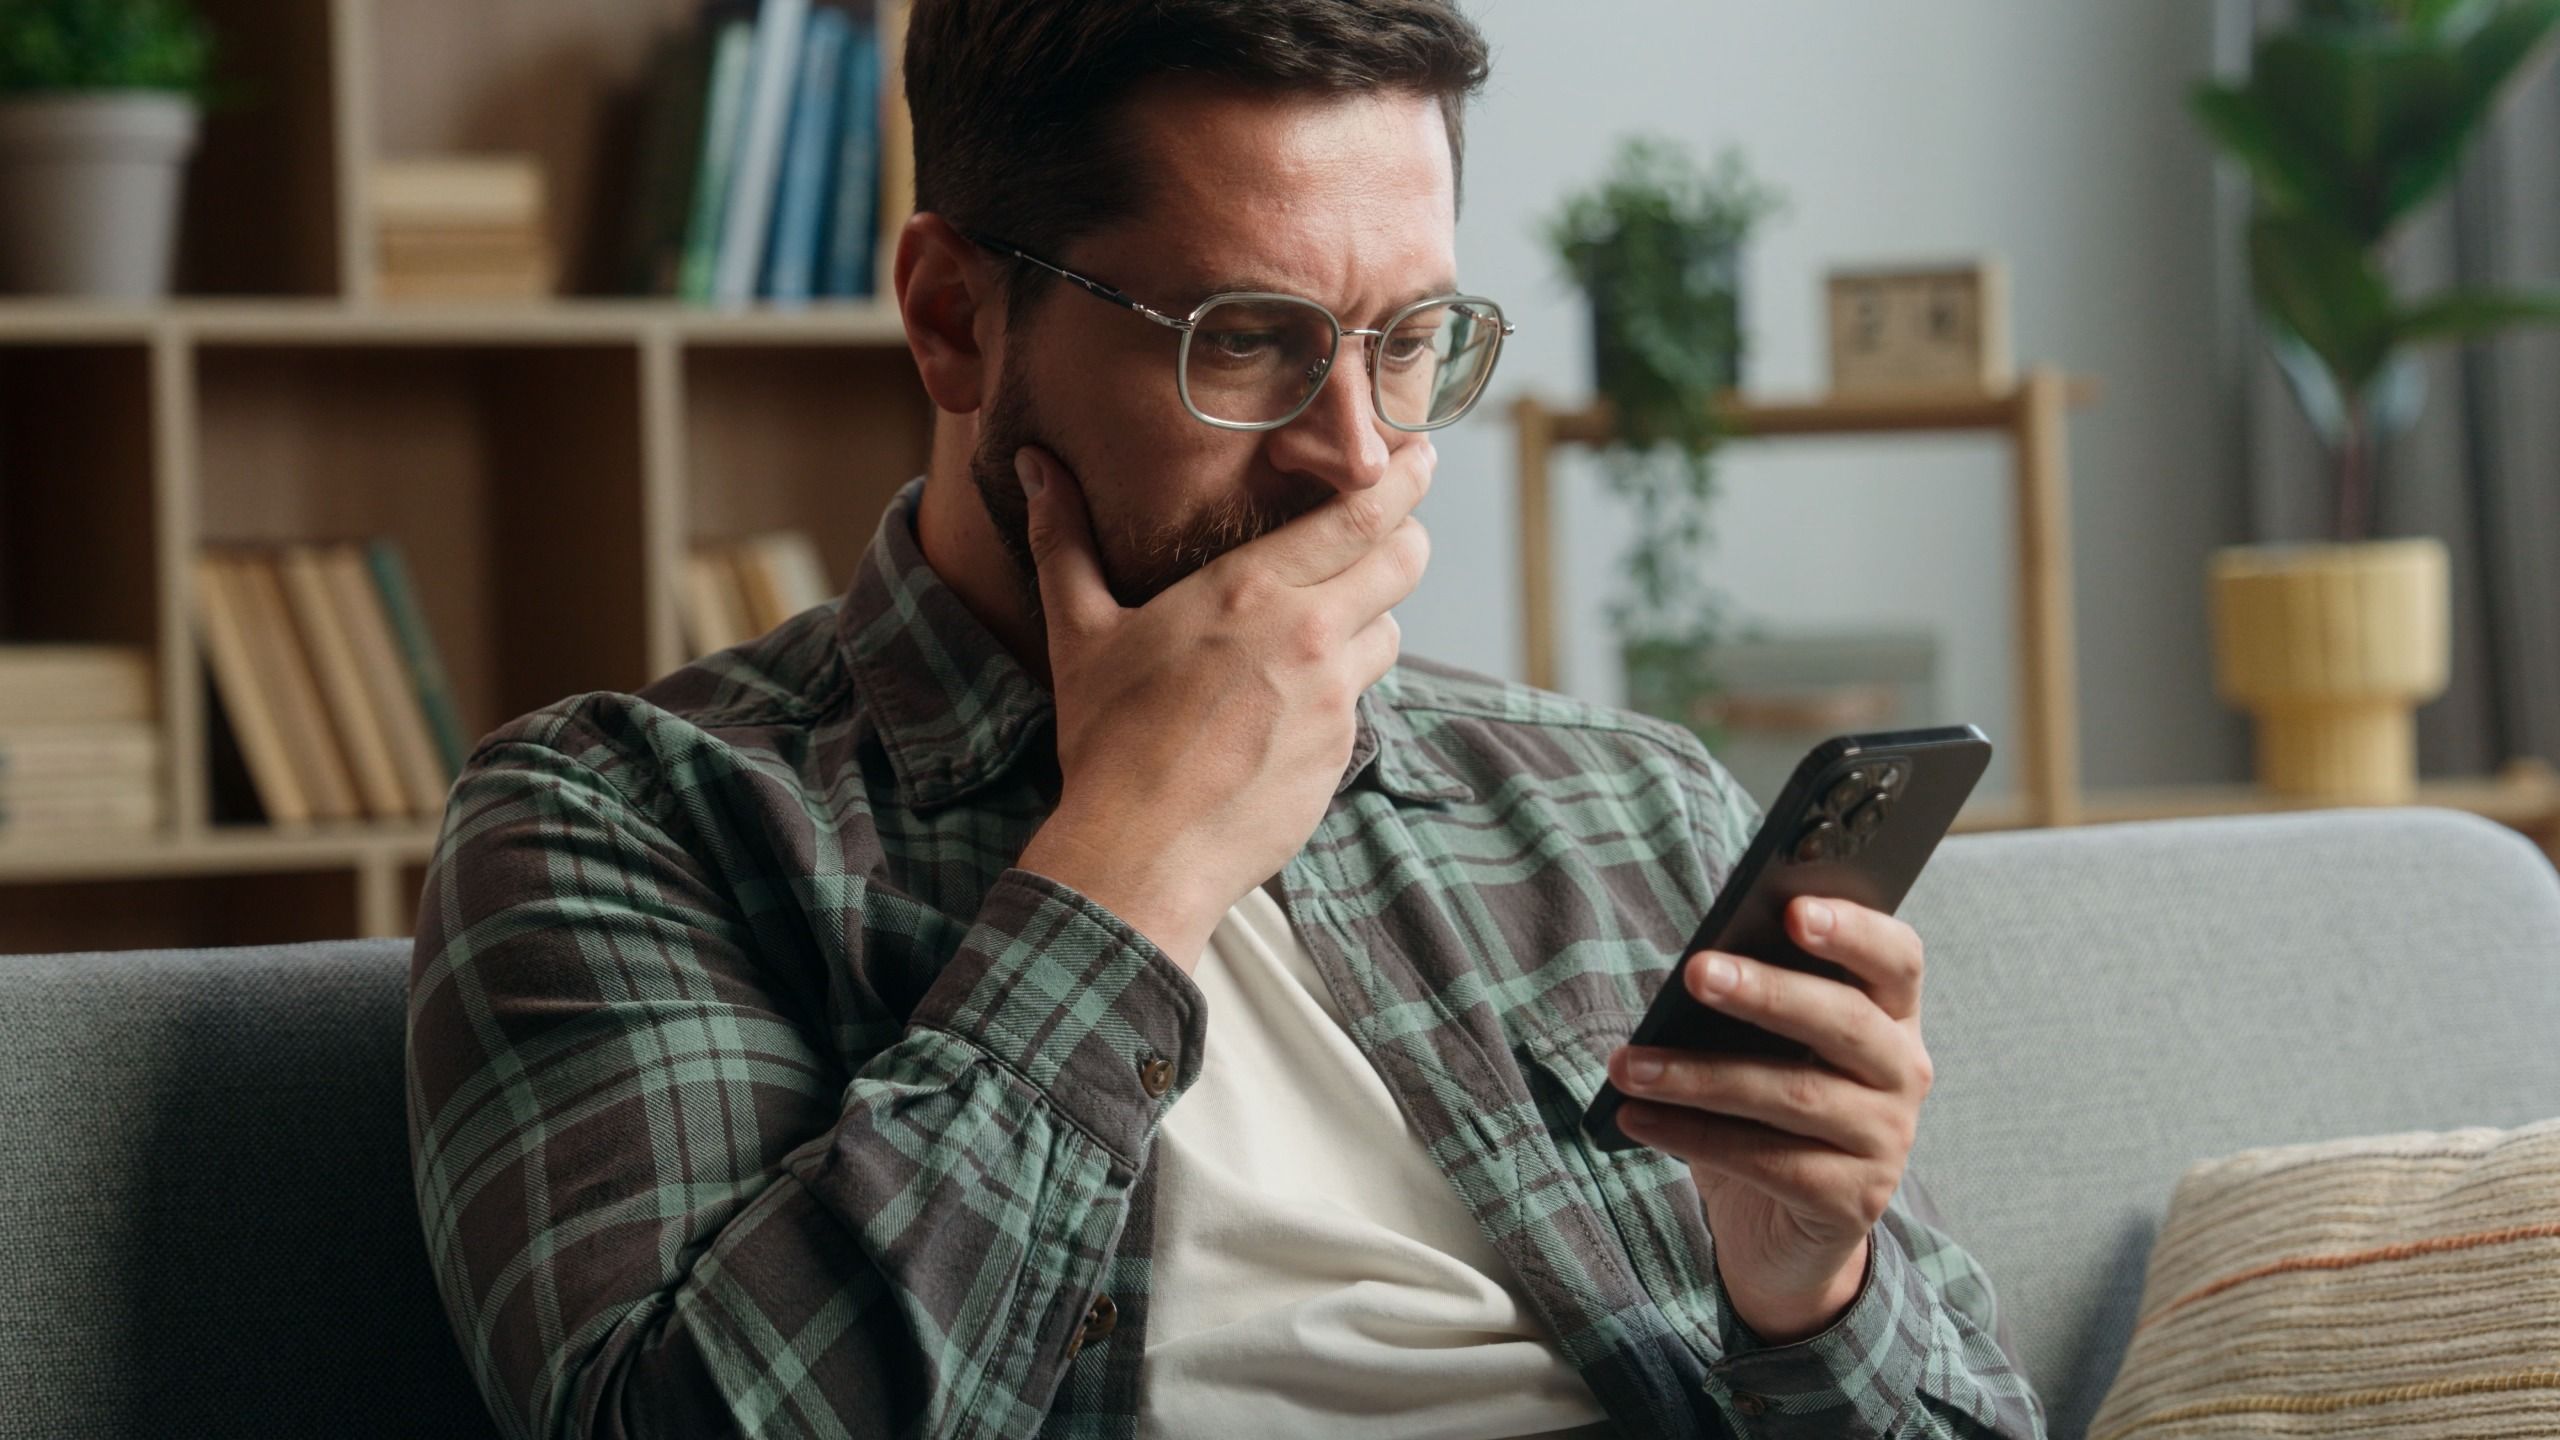
การหลอกลวงแบบ voice cloning fraud คือจุดที่ AI ทำให้เกมเปลี่ยนอย่างแท้จริง เทคโนโลยีจำลองเสียงด้วย AI วันนี้สามารถเลียนเสียงมนุษย์ได้แนบเนียนจนผู้ฟังทั่วไปแยกไม่ออก มีกรณีตัวอย่างที่ผู้ใช้รายหนึ่งได้รับสายจากคนที่ฟังเหมือนคู่สมรสของตนเต็มร้อยจนเจ้าตัวยอมรับว่า “same voice 100 percent sounded just like her” หากคู่สมรสไม่ได้อยู่ใกล้ตัวในตอนนั้น เขายอมรับว่าน่าจะหลงเชื่อไปแล้ว งานวิจัยที่สำรวจผู้ใหญ่ 4100 คนพบว่า ถึง 36.1% บอกว่าจะยอมทำตามหรือไม่แน่ใจว่าจะทำตาม หากได้รับสายหลอกจาก AI ที่ทำทีเป็นญาติเดือดร้อน นี่คือการโจมตีแบบเล่นกับอารมณ์ โดยใช้ความรักและความห่วงใยต่อคนใกล้ชิดเป็นจุดอ่อน เมื่อเสียงที่ได้ยินเหมือนลูก หลาน หรือคู่ชีวิตแทบทุกอย่าง สมองเรามักสรุปไปก่อนว่าจริง แล้วค่อยหาข้ออ้างให้ความรู้สึกนั้นในภายหลัง ยิ่งไปกว่านั้น การปลอมใบหน้าด้วย Deepfake ทำให้วิดีโอคอลหรือการยืนยันตัวตนผ่านใบหน้าก็ไม่ใช่หลักฐานชิ้นสุดท้ายอีกต่อไป เทคโนโลยีนี้ทำให้ระบบ Digital ID และ e KYC ที่ใช้การรู้จำใบหน้าอาจมีประสิทธิภาพลดลง และเปิดช่องให้มิจฉาชีพใช้ภาพปลอมผ่านการยืนยันตัวตนได้
Synthetic Identity ตัวตนปลอมที่ธนาคารก็ถูกหลอก
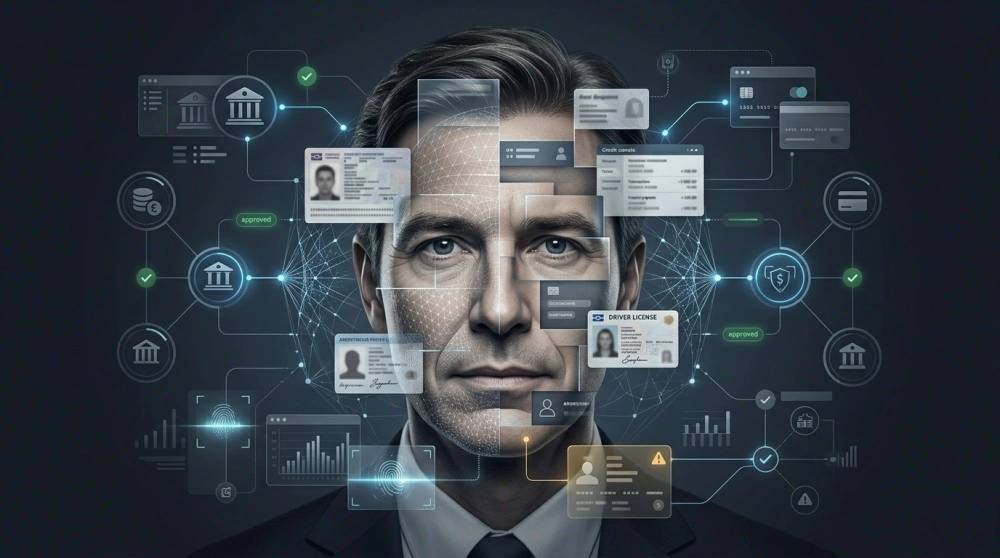
Synthetic identity theft คือการฉ้อโกงด้วยเอกลักษณ์บุคคลปลอมที่กำลังกลายเป็นภัยการเงินระดับอุตสาหกรรมในระบบเศรษฐกิจดิจิทัล การหลอกลวงแบบนี้ไม่ได้ขโมยตัวตนของคนคนเดียว แต่เอาข้อมูลจริงบางส่วนมาผสมกับข้อมูลที่สร้างขึ้นใหม่จนกลายเป็น “บุคคลใหม่” ที่ระบบคิดว่ามีตัวตน ผู้ก่อเหตุใช้ Generative AI และ Agentic AI ช่วยสร้างชุดข้อมูลตัวตนปลอม วางแผนการฉ้อโกงหลายขั้นตอนอย่างแนบเนียนจนตรวจจับได้ยากขึ้น พวกเขาสามารถใช้ Deepfake ยืนยันใบหน้า เปิดบัญชีดิจิทัล และสร้างประวัติเครดิตปลอมแบบเงียบ ๆ ก่อนลงมือก่อเหตุครั้งใหญ่ ส่งผลกระทบต่อธนาคาร กลุ่มฟินเทค โทรคมนาคม และธุรกิจอีกมากมาย การฉ้อโกงรูปแบบนี้กำลังแพร่กระจายอย่างรวดเร็วและคาดว่าจะสร้างความเสียหายรวมมูลค่าหลายพันล้าน ด้วยความสมจริงของ Generative AI และการปลอมเอกสารด้วย Deepfake จุดที่น่ากลัวคือเหยื่ออาจไม่รู้ตัวเลยว่าข้อมูลบางส่วนของตนถูกนำไปรวมอยู่ในตัวตนสังเคราะห์ที่ปลอมแปลงได้แนบเนียนกว่าเดิม และองค์กรที่คิดว่าระบบยืนยันตัวตนผ่านใบหน้าปลอดภัยแล้วอาจกำลังหลับทับระเบิดเวลาโดยไม่รู้ตัว
มือถือคือสนามรบใหม่ของสแกมเมอร์ AI และมัลแวร์
เมื่อชีวิตดิจิทัลย้ายมารวมในมือถือ การโจมตีด้วย mobile malware ก็เพิ่มขึ้นอย่างเห็นได้ชัด รายงานหนึ่งพบว่าจำนวนการตรวจพบภัยคุกคามบนมือถือเฉลี่ยต่อผู้ใช้ที่ได้รับผลกระทบในตลาด 8 ประเทศเพิ่มขึ้น 49% จาก 4.9 ครั้งเป็น 7.3 ครั้งต่อคนภายในไตรมาสเดียว ถึงแม้จำนวนผู้ใช้ที่โดนโจมตีโดยรวมจะลดลง แต่นั่นแปลว่าคนร้ายเลือกยิงเป้าแคบลงและโจมตีซ้ำมากขึ้น นักวิจัยพบการเติบโตของกลโกงสแกมบนมือถือผ่านโปรโมชันปลอม หน้าเว็บฟิชชิง โฆษณาแฝงมัลแวร์ แบบสำรวจลวง และเทคนิควิศวกรรมสังคมที่ออกแบบมาเพื่อหลอกขอข้อมูลเข้าสู่ระบบหรือข้อมูลส่วนบุคคล ลิงก์ฟิชชิงถูกส่งผ่าน SMS แอปแชต โซเชียลมีเดีย การสมัครงานปลอม และกิจกรรมแจกคริปโทเคอร์เรนซี ทำให้ช่องทางสื่อสารที่เราใช้ทุกวันกลายเป็นท่อส่งมัลแวร์ ข้อเท็จจริงที่น่าขนลุกคือบางคนกลายเป็นเหยื่อเพียงเพราะเข้าเว็บไซต์ที่ถูกแฮกโดยแทบไม่ต้องกดอะไรเลย ห่วงโซ่การโจมตีหลายขั้นตอนเริ่มจากไฟล์หรือลิงก์ที่ดูไม่มีพิษภัย แต่ถูกออกแบบมาให้ข้ามการตรวจจับแบบดั้งเดิม เมื่อประกอบเข้ากับความเชื่อว่ามือถือคืออุปกรณ์ส่วนตัวที่ปลอดภัย ภัยรูปแบบนี้จึงได้เปรียบตั้งแต่ต้น
กลยุทธ์ AI scam protection ใช้เทคโนโลยีควบคู่สัญชาตญาณไม่ไว้ใจ
เมื่อ AI ทำให้สแกมฉลาดขึ้น การป้องกันก็ต้องฉลาดกว่าเดิมเช่นกัน รายงานด้านความปลอดภัยผู้บริโภคชี้ว่าเพราะกำแพงทางเทคนิคสำหรับคนร้ายต่ำกว่าที่เคย กลยุทธ์ AI scam protection จึงต้องผสมทั้งเครื่องมือเทคโนโลยีและพฤติกรรมที่ยืดหยุ่น ไม่ใช่ฝากชีวิตไว้กับแอนติไวรัสหรือ VPN เพียงอย่างเดียว ข้อแนะนำเชิงพฤติกรรมที่เรียบง่ายแต่ทรงพลังคือ หากข้อความ อีเมล หรือเว็บไซต์ใดเร่งให้รีบตัดสินใจหรือเสนอสิ่งที่ดีเกินจริง ให้หยุดและตรวจสอบก่อนเสมอ ในกรณี voice cloning fraud การตั้ง “รหัสลับประจำครอบครัว” ที่ทุกคนรู้และมิจฉาชีพเดาไม่ได้ เป็นเกราะป้องกันสำคัญเวลามีคนโทรมาทำทีเป็นญาติเดือดร้อน ด้าน mobile malware prevention ผู้เชี่ยวชาญแนะนำให้ตรวจสอบความน่าเชื่อถือของแอปทุกครั้งก่อนดาวน์โหลด ระวังข้อเสนอรางวัลฟรีหรือเงินคืน ตรวจสอบสิทธิ์การเข้าถึงของแอป เปิดใช้การยืนยันตัวตนหลายปัจจัย ตรวจสอบลิงก์ทุกอัน อัปเดตระบบและแอปให้เป็นเวอร์ชันล่าสุด และใช้โซลูชันความปลอดภัยบนมือถือที่เชื่อถือได้เพื่อการปกป้องต่อเนื่อง รายงานเดียวกันยังย้ำว่าผู้ใช้จำนวน 2 ใน 3 คนเชื่อว่า AI ถูกนำมาใช้ในกลโกงผ่านแอปส่งข้อความ ซึ่งยิ่งตอกย้ำว่าการไม่ไว้ใจโดยอัตโนมัติ คือทักษะดิจิทัลพื้นฐานที่ทุกคนต้องฝึก
บทสรุป เมื่อความไว้ใจกลายเป็นช่องโหว่ที่ใหญ่ที่สุด
ภาพรวมของสนามรบไซเบอร์วันนี้ชัดเจนว่า ช่องโหว่ที่ถูกใช้มากที่สุดไม่ใช่ซอฟต์แวร์ล้าสมัยแต่คือความไว้ใจของผู้ใช้ การโจมตีไม่ได้มุ่งกระจายไวรัสสะเปะสะปะอีกต่อไป แต่เปลี่ยนเป็นการล่าเหยื่อแบบเจาะจง ใช้ข้อมูลส่วนบุคคลและ AI ทำให้การหลอกลวงมีความเป็นส่วนตัวมากขึ้นจนดูเหมือนเรื่องเฉพาะของเราเพียงคนเดียว หนึ่งในตัวเลขที่น่าคิดคือมีการบล็อกมัลแวร์มากกว่า 5 ล้านครั้งภายในเดือนเดียวในช่วงหลังเทศกาลช็อปปิง และ 99% ของการโจมตีฟิชชิงเลียนแบบแบรนด์เพียง 300 แบรนด์เท่านั้น แปลว่าคนร้ายรู้ดีว่าควรสวมรอยเป็นใครเพื่อให้เราเชื่อทันที งานสำรวจอีกชิ้นระบุว่า 85% ของคนรู้สึกว่ายากขึ้นในการแยกแยะว่าสิ่งไหนคือสแกมและสิ่งไหนคือของจริง เพิ่มจาก 66% ในปีก่อน ในโลกที่เสียง ใบหน้า และตัวตนสามารถสร้างได้ด้วยโค้ดเพียงไม่กี่บรรทัด การรู้เท่าทันอารมณ์ตัวเอง การตั้งคำถามกับทุกความเร่งด่วน และการสร้างนิสัยตรวจสอบก่อนเชื่อคือวัคซีนที่ดีที่สุด AI จะทำให้สแกมฉลาดขึ้นต่อไป แต่หากผู้ใช้ฉลาดกว่า เกมนี้ก็ยังไม่จบตัดสินฝ่ายเดียว