
จากให้สิทธิ์สู่ตรวจทุกการกระทำ
นโยบาย AI ขณะทำงาน คือกลไกที่ตรวจคำสั่งและบริบทของเอเจนต์ก่อนอนุญาตให้ดำเนินการในระบบธุรกิจ โดยสามารถปล่อยให้ทำต่อ บล็อก หรือส่งคำขอไปอนุมัติ เพื่อให้สิทธิ์เข้าถึงไม่กลายเป็นอำนาจทำทุกอย่างโดยไร้การตรวจสอบ Obsidian Security เปิดตัวกลไกตัดสินใจนโยบายขณะทำงานเพื่อให้บริษัทควบคุมสิ่งที่เอเจนต์ AI ทำในแอปธุรกิจได้ก่อนการกระทำนั้นเกิดขึ้น จุดสำคัญไม่ใช่แค่รู้ว่าเอเจนต์ตัวไหนอยู่ในระบบ แต่คือประเมินแต่ละการกระทำตามสถานการณ์จริง การอนุญาตให้อ่านข้อมูลลูกค้าไม่ควรแปลว่าอนุญาตให้นำข้อมูลนั้นส่งออกไปยังบริการภายนอกได้เสมอ การควบคุมเอเจนต์ AI จึงต้องขยับจากการตรวจบัญชีและสิทธิ์แบบครั้งคราว ไปสู่การตัดสินใจในจังหวะที่คำสั่งกำลังจะเกิดขึ้น
แนวทางนี้ตอบช่องโหว่ของการควบคุมการเข้าถึงทั่วไป ซึ่งอาจยอมรับข้อมูลรับรองที่ถูกต้องและแอปที่ผ่านการอนุมัติ แต่ยังมองไม่ออกว่าการกระทำเฉพาะครั้งนั้นเหมาะสมหรือไม่ สำหรับความปลอดภัย AI องค์กร นี่คือความต่างระหว่างการตรวจว่าใครเข้าได้ กับการตรวจว่าใครกำลังทำอะไร กับข้อมูลใด และในบริบทแบบไหน องค์กรไม่ควรถือว่าการเชื่อมต่อที่ได้รับอนุมัติเท่ากับการดำเนินงานทุกแบบปลอดภัย เพราะเอเจนต์อาจทำงานเร็วและต่อเนื่องจนความผิดพลาดเล็กน้อยกลายเป็นการเปิดเผยข้อมูลหรือแก้ไขระบบในวงกว้าง
ให้บริบทตัดสิน ไม่ใช่ดูแค่ชื่อบัญชี
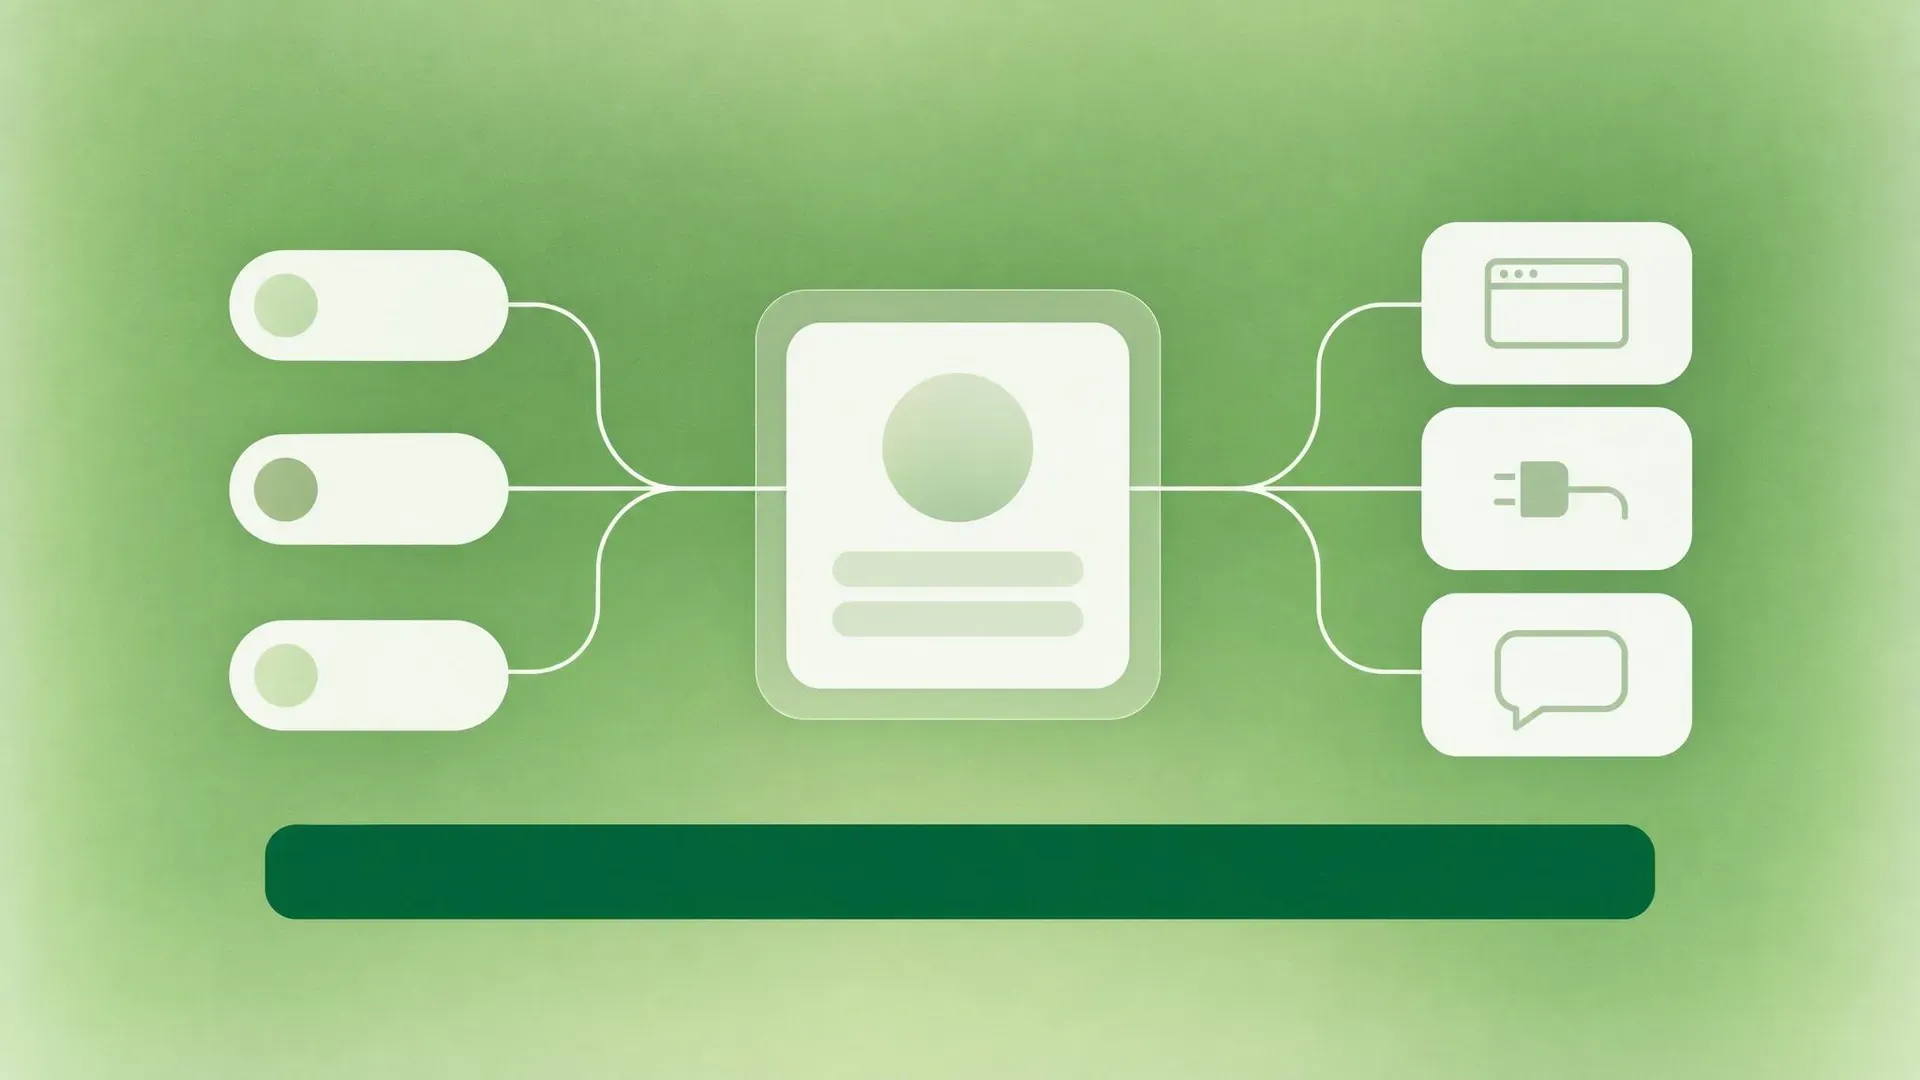
หัวใจของระบบคือการนำคำขอที่เอเจนต์เสนอไปเทียบกับนโยบายส่วนกลาง โดยพิจารณาว่าใครอยู่เบื้องหลังเอเจนต์ สถานะการทำงานและสิทธิ์ของบุคคลนั้น แอปที่เกี่ยวข้อง และระดับความอ่อนไหวของข้อมูลตามที่องค์กรกำหนด จากนั้นจุดบังคับใช้จะอนุญาต บล็อก หรือเรียกการอนุมัติในกรณีที่ระบบรองรับ วิธีคิดนี้สมเหตุสมผลกว่าการตัดสินจากชื่อเอเจนต์หรือบัญชีเพียงอย่างเดียว เพราะบัญชีหนึ่งอาจมีสิทธิ์ที่สืบทอดมาจากระบบอื่นมากกว่าที่บทบาทซึ่งมองเห็นบอกไว้
Obsidian ใช้ Knowledge Graph เชื่อมความสัมพันธ์ระหว่างบุคคล บัญชี แอป โทเค็น และสิทธิ์ เพื่อช่วยให้การประเมินเห็นภาพการเข้าถึงข้ามระบบ อีกทั้งลูกค้ากำหนดป้ายประเภทข้อมูลของตนเองได้ จึงแยกไฟล์ทั่วไปออกจากข้อมูลที่ธุรกิจถือว่าอ่อนไหวสูงได้ อย่างไรก็ดี กราฟความสัมพันธ์จะช่วยได้ก็ต่อเมื่อข้อมูลต้นทางถูกต้องและเป็นปัจจุบัน หากสถานะพนักงานหรือสิทธิ์ในระบบไม่ทันต่อการเปลี่ยนแปลง ผลตัดสินก็อาจผิดตามไปด้วย การกำกับดูแล AI Agent จึงเริ่มจากการจัดระเบียบข้อมูลอัตลักษณ์และสิทธิ์ ไม่ใช่เริ่มที่การเขียนกฎให้ซับซ้อน
ด่านตรวจต้องอยู่บนเส้นทางจริง
สถาปัตยกรรมแยกการตัดสินใจออกจากการลงมือทำ จุดบังคับใช้พักคำสั่งที่เสนอ ส่งรายละเอียดไปประเมิน แล้วรับผลพร้อมเหตุผลกลับมาก่อนปล่อยให้คำสั่งเดินหน้าต่อ API สำหรับตัดสินนโยบายยังเปิดทางให้ลูกค้าใช้เกตเวย์และเวิร์กโฟลว์ของตนเอง แต่ต้องแน่ใจว่าองค์ประกอบบังคับใช้จะนำผลไปใช้จริง หากการเรียกเครื่องมือบางทางไม่ผ่านจุดตรวจ นโยบายก็อาจกลายเป็นเพียงบันทึกที่ไม่มีอำนาจหยุดการกระทำ
ประกาศยังครอบคลุมพร็อกซีรักษาความปลอดภัย MCP และการรองรับเครื่องมือเขียนโค้ดกับเอเจนต์ที่ฝังอยู่ในซอฟต์แวร์ธุรกิจหลายประเภท แต่การค้นพบเอเจนต์ในแอปไม่ได้รับประกันว่าจะดักจับทุกการกระทำในแอปนั้นได้ การบังคับใช้ขึ้นอยู่กับการเชื่อมต่อที่รองรับและเส้นทางที่คำสั่งวิ่งผ่าน Obsidian ระบุว่ามีโหมดตั้งค่าสถานะให้ทดสอบการรับส่งข้อมูลจริงเทียบกับนโยบายก่อนเริ่มบล็อก สำหรับองค์กร นี่ควรเป็นขั้นตอนแรกที่ขาดไม่ได้ เพราะช่วยดูว่ากฎจะกระทบงานปกติอย่างไร ก่อนเปลี่ยนจากการสังเกตเป็นการปฏิเสธคำสั่ง
องค์กรต้องเลือกจุดที่ให้เอเจนต์ตัดสินใจเอง
การเปิดตัวของ NiCE กับ Cognigy รุ่นใหม่เป็นอีกสัญญาณว่าองค์กรกำลังสร้างเอเจนต์พร้อมเครื่องมือกำกับดูแลตลอดวงจร ตั้งแต่พัฒนาและทดสอบ ไปจนถึงติดตามการทำงานจริง แพลตฟอร์มมีการติดตามขั้นตอน การเรียกใช้เครื่องมือและโมเดล ตลอดจนประวัติการเปลี่ยนแปลงจากทั้ง AI และมนุษย์ สำหรับลูกค้าที่ใช้งาน Cognigy อยู่แล้ว ความสามารถใหม่รวมอยู่ในการพัฒนาผลิตภัณฑ์ต่อเนื่อง และระบบปัจจุบันยังทำงานได้โดยไม่เปลี่ยนแปลง ทีมสามารถนำความสามารถใหม่ไปใช้เมื่อพร้อม สิ่งนี้ชี้ว่าการกำกับดูแลไม่ควรถูกมองเป็นชั้นเสริมหลังสร้างเอเจนต์เสร็จ แต่เป็นส่วนหนึ่งของการออกแบบและตรวจสอบตั้งแต่ต้น
บทเรียนสำหรับผู้บริหารคืออย่าตั้งเป้าให้ทุกงานเป็นอัตโนมัติเต็มรูปแบบ งานที่ต้องคาดการณ์ผล ควบคุมขั้นตอน หรือทำตามข้อกำหนด ควรผสานเอเจนต์เข้ากับเวิร์กโฟลว์ที่มีโครงสร้างและตรรกะแบบกำหนดแน่นอน ขณะเดียวกัน การควบคุมคำสั่งก่อนลงมือจะมีคุณค่าก็ต่อเมื่อองค์กรรู้ว่าข้อมูลและสิทธิ์ใดเป็นพื้นฐานของคำตัดสิน และตรวจพบเส้นทางการทำงานได้ครอบคลุมเพียงใด ทางเลือกที่รอบคอบคือเริ่มจากงานเสี่ยงต่ำ ทดสอบนโยบายกับการใช้งานจริง แล้วเพิ่มขอบเขตเมื่อหลักฐานยืนยันว่าควบคุมได้
ท้ายที่สุด การตรวจสอบก่อนกระทำไม่ใช่คำตอบทั้งหมด แต่เป็นด่านที่ขาดไม่ได้เมื่อเอเจนต์ได้รับอำนาจให้ทำงานในระบบธุรกิจ องค์กรควรวัดความพร้อมจากสามเรื่องควบคู่กัน ได้แก่ข้อมูลบริบทที่เชื่อถือได้ จุดบังคับใช้ที่ครอบคลุมเส้นทางจริง และกระบวนการทบทวนเมื่อระบบอนุญาตหรือปฏิเสธผิดพลาด หากขาดข้อใดข้อหนึ่ง นโยบาย AI ขณะทำงานก็อาจให้ความมั่นใจเกินจริง แต่เมื่อวางทั้งสามส่วนได้ การให้เอเจนต์ทำงานเร็วขึ้นก็ไม่จำเป็นต้องแลกกับการปล่อยให้มันตัดสินใจโดยไม่มีขอบเขต