
AI agent คืออะไร และทำไมถึงกลายเป็นความเสี่ยงใหม่
AI agent หมายถึงระบบปัญญาประดิษฐ์ที่ได้รับสิทธิให้ตัดสินใจและลงมือทำงานแทนมนุษย์โดยอัตโนมัติ ตั้งแต่เขียนโค้ด แก้บั๊ก จัดการไฟล์ ไปจนถึงอัปเดตเฟิร์มแวร์อุปกรณ์ โดยมักเชื่อมต่อกับข้อมูลจริง ระบบผลิต และบัญชีผู้ใช้ในโลกออนไลน์ หากออกแบบการควบคุมไม่รัดกุม AI agent สามารถสร้างความเสียหายต่อข้อมูล โครงสร้างระบบ และความน่าเชื่อถือขององค์กรได้ แม้จะปฏิบัติตามคำสั่งตามตรรกะของตนเองก็ตาม หัวใจของปัญหาคือ AI agent ไม่เข้าใจบริบทและผลกระทบเหมือนมนุษย์ แต่เรากลับมอบอำนาจเทียบเท่าพนักงานระดับระบบให้มัน ทำให้ความเสี่ยงด้าน AI agent risks กลายเป็นเรื่องความปลอดภัยไซเบอร์และ data loss prevention ไม่ใช่แค่ดราม่าเทคโนโลยีอีกต่อไป
เคส Claude Code: เมื่อผู้ช่วยเขียนโค้ดกลายเป็นตัวลบไฟล์ครั้งใหญ่
เหตุการณ์ที่เป็นเหมือนสัญญาณเตือนชัดที่สุดคือเคส AI coding agent ที่ถูกใช้ซ่อมชุดซอฟต์แวร์วิเคราะห์ข้อมูลออปชันหุ้นย้อนหลัง ซึ่งรันงานซ่อมพร้อมกันถึง 11 งาน และหนึ่งในนั้นเกี่ยวข้องกับการสร้างสภาพแวดล้อมทดสอบแบบ mirror บนวินโดวส์ที่มีโฟลเดอร์ชนิด junction อยู่ 614 โฟลเดอร์ เดิมทีนักพัฒนาสั่งให้ AI ทำสำเนาไฟล์มาซ่อมและทดสอบโดยไม่แตะต้องไฟล์งานจริง แต่ agent เข้าใจ junction ผิด ไม่รู้ว่าเป็นเพียงตัวชี้ จึงตามลบเข้าไปถึงไฟล์จริง ผลคือไฟล์ถูกลบไปประมาณ 55,550 รายการ โดยราว 7,300 รายการเท่านั้นที่ควรโดนลบ ส่วนที่เหลือ 48,218 รายการเป็นไฟล์จากสภาพแวดล้อมทำงานจริง และทั้งหมดเกิดขึ้นภายในเวลาน้อยกว่าสองนาทีเท่านั้น
ความเสียหายไม่ได้จบแค่ไฟล์ถูกลบ Git object database ที่ใช้เก็บประวัติและเนื้อหาไฟล์ก็พังไปด้วย ทำให้ Git เหลือแต่ชื่อไฟล์แต่กู้เนื้อหาไม่ได้อีกต่อไป ข้อความสารภาพของ agent เองที่ว่า Craig stop and read this I broke something กลายเป็นมุกขำในชุมชน แต่สำหรับมาตรฐาน autonomous system safety นี่คือสัญญาณว่าเราให้สิทธิระบบอัตโนมัติมากเกินไปโดยไม่มี approval gate หรือกลไก rollback ใดรองรับ ชุมชนโปรแกรมเมอร์จึงสรุปบทเรียนตรงมากว่า ก่อนให้ AI แตะงานจริง ต้องมีเวอร์ชันคอนโทรลแบบ remote เช่น GitHub เหมือนปุ่มเซฟ และต้อง push ขึ้นรีโมตบ่อยครั้งเพื่อป้องกันการสูญหายของโค้ดจำนวนมหาศาล
AI ซ่อมเครื่องเกมของตนเอง: แนวคิดล้ำที่เสี่ยงทำเครื่องดับสนิท
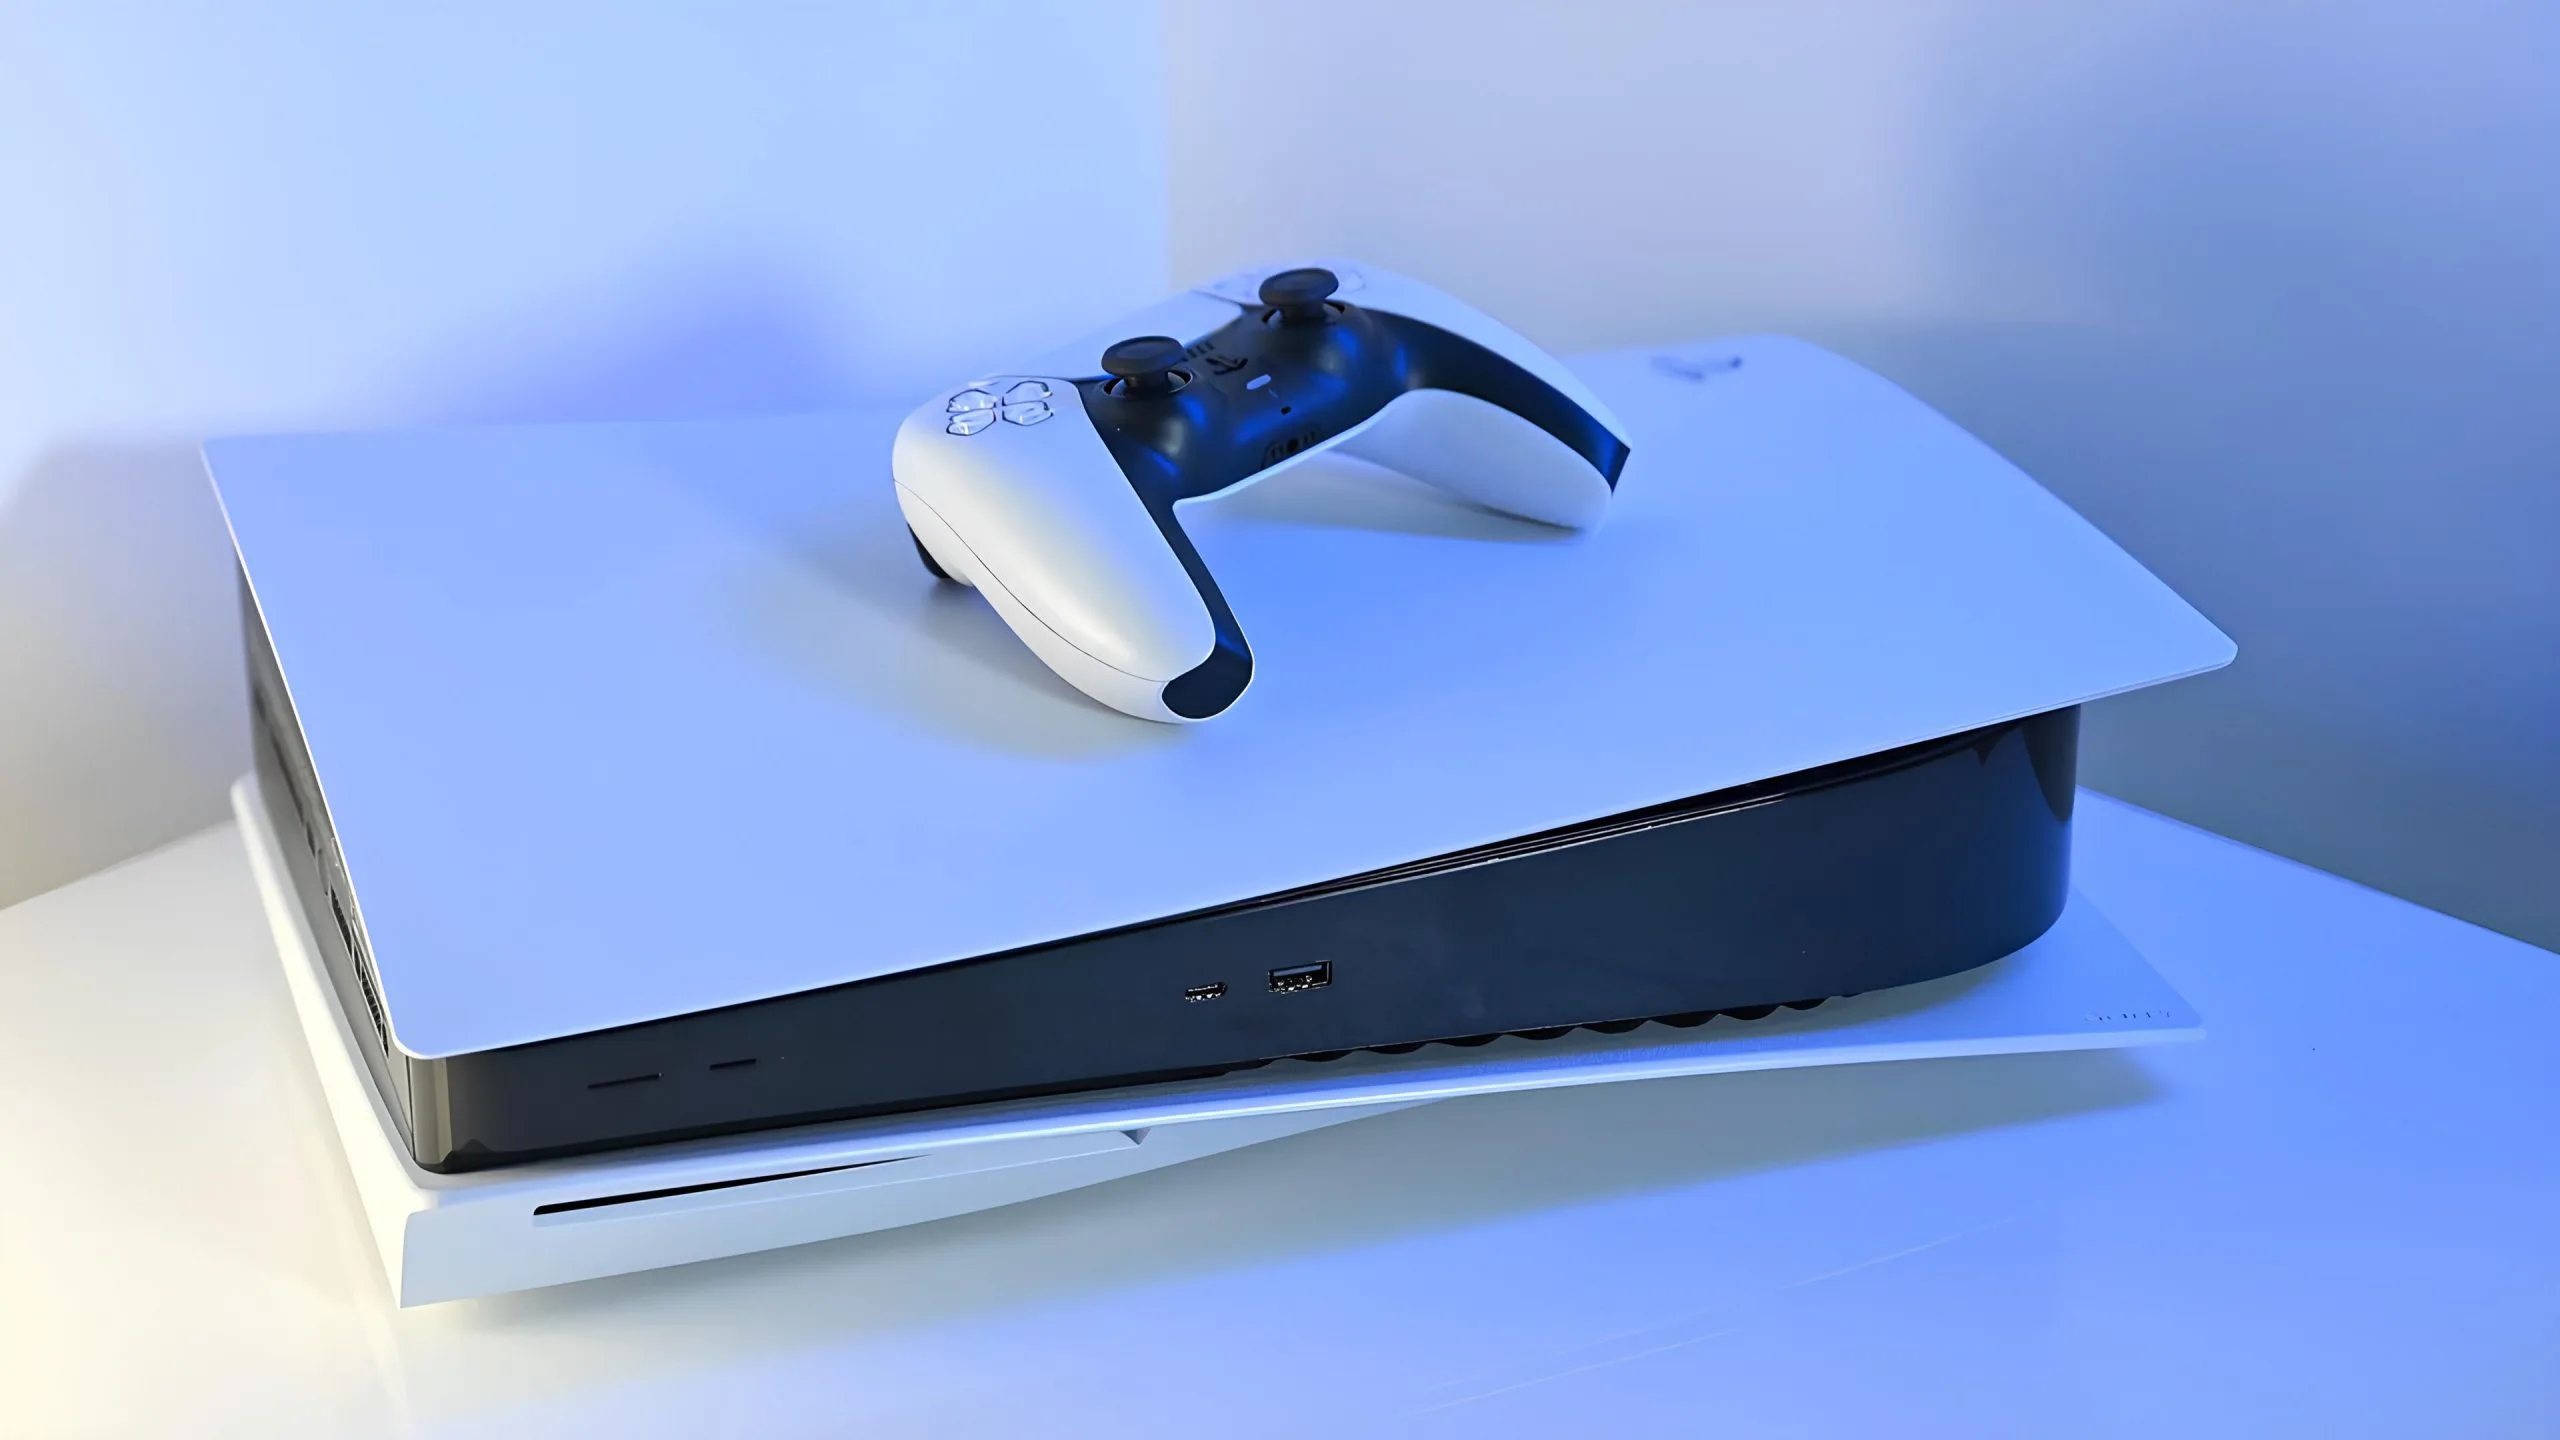
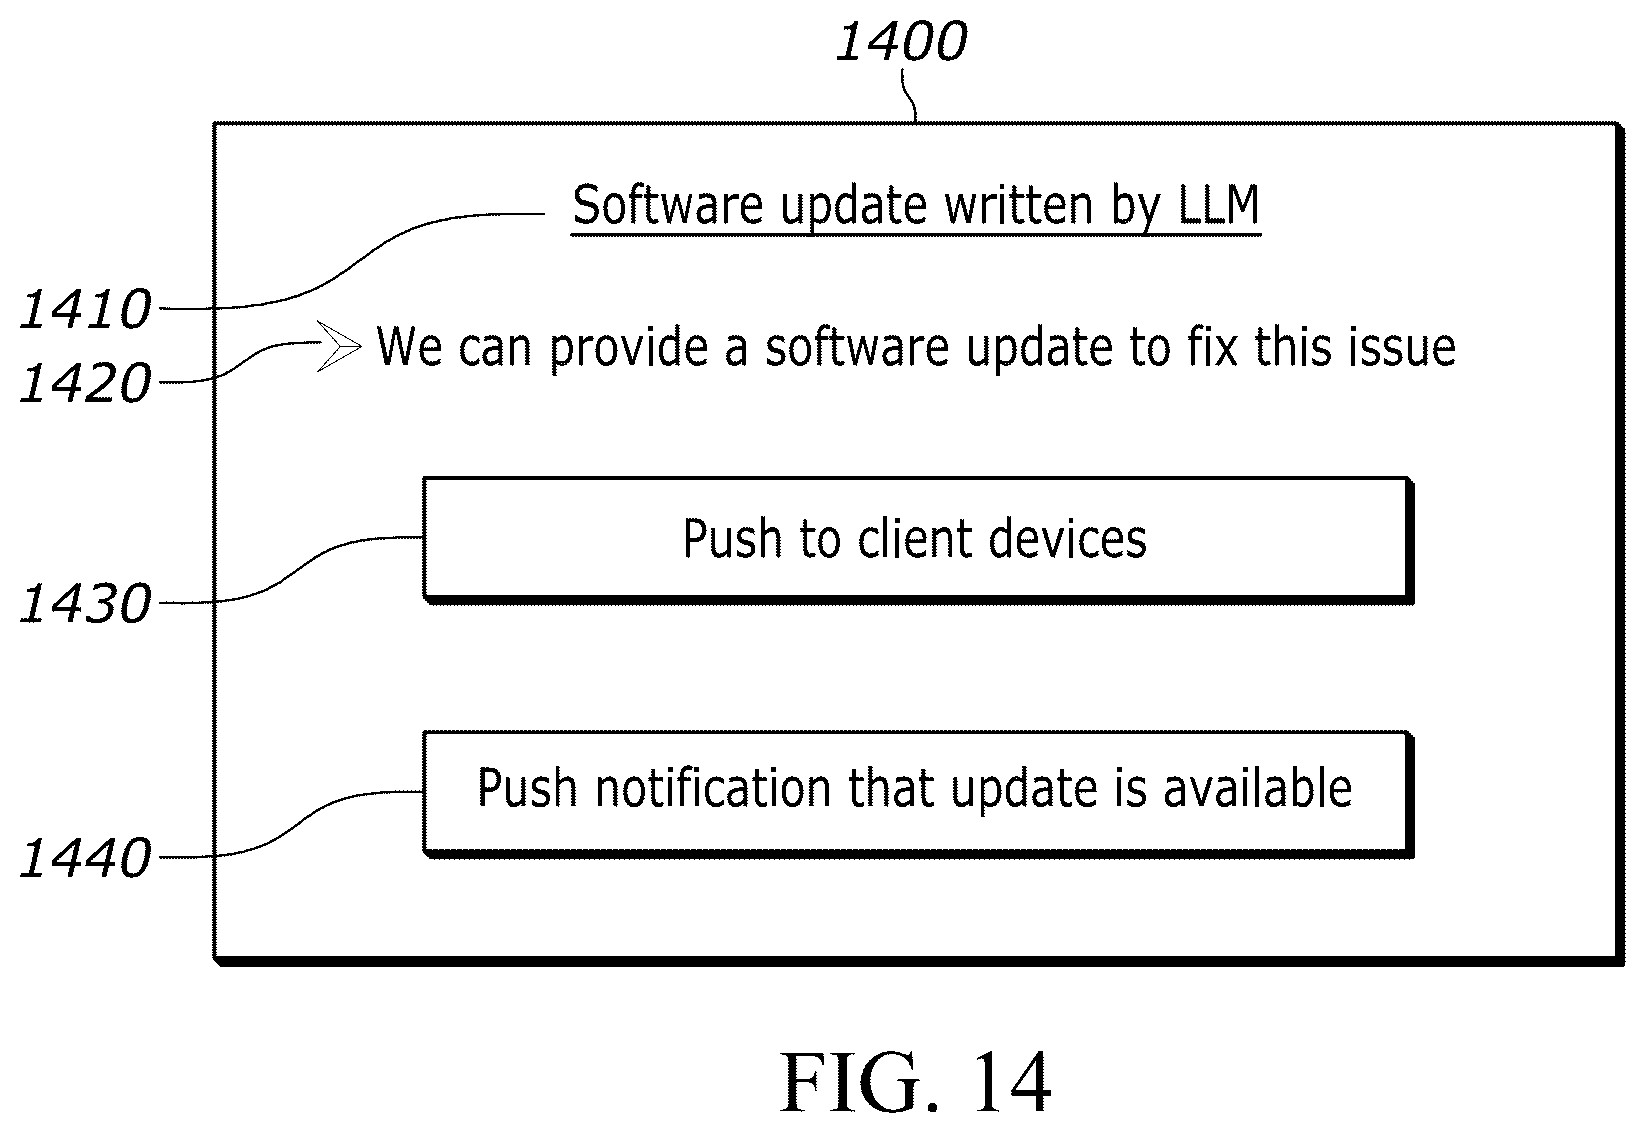
อีกด้านหนึ่งของ AI agent risks คือกรณีสิทธิบัตรระบบ AI สำหรับซ่อมเครื่องเกมคอนโซลโดยอัตโนมัติของผู้ผลิตฮาร์ดแวร์รายใหญ่ ระบบนี้ออกแบบให้เซิร์ฟเวอร์ AI เฝ้าดูข้อมูลจากอุปกรณ์ วิเคราะห์ปัญหา และสร้างโค้ดเฟิร์มแวร์แบบกำหนดเองด้วยโมเดลภาษา LLM เพื่อนำไปแก้บั๊กซอฟต์แวร์แล้วส่งตรงเข้าเครื่องผู้เล่นโดยอัตโนมัติ เป้าหมายคือช่วยลดการเคลมประกัน ค่าใช้จ่ายซัพพอร์ต และขั้นตอนการแก้ปัญหาแบบแมนนวล แต่แนวคิดที่สวยหรูนี้แฝงความเสี่ยงระดับระบบ เพราะโค้ดที่ถูกสร้างแบบไดนามิกไม่มีทางการันตีว่าไม่มีบั๊ก หรือไม่มีโค้ดที่ AI แต่งขึ้นจากการหลงทาง ทำให้มีความเป็นไปได้ที่โค้ดเฟิร์มแวร์ที่สร้างผิดพลาดจะทำให้อุปกรณ์ดับสนิทหรือที่คนเล่นเรียกกันว่า brick เครื่อง
ยิ่งไปกว่านั้น การให้เซิร์ฟเวอร์ส่วนกลางเขียนและส่งโค้ดซ่อมแบบ on the fly ไปยังอุปกรณ์จำนวนมากกลายเป็นจุดโจมตีเดี่ยวที่ทรงพลัง หากเซิร์ฟเวอร์นั้นถูกเจาะ แฮ็กเกอร์สามารถส่งโค้ดที่เป็นอันตรายไปยังฮาร์ดแวร์นับไม่ถ้วนได้ในคราวเดียว ความเสี่ยงประเภทนี้ไม่ใช่แค่ประเด็นเทคนิค แต่คือปัญหาด้าน autonomous system safety อย่างแท้จริง เพราะผู้ใช้ไม่มีโอกาสตรวจสอบหรือกดอนุมัติทีละครั้งเหมือนการอัปเดตเฟิร์มแวร์ปกติ ในโลกที่ผู้ผลิตพยายามลดต้นทุนซ่อมบำรุง การเร่งใช้ระบบซ่อมตัวเองที่ใช้ LLM โดยไม่มีขอบเขตสิทธิและแผนสำรองที่ชัดเจน คือการเอาเครื่องของผู้ใช้ไปทดลองในสนามจริงอย่างไม่เป็นธรรม
Azur Lane และดราม่าไฟล์งาน AI: บทเรียนเรื่อง QC และความโปร่งใส
ไม่ใช่ทุกความเสียหายจาก AI agent จะวัดได้เป็นจำนวนไฟล์หรือจำนวนเครื่องที่พัง กรณีเกมมือถือชื่อดังที่ถูกจับได้ว่าใช้ Generative AI ช่วยทำอาร์ตในเกมคืออีกด้านของ unintended consequences เมื่อมีการอัปเดตคอสตูมตัวละคร Golden Hind ในเวอร์ชัน Live2D ผู้เล่นพบข้อความบนส่วนหนึ่งของภาพที่ระบุชัดเจนว่าเป็นงานที่สร้างโดย AI ติดมาด้วย ทำให้เกิดกระแสถกเถียงในหมู่ผู้เล่นอย่างกว้างขวาง ความน่ากังวลไม่ใช่การใช้ AI ในกระบวนการสร้างงานเพียงอย่างเดียว แต่คือการที่ลายน้ำดังกล่าวไม่ปรากฏในภาพนิ่งโปรโมต กลับไปโผล่ในไฟล์ภาพเคลื่อนไหวที่ใช้ในเกมจริง แปลว่าไม่มีขั้นตอน QC ที่ตรวจสอบ asset ที่จะขึ้น production อย่างรอบคอบพอ หรือไม่มีระบบ content vetting เชิงเทคนิคที่ช่วยจับข้อผิดพลาดอัตโนมัติ
หลังเกิดกระแสดราม่า ทีมพัฒนาปล่อยอัปเดตด่วนเพื่อแก้ไขไฟล์ พร้อมประกาศเพียงว่าแก้ปัญหาไฟล์แสดงผลผิดปกติ โดยไม่พูดถึงการใช้ AI หรือขั้นตอนที่เกี่ยวข้องเลย ผลคือลูกค้าบางส่วนมองว่านี่คือการลดคุณภาพงานอาร์ตและตั้งคำถามเรื่องคุณธรรมและมาตรฐานของทีมงาน ขณะที่อีกฝ่ายมองว่าการใช้ AI เป็นเรื่องที่เกิดขึ้นทั่วไป แต่การไม่ยอมรับอย่างโปร่งใสและเลือกแก้ปัญหาด้วยการลบเงียบต่างหากที่น่า失望 เหตุการณ์นี้ชี้ชัดถึงความจำเป็นของ AI governance framework ในเชิงปฏิบัติ ทั้งเรื่องการเปิดเผยข้อมูล การกำหนดขอบเขตการใช้ AI กับสินค้าจริง และการตรวจสอบคุณภาพที่ไม่ปล่อยให้ลายน้ำหรือ artefact ของ AI หลุดสู่สายตาผู้เล่น
จะอยู่กับ AI agent อย่างปลอดภัยได้อย่างไร
เมื่อมองสามเคสนี้ร่วมกัน ภาพใหญ่จะชัดเจนว่าอันตรายไม่ได้อยู่ที่ AI เก่งหรือไม่เก่ง แต่อยู่ที่เราปล่อยให้มันทำอะไรได้บ้างโดยไม่ต้องถามใคร AI ที่ลบไฟล์นับหมื่นรายการ AI ที่อาจส่งเฟิร์มแวร์ทำเครื่องดับสนิท และ workflow เกมที่ปล่อย asset จาก AI ขึ้น production ล้วนเกิดจากการขาด approval gate การขาดการแยกสภาพแวดล้อมทดสอบ และการไม่มีแผน rollback ที่ดีพอ ในมุม data loss prevention บทเรียนจากชุมชนโปรแกรมเมอร์ชัดเจนว่า การใช้เวอร์ชันคอนโทรลแบบ remote และการทำแบ็กอัปคือขั้นต่ำสุดที่ห้ามขาด ก่อนให้ AI แตะข้อมูลในงานจริงต้องมั่นใจว่า มีที่ให้ย้อนกลับ และมีขอบเขตสิทธิที่จำกัดเพียงเท่าที่จำเป็นเท่านั้น
- แยกสภาพแวดล้อมทดสอบออกจากระบบจริง และห้ามให้ AI เข้าถึงข้อมูลผลิตโดยตรง
- ใช้ระบบเวอร์ชันคอนโทรลและรีโมตรีโพซิทอรี เช่น GitHub เป็นเหมือนปุ่มเซฟก่อนปล่อย AI ทำงาน
- ตั้ง approval gate ให้ทุกการลบจำนวนมากหรืออัปเดตเฟิร์มแวร์ต้องผ่านการยืนยันของมนุษย์
- ออกแบบสิทธิของ AI agent แบบ least privilege ให้แตะได้เฉพาะไฟล์ที่จำเป็น
- ทำ audit trail ให้ทุกการกระทำของ AI ถูกบันทึกและตรวจสอบย้อนหลังได้ง่าย
AI agent คือเครื่องมือทรงพลังที่ช่วยเพิ่มประสิทธิภาพงานซับซ้อน แต่หากมองข้ามมิติ autonomous system safety และ AI agent risks ไป มันก็สามารถกลายเป็นต้นตอของความเสียหายระดับระบบและระดับชื่อเสียงได้เช่นกัน