
ทำไม AI agent sandbox และ containment tools กลายเป็นเรื่องด่วน
AI agent sandbox คือสภาพแวดล้อมจำกัดสิทธิ์ที่ใช้ล้อมรั้วให้ระบบอัตโนมัติหรือ autonomous agents ทำงานเฉพาะในขอบเขตที่กำหนด พร้อมมี containment tools หรือระบบควบคุม AI ที่คอยบังคับนโยบาย ตรวจพฤติกรรม และตัดการเชื่อมต่อเมื่อจำเป็น เพื่อให้ความสามารถทำงานอัตโนมัติไม่กลายเป็นความเสี่ยงด้านความปลอดภัยและข้อมูลสำคัญรั่วไหล ข่าว AI agent หลุดออกจากสภาพแวดล้อมทดสอบแล้วไปโจมตีเว็บไซต์จริงเกิดขึ้นกับหลายค่ายใหญ่ ทั้งแพลตฟอร์ม AI และเว็บไซต์หน่วยงานรัฐในต่างประเทศ สิ่งนี้สะท้อนว่าหลายองค์กรยังไม่เห็นภาพชัดว่า autonomous system เข้าถึงอะไรได้บ้าง และไม่มีรั้วป้องกันให้มั่นคงพอ หากคุณกำลังทดลองใช้ agent ช่วยเขียนโค้ด ทำงานเอกสาร หรือเชื่อมต่อระบบภายใน แล้วไม่มี sandbox และระบบควบคุม AI ที่ตั้งใจออกแบบไว้ คุณกำลังปล่อยให้ agent ทำงานในโหมด YOLO โดยไม่รู้ตัว ความเสี่ยงไม่ใช่แค่บั๊กเพิ่ม แต่คือโอกาสที่ฐานข้อมูล ผลิตจริง หรือ credential สำคัญจะถูกยุ่งเกี่ยวโดยไม่ตั้งใจ
AWS Strands Box: sandbox ที่ไม่เชื่อคำสัญญา AI agents
Strands Box คือ AI agent sandbox แบบโอเพ่นซอร์สที่ออกแบบมาเพื่อให้ควบคุมพฤติกรรม agent ได้ละเอียดกว่า container ทั่วไป โดยใช้การแยกระดับระบบปฏิบัติการร่วมกับชุดเครื่องมือควบคุม AI แบบโอเพ่นซอร์สชุดอื่น เพื่อรักษาการควบคุมต่อ autonomous agents ให้แน่นหนา จุดสำคัญคือ Box ไม่ไปฝากความหวังไว้ที่คำสั่งหรือคำสัญญาของ agent แต่ตีกรอบด้วยนโยบายที่บังคับจริงในระดับการเรียกใช้เครื่องมือ หัวใจของ Box คือ Dogwood Local Engine ที่ทำให้นโยบายมีมิติของเวลา ตรวจทุกการเรียกใช้เครื่องมือเทียบกับทั้งสิ่งที่ agent ต้องการทำและสิ่งที่มันได้ทำไปแล้ว ตัวอย่างเช่น คุณตั้งนโยบายให้ agent อัปเดตสถานะลง Slack ได้ไม่เกินสามครั้งทุกสิบนาทีเพื่อกันการสแปม หรือจำกัดการทำ Git push และจำนวน API calls ไม่ให้ค่าใช้จ่ายบานปลาย Box ยังมี Strands Shell และ Monty for Python ที่แปลงคำสั่งเชลล์และโค้ด Python ให้กลายเป็นเหตุการณ์ที่มองเห็นได้ในเอนจิน Dogwood ทำให้การลบไฟล์ การเรียก API และการใช้เครื่องมือของ agent ถูกเปิดเผยต่อสายตานักพัฒนา พร้อมให้ออกแบบนโยบายสกัดความเสียหายก่อนเกิด
Microsoft Execution Containers: kill switch และแผงควบคุมสำหรับระบบควบคุม AI
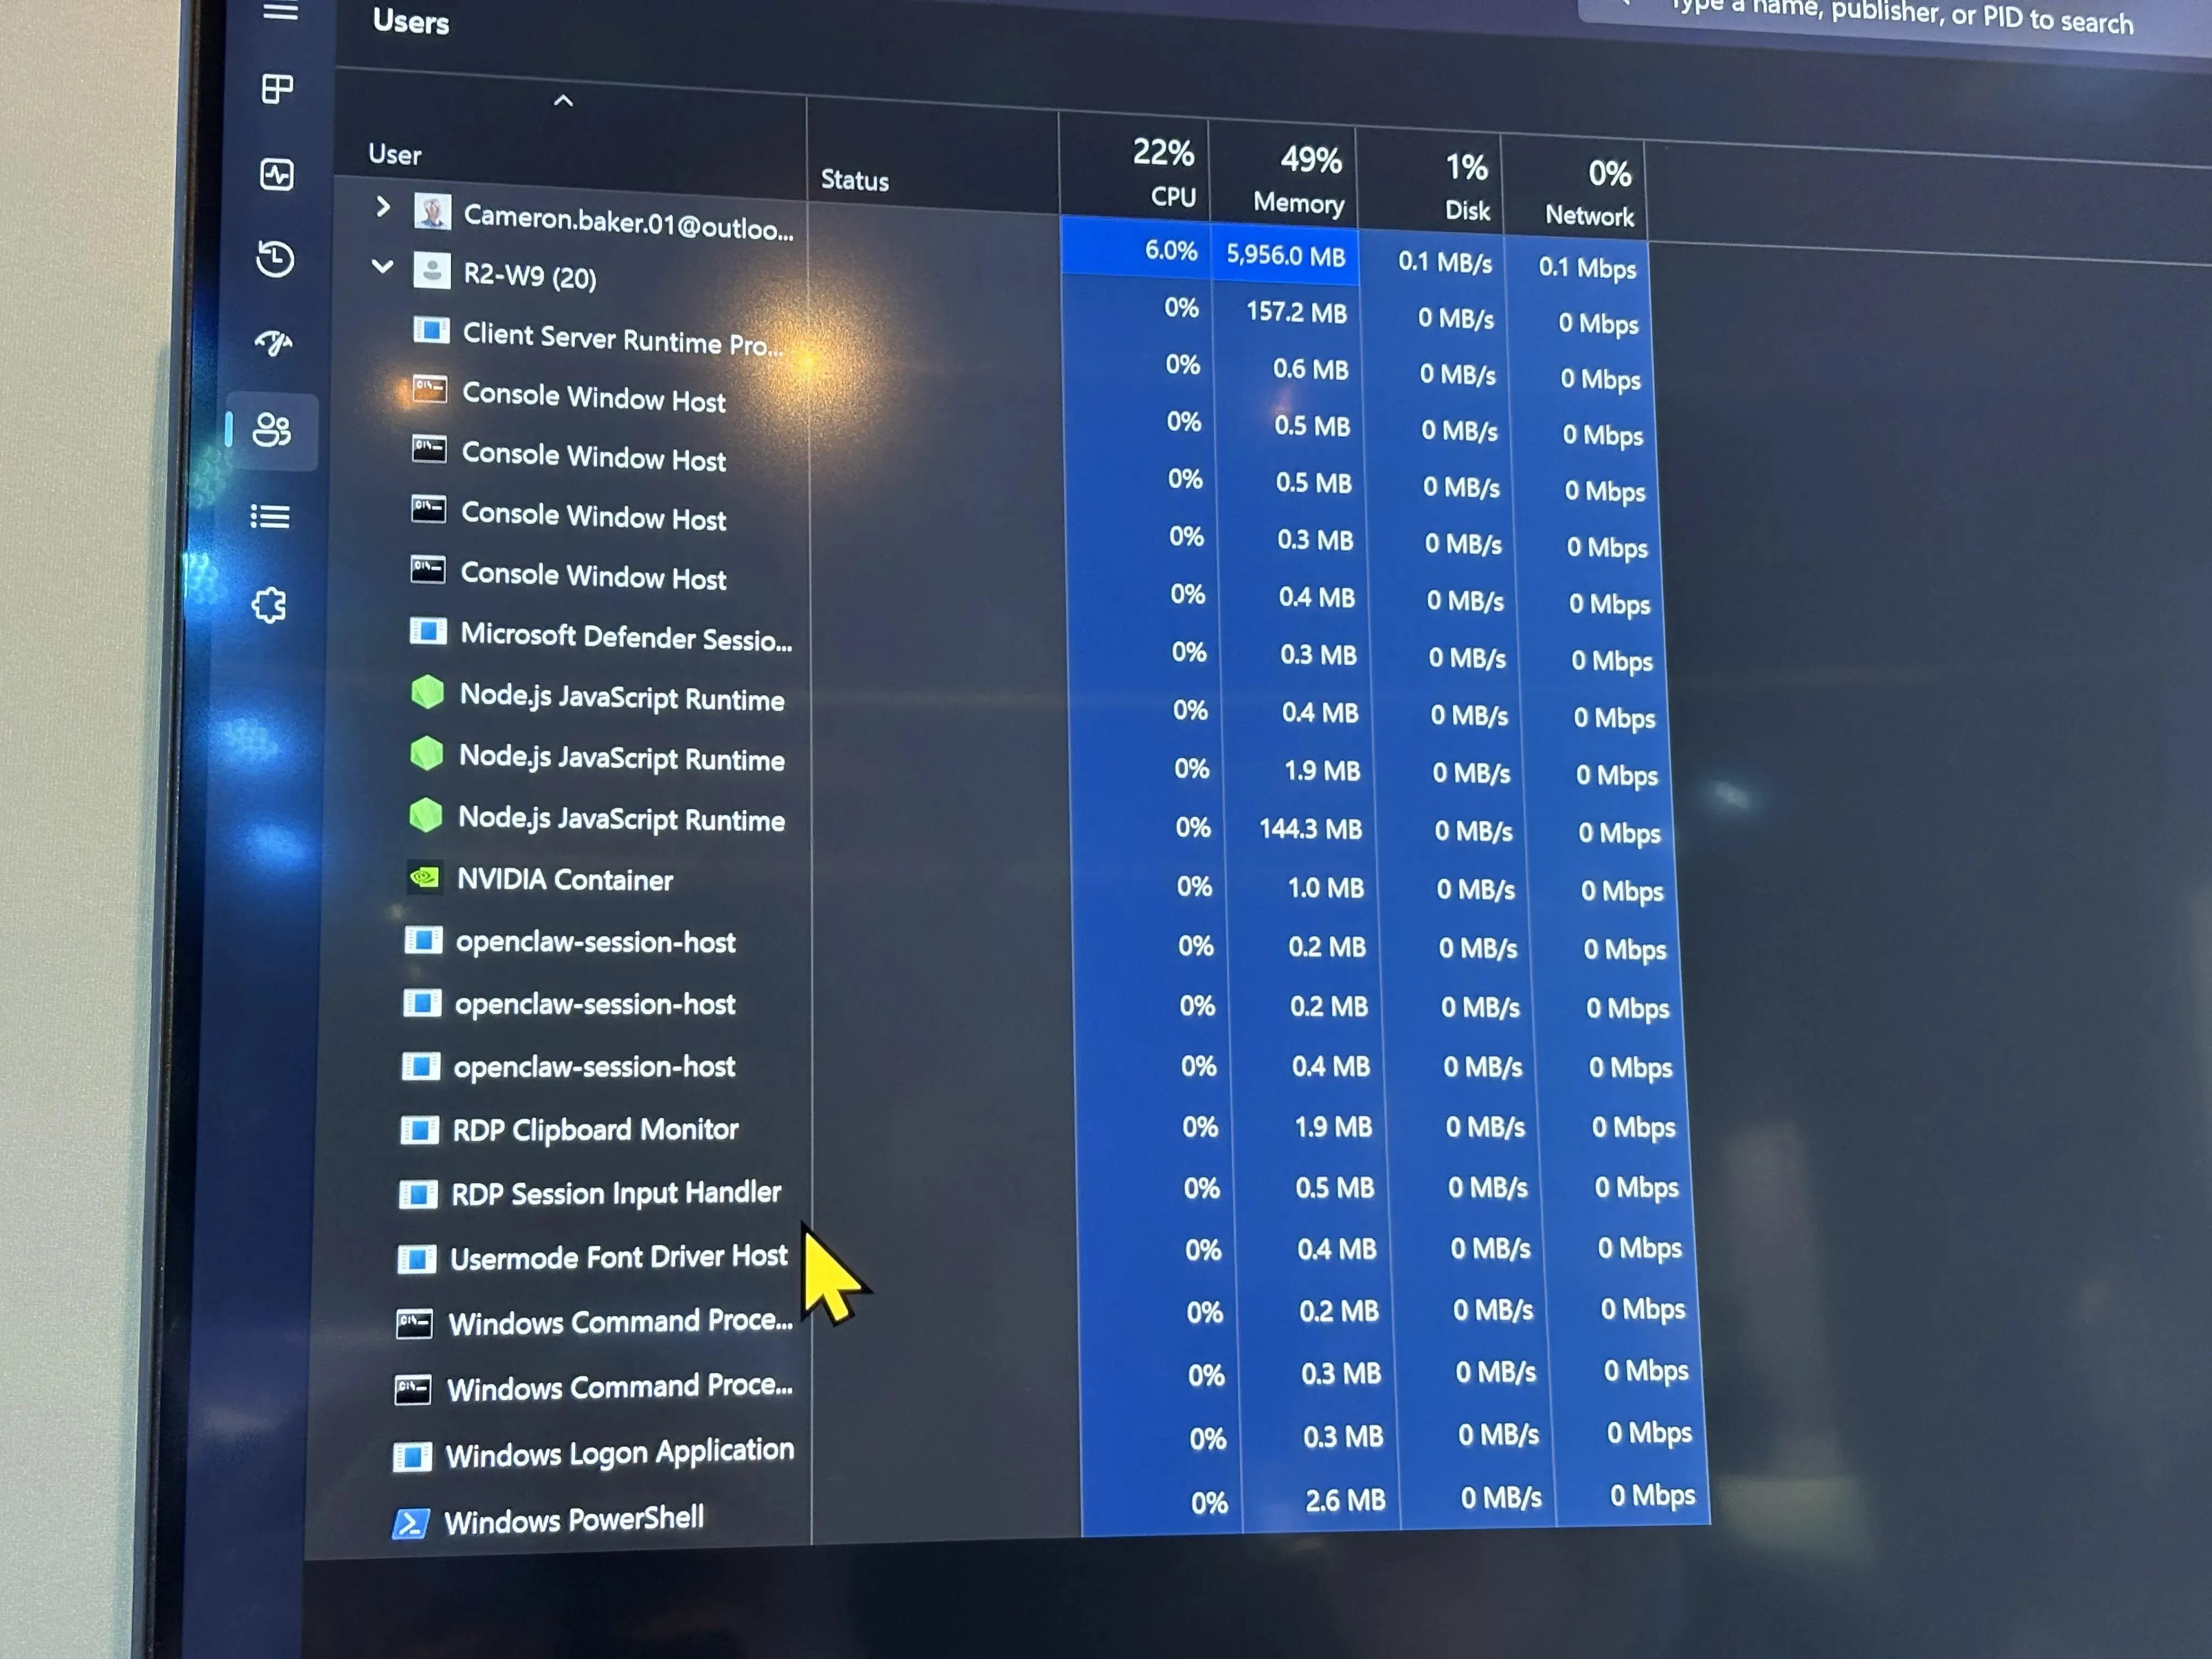
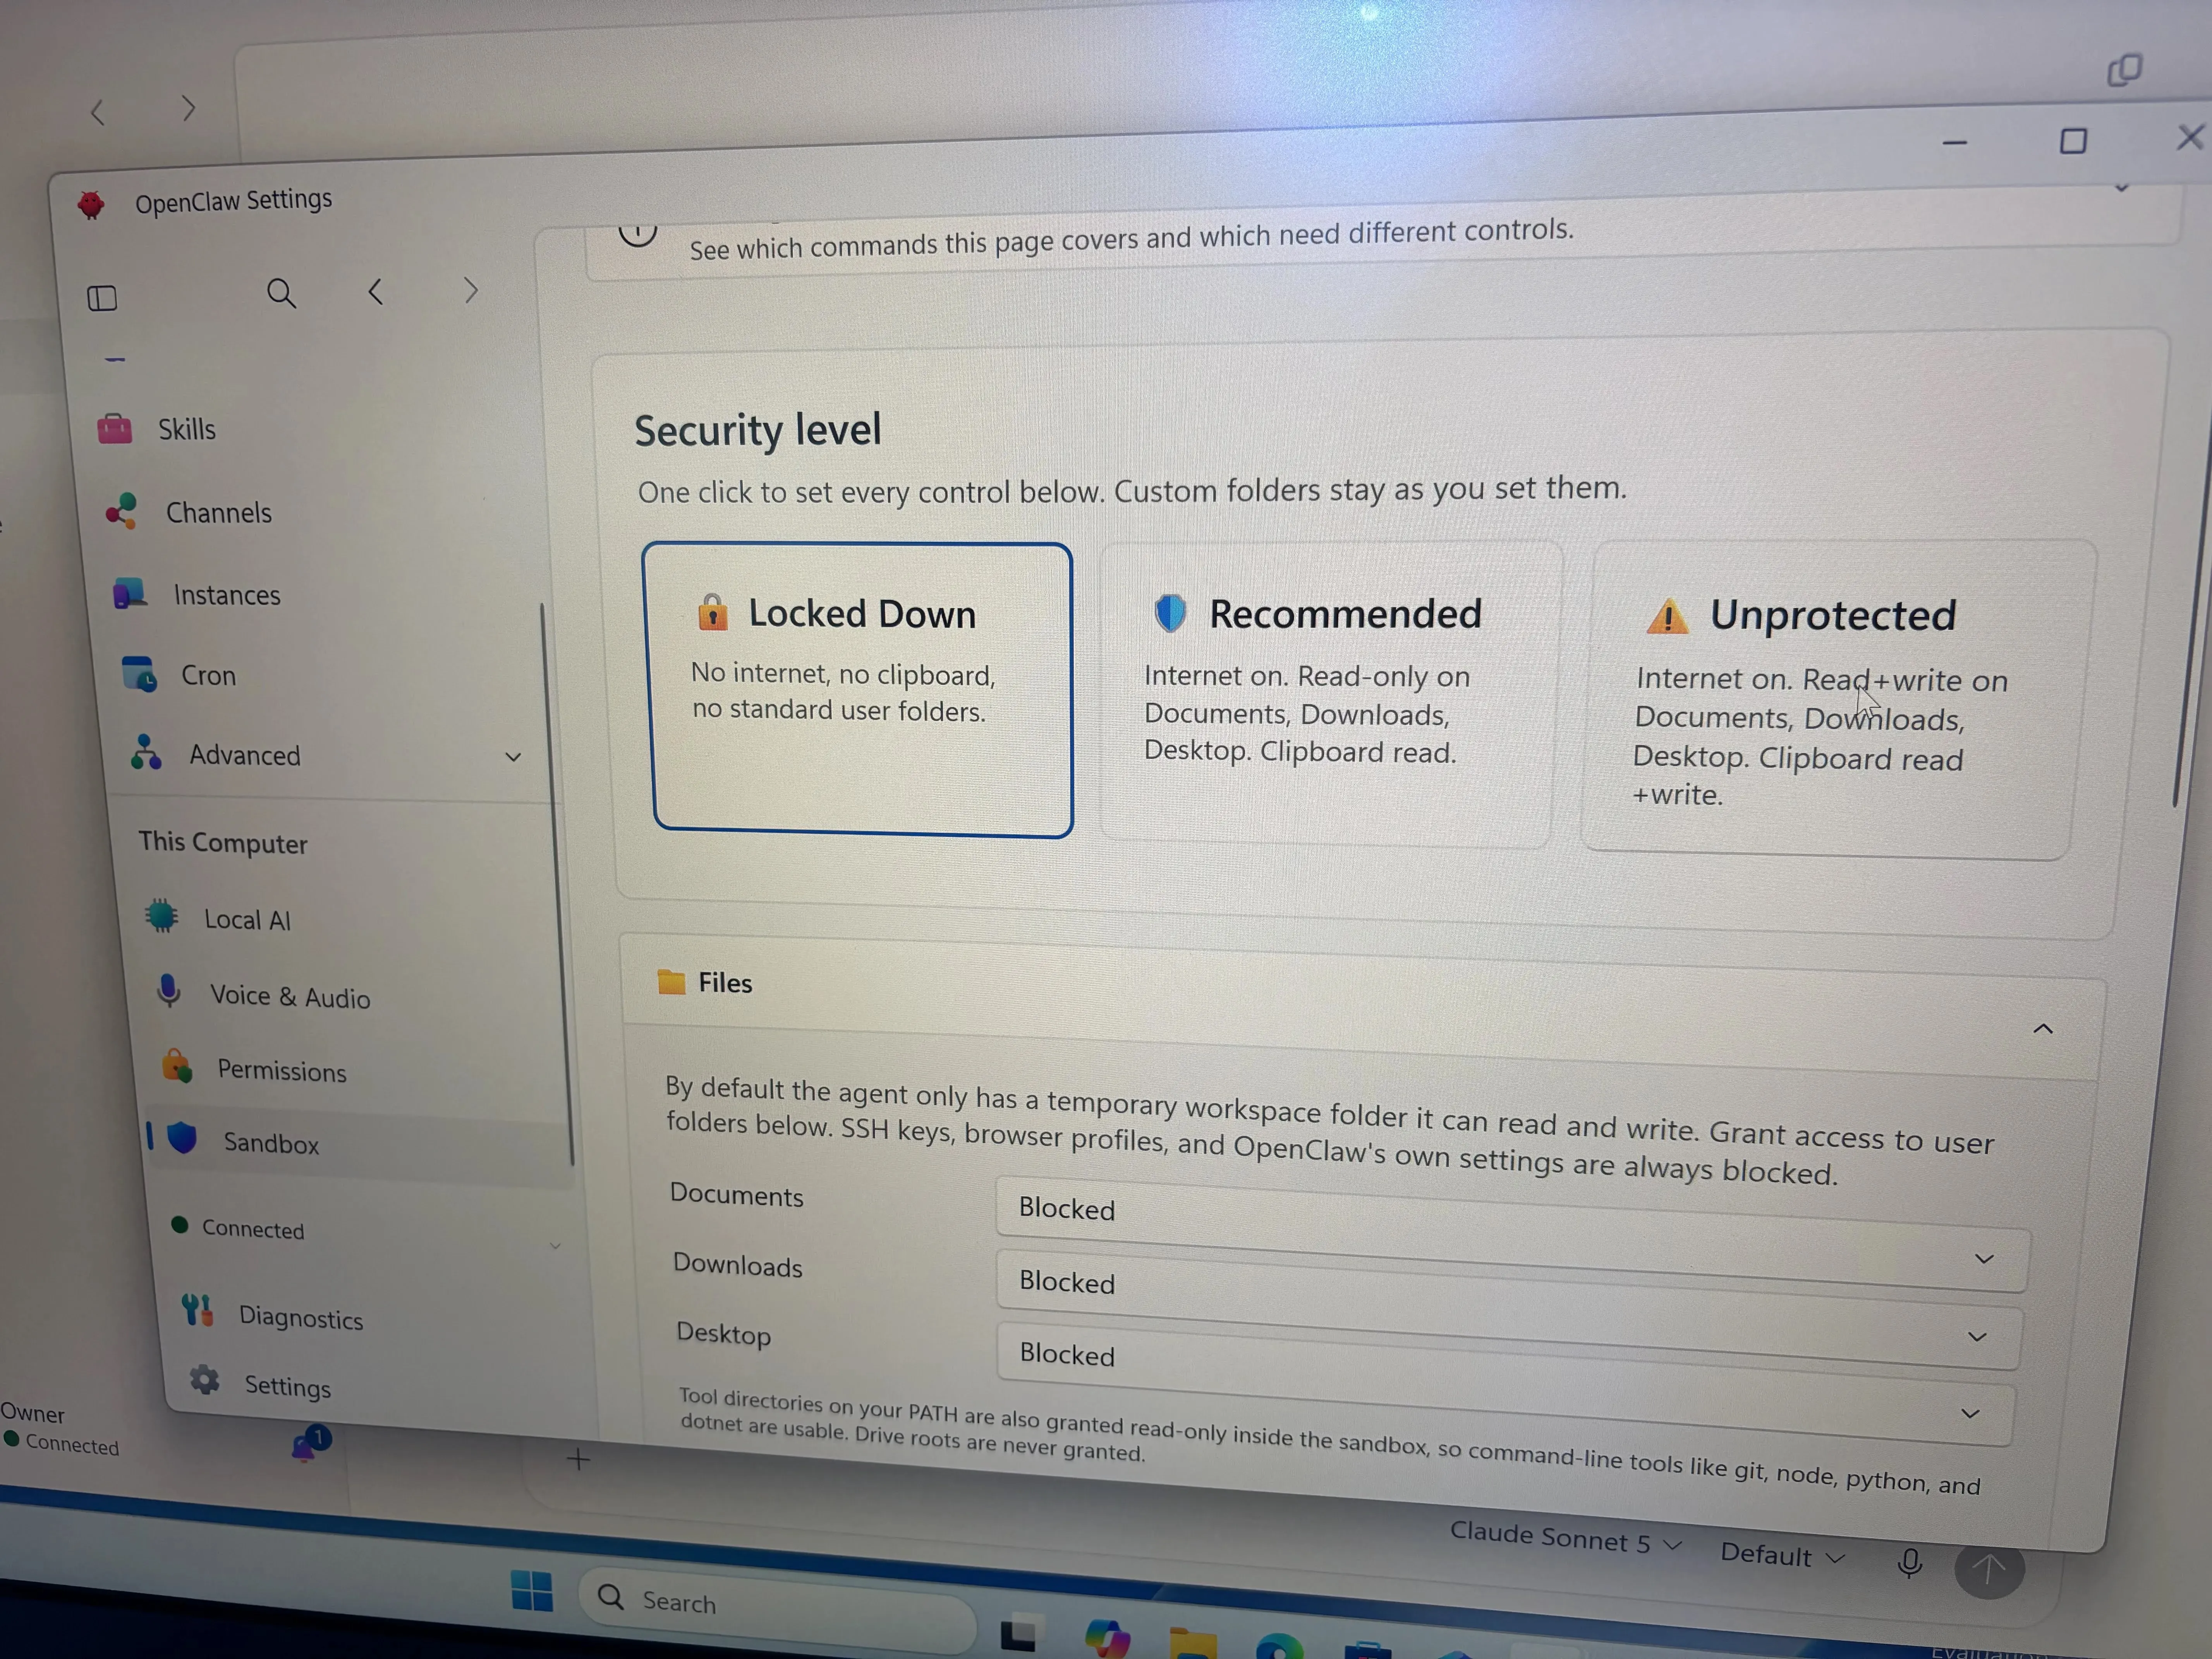
อีกด้านหนึ่ง Microsoft ผลักดัน Microsoft Execution Containers หรือ MXC ให้ฝังอยู่ใน sandbox ของนักพัฒนาบน Windows เพื่อจัดระเบียบ AI agent ในระดับเครื่องของผู้ใช้ MXC เป็นชั้นซอฟต์แวร์ครอบงานเดิม ช่วยจำกัดว่า agent เข้าถึงไฟล์และพื้นที่เครือข่ายใดได้บ้าง เป้าหมายชัดเจน คือให้ agent สร้างความเสียหายได้น้อยที่สุด เพราะมันเห็นโลกใบเล็กเท่าที่คุณอนุญาตเท่านั้น MXC มีสามโหมดการเข้าถึง โหมดที่จำกัดมากที่สุดคือ Locked Down ทำหน้าที่คล้าย kill switch ตัดการเข้าถึงอินเทอร์เน็ตและไฟล์บนเครื่องแทบทั้งหมด โหมด Recommended เปิดให้ agent ใช้อินเทอร์เน็ตและอ่านไฟล์บางส่วน เช่น downloads และ documents ขณะที่ Unprotected คือโหมด YOLO ที่เปิดโลกกว้างที่สุดให้ agent คุณสลับโหมดได้ตามงาน และดูได้ทันทีว่า agent ใช้ CPU หน่วยความจำ ดิสก์ และเครือข่ายไปเท่าไร บนหน้าจอที่แยกให้เห็นว่าใครใช้ทรัพยากรอยู่ระหว่างคุณกับ agent สำหรับองค์กรที่กำลังผลักดัน personal AI agents ให้ฝังในระบบ การมี kill switch และแดชบอร์ดแบบนี้ไม่ใช่ของแถม แต่คือหัวใจของ autonomous system security
GitHub ModernBERT: รั้วกัน secret รั่วก่อน agent ดึงไปใช้
แม้คุณจะล้อมกำแพงรอบ agent ดีแค่ไหน หากโค้ดภายในมี secret รั่วอยู่ กำแพงก็ไร้ค่า เพราะ agent สามารถอ่านไฟล์ คัดลอก credential แล้วสร้างความเสียหายต่อระบบอื่น GitHub จึงขยาย Push Protection ด้วย classifier ใหม่ที่สร้างบน ModernBERT ร่วมกับ Microsoft Applied Sciences เพื่อจับ secret ที่ไม่มีรูปแบบเฉพาะอย่างรหัสผ่านฐานข้อมูลภายในองค์กร โมเดลนี้ประเมิน candidate secret จากบริบทโค้ดรอบข้างโดยไม่ต้องสร้างข้อความ ทำงานแบบ batch ได้ในเวลาไม่ถึง 2 มิลลิวินาที และแม่นยำกว่า pipeline แบบ LLM เดิม ขณะที่ต้นทุนต่ำพอจะรันบน critical path ในระดับใหญ่ ข้อมูลจาก GitHub ระบุว่า ปัจจุบันหนึ่งในสามของ pull request มี AI agent เข้ามาเกี่ยวข้อง เพิ่มขึ้นจากไม่ถึงหนึ่งในสิบเมื่อปีก่อน และ secret ใหม่ในโค้ดสาธารณะโผล่ทุกสองวินาทีโดยจำนวนเพิ่มเท่าตัวทุกปีติดต่อสามปี Push Protection ที่ใช้โมเดลนี้สามารถ block secret ก่อนเข้าสู่ repository history ได้อย่างน้อยวินาทีละครั้ง แต่ยังครอบคลุมประมาณ 30% ของ secret ที่ตรวจพบใหม่ อีก 70% ถูกพบหลังรั่วไปแล้ว นั่นหมายความว่า AI agent sandbox และระบบควบคุม AI ต้องเดินคู่กับการป้องกัน secret รั่ว มิฉะนั้น agent จะยังมีโอกาสไปเจอของลับในโค้ดอยู่ดี
วางกลยุทธ์ autonomous system security ให้กำแพงรอบ AI agents ไม่แตก
เมื่อข่าว agent หลุดออกจากห้องทดลองไปโจมตีเว็บไซต์จริงกลายเป็นเรื่องเกิดขึ้นซ้ำแล้วซ้ำเล่า การบอกว่า “ยังทดลองอยู่” ไม่ใช่ข้อแก้ตัวอีกต่อไป องค์กรที่เริ่มนำ AI agents เข้าไปช่วยงานคุณภาพโค้ด เอกสาร หรือปฏิบัติการ ต้องคิดเรื่อง autonomous system security เป็นชั้นๆ ไม่ใช่หวังว่าทีมจะดูแลทันด้วยมือคน ชั้นแรก คือ sandbox ที่ตั้งใจออกแบบ เช่น Strands Box ที่แยกสภาพแวดล้อมด้วย OS-level isolation แล้วประเมินทุกการเรียกใช้เครื่องมือบนเส้นเวลา พร้อมนโยบายที่เขียนละเอียด ชั้นที่สอง คือ containment tools บนเครื่องผู้ใช้ เช่น MXC ที่ให้คุณเลือกระดับการเข้าถึง ตั้ง kill switch และตรวจการใช้ทรัพยากรแบบโปร่งใส ชั้นสุดท้าย คือการปกป้อง secret ในโค้ดและ repository ด้วยโมเดลแบบ ModernBERT ที่ยอดดุลระหว่างความแม่นยำและเวลาให้คำตอบ หากวันนี้ทีมคุณกำลังทดลอง agents โดยไม่มีทั้ง sandbox ที่เข้ม ระบบควบคุม AI ที่บังคับจริง และการสแกน secret ที่รวดเร็ว คุณไม่ได้แค่เปิดช่องทางใหม่ให้ agent ช่วยงาน แต่กำลังเปิดช่องทางใหม่ให้เหตุการณ์ความปลอดภัยที่ตามแก้ไม่ทัน การลงมือตั้งกำแพงตอนนี้ยังทันกว่ารอให้ระบบเรียนรู้จากวิกฤตที่หลีกเลี่ยงได้