
ข้อมูลรั่วจากระบบผู้ให้บริการ ไม่ใช่เหตุหยุดบิน
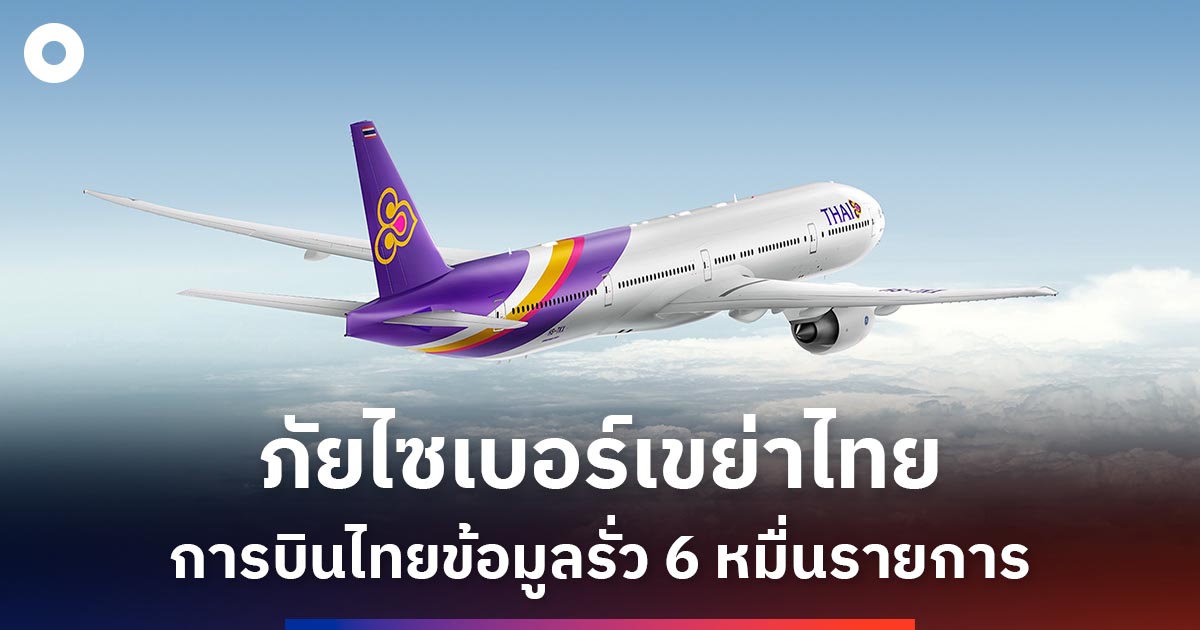
ข้อมูลผู้โดยสารรั่ว คือเหตุที่บุคคลไม่ได้รับอนุญาตเข้าถึงข้อมูลการจองหรือข้อมูลส่วนบุคคลที่จัดเก็บในระบบดิจิทัล ซึ่งอาจเปิดช่องให้เกิดการหลอกลวง แม้ไม่ทำให้บริการหลักหยุดชะงักก็ตาม กรณีนี้มีรายงานว่าข้อมูลผู้โดยสารการบินไทย 60,529 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาต และ CAAT ระบุว่าเหตุการณ์เกี่ยวข้องกับ Amadeus ผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารแก่สายการบินหลายแห่ง ไม่ใช่การยืนยันว่าระบบปฏิบัติการบินของการบินไทยถูกเจาะโดยตรง คำว่า “การบินไทยถูกแฮ็ก” จึงควรใช้อย่างระมัดระวัง เพราะข้อมูลที่เปิดเผยระบุว่าการเข้าถึงเกิดขึ้นในระบบของผู้ให้บริการภายนอก ขณะเดียวกัน CAAT ยืนยันว่าเหตุนี้ไม่กระทบความปลอดภัยในการปฏิบัติการบินหรือการให้บริการเที่ยวบิน สายการบินยังดำเนินงานตามปกติ นี่เป็นข่าวข้อมูลส่วนบุคคลที่ต้องติดตาม ไม่ใช่สัญญาณว่าผู้โดยสารต้องยกเลิกการเดินทาง
ข้อมูลใดได้รับผลกระทบ และใครควรระวัง
รายงานเบื้องต้นระบุว่าข้อมูลที่ได้รับผลกระทบ 60,529 รายการเกี่ยวข้องกับการเดินทางตั้งแต่ปี 2566 เป็นต้นมา โดยข้อมูลหลักประกอบด้วยชื่อผู้โดยสาร หมายเลขอ้างอิงการสำรองที่นั่ง หรือ PNR วันที่เดินทาง เส้นทางบิน และชั้นบัตรโดยสาร นอกจากนี้ ยังมีอีกประมาณ 376 รายการที่อาจได้รับผลกระทบเพิ่มเติม ซึ่งอาจครอบคลุมอีเมล หมายเลขโทรศัพท์ หมายเลขหนังสือเดินทาง สัญชาติ หมายเลขสมาชิกสะสมไมล์ หมายเลขเที่ยวบิน หมายเลขบัตรโดยสาร และหมายเลขที่นั่ง การบินไทยระบุว่าข้อมูลหน้าบัตรเครดิตยังปลอดภัยและไม่ได้รับผลกระทบ อย่างไรก็ดี ผู้โดยสารไม่ควรตีความว่าความเสี่ยงหมดไป เพราะชื่อและรายละเอียดการเดินทางก็เพียงพอให้มิจฉาชีพแต่งข้อความที่ดูน่าเชื่อถือได้ ผู้ที่เดินทางตั้งแต่ช่วงเวลาที่ระบุ หรือสงสัยว่าตนอยู่ในกลุ่มข้อมูลที่เกี่ยวข้อง ควรจับตาการแจ้งเตือนจากสายการบินเป็นพิเศษ
คำชี้แจง CAAT และสิ่งที่ผู้โดยสารควรทำ
คำชี้แจง CAAT ไม่ได้หยุดอยู่ที่การยืนยันว่าเที่ยวบินปลอดภัย หน่วยงานกำชับให้การบินไทยดูแลและคุ้มครองผู้ได้รับผลกระทบ พร้อมรับทราบแผนติดต่อเจ้าของข้อมูลเป็นรายบุคคล เพื่อให้รู้สถานการณ์และจัดการความเสี่ยงได้ทันเวลา ผู้โดยสารควรติดตามประกาศผ่านช่องทางทางการของการบินไทย และตรวจสอบให้แน่ใจว่าข้อความที่ได้รับมาจากช่องทางที่เชื่อถือได้ หากมีผู้ติดต่ออ้างข้อมูลเที่ยวบินหรือ PNR เพื่อขอรหัสผ่าน รหัสยืนยัน หรือให้กดลิงก์ อย่าให้ข้อมูลและอย่ากดลิงก์โดยไม่ตรวจสอบ ควรติดต่อสายการบินผ่านช่องทางที่ค้นหาเองจากแหล่งทางการ การเฝ้าระวังข้อความและอีเมลที่อ้างเหตุเร่งด่วนเป็นเรื่องสำคัญ เพราะข้อมูลที่รั่วอาจถูกใช้ทำคำหลอกลวงให้เฉพาะเจาะจงกับผู้โดยสารแต่ละรายได้
ความปลอดภัยไซเบอร์การบินต้องพิสูจน์ด้วยการรับผิดชอบ
Amadeus แจ้งว่าได้ยกเลิกบัญชีผู้ใช้ที่ถูกนำไปเข้าถึงระบบโดยไม่ได้รับอนุญาต เปลี่ยนรหัสผ่านที่เกี่ยวข้อง และเพิ่มการติดตามตรวจสอบกับการเฝ้าระวัง มาตรการเหล่านี้เป็นการตอบสนองที่จำเป็น แต่ยังไม่ใช่เหตุผลให้ผู้โดยสารวางใจโดยไม่ติดตามต่อ เพราะประเด็นสำคัญคือการแจ้งให้ครบถ้วนและให้คำแนะนำที่นำไปใช้ได้จริง CAAT ระบุว่าจะติดตามข้อเท็จจริง มาตรการคุ้มครองข้อมูล และการรักษาความมั่นคงปลอดภัยทางไซเบอร์ของสายการบินอย่างใกล้ชิด กรณีนี้ชี้ว่า ความปลอดภัยไซเบอร์การบินไม่ได้จำกัดอยู่ที่ระบบควบคุมเที่ยวบิน แต่รวมถึงการปกป้องข้อมูลที่ผู้โดยสารมอบให้สายการบินและผู้ให้บริการด้วย ข้อสรุปที่ควรยึดตอนนี้ชัดเจน: การเดินทางยังดำเนินได้ตามปกติ แต่ผู้โดยสารควรรอการแจ้งโดยตรง ตรวจสอบประกาศทางการ และระวังการนำข้อมูลการจองไปใช้หลอกลวง