
ช่องโหว่ CoreGraphics คืออะไร และทำไมผู้ใช้ iOS 26 ต้องสนใจทันที
ช่องโหว่ CoreGraphics CVE-2026-86950 คือข้อบกพร่องความปลอดภัยร้ายแรงในเฟรมเวิร์กการแสดงผลภาพของระบบปฏิบัติการ iOS และ iPadOS ที่เปิดช่องให้แฮ็กเกอร์ส่งไฟล์ภาพที่ถูกสร้างขึ้นแบบมุ่งร้ายแล้วทำให้ตัวระบบประมวลผลออกนอกขอบเขตหน่วยความจำ ส่งผลให้สามารถรันโค้ดอันตรายแอบแฝงบนเครื่องเหยื่อได้โดยที่ผู้ใช้คิดว่าเป็นเพียงการเปิดรูปภาพตามปกติ เป็นภัยที่มีความซับซ้อนสูงและถูกใช้โจมตีจริงแล้ว จึงถูกจัดเป็นช่องโหว่ Zero-day ที่ต้องรีบอัปเดตแพตช์แก้ไขโดยทันที
ประเด็นสำคัญของข่าวนี้ไม่ใช่แค่การออก iOS 26 security update ธรรมดา แต่เป็น Apple emergency patch เพื่อหยุดการโจมตีที่เกิดขึ้นแล้วบนโลกจริง ช่องโหว่นี้อยู่ในระบบ CoreGraphics ซึ่งเป็นโครงสร้างพื้นฐานด้านกราฟิกที่ใช้วาดภาพ เส้น รูปทรง และข้อความในอุปกรณ์ Apple หลายแพลตฟอร์ม เมื่อมีบั๊กแบบ out-of-bounds write แฮ็กเกอร์จึงสามารถควบคุมการเขียนข้อมูลในหน่วยความจำ และเปลี่ยนจากไฟล์ภาพธรรมดาให้กลายเป็นประตูสำหรับรันโค้ดมุ่งร้ายได้ทันที ผู้ใช้ที่คิดว่าตนเองไม่ใช่เป้าหมายระดับสูงก็ไม่ควรชะล่าใจ เพราะการโจมตีลักษณะนี้มักแพร่กระจายจากกลุ่มเฉพาะไปสู่ผู้ใช้ทั่วไปได้เสมอ
รายละเอียดช่องโหว่ Zero-day CVE-2026-86950 และอุปกรณ์ที่ได้รับผลกระทบ
ช่องโหว่ CoreGraphics zero-day vulnerability CVE-2026-86950 ถูกจัดระดับความรุนแรง 8.8 จาก 10 ในฐานข้อมูลช่องโหว่มาตรฐาน เนื่องจากเป็นข้อผิดพลาดประเภท out-of-bounds ที่เปิดทางให้ผู้โจมตีรันโค้ดใดก็ได้ผ่านไฟล์ที่ถูกสร้างขึ้นแบบมุ่งร้าย ผลลัพธ์คือโปรแกรมอาจแครช ข้อมูลอาจเสียหาย และที่น่ากังวลที่สุดคือการแอบติดตั้งมัลแวร์หรือดูดข้อมูลสำคัญจากเครื่องโดยที่เจ้าของไม่รู้ตัว ช่องโหว่นี้ไม่ใช่ทฤษฎีบนกระดาษ แต่ Apple ยอมรับว่ามีรายงานการนำไปใช้โจมตีจริงในระดับ “extremely sophisticated” ต่อบุคคลที่ถูกเจาะจงเป้าหมายบน iOS เวอร์ชันก่อนหน้า 27
อุปกรณ์ที่อยู่ในข่ายได้รับผลกระทบและจึงต้องพึ่ง iOS 26 security update ครั้งนี้ ได้แก่ iPhone 11 ขึ้นไป iPad Pro 12.9 นิ้ว รุ่นที่ 3 ขึ้นไป iPad Pro 11 นิ้ว รุ่นที่ 1 ขึ้นไป iPad Air รุ่นที่ 3 ขึ้นไป iPad รุ่นที่ 8 ขึ้นไป และ iPad mini รุ่นที่ 5 ขึ้นไป นอกจากนี้ยังมี Mac ที่รัน macOS Sequoia 15.8.1 และ Tahoe 26.7.1 ซึ่งได้รับแพตช์ในส่วนเดียวกันด้วย จุดที่น่าเป็นห่วงคือเฟรมเวิร์ก CoreGraphics เป็นส่วนที่แอปจำนวนมากใช้โดยตรง การมีช่องโหว่ในระดับนี้จึงทำให้ทุกแอปที่แสดงผลภาพกลายเป็นทางผ่านของการโจมตีได้ทันทีหากผู้ใช้ยังไม่อัปเดต
มุมเสี่ยงต่อคริปโทฯ: ไฟล์ภาพธรรมดาอาจกลายเป็นประตูดูด Seed Phrase
ประเด็นที่วงการคริปโทฯจับตาเป็นพิเศษคือมุมมองด้าน iPhone crypto theft protection เมื่อบริษัทด้านความปลอดภัยบล็อกเชน SlowMist ประเมินว่าแพตช์ครั้งนี้อาจเกี่ยวข้องกับการโจมตีที่มุ่งขโมย Private Key และ Seed Phrase ของผู้ถือคริปโทฯบน iPhone โดยตรง ก่อนหน้านี้ CISO ของ SlowMist เคยเตือนถึงภัยคุกคามบนเว็บมืดที่สามารถดูดข้อมูลกระเป๋าคริปโทฯ เพียงผู้ใช้เปิดหน้าเว็บผ่าน Safari บนอุปกรณ์ที่ใช้ iOS 13 ถึง 26.5 แม้ช่องโหว่ CoreGraphics ชุดล่าสุดจะไม่ถูกจัดอยู่ในกลุ่ม DarkSword แต่เมื่อเส้นทางโจมตีเริ่มจากการเปิดไฟล์ภาพหรือคอนเทนต์กราฟิก ก็แทบจะแยกโลกการท่องเว็บ การดูรูป และการถือคริปโทฯออกจากกันไม่ได้เลย
เมื่อกระเป๋าเงินดิจิทัล แอปเทรด และโน้ตที่เก็บ Seed Phrase มักอยู่ในเครื่องเดียวกับแอปแชตและโซเชียลของเรา การปล่อยให้ CoreGraphics zero-day vulnerability อยู่ในระบบจึงเท่ากับยอมรับความเสี่ยงที่แฮ็กเกอร์จะเข้าถึงทุกอย่างผ่านไฟล์ภาพรูปเดียว ความน่ากังวลเพิ่มขึ้นเมื่อรู้ว่าช่องโหว่นี้ถูกใช้โจมตีแล้วในรูปแบบ “extremely sophisticated attack against specific targeted individuals” และถูกค้นพบโดยทีมความปลอดภัยของ Meta ก่อนส่งต่อให้ Apple อุดช่องโหว่ ผู้ใช้คริปโทฯไม่ควรคิดว่าเป็นเรื่องไกลตัว เพราะการโจมตีกลุ่มเป้าหมายเฉพาะมักเป็นสัญญาณว่าช่องโหว่นั้นมีมูลค่าสูงสำหรับมิจฉาชีพ และพร้อมขยายวงเสมอเมื่อมีเหยื่อมากพอ
ทำไมการอัปเดตครั้งนี้ไม่ใช่ทางเลือก แต่เป็นสิ่งจำเป็นทันที
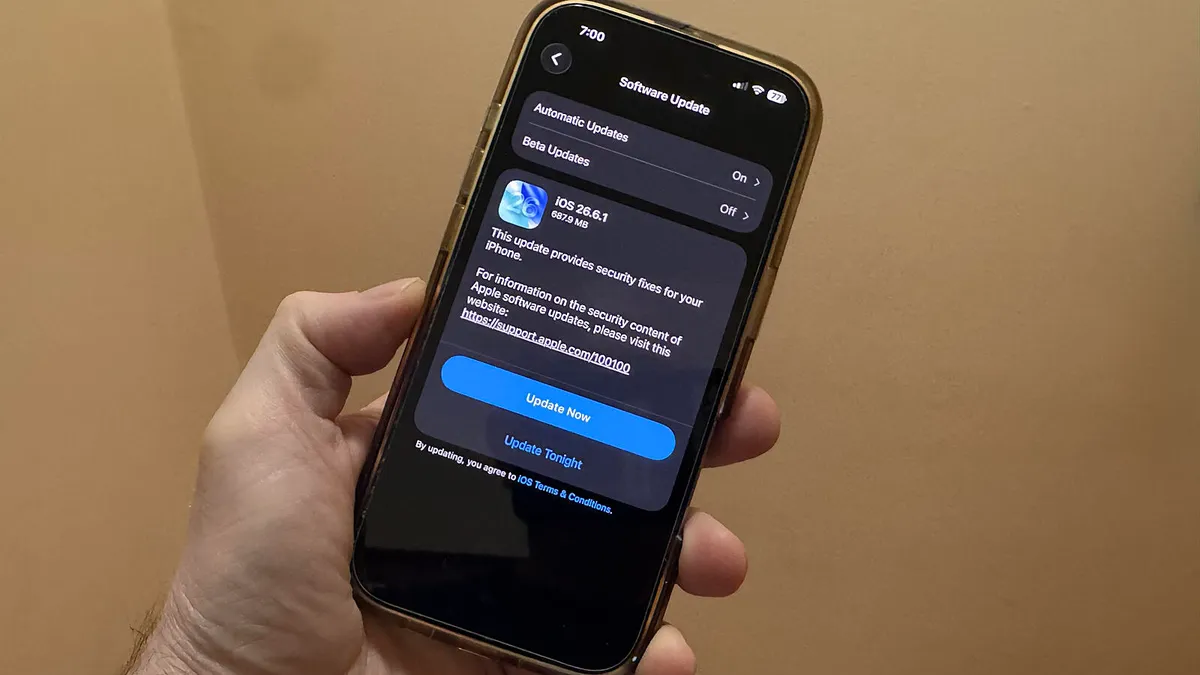
Apple ได้ปล่อย iOS 26.7.1 และ iPadOS 26.7.1 เมื่อวันที่ 28 กันยายน เพื่อปิดช่องโหว่ร้ายแรง CVE-2026-86950 ใน CoreGraphics ที่ถูกใช้โจมตีจริงแล้ว และยังปล่อยแพตช์เดียวกันใน macOS Sequoia 15.8.1 และ macOS Tahoe 26.7.1 ด้วย สิ่งที่สะท้อนภาพความเสี่ยงระยะยาวคือ นี่เป็น Zero-day ตัวที่สองที่ Apple ต้องแพตช์ในปีเดียวกัน หลังจากเคยแก้ไขช่องโหว่ CVE-2026-20700 ไปก่อนหน้านี้ ปีที่แล้วบริษัทก็ต้องรับมือกับ Zero-day ที่ถูกโจมตีจริงถึงเจ็ดจุด พฤติกรรมแบบนี้บ่งชี้ชัดว่าผู้ใช้ไม่สามารถมองระบบปฏิบัติการว่า “ปลอดภัยตลอดไป” ได้อีกต่อไป ความปลอดภัยกลายเป็นเรื่องของการอัปเดตสม่ำเสมอ มากกว่าจะเป็นเรื่องของแบรนด์หรือชื่อเสียงของแพลตฟอร์ม
ในมุมผู้ใช้ การเพิกเฉยต่อ iOS 26 security update ครั้งนี้เท่ากับเปิดประตูบ้านทิ้งไว้ทั้งที่รู้ว่ามีขโมยเดินอยู่ในละแวกเดียวกัน Apple ยืนยันว่าช่องโหว่ CVE-2026-86950 เปิดทางให้รันโค้ดผ่านไฟล์ที่ถูกสร้างแบบมุ่งร้าย ซึ่งแปลว่าต่อให้เราไม่เคยติดตั้งแอปแปลก ๆ เพียงเปิดรูปจากแชตหรือไฟล์แนบอีเมลที่ถูกปรุงแต่งมา ก็อาจถูกโจมตีได้ทันที แง่ที่น่าคิดคือทีมความปลอดภัยของ Meta เป็นผู้ค้นพบช่องโหว่นี้และแจ้งให้ Apple ระงับ นั่นหมายความว่าโลกไซเบอร์ทุกวันนี้ต้องพึ่งการร่วมมือระหว่างบริษัทยักษ์ใหญ่หลายราย ผู้ใช้จึงยิ่งมีหน้าที่ต้องทำส่วนของตัวเองคือกดอัปเดตให้เร็วที่สุด
สิ่งที่ต้องทำตอนนี้: ขั้นตอนอัปเดตและนิสัยความปลอดภัยสำหรับผู้ถือคริปโทฯ
สิ่งที่ผู้ใช้ iPhone และ iPad ควรทำทันทีคืออัปเดตเป็น iOS 26.7.1 หรือ iPadOS 26.7.1 ผ่านเมนู การตั้งค่า > ทั่วไป > อัปเดตซอฟต์แวร์ โดยไม่ควรรอให้มัลแวร์มาถึงเครื่องก่อน หากเปิดอัปเดตอัตโนมัติ แพตช์นี้น่าจะถูกติดตั้งเองอยู่แล้ว แต่สำหรับใครที่ปิดอัปเดตหรือเลื่อนมาหลายครั้ง จำเป็นต้องเข้าไปตรวจสอบและติดตั้งด้วยตัวเองทันที สำหรับผู้ใช้ Mac ก็ควรตรวจสอบเวอร์ชันของ macOS Sequoia และ Tahoe ให้เป็นรุ่นที่มีแพตช์ล่าสุดเช่นกัน การมองว่า “ยังใช้ได้ดี ไม่ต้องอัปเดต” เป็นนิสัยที่อันตรายอย่างยิ่งในยุคที่ Zero-day ถูกค้นพบและถูกโจมตีจริงอยู่ตลอดเวลา
ในระยะยาว ผู้ถือคริปโทฯควรแบ่งความเสี่ยงด้วยการเก็บ Private Key และ Seed Phrase อย่างเป็นระบบ แยกออกจากมือถือที่ใช้เปิดเว็บและดูรูปทุกวัน และใช้การยืนยันตัวตนหลายชั้นบนทุกบริการที่เกี่ยวข้องกับสินทรัพย์ดิจิทัล แม้ Apple จะไม่ได้เอ่ยถึงคริปโทเคอร์เรนซีโดยตรงในการออกแพตช์ครั้งนี้ แต่นักวิเคราะห์หลายรายเห็นตรงกันว่าช่องโหว่ระดับร้ายแรงย่อมถูกใช้โจมตีสินทรัพย์ดิจิทัลอย่างหลีกเลี่ยงไม่ได้ สรุปคือ หากเราให้โทรศัพท์ถือทั้งชีวิตดิจิทัลและกระเป๋าเงินคริปโทฯ การอัปเดตให้ทันตราบใดที่ยังมี Apple emergency patch ใหม่ออกมา จะเป็นเส้นแบ่งชัดเจนระหว่างแค่ “ถูกหลอกให้เปิดรูป” กับการ “เสียสินทรัพย์ทั้งหมดไปในคลิกเดียว”