
การโจมตีที่เริ่มจากเครื่องมือทำงานและความไว้ใจ
มัลแวร์บน Mac คือซอฟต์แวร์อันตรายที่แฝงตัวในโปรแกรมหรือขั้นตอนติดตั้งบนคอมพิวเตอร์ Mac เพื่อขโมยข้อมูล เปิดทางให้ผู้โจมตีควบคุมเครื่อง หรือเข้าถึงระบบอื่นที่เชื่อมต่ออยู่ การโจมตี Binance ครั้งนี้เตือนชัดว่าเป้าหมายไม่ได้มีแค่ผู้ใช้ทั่วไป แต่รวมถึงวิศวกรที่มีสิทธิ์ทำงานกับระบบสำคัญด้วย รายงานระบุว่าผู้โจมตีใช้เวลาหลายเดือนเจาะผ่านพนักงาน ก่อนเข้าถึงระบบภายในที่ใช้อนุมัติธุรกรรมของกระเป๋าสินทรัพย์ดิจิทัล จุดอันตรายจึงไม่ใช่เพียงช่องโหว่ทางเทคนิค แต่คือการผูกการหลอกลวงเข้ากับกิจวัตรประจำวันของนักพัฒนา ทั้งการค้นหาเครื่องมือช่วยเขียนโค้ดและการสมัครงาน การเรียกเหตุการณ์นี้ว่าแฮก Binance ไม่ควรทำให้เข้าใจว่าเป็นการเจาะเซิร์ฟเวอร์จากระยะไกลอย่างเดียว เพราะเครื่องของพนักงานและความน่าเชื่อถือที่ผู้โจมตีสร้างขึ้นเป็นส่วนสำคัญของเส้นทางโจมตี
เหตุการณ์นี้มีความรุนแรงสูงและมีการนำข้อมูลที่ขโมยได้ไปใช้จริง โดยรายงานระบุว่าสินทรัพย์ดิจิทัลมูลค่ารวม 6.34 พันล้านดอลลาร์สหรัฐถูกโจรกรรม หน่วยงานสอบสวนกลางสหรัฐฯ ระบุความเชื่อมโยงกับเกาหลีเหนือ ขณะที่ Binance ระบุว่าข้อมูลล่าสุดจากหน่วยงานดังกล่าวชี้ว่าเกาหลีเหนือรับผิดชอบต่อเหตุการณ์ ข้อกล่าวหานี้ถูกปฏิเสธจากฝ่ายเกาหลีเหนือ รายงานยังระบุว่าผู้โจมตีใช้เครื่องมือ AI ช่วยในการโจมตี แต่ประเด็นที่วิศวกรควรจับตากว่านั้นคือ AI ไม่ได้มาแทนการหลอกคน กลับถูกประกบกับวิธีที่คุ้นเคยอย่างการปลอมตัวและส่งไฟล์ให้ติดตั้ง

จากค้นหา Homebrew สู่การรู้จักเป้าหมาย
เส้นทางที่รายงานเปิดเผยเริ่มในเดือนมิถุนายน เมื่อวิศวกรทีม Wallet DevOps ค้นหาเครื่องมือ AI สำหรับเขียนโค้ด แล้วดาวน์โหลดตัวติดตั้ง Homebrew ที่ถูกดัดแปลงให้มีมัลแวร์แฝงอยู่ Homebrew เป็นตัวจัดการแพ็กเกจที่นักพัฒนาใช้ติดตั้งและดูแลเครื่องมือบน macOS จึงไม่แปลกที่ชื่อซอฟต์แวร์ซึ่งคุ้นหูจะทำให้ไฟล์ดูปลอดภัย แต่ความคุ้นเคยไม่ใช่หลักฐานว่าแหล่งดาวน์โหลดถูกต้อง การติดตั้ง Homebrew จากไฟล์ที่ค้นพบผ่านผลการค้นหาแทนช่องทางทางการ เปิดโอกาสให้ซอฟต์แวร์ที่ถูกดัดแปลงเข้าถึงเครื่องของผู้พัฒนาได้ รายงานระบุว่ามัลแวร์ที่เผยแพร่มุ่งเป้าไปยังตำแหน่ง /opt/homebrew ซึ่งเป็นที่อยู่ของ Homebrew บน Mac ที่ใช้ชิป Apple Silicon จึงมีความเป็นไปได้สูงว่าเครื่องที่ได้รับผลกระทบเป็น MacBook รุ่นชิป M
Binance ตรวจพบกิจกรรมผิดปกติ เปลี่ยนอุปกรณ์ของพนักงานและหมุนเวียนข้อมูลรับรองที่เกี่ยวข้อง แต่การตอบสนองดังกล่าวไม่อาจลบข้อมูลที่ผู้โจมตีรวบรวมไปก่อนหน้าได้ ข้อมูลบทบาทของวิศวกรและเพื่อนร่วมงานที่ทำงานกับโครงสร้างพื้นฐานกระเป๋าสินทรัพย์ดิจิทัลช่วยให้ผู้โจมตีเลือกเป้าหมายรายถัดไปได้แม่นขึ้น บทเรียนจึงไม่ใช่แค่ให้ระวังโปรแกรมที่ดูแปลก แต่ต้องถือว่าการติดตั้งเครื่องมือจากแหล่งที่ตรวจสอบไม่ได้อาจเป็นจุดเริ่มของการโจมตีต่อองค์กร แม้พนักงานจะพบมัลแวร์และฝ่ายรักษาความปลอดภัยจะจัดการเครื่องแล้ว ความรู้เกี่ยวกับคน สิทธิ์เข้าถึง และโครงสร้างทีมที่รั่วไหลไปก็ยังมีค่าในมือของผู้โจมตี
บริษัททิพย์และแบบทดสอบที่ซ่อนโค้ดอันตราย
ในเดือนกันยายน ผู้โจมตีติดต่อวิศวกรอีกคนผ่านแพลตฟอร์มหางานที่ใช้งานจริง โดยอ้างเป็นผู้อำนวยการโครงการและชวนเข้าสัมภาษณ์กับบริษัทที่ไม่มีอยู่จริง กระบวนการถูกจัดฉากเป็นลำดับ: ผู้สัมภาษณ์ที่อ้างเป็นฝ่ายทรัพยากรบุคคลพูดคุยผ่านวิดีโอและแสดงบัญชีสื่อสังคมที่มีภาพถ่ายกับวิดีโอเพื่อสร้างความน่าเชื่อถือ จากนั้นมีการสัมภาษณ์รอบสองกับบุคคลที่อ้างตัวเป็นซีอีโอ ความสมจริงของใบหน้าและประวัติออนไลน์ไม่ควรถูกใช้แทนการตรวจสอบบริษัทหรือผู้ติดต่อ เพราะข้อมูลเหล่านี้สร้างขึ้นเพื่อให้เหยื่อวางใจได้
ช่วงท้าย ผู้สมัครได้รับแบบทดสอบเขียนโปรแกรมให้ดาวน์โหลดลงเครื่องทำงาน แต่ไฟล์มีโค้ดอันตรายที่ทำงานระหว่างติดตั้งและตั้งค่าซอฟต์แวร์ มัลแวร์ใช้การพรางโค้ดและหลบเลี่ยงการตรวจจับ รวมถึงแทนที่ส่วนประกอบของเครื่องมือพัฒนาที่ถูกต้องด้วยรุ่นที่ฝังโค้ดไว้ ผลคือผู้โจมตีสั่งรันคำสั่งบนเครื่องและเชื่อมต่อไปยังเซิร์ฟเวอร์ภายนอกที่ควบคุมได้ ก่อนพยายามลบร่องรอยการบุกรุก คำเชิญสัมภาษณ์จากแพลตฟอร์มที่น่าเชื่อถือจึงไม่ทำให้ไฟล์แบบทดสอบปลอดภัยโดยอัตโนมัติ ยิ่งผู้ว่าจ้างเร่งให้ติดตั้งเครื่องมือหรือรันคำสั่งบนคอมพิวเตอร์บริษัท ยิ่งควรหยุดตรวจสอบก่อนทำตาม
สัญญาณเสี่ยงที่วิศวกรควรตรวจให้ชัด
การป้องกันไม่ควรพึ่งความรู้สึกว่าไฟล์หรือผู้สัมภาษณ์ดูเป็นมืออาชีพ แต่ควรตรวจที่มาและสิ่งที่ถูกขอให้ทำ คำเชิญสัมภาษณ์ที่มาจากบุคคลซึ่งอ้างตำแหน่งสำคัญควรตรวจสอบชื่อบริษัท เว็บไซต์ ช่องทางติดต่อ และตัวตนของผู้ติดต่อแยกจากข้อมูลที่เขาส่งมาเอง หากบริษัทหรือผู้สัมภาษณ์ตรวจสอบยืนยันไม่ได้ ให้ถือเป็นสัญญาณให้ชะลอ ไม่ใช่เร่งส่งข้อมูลหรือเปิดเครื่องทำงานให้ทดสอบ
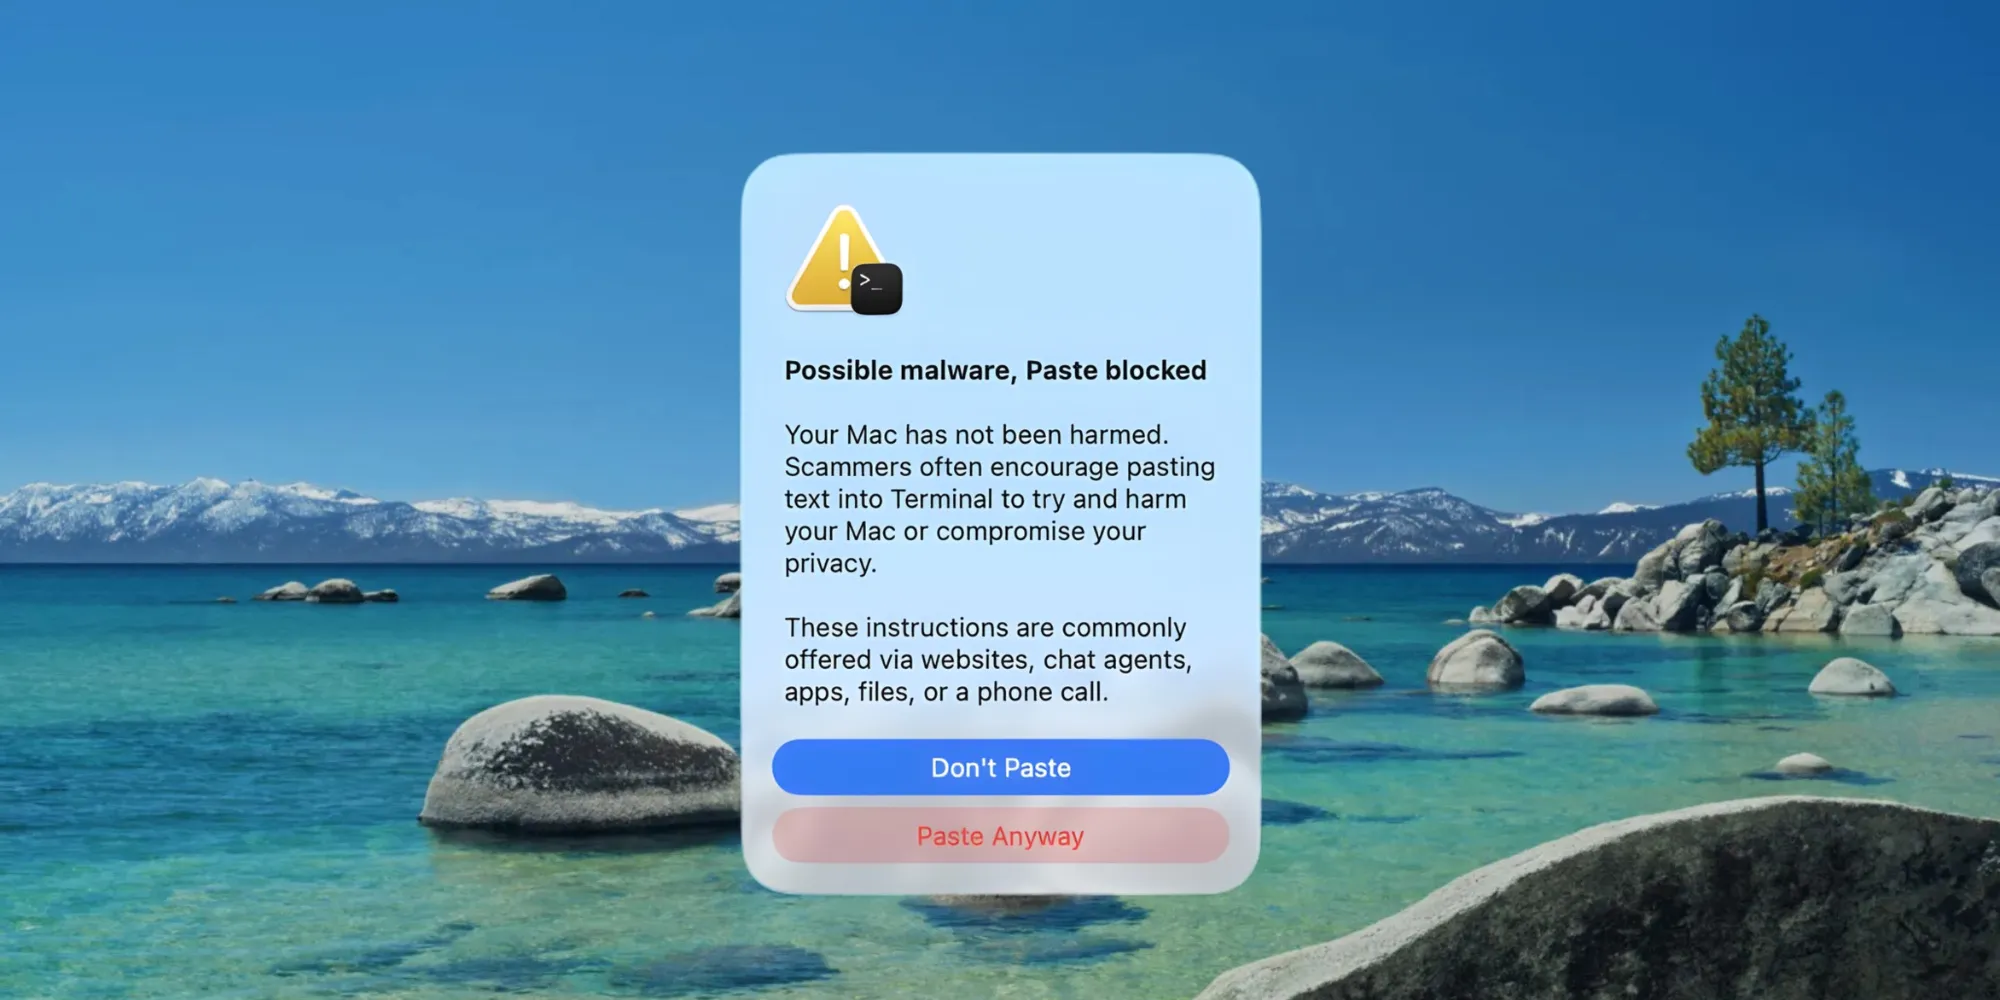
ก่อนดาวน์โหลดแบบทดสอบหรือเครื่องมือช่วยเขียนโค้ด ให้ตรวจว่าโดเมนและแหล่งดาวน์โหลดตรงกับช่องทางทางการหรือไม่ และอย่าถือว่าผลค้นหาหรือไฟล์ที่ส่งผ่านแชตผ่านการตรวจสอบแล้ว ส่วนคำสั่งติดตั้งซอฟต์แวร์ที่ผู้ว่าจ้างส่งมา ควรอ่านให้เข้าใจและให้ทีมไอทีหรือความปลอดภัยตรวจเมื่อมีการเรียกใช้สิทธิ์สูง ดาวน์โหลดสคริปต์ หรือแก้ไขส่วนประกอบของเครื่องมือพัฒนา หากถูกกดดันให้ติดตั้งสิ่งที่ไม่เกี่ยวข้องกับการสัมภาษณ์ นั่นเป็นเหตุให้หยุดและยืนยันคำขอผ่านช่องทางอิสระ
Binance ระบุว่าได้ปิดช่องทางที่ผู้โจมตีใช้เข้าสู่ระบบ ยกเลิกข้อมูลรับรองและโทเคนที่เกี่ยวข้อง เปลี่ยนอุปกรณ์พนักงานที่ได้รับผลกระทบ และสร้างใหม่หรือเปลี่ยนทดแทนระบบตามเส้นทางโจมตี มาตรการเหล่านี้บอกว่าการรับมือหลังพบเหตุจำเป็น แต่ไม่ทดแทนการตรวจสอบก่อนคลิกหรือติดตั้ง บทสรุปสำคัญสำหรับวิศวกรคือการสมัครงานและการค้นหาเครื่องมือพัฒนาเป็นพื้นผิวโจมตีได้พอ ๆ กับระบบที่ดูแลอยู่ เมื่อคำเชิญสัมภาษณ์ ลิงก์ดาวน์โหลด หรือคำสั่งติดตั้งขอให้เชื่อก่อนตรวจสอบ ควรหยุดไว้ก่อน เพราะความระมัดระวังหนึ่งครั้งอาจตัดวงจรการโจมตีที่เริ่มจากเครื่องส่วนบุคคลไปถึงระบบระดับองค์กร