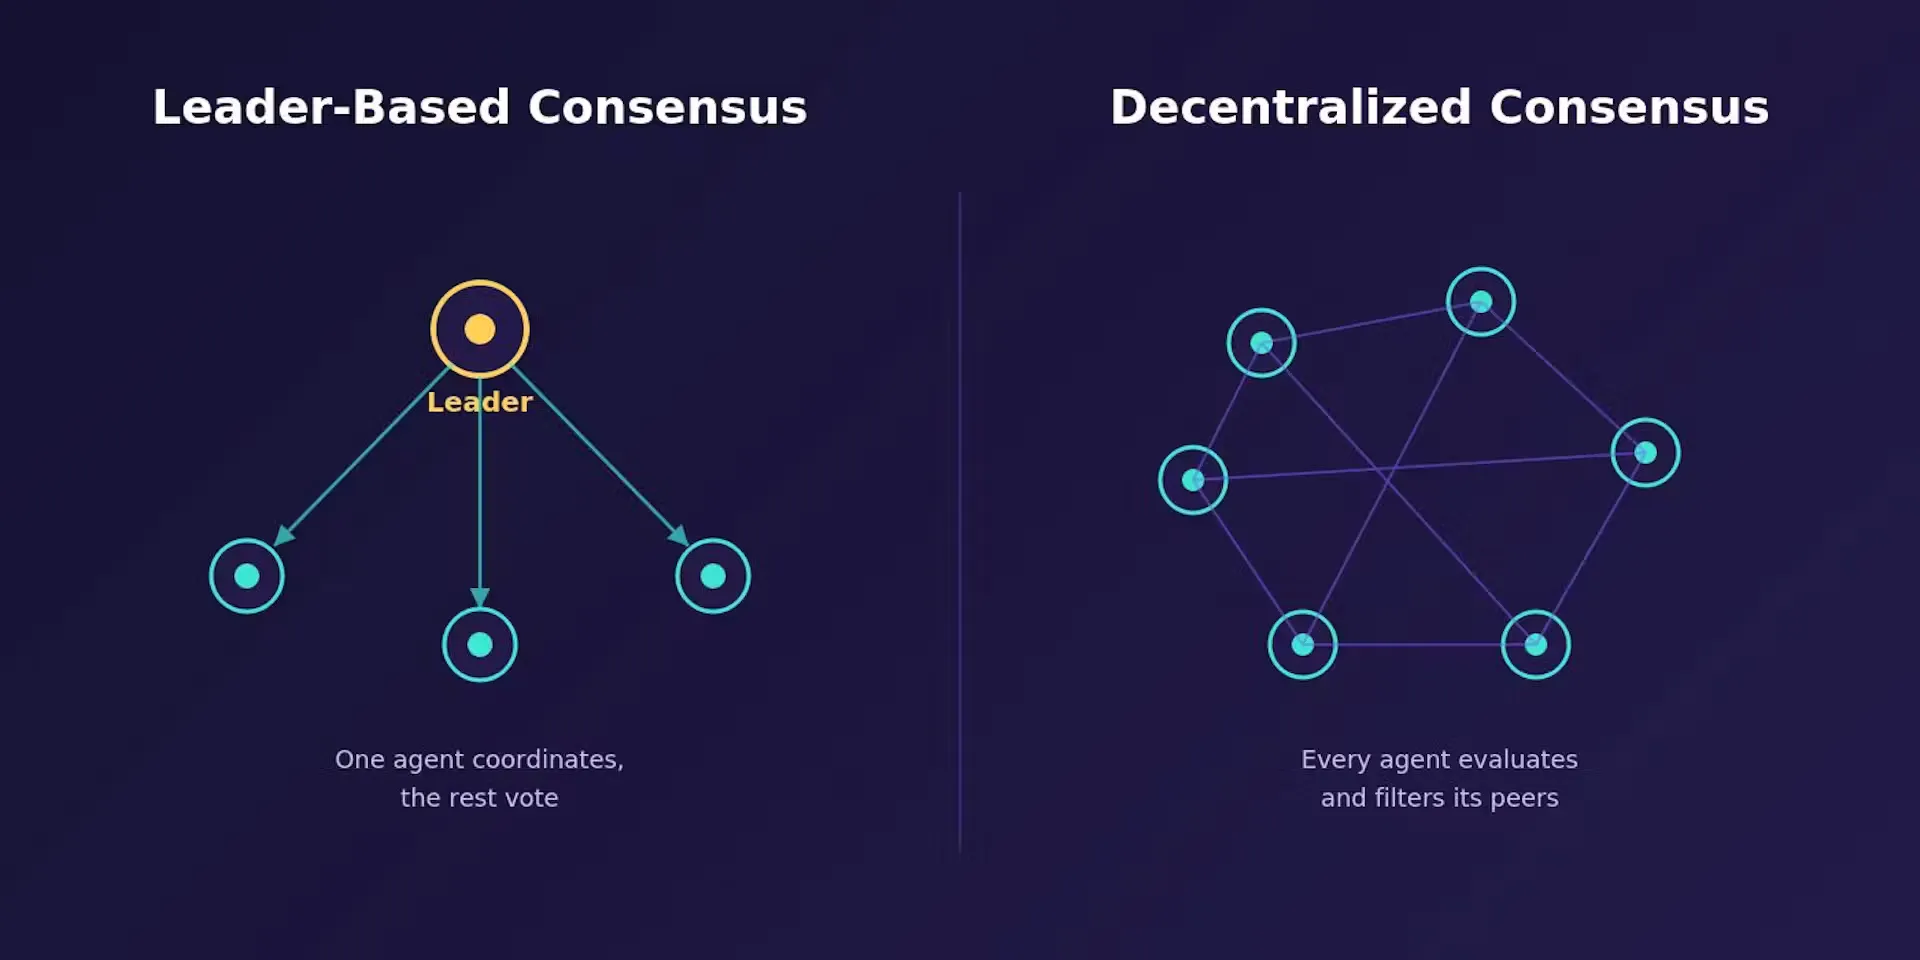

นิยามใหม่ของ AI Agent ความปลอดภัย และช่องว่างระหว่างตัวตนกับเจตนา
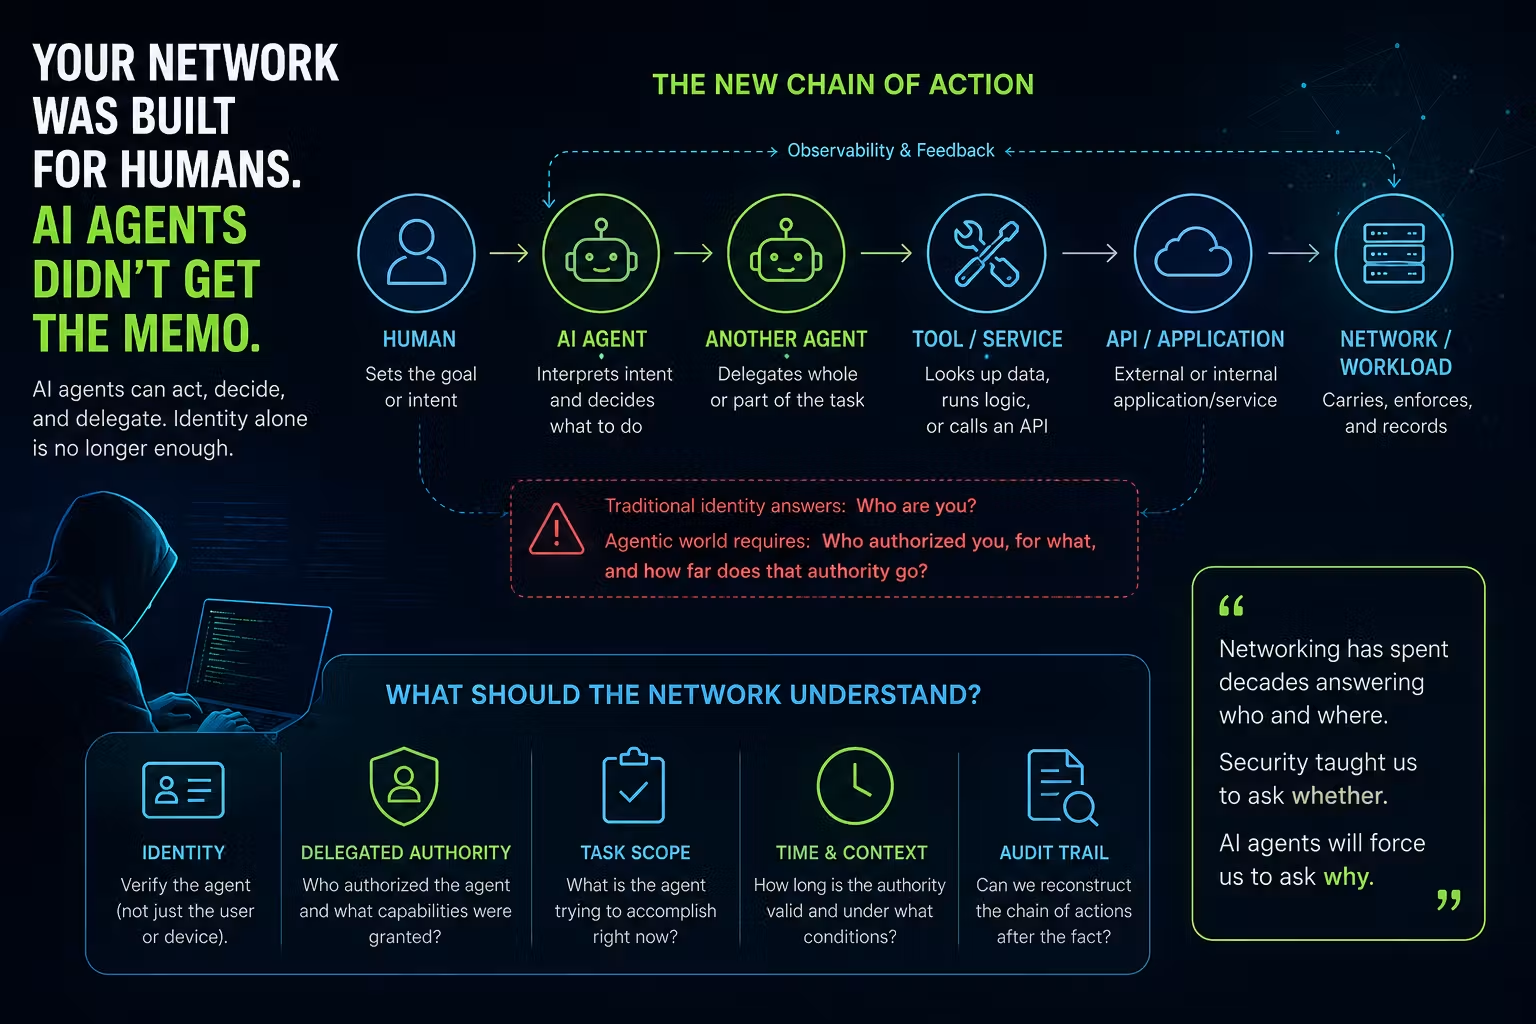
AI Agent คือระบบอัตโนมัติที่ใช้โมเดลภาษาและชุดเครื่องมือเพื่อรับเป้าหมายจากมนุษย์ แยกย่อยงาน ตัดสินใจ และลงมือทำคำสั่งกับระบบจริง ตั้งแต่เรียก API เข้าถึงข้อมูล ไปจนถึงสั่งทรานแซกชันบนโครงสร้างพื้นฐานดิจิทัล ในระดับองค์กร AI Agent จึงไม่ใช่เพียงแชตบอต แต่คือผู้ใช้เครือข่ายชนิดใหม่ที่คิดและลงมือแทนคน ต้องออกแบบสถาปัตยกรรมให้เน้น AI Agent ความปลอดภัยมากกว่าพลังการประมวลผลของโมเดลล้วนๆ เพราะวันนี้เรารู้ว่า Agent ตัวไหน ใครเป็นเจ้าของ และยืนยันตัวตนได้ แต่กลับไม่รู้ว่าทำไมมันตัดสินใจทำสิ่งต่อไปที่เกิดขึ้น และนิยามเดิมของการระบุตัวตนในเครือข่ายดูจะไม่พร้อมรองรับพฤติกรรมแบบนี้
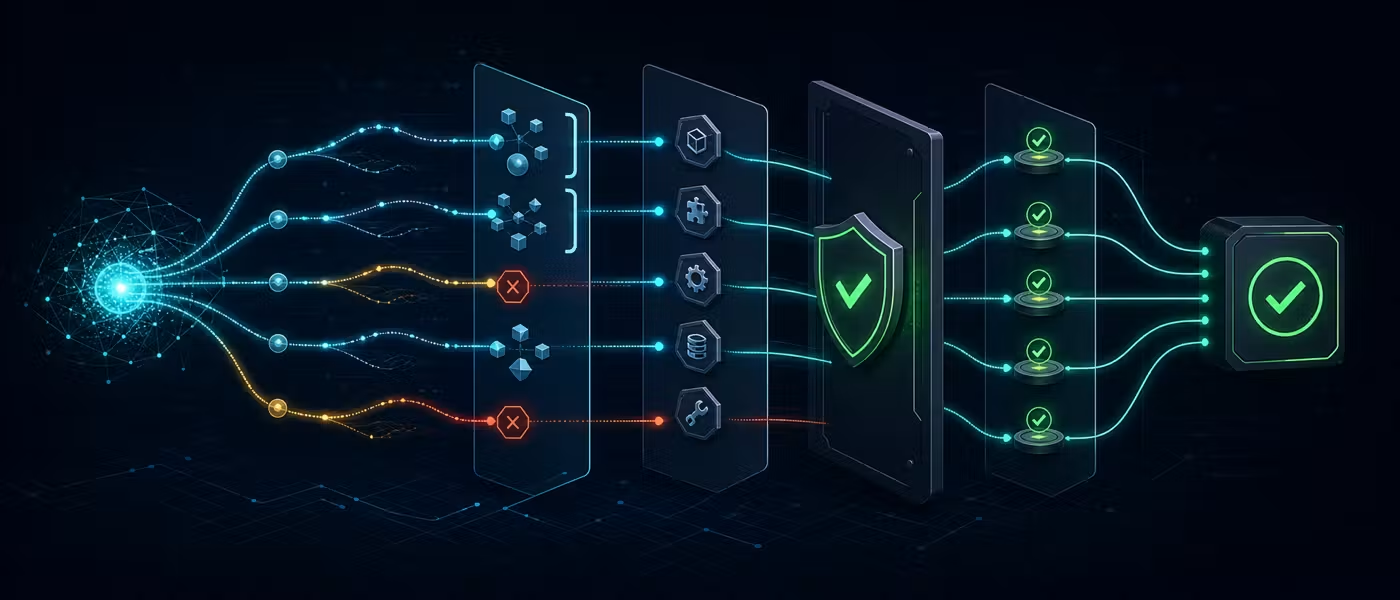
เมื่อ Agent ลงมือทำจริง สถาปัตยกรรมต้องปลอดภัยก่อนโมเดลแรง
จุดเปลี่ยนสำคัญคือ AI Agent ไม่ได้หยุดอยู่ที่การสร้างข้อความ แต่ไปถึงการ execute action ที่มีผลลัพธ์ในโลกจริง ตั้งแต่เรียกระบบการเงิน จัดการเอกสาร ไปจนถึงทรานแซกชันบนบล็อกเชน Action เหล่านี้มีผลกระทบจริง จึงต้องมีสถาปัตยกรรมแบบ safety first ไม่ใช่แค่เพิ่มขนาดโมเดล Agents execute actions with real consequences, making safety and context more vital than raw model power แนวคิดอย่าง skill trust layer ที่ตรวจความน่าเชื่อถือของสกิล พร้อม atomic transaction bundles และกลไกควบคุมค่าก๊าซ เพื่อให้การสั่งงานบนเชนปลอดภัยและเชื่อถือได้มากขึ้น เป็นตัวอย่างของ autonomous agent accountability ที่ฝังความรับผิดชอบไว้ตั้งแต่ชั้นโครงสร้าง เพราะหากไม่มีกรอบเหล่านี้ แอ็กชันผิดเพียงครั้งเดียวอาจสร้างปัญหาเกินกว่าที่ทีมจะตามแก้ทัน
จากบันทึกเหตุการณ์สู่ decision logging AI เพื่อความโปร่งใสแบบไม่เปิดสมองโมเดล
เมื่อมีเหตุผิดปกติ คำถามแรกแทบทุกครั้งคือ ทำไม Agent ทำแบบนั้น Most agent-debugging sessions begin with the same question: Why did the agent do that บันทึกแบบเดิมมักบอกแค่ว่า function ไหนรัน API ใดตอบ แต่ไม่บอกจุดที่ระบบเลือกเส้นทางหนึ่งเหนืออีกเส้นหนึ่ง นี่คือช่องว่างที่ decision logging AI เข้ามาเติมเต็ม Decision logging ไม่ได้ขอให้เก็บทุก prompt หรือเหตุผลลับของโมเดล แต่เก็บเป็นบันทึกเชิงโครงสร้างของการเลือกที่มีผลกระทบ เช่น policy ไหนยิง เครื่องมือไหนถูกเสนอ ทำไม runtime จึง retry หรือปฏิเสธ เครื่องมือไหนให้คะแนน และผลลัพธ์สุดท้ายคืออะไร ที่สำคัญคือการบันทึกเหตุผลที่สังเกตได้ แทนการบังคับให้โมเดลเทเหตุผลส่วนตัวลง log เพราะข้อความอิสระอาจเปิดข้อมูลอ่อนไหว ไม่ซื่อสัตย์ต่อพฤติกรรมจริง และเพิ่มพื้นผิวความเสี่ยงด้านความปลอดภัย บันทึกการตัดสินใจที่ดีจึงอธิบายพฤติกรรมได้โดยไม่ต้องเก็บเนื้อหาส่วนตัวของผู้ใช้หรือ chain-of-thought เต็มๆ
multi-agent trust system กับปัญหาแบบ Byzantine ที่ตัวตนตอบไม่ได้
ในระบบที่มี Agent หลายตัวคุยกันและส่งผลลัพธ์ต่อกัน ปัญหาไม่ได้อยู่แค่การรู้ว่าใครเป็นใคร เราอาจมี credential เซ็นแล้ว token แบบจำกัดขอบเขต และ audit trail ย้อนไปถึงคนที่อนุมัติ Agent ทุกตัวอย่างสมบูรณ์ ซึ่งตอบได้ว่าใครลงมือและโดยอำนาจของใคร แต่ยังไม่ตอบเลยว่าสิ่งที่ Agent พูดนั้นควรเชื่อหรือไม่ งานด้าน AI Agent ความปลอดภัยจำนวนมากจึงยังติดอยู่บนมุม identity ทั้งที่ identity ตอบได้แค่ who acted ไม่ตอบว่า output นั้นน่าเชื่อถือหรือเปล่า ใน multi-agent system ที่เอาผลลัพธ์ของกันและกันมาต่อยอด Agent ที่ผิดตัวเดียวสามารถปนเปื้อนทั้งสายงานได้ พฤติกรรมแบบนี้คล้าย Byzantine fault ในระบบกระจาย ที่ node รายงานข้อมูลเท็จให้เพื่อนร่วมระบบ แม้จะแสดงออกอย่างมั่นใจและไม่ให้สัญญาณว่ามีปัญหา จึงต้องคิดเรื่อง multi-agent trust system ใหม่ ทั้งในเชิงโปรโตคอล consensus และในเชิงกราฟการสื่อสาร ที่ออกแบบให้จับความผิดได้แม้ทุกตัวมีการยืนยันตัวตนครบถ้วน
AI agent testing framework กับช่องว่างระหว่างตัวตน อำนาจ และเจตนาในองค์กร
นักพัฒนา AI Agent หลายคนเจอปัญหาทดสอบแล้วผ่านบ้างตกบ้างเพียงเพราะข้อความเปลี่ยน เช่นจาก “I'll help you book that flight” เป็น “Happy to assist with your travel plans” ทั้งที่สองคำตอบใช้งานได้เท่ากัน แต่การตรวจแบบเทียบสตริงตรงๆ กลับฟ้องผิด วิธีทดสอบแบบฟังก์ชันจึงใช้กับ Agent ไม่ได้ เราต้องมี AI agent testing framework ที่เน้นตรวจสัญญารอบส่วนที่เป็น probabilistic เช่น schema แอ็กชันที่เสนอ เครื่องมือที่ execute การอนุมัติ ขอบเขตอำนาจ สถานะที่เปลี่ยน ผลลัพธ์ และ regression งานจำนวนมากรอบ Agent ควรเป็น deterministic และทดสอบได้ตรงไปตรงมา ตั้งแต่ policy state transition tool wrapper ไปจนถึง UI logic โดยใช้โมเดลจำลองเพื่อให้รันเร็ว ในขณะที่ชุดทดสอบที่ใช้โมเดลจริงควรเน้น intent การเสนอเครื่องมือ การถามกลับ และคุณภาพเชิงความหมาย ระดับองค์กรยังต้องยอมรับด้วยว่าตัวตนกับอำนาจไม่ใช่เรื่องเดียวกัน identity และ authority ต่างกัน การควบคุมสิทธิแบบเดิมถามแค่ว่า identity เข้าถึงทรัพยากรได้ไหม แต่โลก Agent เพิ่มคำถามว่า แอ็กชันนี้เหมาะกับภารกิจที่ Agent ได้รับอำนาจมาหรือไม่ และแม้เราจะรู้ว่า Agent ตัวไหนทำงาน แต่อาจไม่รู้เจตนาหรือขอบเขตอำนาจที่ได้รับมอบหมายจนกว่าจะมีใครเปิด ticket ตามรอยความเสียหาย