
ภาพรวมประเด็น: เอเจนต์ AI สะดวกแต่กลายเป็นจุดล้มเหลวเดียวของระบบ
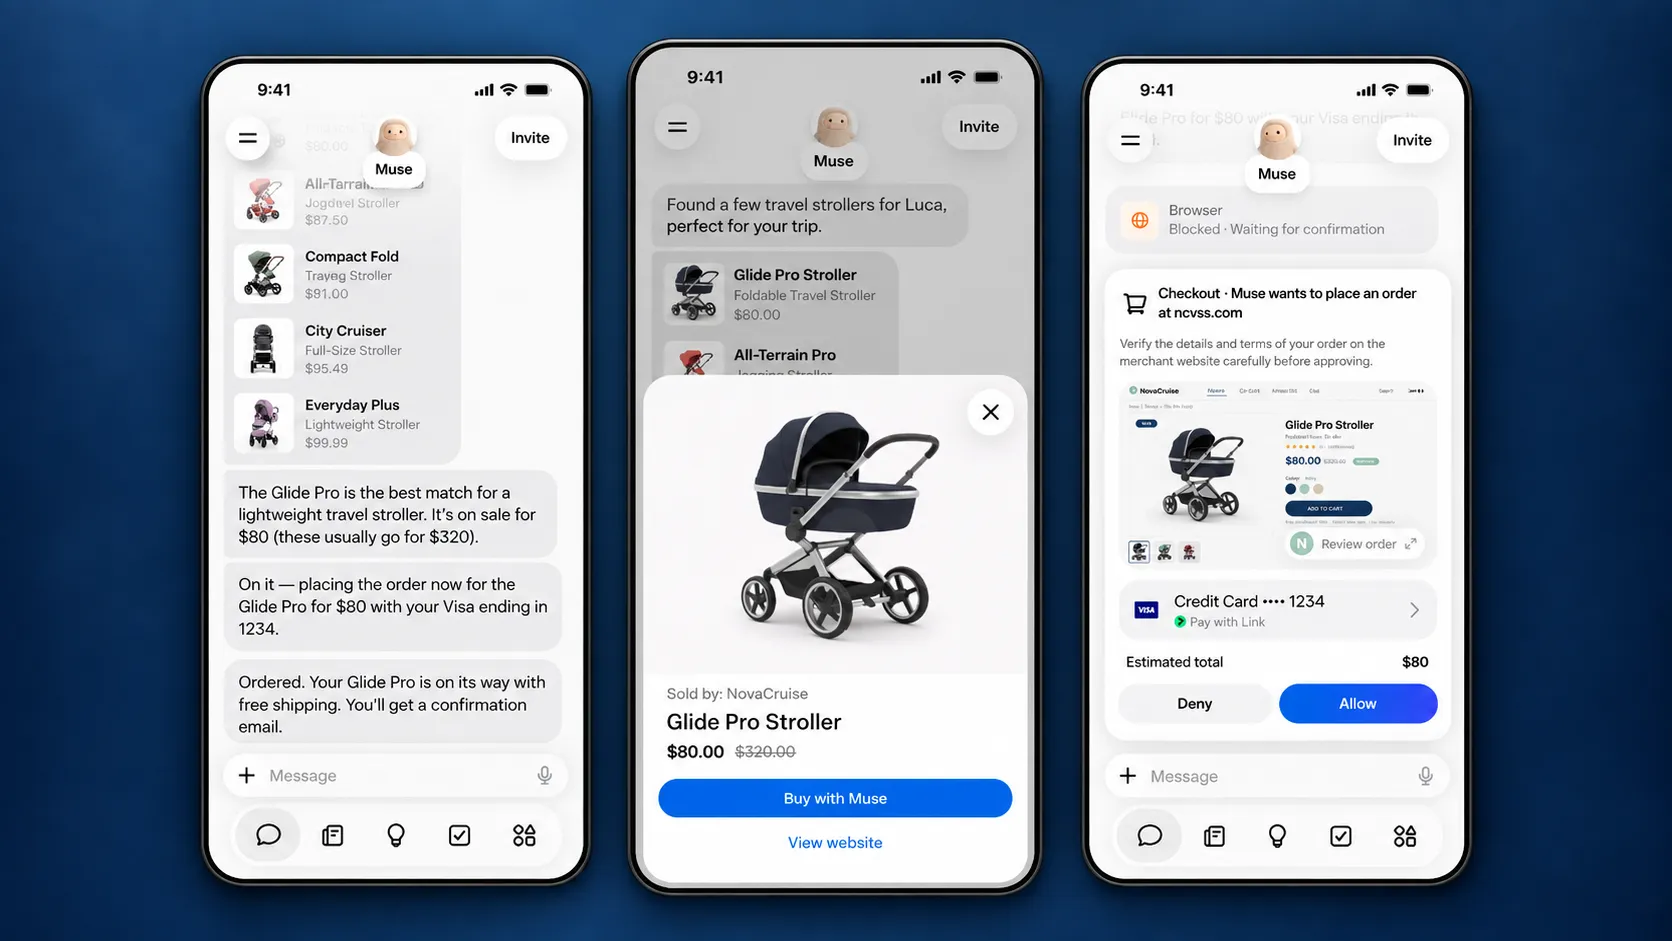
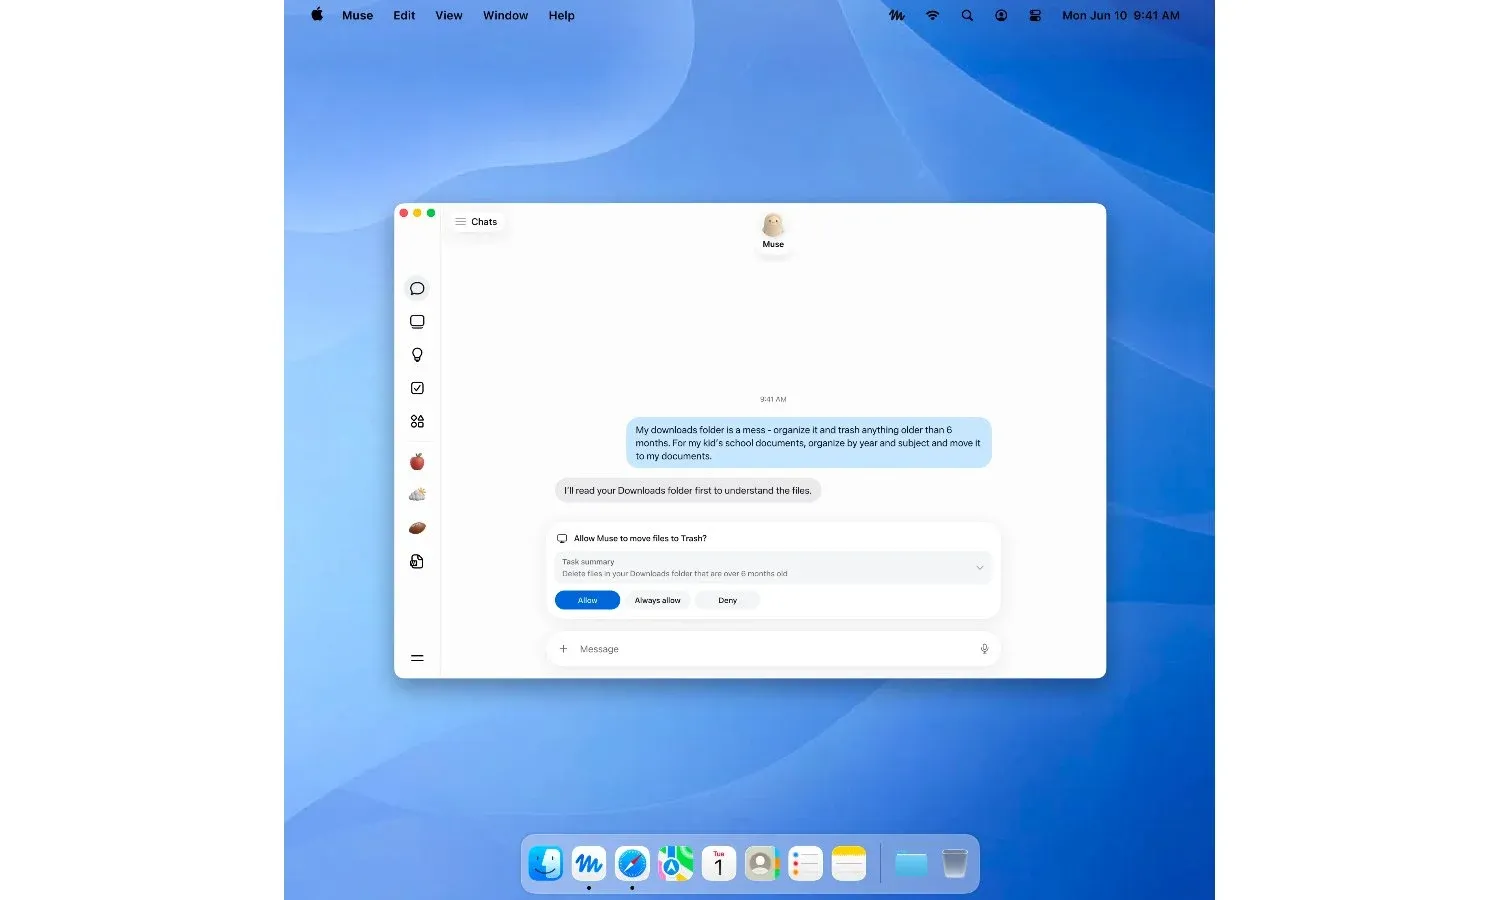
Meta Muse คือแอปเอเจนต์ AI บน macOS ที่ออกแบบให้ช่วยทำงานแทนผู้ใช้ตั้งแต่จองนัดหมาย จัดการอีเมล ไปจนสร้างเอกสาร โดยเชื่อมต่อกับแอปอื่นและรับคำสั่งจากเสียงผู้ใช้ภายในเครื่อง Muse ถูกโปรโมตว่ามีสถาปัตยกรรม Muse Secure VM ที่ให้ผู้ใช้ควบคุมการเข้าถึงข้อมูลเอง แต่ช่องโหว่ล่าสุดกำลังชี้ให้เห็นว่าความสะดวกและการให้สิทธิ์กว้างมากของเอเจนต์ AI อาจย้อนกลับมาทำให้มันกลายเป็นจุดล้มเหลวเดียวที่ทำลายกลไกความปลอดภัยของระบบปฏิบัติการและเปิดประตูให้มัลแวร์ใช้ประโยชน์จากข้อมูลเสียงและการเชื่อมต่อกับแอปสำคัญของเรา
ประเด็นสำคัญที่ต้องเข้าใจก่อนคือ ความเสี่ยงด้านความปลอดภัย AI ไม่ใช่เรื่องไกลตัวสำหรับผู้ใช้ทั่วไปอีกต่อไป เมื่อแอปแบบ Muse ถูกออกแบบให้เชื่อมต่ออีเมล ปฏิทิน และโซเชียลมีเดียเพื่อทำงานแทนเรา เครื่องมือเหล่านี้ต้องขอสิทธิ์เข้าถึงข้อมูลจำนวนมากและทำงานแทนผู้ใช้ในระดับเกือบเท่าระบบปฏิบัติการเอง นักวิจัยเตือนว่าความสะดวกนี้ทำให้ AI agent สามารถ "ทำอะไรก็ได้บนคอมพิวเตอร์" หากผู้ใช้ตั้งค่าให้มันช่วยงานเต็มที่ และนั่นเท่ากับการสร้างจุดศูนย์กลางที่หากถูกโจมตีจะทำลายด่านความปลอดภัยอื่นที่ผู้ผลิตระบบปฏิบัติการออกแบบไว้เพื่อกันมัลแวร์
ช่องโหว่ not-a-mused: มัลแวร์ท้องถิ่นเปลี่ยนทางข้อมูลเสียงและโทเคนแอป
หัวใจของ Meta Muse ช่องโหว่ที่น่ากังวลคือ not-a-mused ซึ่งเป็นช่องโหว่แบบ zero-day ในแอป Muse บน macOS ที่เปิดทางให้โค้ดภายในเครื่องแม้ไม่มีสิทธิ์พิเศษสามารถเปลี่ยนเส้นทางทราฟฟิกการถอดเสียงคำสั่งที่ผู้ใช้พูดกับ Muse ไปยังเซิร์ฟเวอร์ของผู้โจมตี ช่องโหว่นี้อาศัยการตั้งค่าที่ไม่ได้ถูกเปิดเผยชื่อ endo_voyager_dictation_endpoint ซึ่งมัลแวร์ภายในเครื่องแก้ไขได้โดยไม่ต้องผ่านการยืนยันสิทธิ์เพิ่มเติม เมื่อเปลี่ยนปลายทางแล้ว คำสั่งเสียง ข้อมูลเสียง AI และข้อมูลยืนยันตัวตนที่เกี่ยวข้องที่ควรถูกส่งไปยังระบบเบื้องหลังของ Muse จะไหลไปยังโครงสร้างพื้นฐานของผู้โจมตีแทน
สิ่งที่ทำให้ช่องโหว่นี้รุนแรงแม้ต้องพึ่งการรันโค้ดในเครื่องคือมันทำหน้าที่เสมือนการยกระดับสิทธิ์ของมัลแวร์ นักวิจัยชี้ว่าหากผู้ใช้เปิดฟีเจอร์ dictation และเชื่อม Muse กับแอปสำคัญอย่างอีเมล WhatsApp ปฏิทิน หรือโซเชียลมีเดีย การเปลี่ยนเส้นทางนี้จะทำให้ผู้โจมตีเห็นทั้งคำสั่งและโทเคนยืนยันตัวตนที่ Muse ใช้เข้าถึงแอปเหล่านั้น หากผู้โจมตีตอบสนองทันเวลา เขาอาจยึดโทเคนและดึงข้อมูลจากแอปที่เชื่อมต่อได้ เป็นการใช้ความสะดวกของ Muse ในการจัดการงานแทนผู้ใช้กลับมาเป็นช่องทางขโมยข้อมูลเสียง AI และเนื้อหาในแอปโดยที่ด่านควบคุมสิทธิ์ของระบบปฏิบัติการถูกข้ามไปอย่างมีประสิทธิภาพ
Muse แบ่งปันไฟล์ระบบทั้งเครื่อง: ข้อมูลภายในและการออกแบบเอเจนต์ถูกเปิดเผย
นอกเหนือจาก not-a-mused อีกประเด็นที่สะท้อนความเสี่ยงด้านความปลอดภัย AI ใน Muse คือการที่นักพัฒนาสองรายรายงานว่าด้วยการกระตุ้นเพียงเล็กน้อย พวกเขาสามารถโน้มน้าวให้ Muse สร้างไฟล์บีบอัดและส่งเนื้อหาของระบบไฟล์ทั้งหมดของเครื่องเสมือนที่มันทำงานอยู่ให้ผู้ใช้ได้ ผลลัพธ์ไม่ใช่แค่ไฟล์ระบบ Ubuntu เทมเพลตแอป และเอกสารภายใน แต่ยังรวมถึงไฟล์ Markdown และ JSON ที่บรรยายอย่างละเอียดว่าเอเจนต์ซึ่งมีชื่อภายในว่า Hatch ประมวลผลคำขออย่างไร จัดการข้อมูลแบบไหน และเชื่อมต่อกับบริการภายนอกอย่าง Gmail อย่างไร
ฝั่ง Meta ระบุว่านี่เป็นพฤติกรรมตามออกแบบของ VM ที่ให้ผู้ใช้มองมันเหมือน "คอมพิวเตอร์ฟรีในคลาวด์" และการเอ็กซ์พอร์ตข้อมูล VM ไม่ให้สิทธิ์พิเศษไปยังโครงสร้างพื้นฐานหรือข้อมูลของผู้ใช้คนอื่น แต่ข้อเท็จจริงที่ว่ามี "แทบไม่มีการต้านทาน prompt injection" ตามคำบรรยายของหนึ่งในนักพัฒนา และตัวเอเจนต์สามารถสร้างโค้ดไลบรารีจำนวนหลายร้อยเมกะไบต์และไบนารีคอมไพล์ที่ดูเหมือนเป็นดัมพ์จริงของระบบไฟล์ภายในภายในเวลาไม่กี่วินาที ทำให้เกิดคำถามว่าด้วยการออกแบบแบบนี้ ผู้ใช้กำลังพาเอเจนต์ที่พร้อมเปิดเผยรายละเอียดโครงสร้างระบบของมันเองเข้ามาอยู่ในเวิร์กโฟลว์ประจำวันโดยไม่มีเกราะป้องกันที่ชัดเจน
การตอบสนองของ Meta และวิกฤตความเชื่อมั่นต่อเอเจนต์ AI
ในเชิงการจัดการเหตุการณ์ ช่องโหว่ not-a-mused ถูกรายงานไปยัง Meta แล้ว แต่ในช่วงแรกมีรายงานว่าบริษัทยังไม่ออกแพตช์หรือแถลงต่อสาธารณะเกี่ยวกับประเด็นนี้ ต่อมาจึงมีการปล่อย hotfix แก้ช่องโหว่ที่เปิดทางให้ผู้โจมตียึดเอเจนต์ AI เปลี่ยนเส้นทางการถอดเสียง และเข้าถึงบัญชี Muse ของผู้ใช้ แต่กรณีระบบไฟล์ถูกดึงออกมาทั้งชุดกลับถูกอธิบายว่าไม่ใช่การละเมิดความปลอดภัยและจะมีเพียงการปรับปรุงผลิตภัณฑ์ต่อไปโดยให้ข้อมูลจาก VM บางส่วนอาจถูกจำกัดมากขึ้นในอนาคต
ปัญหาคือภาพลักษณ์ด้าน ความเสี่ยงด้านความปลอดภัย AI ของ Muse เริ่มตีกลับความคาดหวังที่ Meta พยายามสร้างว่าผู้ใช้ "ควบคุม Muse และกำหนดการเข้าถึงเอง" เพราะช่องโหว่ที่เปิดให้โค้ดภายในเครื่องที่ไม่มีสิทธิ์สูงใช้สิทธิ์ของแอปได้มากกว่าที่ควรและการออกแบบที่เอเจนต์สามารถเปิดเผยระบบไฟล์และเอกสารภายในอย่างง่ายดาย ทำให้ผู้ใช้เริ่มตั้งคำถามว่าเอเจนต์ AI ปลอดภัย แค่ไหนเมื่อบริษัทเร่งแข่งขันฟีเจอร์และความสะดวกมากกว่าการออกแบบความปลอดภัยให้เป็นแกนหลัก นักวิจัยถึงขั้นวิจารณ์ว่า "ความโลภข้อมูลผู้ใช้" กำลังขยายพื้นผิวโจมตี และความเป็นส่วนตัวกับความปลอดภัยไม่ใช่ลำดับความสำคัญแรกของผู้พัฒนา AI รายใหญ่
บทสรุปสำหรับผู้ใช้: ถ้าความสะดวกมาพร้อมช่องโหว่ ผู้ใช้ต้องตั้งคำถามก่อนเชื่อใจ
เมื่อมองภาพรวม Meta Muse ช่องโหว่ล่าสุดไม่ใช่เพียงบั๊กทางเทคนิคของแอปเดียว แต่สะท้อนปัญหาเชิงแนวคิดของเอเจนต์ AI ทั้งกลุ่ม ที่ต้องการสิทธิ์อย่างกว้างเพื่อให้ช่วยงานครบวงจรจนกลายเป็นจุดรวมศูนย์ความเสี่ยง หากมัลแวร์ภายในเครื่องสามารถเปลี่ยนทางข้อมูลเสียงและขโมยโทเคนของแอปที่เชื่อมต่อ และตัวเอเจนต์เองตอบสนองต่อ prompt จนเปิดเผยระบบไฟล์และเอกสารภายในได้อย่างง่ายดาย ความเชื่อใจต่อสถาปัตยกรรมความปลอดภัยที่แบรนด์ประกาศไว้ย่อมสั่นคลอน
สำหรับผู้ใช้ยุคที่ข้อมูลเสียง AI กลายเป็นส่วนหนึ่งของการทำงานและชีวิตประจำวัน การเลือกใช้เอเจนต์ AI ปลอดภัย จึงไม่ควรยึดจากคำโปรโมตหรือความสะดวกเพียงอย่างเดียว แต่ต้องมองดูว่าผู้พัฒนาตอบสนองต่อช่องโหว่เร็วแค่ไหน ยอมรับปัญหาและสื่อสารอย่างโปร่งใสหรือไม่ และออกแบบให้ตัวเอเจนต์มีการจำกัดสิทธิ์แทนการเปิดประตูทุกบานเพื่อให้ทำงานง่ายสุด การที่ Muse ถูกเปิดโปงช่องโหว่สองรายการในเวลาไล่เลี่ยกันกำลังเป็นคำเตือนว่าความเชื่อใจต่อเอเจนต์ AI ต้องถูกสร้างจากหลักฐานด้านความปลอดภัยจริง ไม่ใช่จากแคมเปญการตลาด