
มัลแวร์ธนาคารมือถือคืออะไร และทำไมตอนนี้อันตรายกว่าที่คิด
มัลแวร์ธนาคารมือถือ คือซอฟต์แวร์ประสงค์ร้ายประเภทหนึ่งที่ออกแบบมาเพื่อขโมยข้อมูลการเงินและควบคุมการทำธุรกรรมจากสมาร์ตโฟนของผู้ใช้ โดยมักแฝงตัวในรูปแอปหรือไฟล์ที่ดูปลอดภัย มุ่งเป้าไปที่แอปธนาคารและบริการชำระเงิน เพื่อดักรหัสผ่าน รหัสยืนยันแบบครั้งเดียว และข้อมูลบัตร รวมถึงสั่งโอนเงินหรือเปิดสินเชื่อโดยไม่ได้รับอนุญาต ทำให้ผู้ใช้สูญเสียเงินและข้อมูลส่วนบุคคลอย่างรวดเร็ว
ข้อมูลจากผู้เชี่ยวชาญระบุว่า มัลแวร์โทรจันที่โจมตีระบบธนาคารคิดเป็น 52.96% ของแอปมือถือที่เป็นอันตรายทั้งหมดที่ตรวจพบในไตรมาสแรกของปี 2026 เพิ่มขึ้นจากประมาณ 31% ในปี 2025 ทั้งปี ตัวเลขนี้ไม่ใช่แค่สถิติ แต่คือสัญญาณเตือนว่าความปลอดภัยแอปธนาคารกำลังถูกทดสอบอย่างหนัก เพราะอาชญากรไซเบอร์รู้ดีว่าคนส่วนใหญ่หันมาใช้โทรศัพท์ทำธุรกรรมแทบทุกอย่าง ตั้งแต่โอนเงิน ชำระบิล ไปจนถึงลงทุน
ในมุมมองของผู้ใช้ การเพิกเฉยต่อข่าวภัยไซเบอร์เท่ากับยอมให้คนแปลกหน้ามีโอกาสเข้าถึงกระเป๋าเงินดิจิทัลของเรา การอัปเดตความรู้เรื่องการป้องกันโทรจันจึงไม่ใช่เรื่องของคนไอที แต่เป็นทักษะการเงินส่วนบุคคลยุคใหม่ที่ทุกคนต้องมี
โทรจันยุคใหม่ไม่ใช่แค่ขโมยรหัส แต่ยึดเครื่องและหลอกตาระบบ
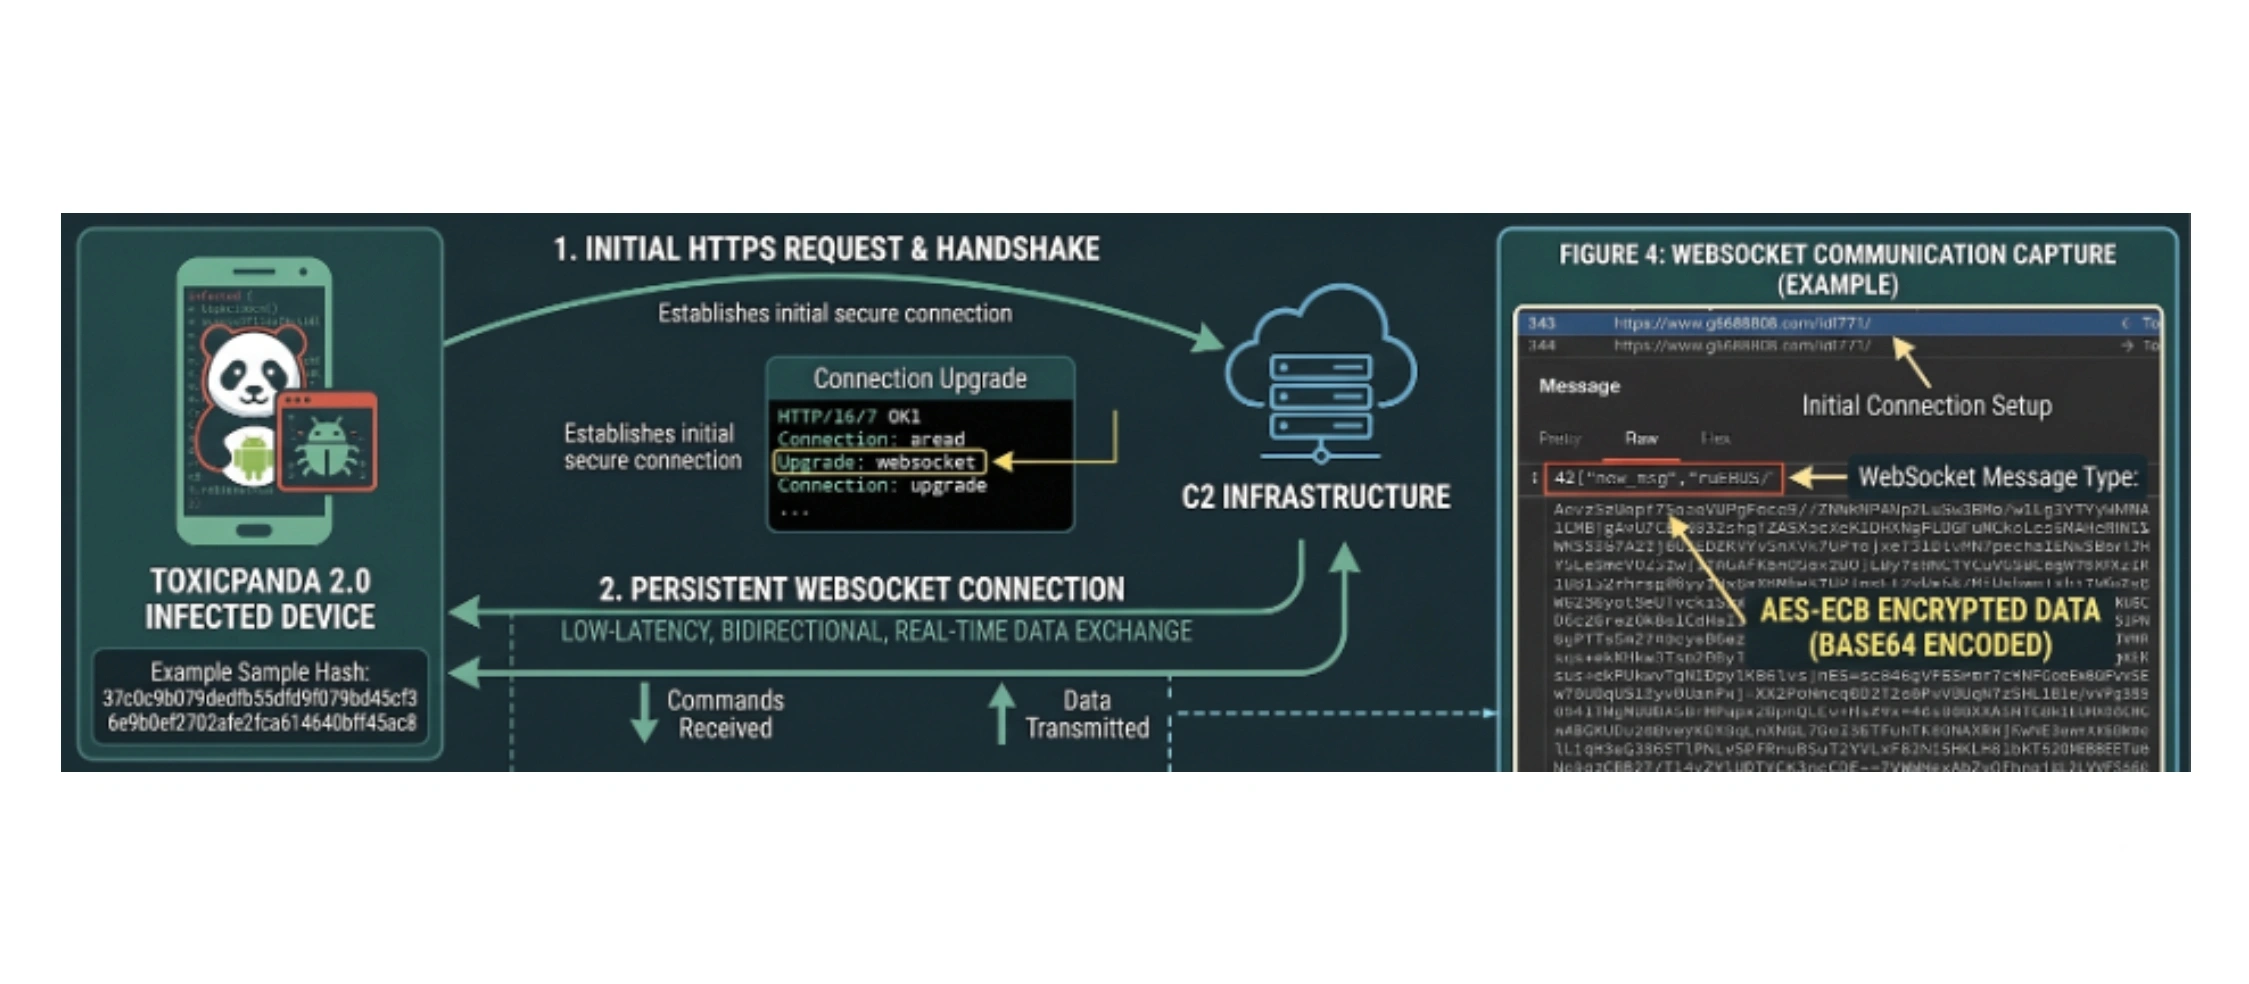
มัลแวร์ธนาคารมือถือยุคนี้ไม่ได้หยุดแค่ดักรหัสผ่าน แต่พัฒนาไปสู่การควบคุมเครื่องและหลอกระบบรักษาความปลอดภัยอย่างแนบเนียน การศึกษาหนึ่งพบว่า มัลแวร์ Gigabud ที่โจมตีแอปธนาคารใช้เครื่องมือชื่อ Vwork เพื่อโคลนแอปธนาคารไปยังโปรไฟล์การทำงานแยกบนโทรศัพท์ Android ทำให้ดูเหมือนผู้ใช้เป็นคนทำธุรกรรมเอง ทั้งที่เบื้องหลังคือโทรจันกำลังควบคุมทุกอย่าง
ยิ่งไปกว่านั้น ยังมีการผสมผสานมัลแวร์ควบคุมระยะไกล SpyNote เข้ากับเครื่องมือส่งต่อข้อมูลแบบ NFC อย่าง WindRelay เพื่อให้มิจฉาชีพรับข้อมูลแตะบัตรและรหัส PIN แบบเรียลไทม์ แล้วนำไปทำธุรกรรมฉ้อโกง แนวทางนี้แสดงให้เห็นว่าเป้าหมายไม่ใช่แค่ข้อมูล แต่คือการยึดการทำธุรกรรมทั้งกระบวนการ
ที่น่ากังวลคือภัยคุกคามขยายจากการขโมยข้อมูลไปสู่การกรรโชกทรัพย์ โดยมีมัลแวร์บางตระกูลที่รวมความสามารถตรวจสอบอุปกรณ์ ควบคุม และเข้ารหัสข้อมูลไว้ในตัวเดียว อุปกรณ์ Android เวอร์ชันเก่าถูกระบุว่าเป็นกลุ่มเสี่ยงสำคัญ เพราะขาดแพตช์ความปลอดภัย ทำให้กลายเป็นเป้าหมายง่ายสำหรับโทรจันที่ซับซ้อน
ทำไมการอัปเดตระบบและแอปธนาคารจึงเป็นเกราะด่านแรก
หลายคนมองข้ามการอัปเดตระบบปฏิบัติการและแอปธนาคารเพราะคิดว่าเสียเวลา แต่ในโลกที่มัลแวร์ธนาคารมือถือกำลังพุ่งสูง การไม่อัปเดตเท่ากับเปิดประตูให้โทรจันเข้ามาอยู่ในเครื่องโดยไม่รู้ตัว ผู้ให้บริการรายใหญ่รายหนึ่งถึงขั้นบล็อกการล็อกอินจากอุปกรณ์ที่ใช้ระบบปฏิบัติการเวอร์ชันล้าสมัย เพราะเวอร์ชันที่ไม่มีแพตช์ความปลอดภัยล่าสุดถือเป็นภัยต่อผู้ใช้
มาตรการดังกล่าวใช้การอัปเดตฝั่งเซิร์ฟเวอร์ ไม่ต้องให้ผู้ใช้ติดตั้งแอปเวอร์ชันใหม่ และบังคับใช้ทั้งบน iOS และ Android โดยจะแจ้งเตือนให้ผู้ใช้เปิดการตั้งค่าอุปกรณ์และติดตั้งอัปเดตล่าสุดก่อนจึงจะล็อกอินได้ นี่คือสัญญาณชัดเจนว่าแพลตฟอร์มหลักเริ่มไม่ยอมประนีประนอมกับอุปกรณ์ที่ไม่ปลอดภัยอีกต่อไป
ในทางปฏิบัติ การอัปเดตระบบและแอปธนาคารสม่ำเสมอคือการป้องกันโทรจันขั้นพื้นฐานที่สุด เพราะแพตช์ใหม่มักอุดช่องโหว่ที่มัลแวร์ใช้โจมตีอยู่แล้ว หากอุปกรณ์เก่าไม่สามารถอัปเดตได้ ผู้ใช้ควรพิจารณาแยกเครื่องทำธุรกรรม หรือจำกัดการติดตั้งแอปอื่นบนเครื่องนั้น เพื่อลดโอกาสที่โทรจันจะเข้ามาแฝงตัว
กลยุทธ์ของมิจฉาชีพ แอปปลอม ลิงก์หลอก และการขโมยตัวตน
อาชญากรไซเบอร์กำลังใช้ประโยชน์จากการที่ผู้ใช้พึ่งพาโทรศัพท์มือถือมากขึ้นสำหรับการช้อปปิ้ง การติดต่อสื่อสาร และการทำงาน ยิ่งเราใช้มือถือทำทุกอย่าง โทรจันก็ยิ่งมีช่องทางเข้ามามากขึ้น การโจมตีจำนวนมากเริ่มจากไฟล์ ลิงก์ หรือแอปที่ดูไม่มีอันตราย แล้วค่อยปลดปล่อยพฤติกรรมประสงค์ร้ายเป็นหลายขั้นตอน ทำให้ผู้ใช้และแอนติไวรัสบางตัวจับพิรุธได้ยาก
ช่องทางกระจายมัลแวร์ไม่ได้มีแค่ไฟล์แนบในข้อความ แต่รวมถึงร้านแอปที่ไม่เป็นทางการ ลิงก์ฟิชชิ่ง โปรแกรมแจกของรางวัลปลอม แอปถูกต้องที่ถูกดัดแปลง และโฆษณาที่เป็นอันตราย กลยุทธ์สำคัญคือการปลอมตัวเป็นแอปธนาคารหรือบริการการเงินที่ผู้ใช้คุ้นเคย เพื่อหลอกให้กรอกชื่อผู้ใช้ รหัสผ่าน และรหัสยืนยันต่างๆ
เมื่อมิจฉาชีพได้ข้อมูลเพียงพอ ก็สามารถสวมรอยเป็นเหยื่อ เปิดแอปธนาคารของเหยื่อจากระยะไกล สั่งโอนเงิน หรือแม้แต่สร้างสินเชื่อใหม่ผ่านแอปของเหยื่อเอง นี่คือการขโมยตัวตนเต็มรูปแบบ ไม่ใช่แค่การแอบดูยอดเงิน การปล่อยให้ข้อมูลหลุดเพียงครั้งเดียวอาจนำไปสู่หนี้สินและปัญหาทางกฎหมายที่ตามแก้ยาก
เช็กลิสต์ป้องกันโทรจันสำหรับผู้ใช้แอปธนาคาร
เมื่อมัลแวร์ธนาคารมือถือคิดเป็นกว่าครึ่งของแอปอันตรายทั้งหมดที่ตรวจพบในช่วงต้นปี 2026 ผู้ใช้ไม่ควรรอให้ธนาคารหรือผู้ให้บริการจัดการฝ่ายเดียว การป้องกันโทรจันต้องเริ่มจากพฤติกรรมของเราเอง ก่อนอื่นควรติดตั้งแอปจากแหล่งที่เชื่อถือได้เท่านั้น หลีกเลี่ยงลิงก์และโปรโมชั่นจากแหล่งที่ไม่รู้จัก อัปเดตระบบปฏิบัติการเป็นประจำ และตรวจสอบคำขอข้อมูลผ่านข้อความ SMS อย่างละเอียด
ธนาคารหลายแห่งแนะนำให้ผู้ใช้ระวังเมื่อแอปขอสิทธิ์เข้าถึงที่ไม่เกี่ยวกับการทำงาน เช่น แอปธนาคารที่ขอเข้าถึงไมโครโฟนหรือรายชื่อโดยไม่มีเหตุผลชัดเจน ผู้ใช้ควรเปิดใช้การยืนยันตัวตนหลายชั้น เช่น รหัสผ่านพร้อมไบโอเมตริก และเปิดแจ้งเตือนธุรกรรมทุกครั้ง เพื่อจะได้ตรวจพบความผิดปกติเร็วที่สุด
หากสงสัยว่าอุปกรณ์ติดมัลแวร์ ควรตัดการเชื่อมต่อ Wi Fi และข้อมูลมือถือทันที แล้วติดต่อธนาคารผ่านช่องทางทางการเพื่อบล็อกบริการ พร้อมแจ้งความหากถูกหลอกลวง การตรวจสอบรายการเดินบัญชีอย่างสม่ำเสมอ และตั้งวงเงินการทำธุรกรรมให้เหมาะสม จะช่วยเพิ่มความปลอดภัยการทำธุรกรรมโดยรวม ทำให้แม้โทรจันจะพยายามโจมตี ก็สร้างความเสียหายได้น้อยลง