
ภาพรวมเครื่องมือ code review AI และข้อสรุปแบบสั้น
เครื่องมือ code review AI คือชุดระบบที่ใช้ปัญญาประดิษฐ์ช่วยตรวจสอบคุณภาพโค้ด การรักษาความปลอดภัย และการกำกับดูแลมาตรฐานการพัฒนา โดยเชื่อมเข้ากับเวิร์กโฟลว์ CI CD และแพลตฟอร์มอย่าง Azure DevOps integration เพื่อลดภาระรีวิวเชิงเทคนิคของมนุษย์ ทำให้ทีมวิศวกรรมสามารถจัดการโค้ดจำนวนมากและโค้ดที่สร้างโดย AI ได้อย่างมีระบบ พร้อมสร้างหลักฐานด้าน compliance evidence automation สำหรับอุตสาหกรรมที่ถูกกำกับดูแลอย่างเข้มงวด ในยุคที่เราไม่ได้แค่เขียนซอฟต์แวร์ แต่กำลัง orchestrating AI ให้ช่วยเขียน ทดสอบ และดูแลระบบในระดับที่ไม่เคยทำได้มาก่อน เครื่องมืออย่าง SonarQube Hunter Agent, Qodo และ GitHub Copilot ทำหน้าที่ต่างกันชัดเจน สำหรับทีมที่เน้น SonarQube governance และต้องการหลักฐานการกำกับดูแลแบบตรวจสอบย้อนหลังได้ Hunter Agent เหมาะที่สุด ส่วน Qodo เหมาะกับทีมที่ต้องการแพลตฟอร์มรีวิว AI โดยเฉพาะ ขณะที่ GitHub Copilot เหมาะกับนักพัฒนาแต่ละคนที่ต้องการผู้ช่วยแนะนำและรีวิวโค้ดในระดับ PR แบบเชื่อมกับ ecosystem ของ GitHub และ Azure DevOps โดยรวม
| มิติสำคัญ | SonarQube Hunter Agent | Qodo | GitHub Copilot Code Review |
|---|---|---|---|
| โฟกัสหลัก | การตรวจสอบช่องโหว่ business logic และสร้างหลักฐาน compliance ใน SonarQube | แพลตฟอร์มเครื่องมือ code review AI แบบเฉพาะทางสำหรับ PR review | ผู้ช่วยแนะนำและรีวิวโค้ดจาก GitHub ที่ขยายมาสู่ Azure DevOps |
| บทบาทใน SonarQube governance | เพิ่มเลเยอร์ตรวจสอบเชิงตรรกะ สร้าง issue และหลักฐานให้ทีมกำกับดูแลใช้ติดตาม | ไม่ผูกกับ SonarQube โดยตรง เน้นแพลตฟอร์มรีวิวอิสระ | เสริมชั้นรีวิวแต่ไม่แทนระบบ static analysis และ quality gate |
| Azure DevOps integration | ทำงานร่วมกับ SonarQube ที่เชื่อมกับ Azure Pipelines และ Boards เพื่อสร้าง quality gate อัตโนมัติ | ออกแบบให้รองรับ Azure DevOps เป็นหนึ่งในแพลตฟอร์มหลัก ผ่านงานบน PR และ Pipeline task | รองรับ Azure DevOps Services ผ่านการเชื่อมต่อ GitHub โดยมีข้อจำกัดเทียบกับการใช้บน GitHub โดยตรง |
| ความเข้มแข็งด้าน compliance evidence automation | สร้างผลการค้นพบเป็นหลักฐานการทำงานของระบบตรวจจับ พร้อมบันทึกแบบ reproducible และ auditable | ช่วยจัดระเบียบรีวิวและคอมเมนต์ แต่ไม่ได้ออกแบบเน้นหลักฐานตามกรอบกำกับดูแลโดยเฉพาะ | มีบันทึกบน PR และรีวิว ช่วยอธิบายการเปลี่ยนแปลง แต่ไม่ใช่เลเยอร์ compliance อย่างเป็นทางการ |
| องค์กรเป้าหมาย | ทีมในอุตสาหกรรมถูกกำกับดูแลที่ต้องพิสูจน์การทำงานของการควบคุมด้านความปลอดภัย | ทีม enterprise ที่ต้องการรีวิวโค้ด AI ที่ขยายข้าม repository และกำหนดมาตรฐานสถาปัตยกรรมเอง | ทีมที่อยู่ใน ecosystem GitHub และ Azure DevOps ต้องการเร่ง productivity ของนักพัฒนาแต่ละคน |
SonarQube Hunter Agent และบทบาทใน SonarQube governance
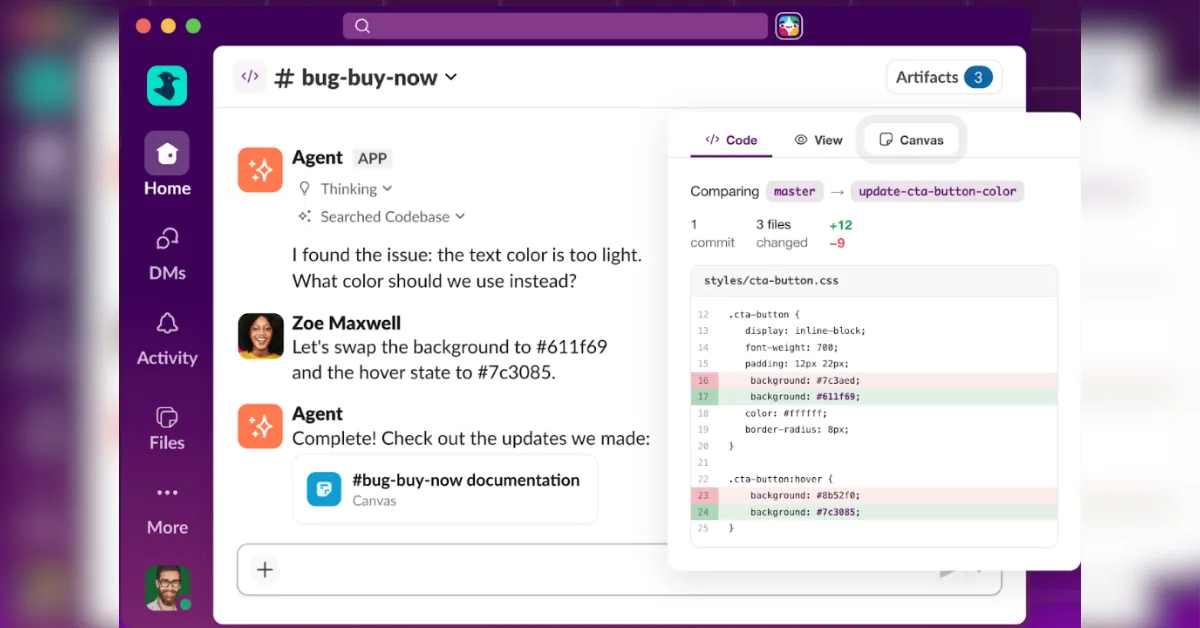
เมื่อ AI-assisted development เพิ่มปริมาณและความเร็วของโค้ด ความสามารถในการตรวจสอบโค้ดกลับตามไม่ทัน โดยเฉพาะช่องโหว่ด้าน business logic ที่เครื่องมือความปลอดภัยแบบเดิมจับได้ยาก เพราะต้องเข้าใจเจตนาทางธุรกิจและสิ่งที่โค้ดควรอนุญาตให้ทำ Hunter Agent จึงถูกออกแบบให้เป็นเลเยอร์ใหม่ในโครง SonarQube governance สำหรับทีมที่ต้องรับผิดชอบต่อกรอบกฎหมายและมาตรฐานความปลอดภัย Hunter Agent ใช้การ review แบบหลายขั้นตอน สร้าง threat model ตาม data และ identity flow แล้วค้นหาปัญหาการควบคุมสิทธิ์ การยืนยันตัวตน และตรรกะธุรกิจ จากนั้นใช้เหตุผลคัดกรองเฉพาะเคสที่มีหลักฐานรองรับ และยกขึ้นเป็น issue มาตรฐานให้ทีม triage และติดตามต่อ สำหรับทีม compliance ผลลัพธ์เหล่านี้กลายเป็นหลักฐานว่ากระบวนการตรวจจับยังทำงานอยู่ และถูกสรุปบนหน้ารวมที่ออกแบบให้ reproducible และ auditable สร้างร่องรอยหลักฐานต่อเนื่องจากการตรวจจับไปจนถึงการแก้ไขโดยไม่ต้องสร้างกระบวนการตรวจแยกต่างหาก
Qodo และ GitHub Copilot กับ Azure DevOps integration
แพลตฟอร์ม Azure DevOps มี Boards Repos Pipelines และ Test Plans รวมกันเป็นผลิตภัณฑ์เดียว ทำให้คำว่า Azure DevOps integration หมายถึงมากกว่าการรับ webhook บน pull request แต่ต้องรวมถึงการรันเป็น Pipeline task ลิงก์กับ work item บน Boards และรองรับการใช้งานแบบ on premise สำหรับองค์กรที่ไม่สามารถส่งซอร์สโค้ดออกไปยัง SaaS ภายนอกได้ นี่ทำให้ตลาดเครื่องมือ code review AI บน Azure DevOps แคบกว่าบน GitHub อย่างชัดเจน ในกลุ่มนี้ Qodo ถูกจัดเป็นแพลตฟอร์มรีวิว AI โดยตรง สามารถทำงานบน Azure DevOps ผ่านงานบน PR และ Pipeline task และช่วยสร้างชั้นรีวิวที่มองภาพรวมสถาปัตยกรรมและมาตรฐานโค้ดข้าม repository ส่วน GitHub Copilot Code Review เป็นข้อเสนอจากฝั่ง GitHub ที่ขยายมาสู่ Azure DevOps Services ผ่านการเชื่อมต่อกับ GitHub แต่มาพร้อมข้อจำกัดบางอย่างเมื่อเทียบกับประสบการณ์บน GitHub เอง เช่นการผูกกับ GitHub Actions มากกว่า Azure Pipelines โดยตรง
การกำกับคุณภาพโค้ดใน Azure DevOps และความเสี่ยงร่วมของ AI
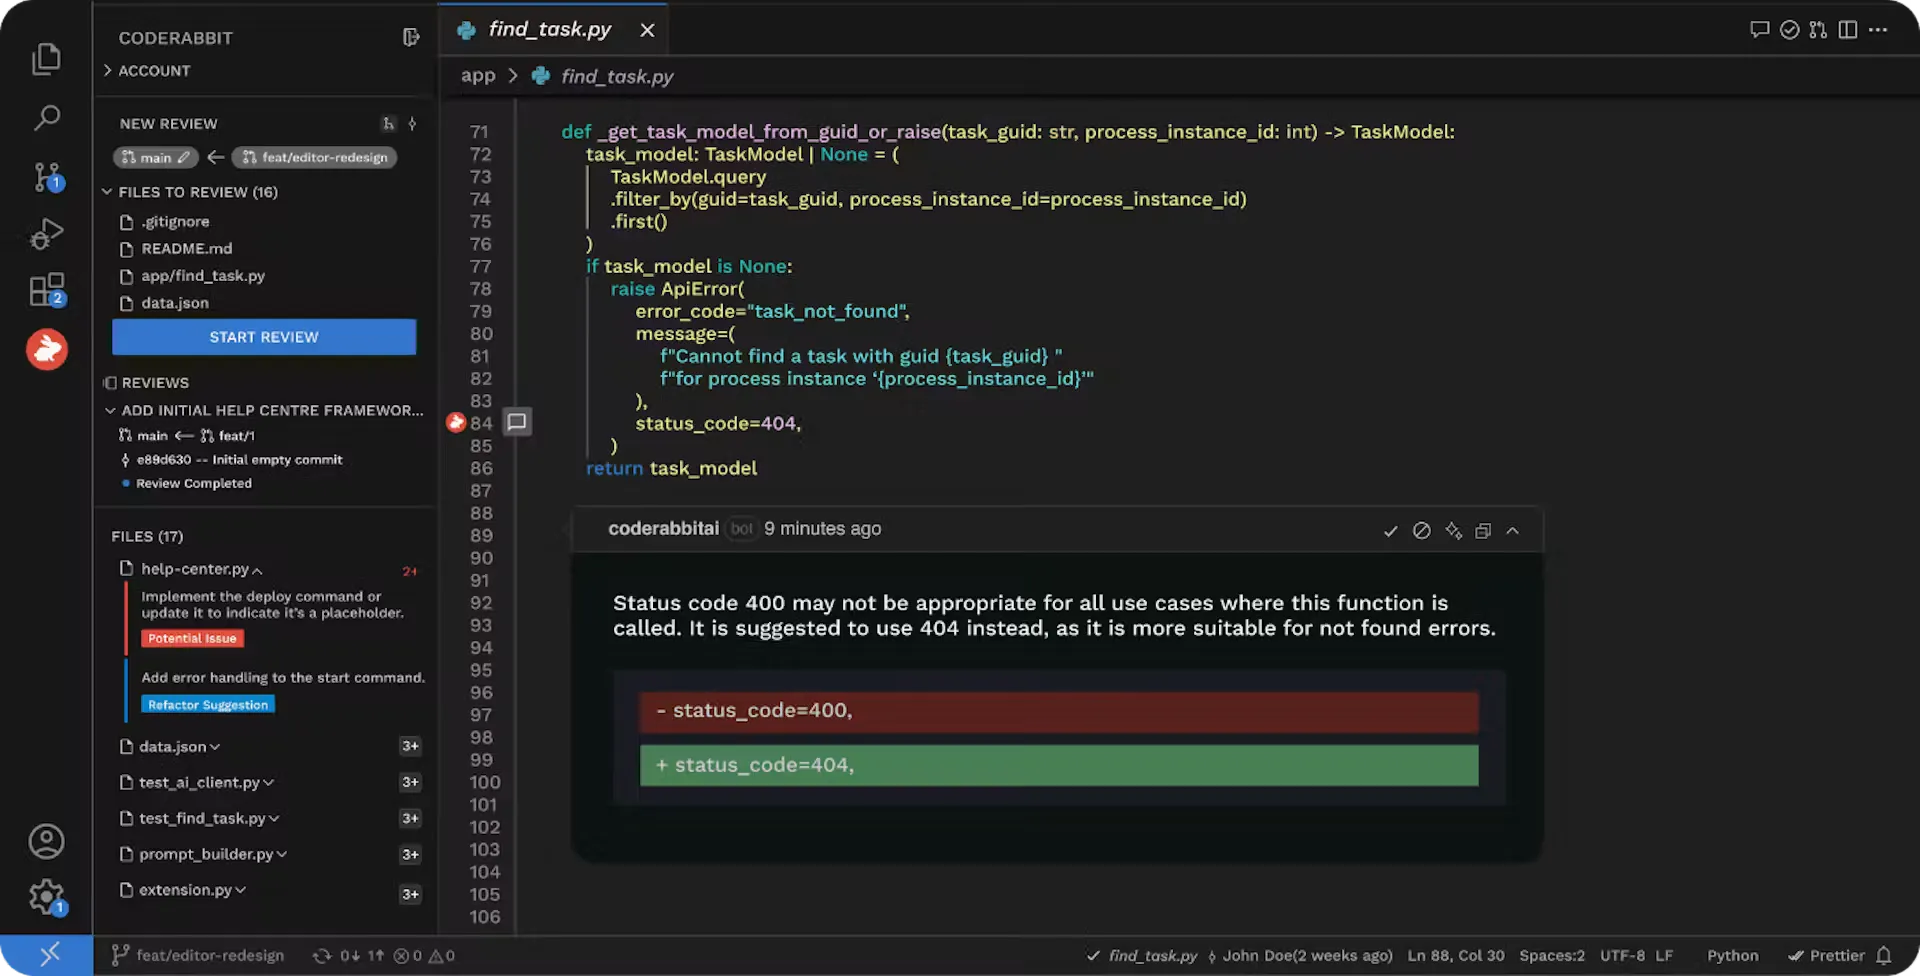
สำหรับทีม enterprise ส่วนใหญ่ stack การตรวจสอบคุณภาพโค้ดบน Azure DevOps ถูกแบ่งเป็นสามชั้น คือเครื่องมือ static analysis และ security scanning อย่าง SonarQube หรือ Snyk ชั้น AI review บน PR และชั้นการกำกับมาตรฐานสถาปัตยกรรมจากประวัติการรีวิวของทีม โดยหลายองค์กรต้องใช้มากกว่าหนึ่งชั้นเพื่อปิดช่องว่างทั้งหมด การเชื่อมเครื่องมือเหล่านี้เข้ากับ Azure Pipelines ทำให้การตรวจสอบรันเป็น pipeline task และส่งผลการตรวจกลับไปที่ PR โดยอัตโนมัติ สร้าง quality gate ที่สม่ำเสมอในทุก release pipeline ที่อยู่บนแพลตฟอร์มเดียวกัน อย่างไรก็ดี การใช้ AI ไม่ได้ไร้ความเสี่ยง แหล่งข้อมูลระบุว่าการทำงานร่วมกับ AI อาจทำให้จำนวน bug เพิ่มขึ้นถึง 41 เปอร์เซ็นต์เมื่อ requirement ไม่ชัดเจน เมื่อรวมกับความเสี่ยงอย่าง hallucination โค้ดที่ดูถูกต้องแต่ซ่อน bug และความไม่แน่นอนของผลลัพธ์ที่เปลี่ยนไปตามบริบททุกครั้ง ความเชื่อถือจึงต้องมาจากการกำกับ การตรวจสอบ และ guardrail ที่ชัดเจน โดยการปฏิบัติที่เหมาะสมคือมองผลลัพธ์จาก AI เป็นข้อมูลที่ยังไม่เชื่อถือ ต้องผ่านการ validate monitor และ track pattern อย่างต่อเนื่อง
ยุค AI agents กับการตัดสินใจเลือกเครื่องมือ และ Buy if / Skip if
เมื่อ AI agents เริ่มมีบทบาทสร้างและดูแลซอฟต์แวร์ในระดับที่ไม่เคยเกิดขึ้นมาก่อน ทีมวิศวกรรมที่ยังใช้กระบวนการรีวิวแบบเดิมจะพบว่าระบบไม่สามารถ scale ตามได้อีกต่อไป เราไม่ได้แค่เพิ่มความเร็วในการเขียนโค้ด แต่กำลังให้ AI มีส่วนในการตัดสินใจที่กระทบผลลัพธ์ทางธุรกิจโดยตรง แนวทางที่ปลอดภัยจึงต้องกึ่งอัตโนมัติ คือปล่อยให้เครื่องมือ code review AI ทำงานในสิ่งที่เป็นงานซ้ำและวิเคราะห์โค้ดจำนวนมาก ขณะที่มนุษย์ยังคงทำหน้าที่เป็น human in the loop ซึ่งไม่ใช่คอขวด แต่เป็น guardrail ที่กันไม่ให้ความเร็วสูงกลายเป็นความเสียหายสูง เมื่อมองจากมุมทีมองค์กร SonarQube Hunter Agent เหมาะกับผู้ที่ต้องสร้างหลักฐานด้าน compliance และเน้นความน่าเชื่อถือของการกำกับความปลอดภัย ส่วน Qodo เหมาะกับทีมที่ต้องการแพลตฟอร์มรีวิว AI ที่สามารถเรียนรู้มาตรฐานขององค์กรจากประวัติ PR ข้าม repository และ GitHub Copilot เหมาะกับทีมที่ต้องการเพิ่ม productivity ให้ developer แต่ละคนใน ecosystem ของ GitHub และ Azure DevOps โดยไม่เปลี่ยนแปลง stack เดิมมากนัก
- Buy the SonarQube Hunter Agent if ทีมของคุณต้องสร้างร่องรอยหลักฐานด้านความปลอดภัยและ compliance ที่ตรวจสอบย้อนหลังได้ในสภาพแวดล้อมถูกกำกับดูแล
- Skip the SonarQube Hunter Agent if โครงการส่วนใหญ่ไม่ได้อยู่ใน SonarQube และไม่มีความต้องการด้านหลักฐาน compliance ที่เข้มข้น
- Buy the Qodo if คุณต้องการเครื่องมือ code review AI ที่ออกแบบมาเพื่อสรุปและกำกับมาตรฐานโค้ดข้าม repository ใน Azure DevOps integration
- Skip the Qodo if ทีมของคุณมีขนาดเล็กและเน้นใช้ผู้ช่วยเขียนโค้ดรายบุคคลมากกว่าการรีวิวสถาปัตยกรรมระดับองค์กร
- Buy the GitHub Copilot Code Review if ทีมอยู่ใน ecosystem GitHub และใช้ Azure DevOps Services ต้องการเร่งความเร็วรีวิว PR ด้วยผู้ช่วย AI
- Skip the GitHub Copilot Code Review if requirement โครงการไม่ชัดเจนหรือทีมยังไม่มี guardrail ที่ดี เพราะความเสี่ยงเรื่อง hallucination และ bug เพิ่มขึ้นจากการพึ่ง AI มากเกินไป