
จากข้อกำหนดสู่โค้ดที่เครื่องรันจริง
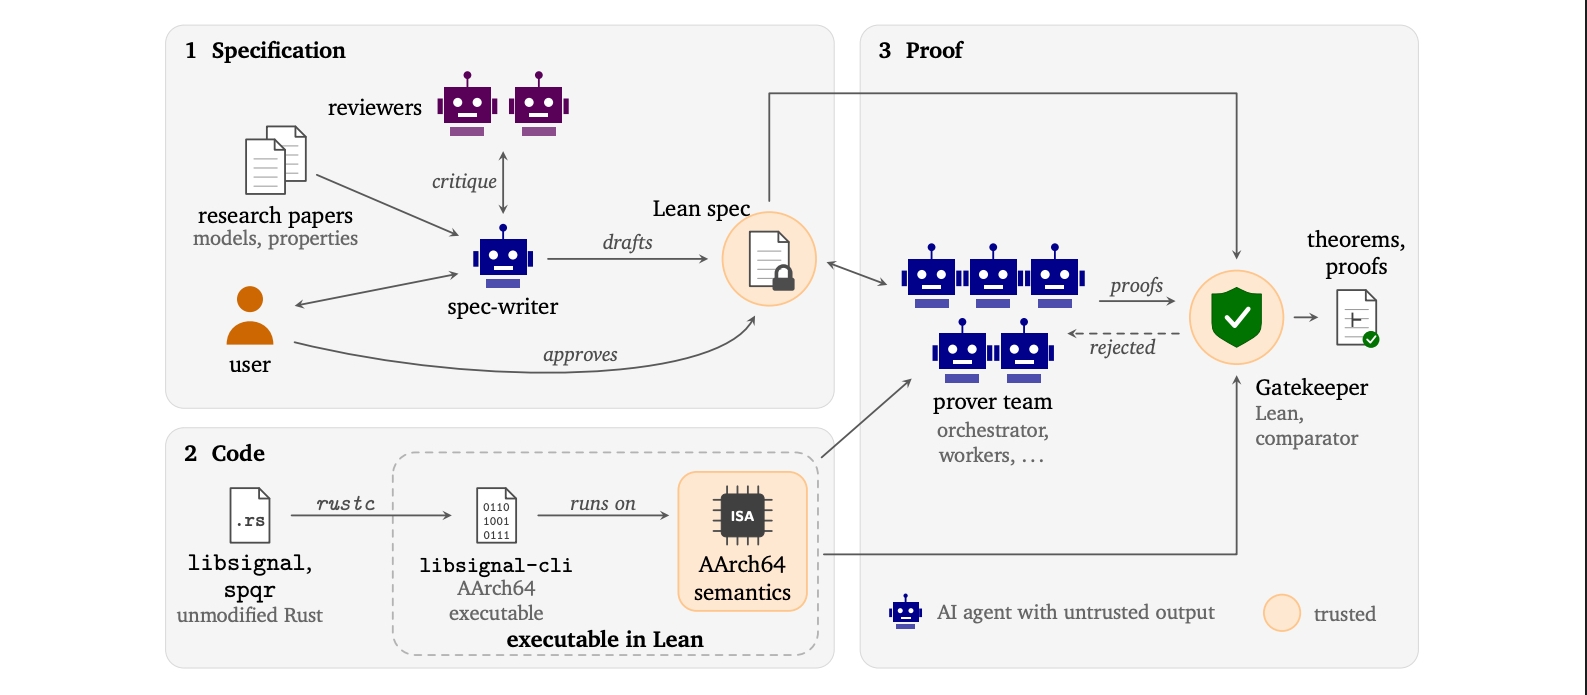
การพิสูจน์ความปลอดภัยของซอฟต์แวร์ด้วย Lean คือการแปลงข้อกำหนดด้านความปลอดภัยให้เป็นข้อความทางคณิตศาสตร์ แล้วให้เครื่องตรวจว่าบทพิสูจน์รองรับข้อกำหนดนั้นจริงหรือไม่ โดยไม่ต้องอาศัยความเชื่อมั่นในคำอธิบายของผู้เขียนเพียงอย่างเดียว Google DeepMind เปิดตัวกรอบงาน AlphaProof Code เมื่อวันที่ 10 พฤศจิกายน 2026 โดยใช้เอเจนต์ AI ช่วยตรวจสอบ libsignal ซึ่งเป็นไลบรารีแกนหลักของ Signal จุดที่ทำให้งานนี้สำคัญไม่ใช่แค่การให้ AI อ่านโค้ด แต่คือการต่อยอดบทพิสูจน์ไปถึงพฤติกรรมของไฟล์ปฏิบัติการหลังคอมไพล์ ซึ่งเข้าใกล้สิ่งที่ผู้ใช้พึ่งพาจริงมากกว่าการรับรองแบบจำลองบนกระดาษ
ก่อนหน้านี้ งานตรวจสอบจำนวนมากมุ่งพิสูจน์แบบจำลองนามธรรมของโปรโตคอล หรือปรับโค้ดให้เหมาะกับการพิสูจน์ ผลที่ผ่านจึงยังไม่ยืนยันโดยตรงว่าโปรแกรมต้นฉบับจะคงคุณสมบัติเดิมหลังคอมไพล์ DeepMind ใช้ libsignal รุ่น Rust ที่ไม่ได้ดัดแปลง เชื่อมเข้ากับโปรแกรมทดสอบบรรทัดคำสั่ง แล้วคอมไพล์ด้วยเครื่องมือมาตรฐานเป็นไบนารี Linux สำหรับสถาปัตยกรรม AArch64 จากนั้นจึงสร้างแบบจำลองทางคณิตศาสตร์เพื่อตรวจพฤติกรรมระดับเครื่อง ความต่างนี้มีน้ำหนัก เพราะช่องว่างระหว่างซอร์สกับไบนารีคือจุดที่การตรวจโค้ดทั่วไปยังให้คำตอบไม่ครบ
หกล้านบรรทัดไม่ใช่หลักประกันโดยตัวมันเอง
นักวิจัย 5 คนทำงานร่วมกับเอเจนต์ AI นาน 4 สัปดาห์ และสร้างบทพิสูจน์ Lean ที่ตรวจสอบด้วยเครื่องได้ราว 6.5 ล้านบรรทัด งานครอบคลุม libsignal v0.105.4 และ SPQR v1.6.0 โดยตรวจกลไกจับมือ PQXDH สำหรับเริ่มต้นการสื่อสาร และ Triple Ratchet ที่ใช้ปรับปรุงกุญแจระหว่างส่งข้อความ คุณสมบัติที่ศึกษาได้แก่การรักษาความลับของข้อความก่อนหน้าเมื่อสถานะปัจจุบันรั่วไหล การยืนยันตัวตน และการฟื้นคืนความปลอดภัยหลังถูกเจาะระบบ
ตัวเลขหลายล้านบรรทัดฟังดูน่าประทับใจ แต่ไม่ควรถูกอ่านว่า AI รับรอง Signal ทั้งระบบ ทีมวิจัยให้มนุษย์เลือกคุณสมบัติ ตรวจข้อกำหนด และอนุมัติสมมติฐานที่เชื่อถือได้ ก่อนส่งงานสร้างบทพิสูจน์ให้เอเจนต์ ส่วนเคอร์เนลของ Lean เป็นผู้ตรวจว่าหลักฐานสอดคล้องกับข้อกำหนดที่ผ่านการทบทวนหรือไม่ การแบ่งหน้าที่เช่นนี้คือแก่นของความน่าเชื่อถือ: AI เพิ่มกำลังในการสร้างหลักฐาน แต่ขอบเขตของสิ่งที่พิสูจน์ได้ยังขึ้นกับการตัดสินใจและสมมติฐานของมนุษย์
พิสูจน์ว่าตรวจจับข้อผิดพลาดได้ และยอมรับขอบเขต
ทีมวิจัยนำการแก้ไขช่องโหว่สองรายการที่เคยพบกลับออกจากโค้ดทดสอบ แล้วตรวจว่าแบบจำลองความปลอดภัยสามารถชี้ว่าคุณสมบัติที่กำหนดไม่เป็นจริงได้หรือไม่ ผลคือบทพิสูจน์แสดงความล้มเหลวของคุณสมบัติในโค้ดที่มีข้อผิดพลาด การทดลองนี้เพิ่มน้ำหนักให้วิธีการมากกว่าการรายงานว่าบิลด์ปกติผ่านการตรวจ เพราะแสดงด้วยว่ากรอบพิสูจน์มีโอกาสจับความผิดพลาดที่มีความหมายได้
อย่างไรก็ตาม ขอบเขตยังจำกัดอยู่ที่โปรแกรมทดสอบ libsignal แบบหนึ่งต่อหนึ่ง ไม่ใช่แอป Signal ทั้งหมด และยังไม่ครอบคลุมการส่งข้อความแบบกลุ่ม การสร้างกุญแจ ช่องทางข้างเคียง หรือคุณสมบัติหลังยุคควอนตัมทุกด้าน การคำนวณเข้ารหัสระดับต่ำบางส่วนยังอาศัยสัญญาที่เชื่อถือได้ด้วย ดังนั้นบทพิสูจน์จึงรับรองพฤติกรรมภายใต้ข้อกำหนดและสมมติฐานที่ประกาศ ไม่ใช่การไร้ช่องโหว่โดยไม่มีเงื่อนไข
ประโยชน์ต่อผู้ใช้ และสิ่งที่ต้องพิสูจน์ต่อ
สำหรับผู้ใช้ทั่วไป ผลงานนี้ยังไม่ใช่เหตุให้สรุปว่าการใช้งาน Signal ทุกแบบปลอดภัยขึ้นทันที แต่เป็นหลักฐานที่ตรวจซ้ำได้มากขึ้นต่อคุณสมบัติเฉพาะของโค้ดเข้ารหัสที่ผ่านการตรวจสอบ การเปิดเผยข้อกำหนดและชุดพิสูจน์ให้ผู้ตรวจสอบภายนอกทบทวนจึงสำคัญพอ ๆ กับการให้เอเจนต์สร้างหลักฐาน เพราะช่วยให้สังคมตรวจได้ว่าคำว่า “ปลอดภัย” ตั้งอยู่บนเงื่อนไขใด
ขั้นต่อไปที่นักวิจัยระบุคือทำให้ทฤษฎีบทเข้มแข็งขึ้น ลดส่วนที่ต้องเชื่อถือด้วยการตรวจรูทีนเพิ่มเติม และขยายงานไปยังการส่งข้อความแบบกลุ่ม ผู้ส่งที่ปกปิดตัวตน และโปรโตคอลฝั่งเซิร์ฟเวอร์ ทิศทางนี้เหมาะสมกว่าการรีบประกาศชัยชนะ: เป้าหมายไม่ใช่ให้ AI เข้ามาแทนผู้ตรวจสอบ แต่ใช้เอเจนต์ AI ช่วยสร้างบทพิสูจน์ที่มนุษย์กำหนดขอบเขตและเครื่องมือตรวจได้ บทเรียนสำคัญคือความปลอดภัย Signal จะน่าเชื่อถือขึ้นเมื่อคำรับรองผูกกับโค้ดที่รันจริง พร้อมเปิดเผยทั้งหลักฐานและสิ่งที่ยังอยู่นอกการพิสูจน์