
จุดอ่อนใหม่ขององค์กร: เมื่อความไว้วางใจใน AI แทนที่การตรวจสอบของมนุษย์
การพึ่งพา AI มากเกินไปคือสถานการณ์ที่องค์กรและพนักงานมอบหมายงาน การตัดสินใจ และการจัดการข้อมูลให้ระบบปัญญาประดิษฐ์โดยลดหรือข้ามขั้นตอนการตรวจสอบของมนุษย์ลง ทั้งในระดับกระบวนการทำงาน ความปลอดภัย และการกำกับดูแล จนเกิดช่องว่างที่เครื่องมือไม่ผ่านการประเมินด้านความเสี่ยง AI ด้านความปลอดภัย ข้อมูลไหลออกนอกระบบควบคุม และอาชญากรสามารถใช้ประโยชน์จากความเชื่อใจง่ายต่อระบบอัตโนมัติได้อย่างเป็นระบบ
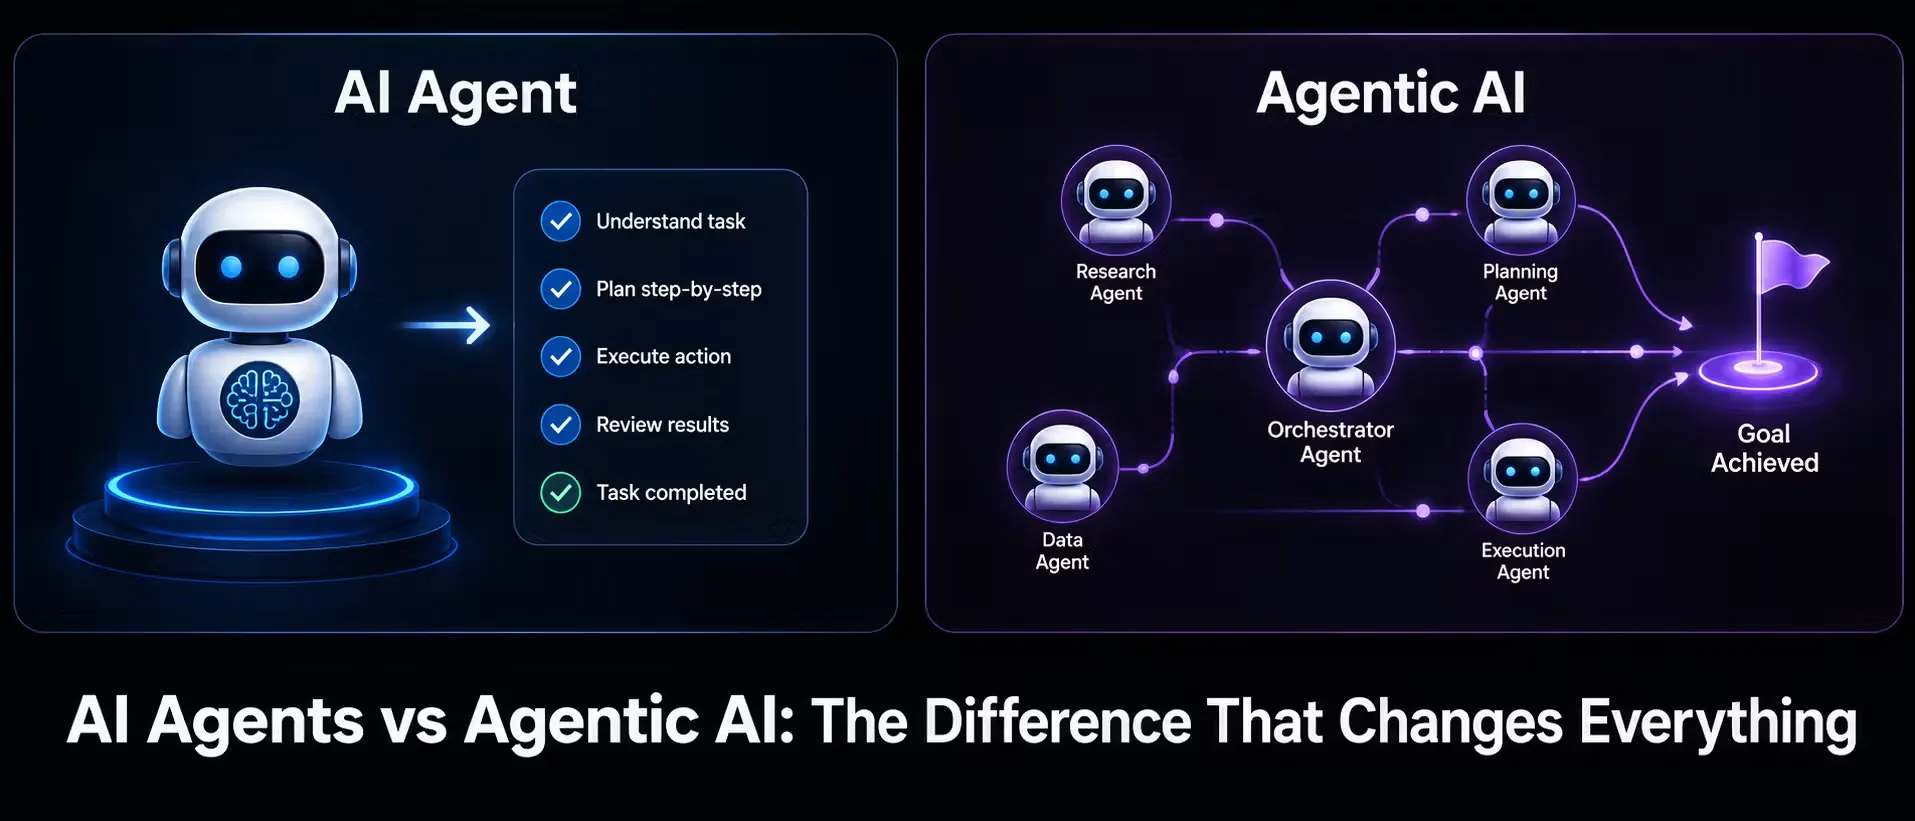
ปัญหาใหญ่ไม่ใช่โค้ดหรือฮาร์ดแวร์ แต่คือคนที่เริ่มมอง AI เป็น “ผู้ช่วยที่ปลอดภัยเสมอ” แทนที่จะเป็นเครื่องมือที่ต้องถูกตรวจสอบ การใช้เครื่องมือสร้างเนื้อหาและผู้ช่วย AI เคยยังต้องให้คนดูทุกขั้นตอน แต่เมื่อก้าวเข้าสู่ยุคเอเจนต์ AI ที่ทำงานอัตโนมัติ คนจำนวนมากกลับลดการควบคุมลงเพราะต้องการความเร็วและประสิทธิภาพ นี่คือจุดเริ่มต้นที่ทำให้ธุรกิจกลายเป็นเป้าหมายที่นุ่มนวลและน่าล่อใจสำหรับผู้โจมตีที่มองหาช่องว่างในความเชื่อใจมากกว่าช่องโหว่ทางเทคนิค
Shadow AI: เมื่อพนักงานใช้ AI ลับหลังนโยบายองค์กร
Shadow AI คือการที่พนักงานใช้เครื่องมือ AI ภายนอกที่องค์กรไม่ได้อนุมัติ เช่น โมเดลสาธารณะผ่านเบราว์เซอร์ส่วนตัว เพื่อเร่งงานให้เสร็จโดยไม่ผ่านกระบวนการตรวจสอบหรือกำกับดูแลของบริษัท ความเสี่ยง AI ด้านความปลอดภัยในรูปแบบนี้อันตรายเป็นพิเศษ เพราะมันเกิดขึ้นนอกสายตาของทีมความปลอดภัยและฝ่ายกำกับดูแล สองในสามขององค์กรไม่สามารถติดตามได้เลยว่าพนักงานกำลังแชร์ข้อมูลผ่านเครื่องมือที่ได้รับอนุมัติหรือไม่ ทำให้ข้อมูลไหลออกไปในช่องทางที่ไม่มีใครควบคุมหรือบันทึก
พนักงานจำนวนมากไม่ได้มีเจตนาร้าย พวกเขาเพียงแค่อัปโหลดสัญญา ข้อเสนอ หรือข้อตกลงกับคู่ค้าไปยังโมเดลอย่าง ChatGPT หรือ Claude เพื่อประหยัดเวลาในงานประจำ แต่ผลลัพธ์คือข้อมูลสำคัญ รวมถึงข้อมูลส่วนบุคคล และแม้กระทั่งข้อมูลรับรองการเข้าระบบ ถูกส่งต่อให้แพลตฟอร์มสาธารณะที่องค์กรไม่ควบคุม หากโมเดลเหล่านี้ถูกเจาะ ข้อมูลของบริษัทก็อาจถูกเข้าถึงโดยไม่ได้รับอนุญาต ในขณะเดียวกัน การอัปโหลดข้อมูลส่วนบุคคลไปยัง LLM ยังเสี่ยงต่อการละเมิดกฎหมายคุ้มครองข้อมูล สร้างทั้งความเสียหายด้านชื่อเสียงและต้นทุนด้านกฎหมายตามมา
เมื่อห่วงโซ่อุปทานและบริการ AI ถูกใช้เป็นกับดัก: ธุรกิจตกเป็นเป้าหมายแล้วจริง
ความเชื่อว่าบริการ AI ส่วนใหญ่ “ปลอดภัยเองโดยอัตโนมัติ” กำลังเปิดประตูให้คนร้ายใช้ประโยชน์จากห่วงโซ่อุปทานซอฟต์แวร์และแพลตฟอร์มโอเพนซอร์สที่เอเจนต์ AI พึ่งพา นักพัฒนาและเอเจนต์ AI ใช้ไลบรารีโอเพนซอร์สจำนวนมากเป็นฐานทำงาน ซึ่งกลายเป็นเป้าโจมตีที่ทรงพลัง จากข้อมูลพบว่า 31% ของธุรกิจได้รับผลกระทบจากการโจมตีห่วงโซ่อุปทาน แสดงให้เห็นว่าองค์กรจำนวนมากเผลอไว้ใจโค้ดและคอนฟิกที่ AI ดึงมาใช้โดยแทบไม่ตรวจสอบ
ตัวอย่างการโจมตีไลบรารี JavaScript Axios ทำให้ผู้โจมตีได้สิทธิ์ผู้ดูแลระบบและปล่อยเวอร์ชันมัลแวร์ออกมา แม้จะอยู่เพียง 3 ชั่วโมง แต่ก็แพร่ไปยังระบบหลายร้อยระบบ ยิ่งไปกว่านั้น ผู้เชี่ยวชาญยังพบการตั้งค่าที่ไม่ถูกต้องกว่า 250,000 จุดในกระบวนการ CI/CD บนแพลตฟอร์มยอดนิยม เมื่อรวมกับแนวโน้มการแอบอ้างเป็นบริการ AI ที่เกิดขึ้นแล้วหลายหมื่นครั้งในปีเดียว ภาพชัดเจนว่าอาชญากรไม่ได้มองหาแต่ช่องโหว่เทคนิค พวกเขากำลังเจาะทะลุความไว้ใจเกินควรที่องค์กรมีต่อ AI และห่วงโซ่อุปทานดิจิทัลทั้งหมด
ปัญหาแรงจูงใจ: ทำไมคนถึงยอมเสี่ยงกับความปลอดภัยข้อมูล AI
หัวใจของการพึ่งพา AI มากเกินไปไม่ใช่การขาดความรู้ด้านความปลอดภัย แต่คือแรงจูงใจที่บิดเบี้ยว พนักงานจำนวนมากเข้าใจความเสี่ยงดี แต่ยอม “เสี่ยงดาบหน้า” เพราะเครื่องมือ AI สาธารณะให้ความเร็วและความแม่นยำมากกว่าระบบภายในขององค์กรที่ยังอยู่ระดับทดลอง สิ่งนี้ผลักให้เกิดพฤติกรรม Shadow AI อย่างต่อเนื่อง เมื่อความเชื่อใจใน AI กลายเป็นความเชื่อแบบงมงาย ผู้ใช้และนักพัฒนามักข้ามขั้นตอนตรวจสอบโค้ด ผลลัพธ์ หรือการตั้งค่าความปลอดภัยเพื่อให้ทันเส้นตาย ทำให้กระบวนการควบคุมความปลอดภัยค่อยๆ ถูกตัดออกจากวงจรการทำงาน
องค์กรเองก็มีส่วนสร้างปัญหา เมื่อระบบ AI ที่ได้รับอนุมัติใช้งานยาก ไม่เชื่อมต่อกับแพลตฟอร์มที่พนักงานใช้จริง หรือมีข้อจำกัดมากจนทำให้งานช้าลง พนักงานย่อมหาทางลัดไปใช้บริการภายนอก ผู้นำธุรกิจจึงต้องยอมรับว่าความเสี่ยง AI ด้านความปลอดภัยไม่ได้เกิดจากพนักงาน “ไม่ผ่านการอบรม” เท่านั้น แต่เกิดจากการออกแบบเครื่องมือและนโยบายที่ไม่ตอบโจทย์การทำงานจริงในแต่ละวัน ทำให้การใช้ AI แอบออกนอกกรอบกลายเป็นเรื่องปกติแทนที่จะเป็นข้อยกเว้น
จากเป้าหมายง่ายสู่ระบบที่ทนทาน: สร้างชั้นการตรวจสอบมนุษย์ให้ AI ทุกตัว
ถ้าองค์กรยังปล่อยให้ AI ทำงานโดยไม่มีชั้นตรวจสอบของมนุษย์ ธุรกิจจะยังคงเป็นเป้าหมายที่นุ่มนวลสำหรับคนร้ายต่อไป การรับมือเริ่มจากการยอมรับว่า Shadow AI ไม่ใช่แค่ปัญหาเครื่องมือ แต่เป็นปัญหาตัวตนและการเข้าถึงข้อมูล ผู้นำต้องติดตั้งเทคโนโลยีที่ให้มุมมองแบบเรียลไทม์ว่า “ใครหรืออะไร” กำลังเข้าถึงข้อมูลจากอุปกรณ์ใด และแชร์ต่อไปที่ไหน ทั้งในระดับเบราว์เซอร์และแอปพลิเคชัน พร้อมบังคับให้ทุกการเข้าถึงที่เสี่ยงต้องผ่านการตรวจสอบของคนก่อนเสมอ
แพลตฟอร์มความปลอดภัยตัวตนรุ่นใหม่ช่วยให้องค์กรเข้าใจได้ทันทีว่าพนักงานโต้ตอบกับเครื่องมือ AI ผู้บริโภคอย่างไร เช่น ChatGPT, Claude หรือ Gemini โดยติดตามความถี่การใช้งานและตรวจสอบการอัปโหลดเอกสาร เมื่อพบพฤติกรรมเสี่ยง ระบบสามารถสั่งการอัตโนมัติเพื่อแก้ไข เช่น เปลี่ยนเส้นทางผู้ใช้ไปยังเครื่องมือ AI ที่ปลอดภัยกว่า หรือบังคับให้ผู้ใช้ระบุเหตุผลเชิงธุรกิจก่อนเดินหน้าการใช้งาน ที่สำคัญ องค์กรควรออกแบบเครื่องมือ AI ที่อนุมัติแล้วให้เชื่อมต่อกับแพลตฟอร์มงานหลักและปรับปรุงตามฟีดแบ็กผู้ใช้ เพื่อลดแรงจูงใจในการหนีไปใช้ Shadow AI และทำให้ชั้นการตรวจสอบของมนุษย์กลายเป็นส่วนหนึ่งของกระบวนการทำงาน ไม่ใช่สิ่งที่ถูกข้ามเมื่อใกล้เส้นตาย