
AI การเข้ารหัสลับ ไม่ใช่แค่เครื่องมือ แต่เป็นผู้เล่นตัวจริง
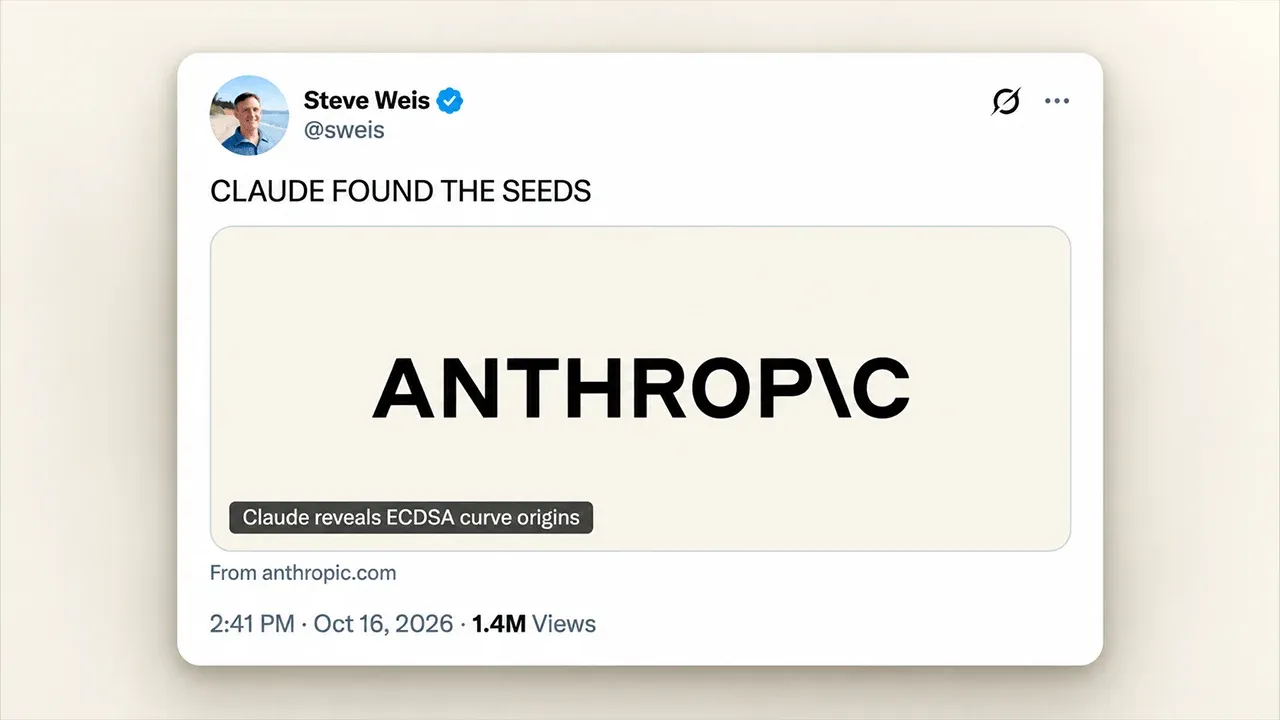
AI การเข้ารหัสลับ คือการใช้ระบบปัญญาประดิษฐ์ช่วยวิเคราะห์ ออกแบบ และตรวจสอบกลไกการเข้ารหัสข้อมูล ตั้งแต่การค้นหารูปแบบทางคณิตศาสตร์ที่มนุษย์มองไม่เห็น ไปจนถึงการจำลองการโจมตีเชิงลึก เพื่อประเมินความแข็งแรงของอัลกอริทึมและพารามิเตอร์ที่ใช้ในระบบความปลอดภัยดิจิทัล AI ประเภทนี้จึงไม่ใช่แค่เครื่องมือช่วยงานวิจัย แต่เริ่มกลายเป็นผู้ร่วมตัดสินใจในมาตรฐานด้านความปลอดภัยของอินเทอร์เน็ตยุคใหม่ จุดเปลี่ยนสำคัญล่าสุดคือการที่ Claude AI ค้นหาและไขปัญหาการเข้ารหัส NSA ที่ค้างคานานกว่า 25 ปีได้ภายในเวลาไม่ถึง 30 นาที เหตุการณ์นี้ไม่ใช่ข่าวเทคโนโลยีทั่วไป แต่เป็นสัญญาณว่าปัญหาคณิตศาสตร์ AI เริ่มก้าวข้ามจากการแก้สมการในห้องทดลอง ไปสู่การแตะหัวใจของโครงสร้างความปลอดภัยระดับโลก เมื่อ AI สามารถสืบย้อนต้นกำเนิดของค่า seed สำหรับ Elliptic Curve ที่ใช้ป้องกันการสื่อสารบนอินเทอร์เน็ตได้อย่างแม่นยำ เราจำเป็นต้องมอง AI เป็นผู้เล่นตัวจริงในสนามคริปโตกราฟี ไม่ใช่ตัวประกอบ
ปริศนาการเข้ารหัส NSA ที่มนุษย์ตามหา 25 ปี แต่ AI ใช้ครึ่งชั่วโมง
เบื้องหลังข่าวนี้คือปัญหาการเข้ารหัส NSA ที่นักเข้ารหัสลับระดับโลกไล่ตามมาหลายทศวรรษ เส้นโค้งเอลลิปติกมาตรฐาน NIST ห้าชุด ได้แก่ P-192 P-224 P-256 P-384 และ P-521 ใช้ปกป้องเว็บไซต์ การเงิน และการสื่อสารของรัฐบาล แต่ตัวเลขเริ่มต้น 160 บิตหรือ seed ที่ NSA จัดให้กลับไม่มีคำอธิบายว่ามาจากไหน ความเงียบนี้เปิดช่องให้เกิดข้อสงสัยว่ามีการฝังจุดอ่อนโดยตั้งใจหรือไม่ นักคณิตศาสตร์ของ NSA เคยเล่าว่ามีการใช้ข้อความติดตลกอย่างเช่น Give Bob and Jerry a raise เป็นข้อมูลตั้งต้นก่อนแฮช ทำให้นักวิจัยจำนวนมากทุ่มเวลาไล่ตามทฤษฎีวลีลับโดยไม่เคยได้คำตอบที่ชัดเจน จนกระทั่งพนักงานคนหนึ่งของ Anthropic ขอให้โมเดลวิจัยภายในของ Claude ตรวจสอบ seed เหล่านั้นโดยไม่บอกทฤษฎีเดิมเลย โมเดลเลือกเดินอีกทางหนึ่ง หันไปมองโปรแกรมยุค Unix และตัวสร้างเลขสุ่มรุ่นเก่าแทน นี่คือจุดที่ AI แสดงให้เห็นว่าการคิดนอกกรอบมนุษย์สามารถเปลี่ยนเกมได้อย่างแท้จริง
จาก lrand48 ถึง timestamp ปี 1997–1998: เมื่อปัญหาคณิตศาสตร์ AI แกะรหัสอดีต
สิ่งที่ทำให้กรณีนี้น่าทึ่งไม่ใช่แค่ความเร็ว แต่คือวิธีคิด Claude AI ค้นหาเบาะแสจากรูปแบบบิตของ seed โดยสังเกตว่าข้อมูล 32 บิตแต่ละชุดมีบิตตำแหน่งสูงสุดเป็น 0 อย่างสม่ำเสมอ ซึ่งตรงกับลักษณะผลลัพธ์ 31 บิตของตัวสร้างเลขสุ่ม lrand48 ใน C library ยุค Unix จากนั้นโมเดลสร้างเครื่องมือสแกนเนอร์เพื่อทดสอบการผสมผสานระหว่างตัวสร้างเลขสุ่มและส่วนของผลลัพธ์ถึง 34 รูปแบบ เพื่อค้นหารูปแบบที่ซ่อนอยู่ในค่า seed ที่เผยแพร่ต่อสาธารณะ สำหรับ Binary Curve Claude ใช้วิธีทดสอบบิตที่ซ่อนอยู่ 17 บิตและตรวจสอบกับผลลัพธ์ลำดับถัดไปเพื่อกู้คืนสถานะภายในของ lrand48 ส่วน Prime Curve ยากกว่านั้น เพราะ seed เก็บข้อมูลเพียง 8 บิตจากผลลัพธ์แต่ละครั้ง โมเดลจึงใช้ปัญหาคณิตศาสตร์ AI ขั้นสูงอย่างอัลกอริทึม Lenstra–Lenstra–Lovász Lattice Reduction หรือ LLL เพื่อกู้คืนสถานะจากข้อมูลบางส่วน ผลลัพธ์คือการสืบย้อนกลับไปพบว่า seed ทั้งห้าชุดมีต้นกำเนิดจาก Unix timestamp ระหว่างเดือนพฤษภาคม 1997 ถึงเมษายน 1998 และสามารถสร้างซ้ำกระบวนการได้อย่างแม่นยำ นี่คือคำพูดที่ควรถูกหยิบไปอ้างอิง "กระบวนการทั้งหมดนี้ใช้เวลาไม่ถึง 30 นาที"
ผลกระทบต่อผู้ใช้ทั่วไป: ความน่าเชื่อถือมากขึ้น แต่ไม่ใช่สัญญาณให้ตื่นตระหนก
คำถามสำคัญสำหรับคนทั่วไปคือ แล้วระบบที่ใช้อยู่ทุกวันจะปลอดภัยน้อยลงหรือไม่ รายงานชี้ชัดว่าการค้นพบครั้งนี้ไม่ได้เกี่ยวกับการเปิดเผย secret key หรือการเจาะระบบ encryption แต่เป็นการอธิบายที่มาของพารามิเตอร์ด้านความปลอดภัยที่สำคัญและเปิดเผยต่อสาธารณะ กล่าวอีกแบบคือ Claude แค่บอกเราว่าเมล็ดพันธุ์ของเส้นโค้งเหล่านี้ถูกเลือกอย่างไร ไม่ได้ทำให้ประตูเข้ารหัสลับเปิดออกทันที ความสำคัญจึงอยู่ที่ความน่าเชื่อถือของมาตรฐาน ตัวอย่างเช่น โปรโตคอล PQ3 ของ iMessage ใช้ ECDSA ร่วมกับ P-256 เพื่อยืนยันความถูกต้องของข้อความ การเข้าใจประวัติที่มาของพารามิเตอร์เหล่านี้ช่วยให้ผู้ใช้และนักพัฒนามั่นใจมากขึ้นว่ากระบวนการเลือก Elliptic Curve ไม่ได้ถูกปรับแต่งเพื่อซ่อนจุดอ่อน นักวิจัยเองระบุว่า กระบวนการสร้างค่าที่เรียบง่ายและทำซ้ำได้เช่นนี้ทำให้ข้อสันนิษฐานเรื่องการจงใจฝังช่องโหว่มีความเป็นไปได้น้อยลง และรายงานก็ย้ำว่า การค้นพบครั้งนี้เพียงอย่างเดียวไม่ได้ทำให้จำเป็นต้องเปลี่ยนแปลงระบบที่ใช้งานอยู่ในปัจจุบัน สำหรับผู้ใช้ทั่วไป นี่คือข่าวดีมากกว่าข่าวร้าย
อนาคตของ AI ในงานวิจัยความปลอดภัย: โอกาสมหาศาลและคำถามที่ยังค้างคา
แม้ Claude จะไขปริศนา seed ห้าชุดได้ แต่เรื่องนี้ยังไม่จบ ต้นกำเนิดของ seed สำหรับ B-163 และ base point อีกหลายชุดยังคงเป็นปริศนา นักวิจัยจึงเผยแพร่โค้ดสำหรับสร้างผลลัพธ์ซ้ำ เพื่อเปิดให้ชุมชนตรวจสอบและต่อยอด นี่แสดงให้เห็นว่า AI การเข้ารหัสลับกำลังกลายเป็นส่วนหนึ่งของกระบวนการวิจัยแบบเปิด ไม่ใช่เครื่องมือปิดในมือองค์กรใดองค์กรหนึ่ง ผลงานนี้ต่อยอดจากการใช้ Claude วิเคราะห์จุดอ่อนด้านคริปโตกราฟีในงานก่อนหน้า และเป็นตัวอย่างชัดเจนว่าปัญหาคณิตศาสตร์ AI สามารถช่วยคลี่คลายข้อสงสัยเชิงมาตรฐานที่มนุษย์ถกเถียงกันมานาน แต่ความสามารถเช่นนี้ก็มีด้านกลับ เมื่อ AI สามารถกู้คืนสถานะภายในของตัวสร้างเลขสุ่มจากข้อมูลบางส่วนได้อย่างมีประสิทธิภาพ มันก็อาจถูกใช้เพื่อค้นหาช่องโหว่ในระบบอื่นที่ออกแบบไม่ดีพอ นี่คือเหตุผลที่วงการความปลอดภัยต้องเริ่มคิดใหม่ว่า AI ไม่ใช่แค่เครื่องมือช่วยตรวจสอบ แต่เป็นทั้งโอกาสและความเสี่ยงในเวลาเดียวกัน หากเราไม่ใช้ AI เพื่อทดสอบระบบของตัวเอง ก็มีโอกาสสูงที่คนอื่นจะใช้มันทดสอบเราแทน