
ตัวเลข 3,200 ครั้งต่อสัปดาห์ไม่ใช่เรื่องไกลตัว
การโจมตีไซเบอร์คือความพยายามเข้าถึง ขโมยข้อมูล หรือทำให้ระบบดิจิทัลขององค์กรหยุดทำงานโดยไม่ได้รับอนุญาต และเมื่อระบบเชื่อมต่อกับเครื่องจักรหรือบริการสำคัญ ผลกระทบก็อาจลามจากหน้าจอไปถึงการดำเนินธุรกิจและชีวิตประจำวันของผู้คน ในช่วงครึ่งแรกของปี 2568 องค์กรไทยเผชิญการโจมตีเฉลี่ย 3,201 ครั้งต่อองค์กรต่อสัปดาห์ หรือราว 3,200 ครั้ง สูงกว่าค่าเฉลี่ยโลก 164% ตัวเลขนี้ชี้ว่าการป้องกันแบบรอให้เกิดเหตุแล้วค่อยแก้ไม่ทันกับความถี่ของภัยคุกคาม
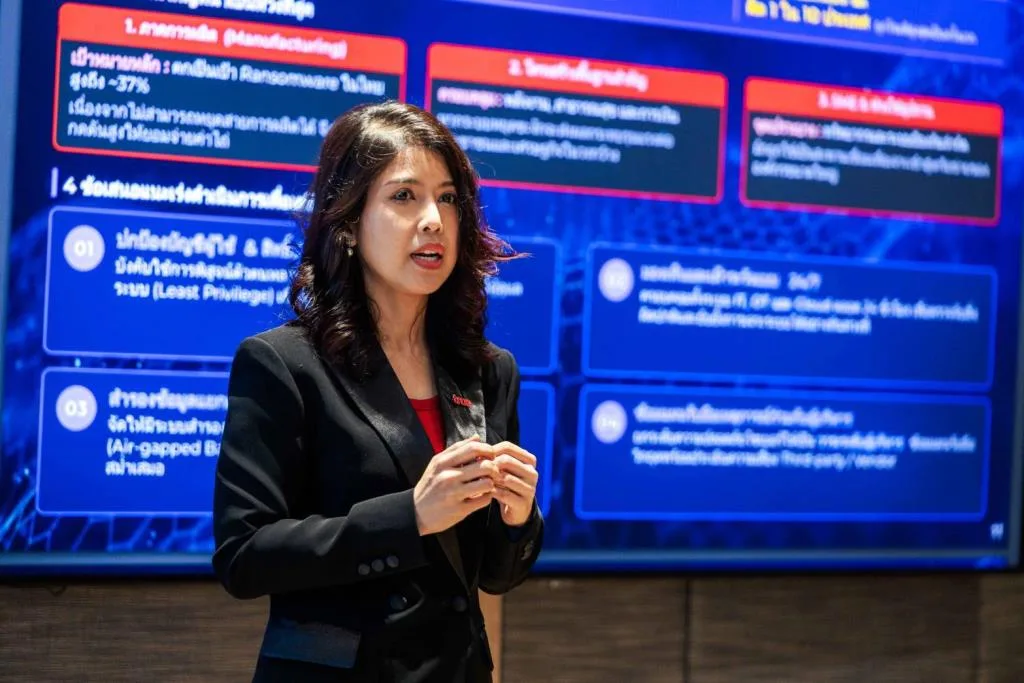
ฐิติรัตน์ ศิริพัฒนาเลิศ ผู้บริหารด้านความปลอดภัยระบบสารสนเทศของทรู อธิบายว่า AI ทำให้ผู้โจมตีค้นหาช่องโหว่ ทำงานซ้ำโดยอัตโนมัติ และสร้างข้อความหลอกลวงที่เป็นธรรมชาติขึ้น ทั้งยังใช้เสียงหรือใบหน้าปลอมหลอกพนักงานได้ ข้อมูลส่วนตัวและรหัสผ่านที่รั่วไหลยังเพิ่มโอกาสให้การเจาะระบบสำเร็จได้ง่ายขึ้น[
โรงงานคือเป้าหมาย เพราะเวลาหยุดเดินมีราคา
ภาคการผลิตคิดเป็นราว 37% ของเป้าหมายการโจมตีด้วยแรนซัมแวร์ตามข้อมูลที่นำเสนอโดยทรู ดิจิทัล ไซเบอร์ซิเคียวริตี เหตุผลไม่ได้ซับซ้อน: เมื่อระบบถูกเข้ารหัสหรือเครื่องจักรทำงานไม่ได้ สายการผลิตอาจหยุดทันที และแรงกดดันให้รีบกลับมาเปิดโรงงานทำให้ผู้โจมตีมีอำนาจต่อรองมากขึ้น
ความเสี่ยงหนักขึ้นเมื่อระบบเทคโนโลยีสารสนเทศเชื่อมกับระบบควบคุมเครื่องจักรและคลาวด์ แต่เครื่องจักรบางรุ่นเก่า อัปเดตไม่ได้ง่าย หรือจำเป็นต้องหยุดผลิตก่อนติดตั้งแพตช์ ช่องโหว่ในระบบหนึ่งจึงอาจเปิดทางไปสู่อีกระบบหนึ่ง ผลเสียไม่จำกัดอยู่ที่ข้อมูลรั่วหรือไฟล์ใช้ไม่ได้ แต่อาจหมายถึงการผลิตสะดุด สินค้าเสียหาย และคู่ค้าได้รับผลกระทบด้วย ตัวอย่างจากต่างประเทศที่ระบบทำความเย็นของซูเปอร์มาร์เก็ตถูกปรับอุณหภูมิจากระยะไกลจนสินค้าเสีย แสดงให้เห็นว่าภัยไซเบอร์อาจกลายเป็นความเสียหายทางกายภาพได้
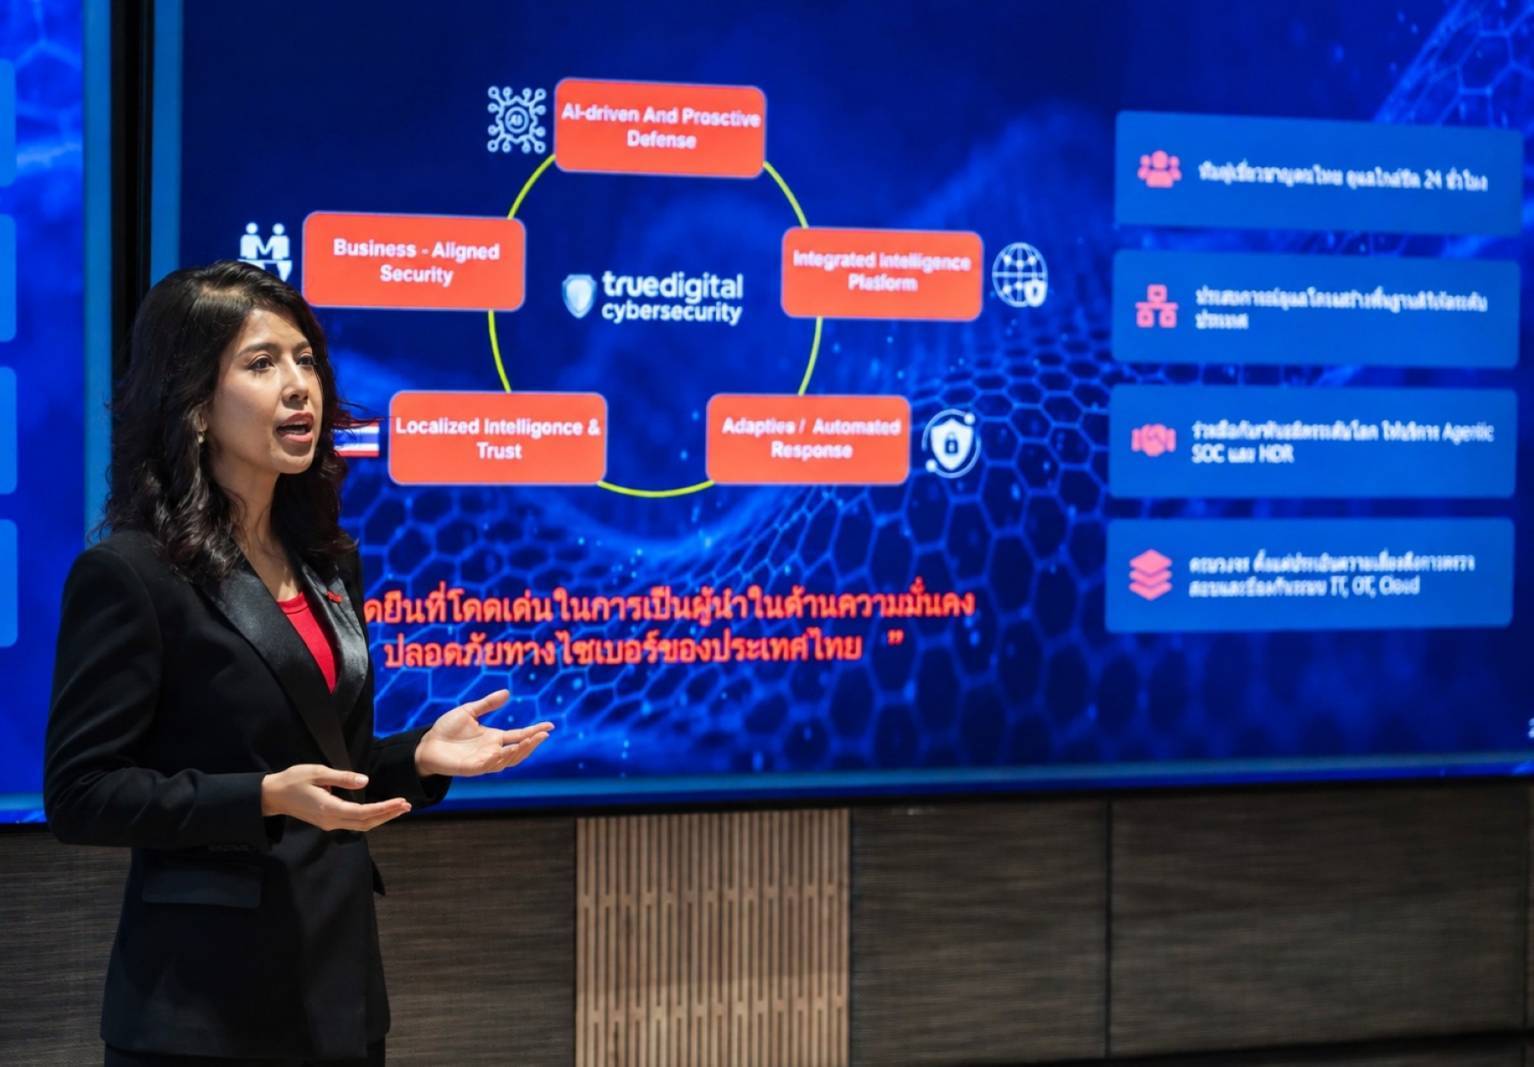
เอสเอ็มอีอาจเป็นประตูเข้าถึงองค์กรใหญ่
ธุรกิจขนาดกลางและขนาดย่อมมักมีงบประมาณและบุคลากรด้านไอทีจำกัด จึงอาจขาดการสำรองข้อมูล ระบบตรวจจับภัย หรือผู้เชี่ยวชาญคอยดูแลต่อเนื่อง แต่การมองว่าองค์กรเล็กไม่คุ้มแก่การโจมตีเป็นความเข้าใจที่เสี่ยงเกินไป ผู้โจมตีอาจเจาะระบบคู่ค้าหรือผู้ให้บริการรายเล็กก่อน แล้วอาศัยการเชื่อมต่อและสิทธิ์เข้าถึงที่มีอยู่ขยายไปยังองค์กรใหญ่ผ่านห่วงโซ่อุปทาน
นั่นทำให้ความปลอดภัย SMEs ไม่ใช่เรื่องภายในของธุรกิจรายเล็กเท่านั้น แต่เป็นส่วนหนึ่งของภัยไซเบอร์องค์กรทั้งเครือข่าย เอสเอ็มอีเริ่มลดความเสี่ยงได้ด้วยการเปิดใช้การยืนยันตัวตนหลายขั้น เปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ สำรองข้อมูลแยกจากระบบหลัก ติดตั้งระบบตรวจจับที่อุปกรณ์ปลายทาง และฝึกพนักงานให้สังเกตอีเมลหลอกลวงหรือการปลอมเสียงและภาพ การทำพื้นฐานเหล่านี้ไม่แทนระบบป้องกันครบวงจร แต่ช่วยลดโอกาสที่ธุรกิจจะกลายเป็นจุดเริ่มต้นของเหตุใหญ่
เฝ้าระวังตลอดวัน คือมาตรฐานที่ควรเร่งทำ
เวลาเป็นข้อได้เปรียบของผู้โจมตี หากระบบถูกเจาะสำเร็จ การขยายไปยังระบบอื่นอาจเกิดขึ้นรวดเร็วมาก โดยมีข้อมูลระบุว่าผู้โจมตีใช้เวลาเฉลี่ย 29 นาทีในการขยายการโจมตีภายในองค์กร และบางกรณีเริ่มขโมยข้อมูลได้ภายใน 4 นาทีหลังเข้าถึงระบบครั้งแรก องค์กรจึงควรตรวจสอบบัญชีผู้ดูแลระบบและสิทธิ์การเข้าถึง ปิดบริการที่ไม่จำเป็นต้องเปิดสู่อินเทอร์เน็ต แยกระบบสำคัญ และทบทวนการเชื่อมต่อของผู้ให้บริการภายนอก
ข้อเสนอที่สำคัญคือเฝ้าระวังภัยตลอด 24 ชั่วโมงผ่านศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ โดยให้ครอบคลุมทั้งระบบไอที ระบบควบคุมเครื่องจักร และคลาวด์ การมีเครื่องมือแต่ไม่มีคนตรวจสัญญาณผิดปกติต่อเนื่องย่อมทิ้งช่องว่างให้เหตุลุกลามได้ สำหรับเอสเอ็มอีที่ไม่มีทีมเฝ้าระวังของตนเอง การใช้บริการตรวจจับและตอบสนองจากภายนอกอาจเป็นทางเลือกที่ช่วยเติมกำลังได้
ข้อสรุปชัดเจน: เมื่อยอดโจมตีสูงกว่าค่าเฉลี่ยโลกมากและโรงงานกับคู่ค้าถูกเชื่อมโยงผ่านระบบเดียวกัน การรักษาความปลอดภัยไม่ควรถูกมองเป็นงานไอทีที่เลื่อนได้ แต่เป็นเงื่อนไขของการผลิตและความต่อเนื่องทางธุรกิจ องค์กรใหญ่ต้องดูแลห่วงโซ่อุปทาน ส่วนเอสเอ็มอีต้องเริ่มปิดช่องโหว่พื้นฐาน และทุกฝ่ายควรเตรียมการเฝ้าระวังตลอดเวลา