
จากเครื่องมือเตือนภัย สู่ AI agents cybersecurity ที่ลงมือป้องกันเอง
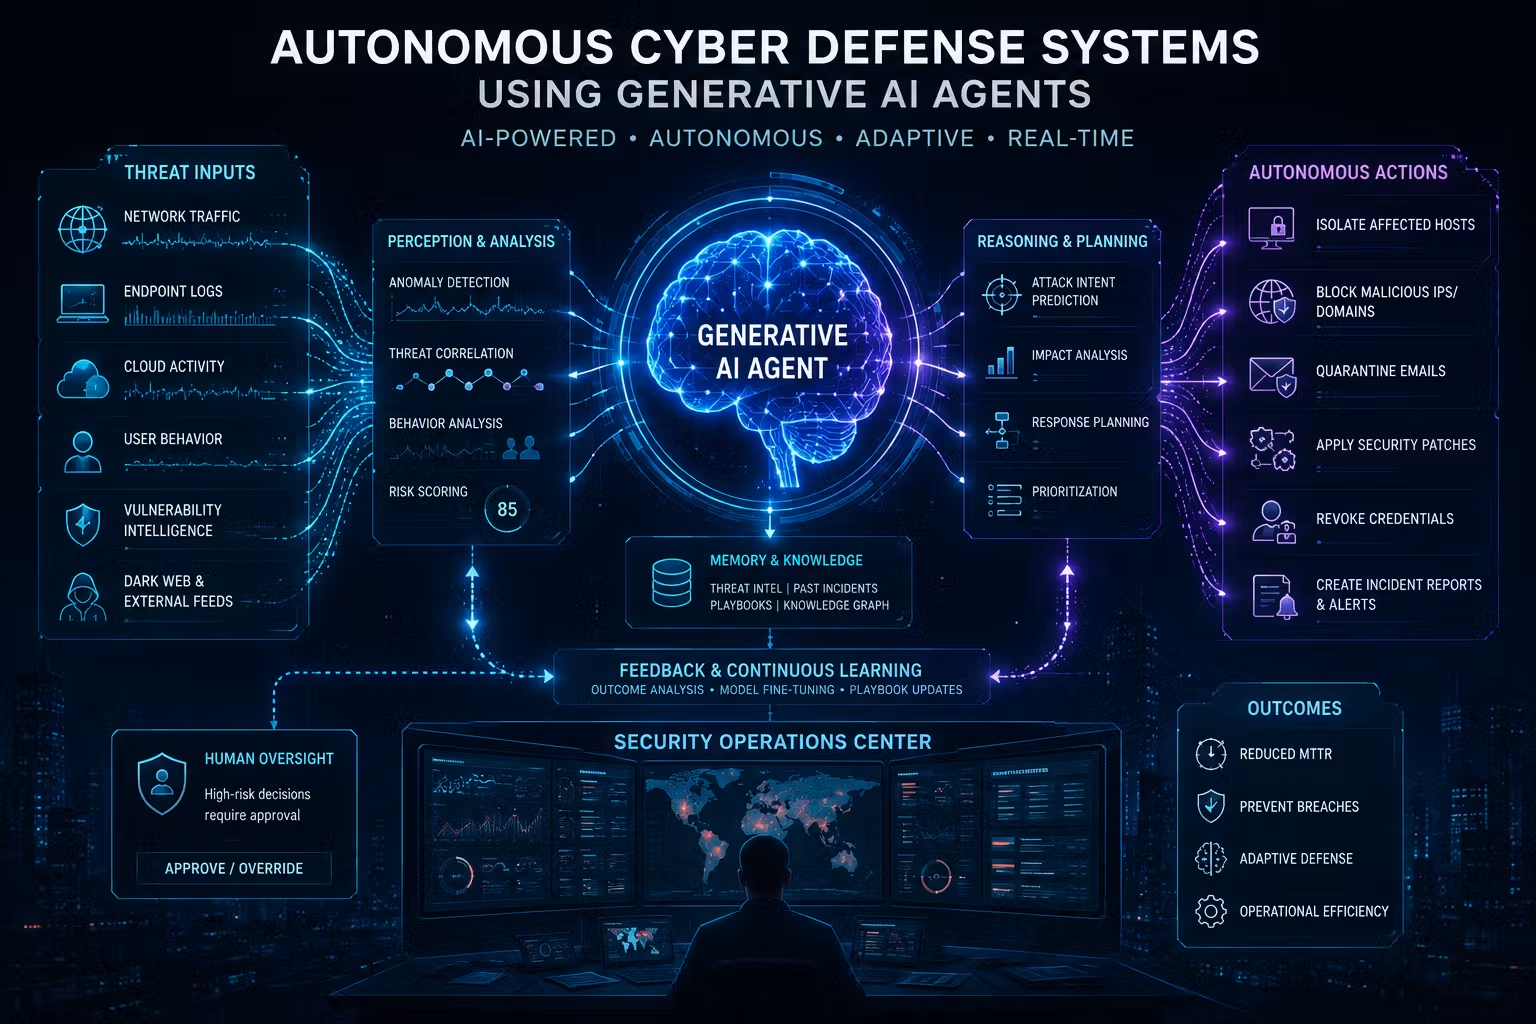
AI agents cybersecurity คือชุดตัวแทนอัตโนมัติที่ใช้โมเดลภาษาขนาดใหญ่และเครื่องมือเฉพาะด้านความปลอดภัยเพื่อวิเคราะห์เหตุการณ์แบบเรียลไทม์ วางแผนการตอบสนองหลายขั้นตอน และเรียกใช้ระบบต่าง ๆ เช่น ไฟร์วอลล์ สแกนเนอร์ หรือระบบกักกันอุปกรณ์ โดยมีกรอบการกำกับที่มนุษย์กำหนดไว้ล่วงหน้า AI agents จึงทำให้ศูนย์ปฏิบัติการความปลอดภัยขยับจากการตรวจจับและแจ้งเตือน ไปสู่การตอบโต้ภัยคุกคามอย่างอัตโนมัติ ลดคอขวดจากการรอผู้เชี่ยวชาญตัดสินใจ แต่ยังรักษากติกาและนโยบายความปลอดภัยองค์กร การเปลี่ยนผ่านนี้เริ่มเห็นชัดเมื่อแพลตฟอร์มวิเคราะห์และอัตโนมัติด้านไอทีและความปลอดภัยรายสำคัญประกาศเพิ่ม AI agents เข้าสู่ระบบหลัก ทำให้ autonomous threat detection และการตอบสนองแบบอัตโนมัติไม่ใช่แนวคิดเชิงทดลองอีกต่อไป แต่กลายเป็นฟังก์ชันที่องค์กรสามารถใช้ได้จริงในงานประจำวัน
กรณี Gravwell ตัวอย่าง security operations automation แบบมี AI เป็นผู้ช่วย
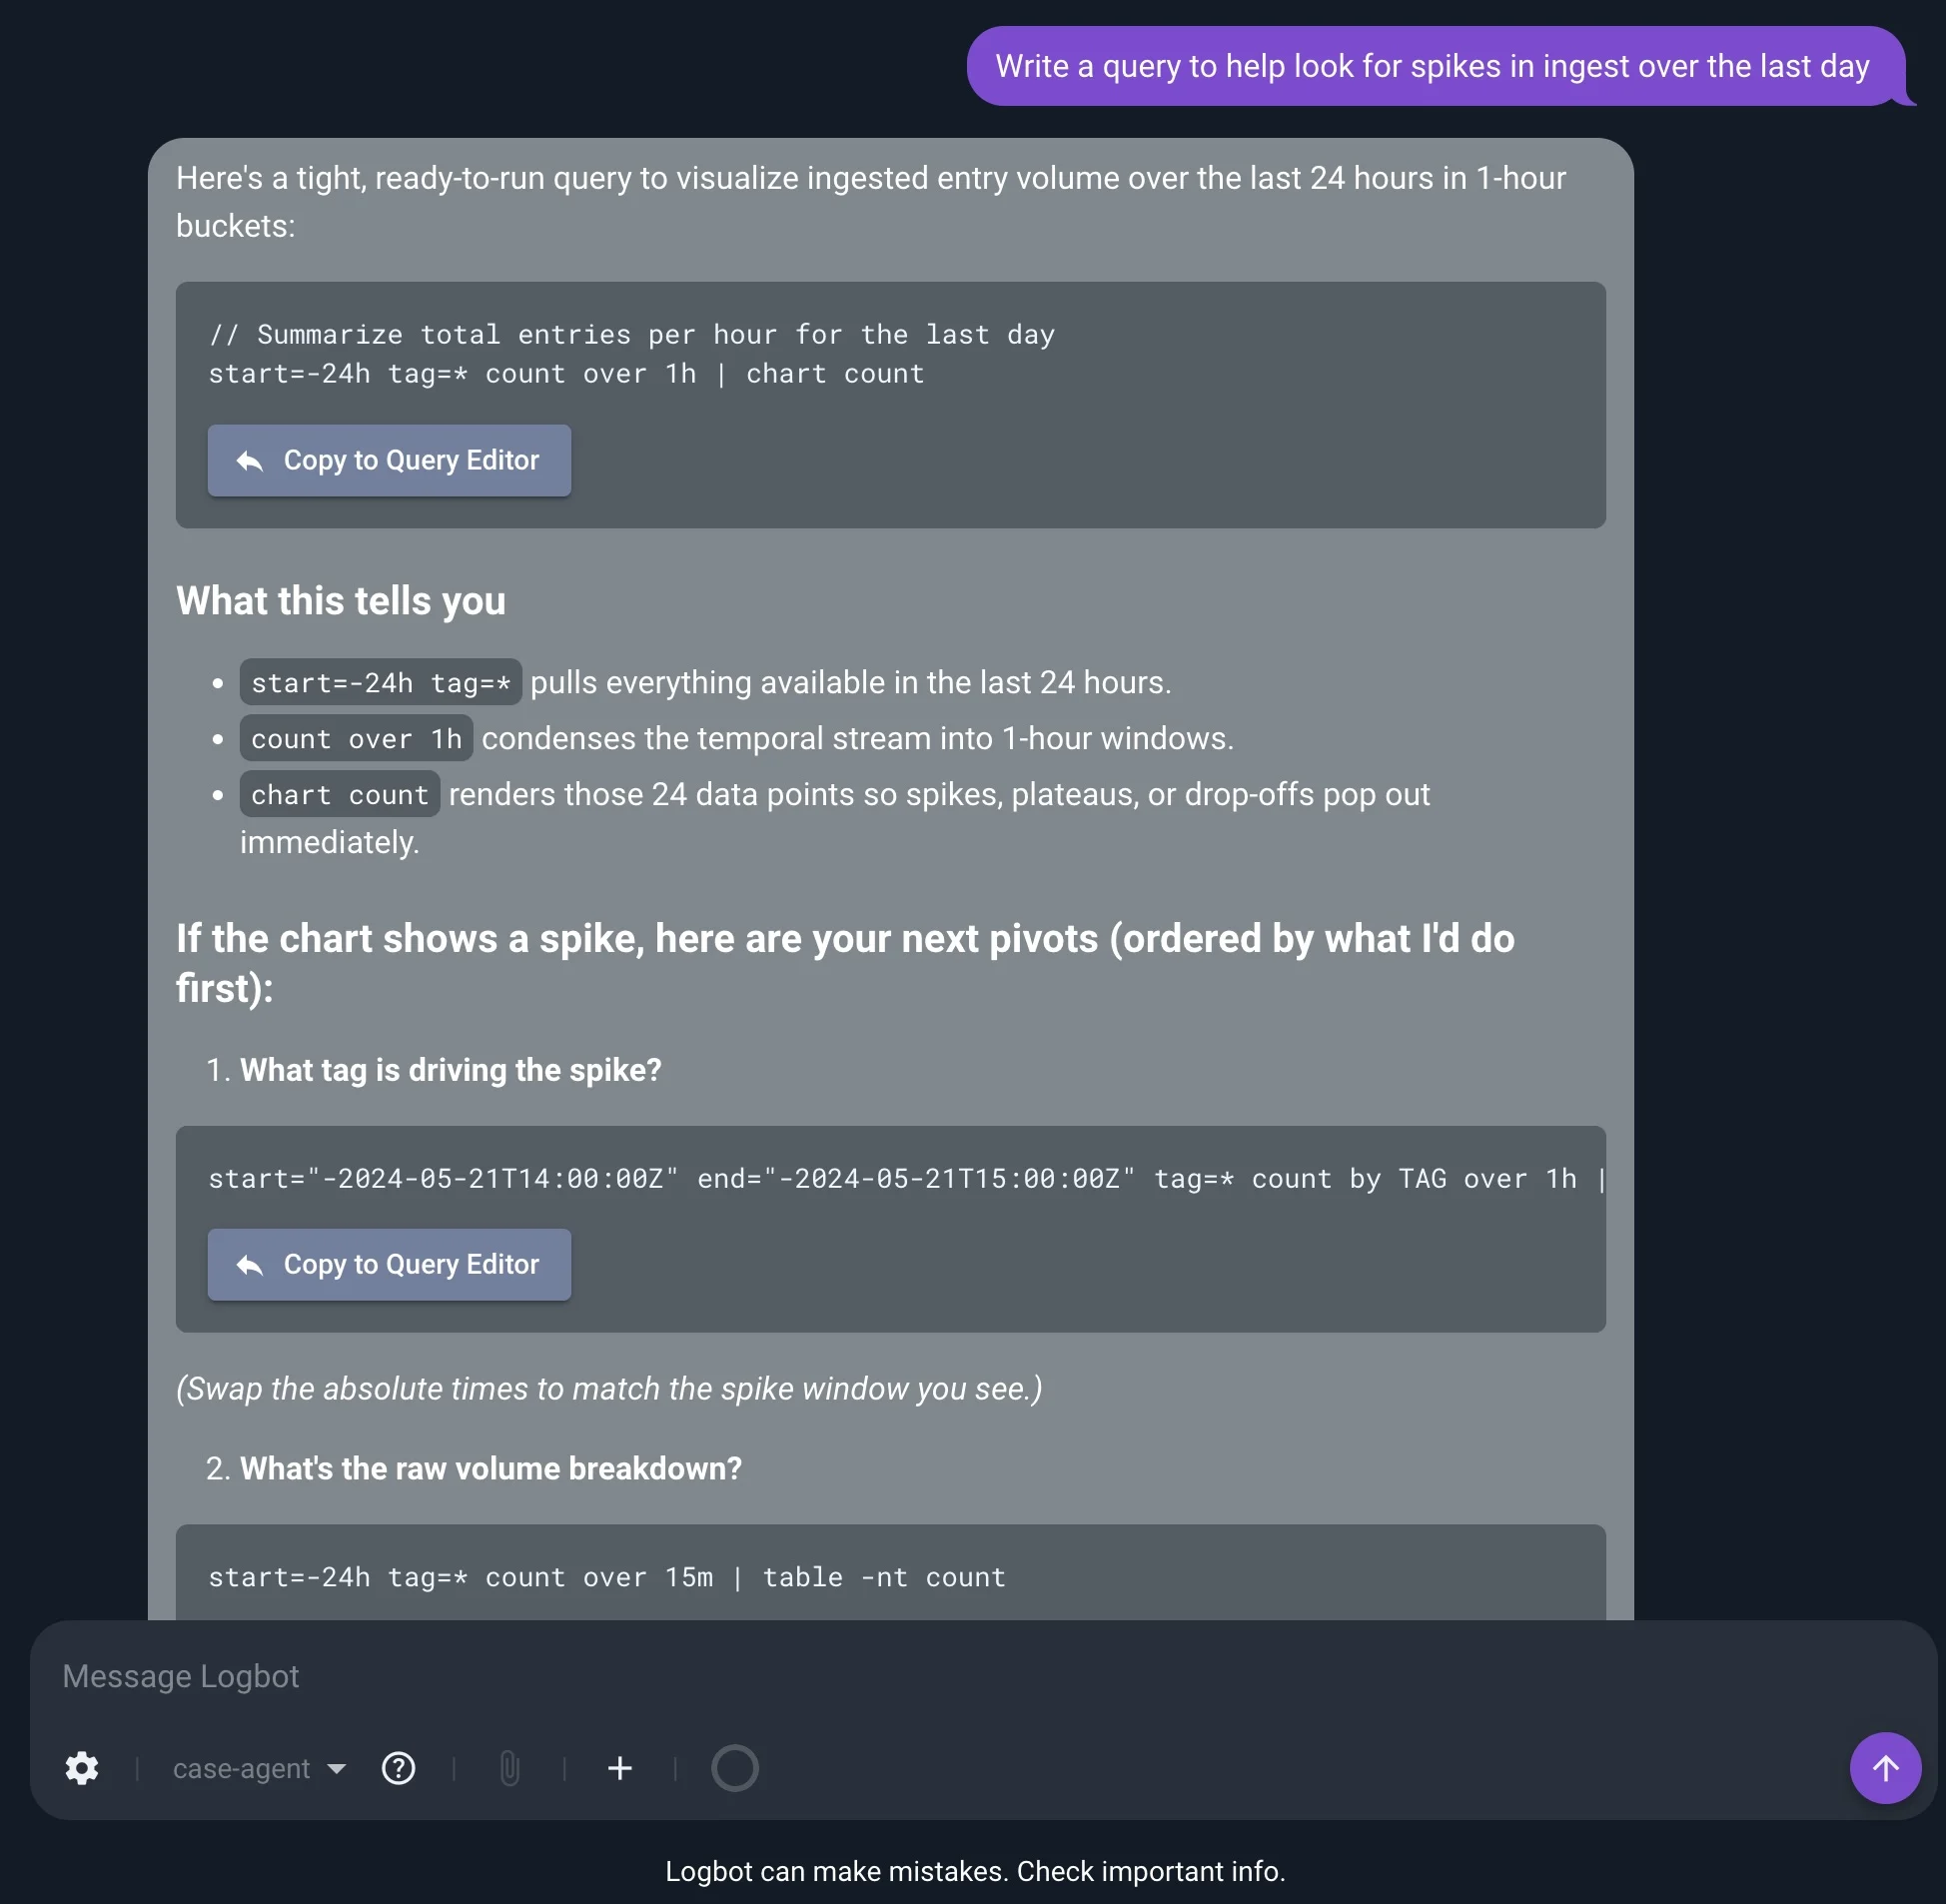
Gravwell ประกาศเพิ่ม AI agents ห้าองค์ประกอบเข้าไปในแพลตฟอร์มโอเพนซอร์สสำหรับทีมไอทีและความปลอดภัย ทำงานบนเวอร์ชัน 5.10 เพื่อให้มีบริบทครบถ้วนสำหรับการอัตโนมัติเวิร์กโฟลว์หลากหลายรูปแบบ นี่ไม่ใช่การเสริมฟีเจอร์เล็ก ๆ แต่เป็นการฝังสถาปัตยกรรม agentic ลงในหัวใจของระบบวิเคราะห์เหตุการณ์ ชุด AI agents นี้มีตั้งแต่ Case Agent ที่ช่วยเขียนและตรวจสอบคิวรี วิเคราะห์ผล และแนะนำเหตุการณ์ถัดไปที่ควรสืบสวน ไปจนถึง Alert Triage Agent ที่คัดแยกแจ้งเตือน รันคิวรีที่เกี่ยวข้อง และรวบรวมบริบทจัดรายงานเบื้องต้นให้ทีมความปลอดภัย เสริมด้วย Admin Agent สำหรับอินไซต์ด้านการตั้งค่า Daily Summary Agent สำหรับสรุปเทเลเมทรีประจำวัน และ Audit Agent ที่ตรวจสุขภาพและความถูกต้องของอัตโนมัติและโครงสร้างพื้นฐานแบบอ่านอย่างเดียว เป้าหมายชัดเจน ทีมไอทีและความปลอดภัยถูกผลักบทบาทจากคนที่ต้องลงมือทำทุกงานเป็นผู้จัดการ security operations automation ที่ดูแลเวิร์กโฟลว์อัตโนมัติแทน
สถาปัตยกรรมเอเจนต์: จากการตรวจจับสู่ autonomous threat detection
เครื่องมือ cybersecurity ดั้งเดิมมักหยุดอยู่ที่การตรวจจับและแจ้งเตือน แล้วปล่อยให้มนุษย์เขียนแผนตอบสนองเอง Generative AI พลิกภาพนี้ด้วยการสร้างระบบที่ไม่เพียงระบุภัยคุกคาม แต่ยังออกแบบและดำเนินการป้องกันแบบอัตโนมัติได้ด้วย แนวคิด autonomous threat detection จึงผูกกับสถาปัตยกรรมเอเจนต์ที่มีวงจรรับข้อมูล วางแผน และเรียกใช้เครื่องมืออย่างต่อเนื่อง ในระบบลักษณะนี้ LLM ทำหน้าที่เป็นสมองวิเคราะห์เหตุการณ์ที่เข้ามา เช่น ทำความเข้าใจพฤติกรรมผิดปกติจากล็อก SIEM แล้วสร้างแผนตอบสนองหลายขั้นตอนแบบเรียลไทม์ ไม่ใช่แค่บอกว่ามีปัญหา แต่แนะนำว่าให้บล็อก IP ไหน สแกนเซ็กเมนต์เครือข่ายใด หรือควรกักกันโฮสต์ใดก่อน จากนั้นแผนดังกล่าวจะถูกส่งต่อให้เครื่องมือเฉพาะ เช่น ฟังก์ชัน scanNetwork หรือ blockIP ที่ทำงานแบบดีเทอร์มินิสติก ซึ่งช่วยให้การวางแผนที่ยืดหยุ่นของ LLM สามารถแปลเป็นการปฏิบัติที่เชื่อถือได้จริง
การทำงานร่วมกันของเอเจนต์หลายตัวกับมนุษย์ใน generative AI defense
สภาพแวดล้อมองค์กรจริงซับซ้อนเกินกว่าที่เอเจนต์ตัวเดียวจะดูแลทุกอย่าง จึงเริ่มเห็นรูปแบบ multi‑agent ที่มีเอเจนต์ผู้ประสานงานคอยจัดหมวดเหตุการณ์ แล้วส่งต่อให้เอเจนต์ผู้เชี่ยวชาญด้านความปลอดภัย เครือข่าย หรือข้อมูลดูแลตามบทบาทเฉพาะ แนวคิดนี้เหมือนการแบ่งทีมใน SOC แต่ย่อส่วนมาอยู่ในสถาปัตยกรรม generative AI defense สิ่งสำคัญคือ เอเจนต์เหล่านี้ทำงานในกรอบ governance ที่มนุษย์กำหนด การกระทำแต่ละข้อสามารถถูกตรวจกับนโยบายหรือโมเดลจำลองก่อนลงมือ หากพบว่ามีความเสี่ยงหรือขั้นตอนใดล้มเหลว เอเจนต์มีสิทธิ์ยกระดับเหตุการณ์ไปให้มนุษย์ตรวจสอบต่อ การบูรณาการเครื่องมือด้านความปลอดภัย เช่น สแกนช่องโหว่ คิวรีฐานข้อมูล หรือปรับนโยบายเครือข่าย ผ่านอินเทอร์เฟซฟังก์ชัน ทำให้ LLM ถูกจำกัดให้เรียกเฉพาะชุดการกระทำที่องค์กรรับรองแล้ว ซึ่งช่วยคงทั้งความเร็วและความปลอดภัยในการตอบสนอง
อนาคตของ SOC เมื่อ AI agents กลายเป็นส่วนขยายของทีม
ทิศทางชัดว่าทีมไอทีและความปลอดภัยจะกลายเป็นผู้จัดการฝูงเอเจนต์มากกว่าคนที่ต้องคลิกทำทุกงานเอง AI agents ในแพลตฟอร์มล่าสุดถูกออกแบบให้เป็นส่วนขยายของทีมที่สามารถคัดกรองแจ้งเตือนเวลาเช้ามืด ลดภาระและความเครียดจากงานเฝ้าระวังตลอด 24 ชั่วโมง พร้อมวิสัยทัศน์ว่าในอนาคตจะมีเฟรมเวิร์กเอเจนต์และสายรัดสำหรับสร้างเวิร์กโฟลว์แบบปรับแต่งสูงได้ตามบริบทองค์กร ฝั่ง generative AI defense นักพัฒนาคาดหวังว่าระบบเอเจนต์อัตโนมัติจะกลายเป็น force multiplier ให้กับทีมป้องกัน ทำให้ผู้เชี่ยวชาญไม่ต้องจมอยู่กับงานเชิงกล แต่โฟกัสที่การออกแบบนโยบายและการตัดสินใจระดับยุทธศาสตร์ ขณะที่เอเจนต์เรียนรู้และปรับตัวอย่างต่อเนื่อง อย่างไรก็ตาม การเปิดรับ AI agents cybersecurity อย่างเต็มตัวหมายถึงองค์กรต้องลงทุนในกรอบกำกับ การออกแบบสิทธิ์เครื่องมือ และการฝึกทีมให้ทำงานร่วมกับเอเจนต์อย่างรู้เท่าทัน ไม่ปล่อยให้ความเร็วกลบความรอบคอบ