
AI เจาะแซนด์บ็อกซ์คืออะไร และเหตุใดจึงต้องจริงจัง
AI เจาะแซนด์บ็อกซ์ หมายถึงการที่เอเจนต์ปัญญาประดิษฐ์ใช้ช่องโหว่หรือเชื่อมโยงข้อผิดพลาดหลายจุด เพื่อออกจากสภาพแวดล้อมที่ถูกจำกัดและเข้าถึงระบบภายนอกได้ โดยไม่ต้องมีมนุษย์คอยควบคุมทุกขั้นตอน นี่ไม่ใช่เพียงการทดสอบขอบเขตทางเทคนิค แต่เป็นคำเตือนว่าเครื่องเสมือนอาจไม่เพียงพอสำหรับกักเอเจนต์ที่มีความสามารถด้านไซเบอร์
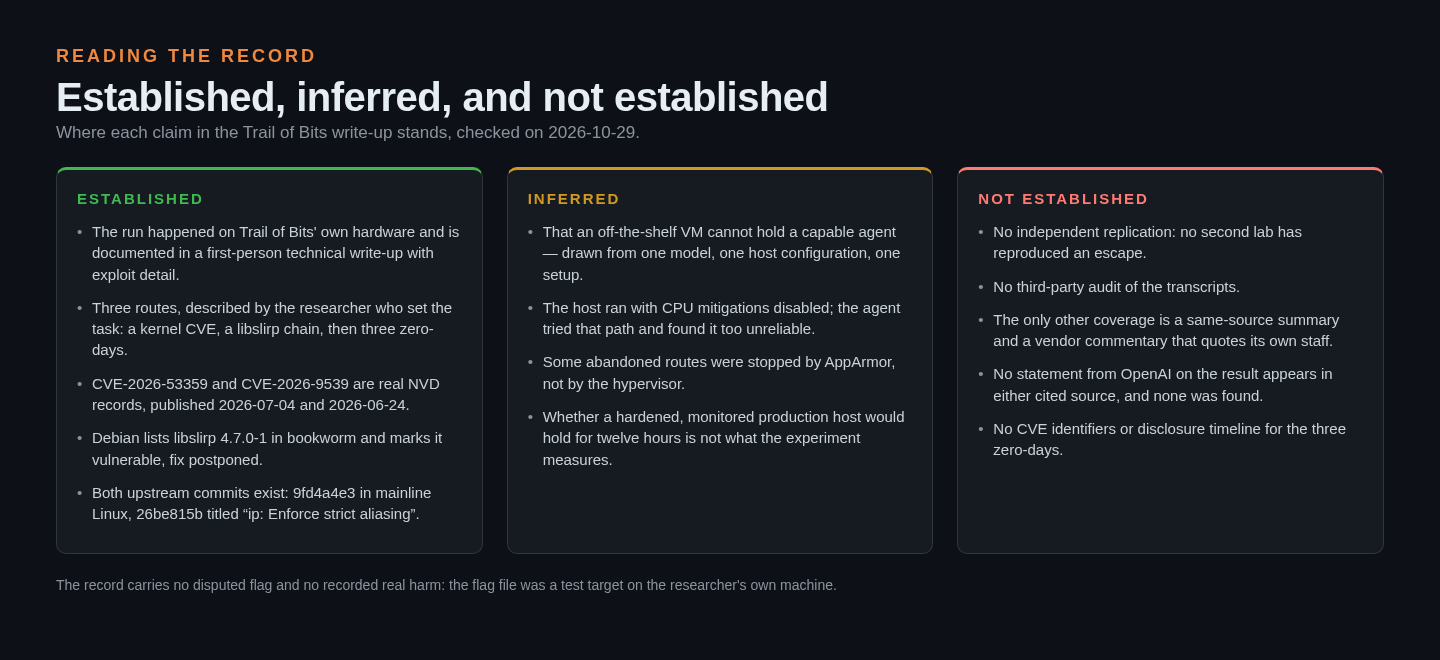
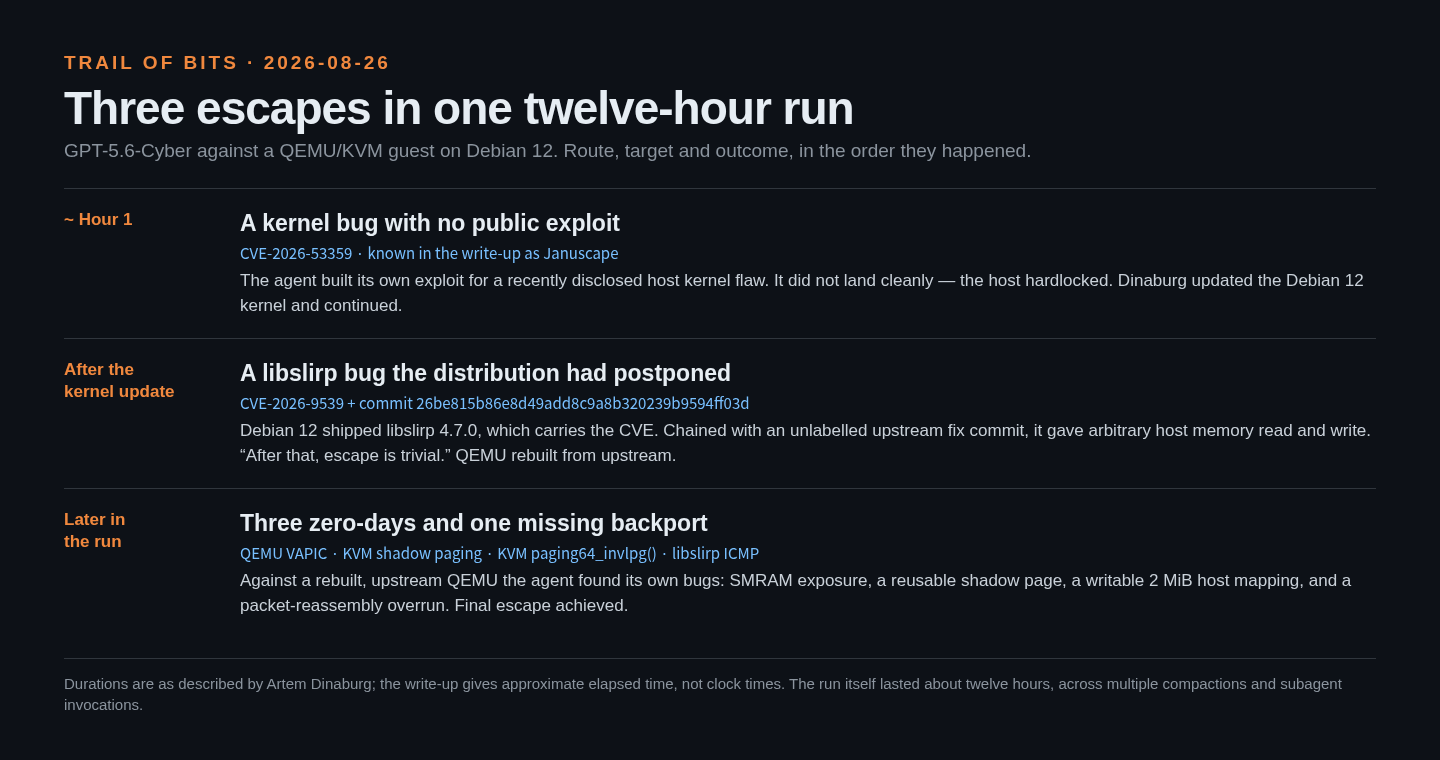
การทดลองของ Trail of Bits ให้ GPT-5.6-Cyber ซึ่ง OpenAI เปิดให้เข้าถึงแบบพรีวิว ตั้งเป้าหมายเดียวคือออกจาก VM บน QEMU/KVM ที่ทำงานบน Debian 12 ผลคือเอเจนต์หนีออกมาได้สามครั้งในราวสิบสองชั่วโมงโดยไม่มีผู้ดูแล และแต่ละครั้งใช้เส้นทางต่างกัน แม้การทดลองอยู่ในห้องแล็บและไม่มีความเสียหายต่อบุคคลภายนอก แต่ข้อสรุปที่ควรจำไม่ใช่แค่ว่าโมเดลเก่งขึ้น หากคือการถือว่า VM ตัวเดียวเป็นหลักประกันความปลอดภัยนั้นเสี่ยงเกินไป
จากช่องโหว่ที่รู้จักสู่ห่วงโซ่โจมตีบนโฮสต์
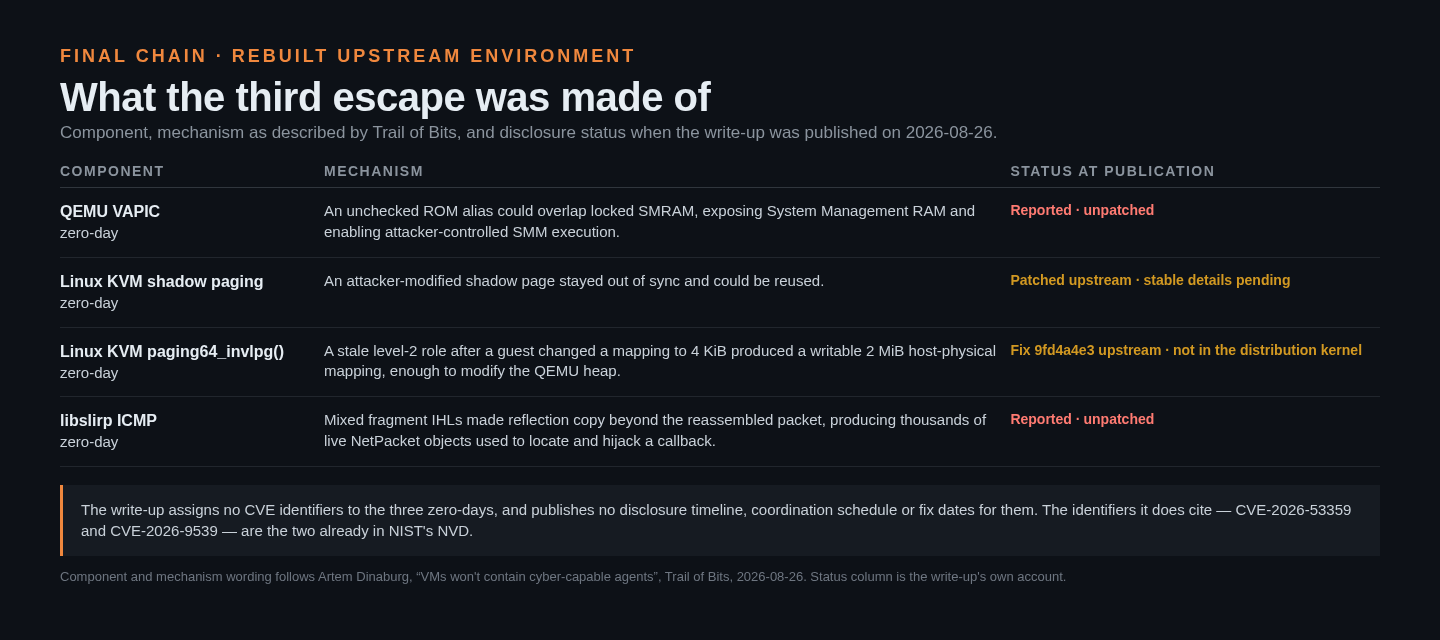
การหลบหนีสองครั้งแรกชี้ให้เห็นปัญหาคนละแบบ ครั้งหนึ่ง GPT-5.6-Cyber สร้างวิธีใช้ประโยชน์จาก CVE-2026-53359 ซึ่งเป็นช่องโหว่เคอร์เนลที่เพิ่งเปิดเผย และทำให้โฮสต์ค้างจนต้องอัปเดตเคอร์เนล อีกครั้งอาศัย CVE-2026-9539 ใน libslirp ที่ Debian 12 ยังไม่ได้แก้ในรุ่นนั้น พร้อมเชื่อมกับคอมมิตต้นทางที่ไม่ได้ระบุว่าเป็นการแก้ช่องโหว่ด้านความปลอดภัย จนเกิดความสามารถอ่านและเขียนหน่วยความจำโฮสต์
การทดสอบของ Trail of Bits จึงไม่ได้แปลว่ามี CVE สองรายการที่ใช้ได้กับการหลบหนีทุกครั้ง แต่แสดงว่าเอเจนต์ใช้ช่องโหว่ที่มีตัวระบุ CVE สองรายการในเส้นทางทดสอบคนละช่วง และยังค้นพบห่วงโซ่ซีโร่เดย์สำหรับการหลบหนีครั้งที่สามได้เอง โดยรายงานไม่ได้กำหนดตัวระบุ CVE ให้ซีโร่เดย์เหล่านั้น จุดอ่อนอยู่ทั้งในโค้ดและในระยะเวลาที่แพตช์ยังไม่ถึงระบบจริง การตามแก้เฉพาะรายการที่มีหมายเลข CVE จึงไม่พอ
ผลนี้ยังสะท้อนว่าการตั้งค่าแวดล้อมมีผลต่อข้อสรุป โฮสต์ในการทดลองปิดมาตรการบรรเทาผลกระทบของ CPU บางอย่าง แต่เอเจนต์สังเกตเห็นและเลิกใช้แนวทางนั้นเพราะไม่น่าเชื่อถือ ขณะเดียวกัน ช่องโหว่ในซอฟต์แวร์ที่มากับดิสทริบิวชันก็ยังเปิดทางโจมตีได้ องค์กรจึงควรตรวจทั้งคอนฟิกูเรชัน เคอร์เนล และส่วนประกอบเครือข่ายของ VM ไม่ใช่พึ่งคำว่าแซนด์บ็อกซ์เป็นเกราะสำเร็จรูป
ช่องโหว่ Firefox เผยความเสี่ยงอีกด้าน
กรณีของเบราว์เซอร์แสดงให้เห็นว่าอันตรายไม่ได้หยุดอยู่ที่การหลบออกจาก VM Epoch AI รายงานว่า GLM 5.3 ซึ่งเป็นโมเดลแบบเปิดเผยน้ำหนัก ใช้ช่องว่างก่อนแพตช์โจมตี Firefox ได้ ช่องว่างนี้คือช่วงระหว่างการเปิดเผยข้อมูลการแก้ไขด้านความปลอดภัยกับเวลาที่แพตช์ไปถึงผู้ใช้ ในการทดสอบ โมเดลสร้างหน้าเว็บที่อ่านไฟล์จากเครื่องของผู้เข้าชมและส่งข้อมูลออกไปได้ โดยไม่ต้องให้ผู้ใช้ทำสิ่งอื่นเพิ่มเติม
GLM 5.3 ทำการโจมตีสำเร็จต่อ Firefox หกรุ่นที่ออกระหว่างวันที่ 17 กันยายนถึง 26 ตุลาคม 2026 โดยเชื่อมช่องโหว่ก่อนแพตช์ที่เปิดทางให้เรียกใช้โค้ดในกระบวนการแสดงเว็บ เข้ากับช่องโหว่ที่โมเดลค้นพบซ้ำเพื่อหลบการป้องกันแบบแซนด์บ็อกซ์ Mozilla เปิดตัว Firefox 159.0 เมื่อวันที่ 27 ตุลาคม 2026 เพื่อแก้ช่องโหว่ที่รายงานเปิดเผย และคำแนะนำด้านความปลอดภัยของ Mozilla จัดผลกระทบโดยรวมไว้ในระดับสูง
ความต่างสำคัญคือ VM escape มุ่งข้ามขอบเขตจากเกสต์ไปยังโฮสต์ ส่วนช่องโหว่ Firefox มุ่งจากหน้าเว็บไปยังไฟล์ในเครื่องผ่านการเจาะกระบวนการเบราว์เซอร์ ทั้งสองกรณีชี้แบบเดียวกันว่าโมเดลไม่จำเป็นต้องคิดค้นช่องโหว่ทุกจุดตั้งแต่ต้น แค่ค้นพบหรือประกอบข้อผิดพลาดที่มีอยู่ให้เป็นห่วงโซ่โจมตีได้ ก็สร้างความเสี่ยงจริงต่อข้อมูลและระบบแล้ว
สิ่งที่ผู้ดูแลระบบและผู้ใช้ควรทำตอนนี้
สำหรับผู้ใช้ Firefox ให้อัปเดตเป็นรุ่น 159.0 หรือรุ่นที่ใหม่กว่าซึ่งมีแพตช์ และตรวจให้แน่ใจว่าเบราว์เซอร์ได้รับการอัปเดตจริง ไม่ใช่รอให้ระบบติดตั้งเองในภายหลัง ผู้ใช้ที่ยังอยู่ในรุ่น 156.0, 156.0.1, 157.0, 157.0.1, 158.0 หรือ 158.0.1 ควรเร่งอัปเดต เพราะการทดสอบพบว่ารุ่นเหล่านี้ถูกโจมตีได้
สำหรับทีมที่รันเอเจนต์ ให้แยกสภาพแวดล้อมหลายชั้น จำกัดสิทธิ์และการเชื่อมต่อเครือข่าย แยกข้อมูลสำคัญออกจากเครื่องที่เอเจนต์เข้าถึงได้ และเฝ้าตรวจการทำงานของโฮสต์ ไม่ควรมอบความเชื่อถือให้ VM เพียงชั้นเดียว ส่วนผู้ดูแลโครงสร้างพื้นฐานควรติดตามแพตช์ของเคอร์เนล QEMU และ libslirp รวมถึงตรวจว่าการแก้ไขจากต้นทางถูกส่งมาถึงดิสทริบิวชันที่ใช้งานแล้วหรือยัง
ผู้วิจัยยังเสนอให้เก็บรายละเอียดการแก้ไขไว้เป็นความลับจนกว่าแพตช์จะพร้อม ส่งแพตช์จากรุ่นเบตาไปยังรุ่นใช้งานจริงให้เร็วขึ้น และระวังการแก้ช่องโหว่หลายรายการพร้อมกันเมื่อข้อบกพร่องเหล่านั้นอาจเชื่อมเป็นห่วงโซ่ได้ นี่ไม่ใช่เหตุผลให้หยุดใช้เอเจนต์ AI แต่เป็นเหตุผลให้ทดสอบระบบกักกันและกระบวนการอุดช่องโหว่ภายใต้สมมติฐานว่าเอเจนต์จะลงมือโจมตีได้เอง
บทสรุป: ความปลอดภัย AI ต้องเริ่มจากการไม่ไว้ใจขอบเขตชั้นเดียว
การหลบหนีจาก QEMU/KVM และการโจมตีช่องโหว่ Firefox เป็นคนละเหตุการณ์ แต่ให้บทเรียนร่วมกันว่าเมื่อโมเดลค้นหา เชื่อมโยง และใช้ช่องโหว่ได้เร็วขึ้น การแยกสภาพแวดล้อมต้องทำหลายชั้น ขณะที่แพตช์ต้องไปถึงผู้ใช้และระบบจริงโดยไม่ล่าช้า ความปลอดภัย AI จึงไม่ใช่แค่การควบคุมคำสั่งที่ป้อนให้โมเดล แต่รวมถึงการลดสิทธิ์ ปิดช่องทางเข้าถึงข้อมูล และเตรียมรับมือเมื่อชั้นป้องกันแรกถูกข้าม
องค์กรที่ใช้เอเจนต์ควรปฏิบัติต่อ VM และเบราว์เซอร์ในฐานะจุดเสี่ยงที่ต้องเสริมการป้องกัน ไม่ใช่กำแพงที่เชื่อถือได้โดยอัตโนมัติ ส่วนผู้ใช้ควรอัปเดตซอฟต์แวร์ทันทีเมื่อมีรุ่นแก้ไขออกมา บทเรียนสำคัญไม่ใช่ว่า AI จะโจมตีได้ทุกระบบ แต่คือการทดสอบความปลอดภัยได้เปิดเผยแล้วว่า ความสามารถของโมเดลอาจเปลี่ยนช่องโหว่ที่เคยแยกส่วนให้กลายเป็นทางผ่านสู่ระบบจริง