
ทำไมช่องโหว่เราเตอร์ครั้งนี้อันตรายกว่าที่คุณคิด
บทความนี้ว่าด้วยช่องโหว่ความปลอดภัยเราเตอร์ที่เปิดทางให้ผู้โจมตีส่งข้อมูลหรือไฟล์กำหนดค่าบางอย่างเข้าสู่เราเตอร์ แล้วทำให้ระบบตีความผิดจนเกิดการเขียนทับหน่วยความจำหรือเรียกใช้คำสั่งที่ไม่ได้รับอนุญาต ส่งผลให้ผู้โจมตีสามารถแทรกแซงการทำงานของเราเตอร์หรือเข้าควบคุมอุปกรณ์ในเครือข่ายโดยไม่ต้องได้รับอนุญาตจากผู้ใช้ ช่องโหว่ลักษณะนี้สัมพันธ์โดยตรงกับการอัปเดตเฟิร์มแวร์เราเตอร์และการจัดการการตั้งค่า VPN ที่ไม่ปลอดภัย จึงเป็นภัยคุกคามสำคัญต่อผู้ใช้บ้านและสำนักงานทุกขนาด สาระสำคัญคือ เราเตอร์ไม่ใช่แค่กล่องปล่อยสัญญาณ แต่เป็นประตูหลักสู่ทุกอุปกรณ์ในบ้าน การปล่อยให้เฟิร์มแวร์เก่าที่มีช่องโหว่ทำงานต่อไป เท่ากับเปิดประตูบ้านทิ้งไว้ให้ใครก็ไม่รู้เดินเข้าออกได้อย่างสบายใจ ผู้ใช้ไม่ควรคิดว่าเป็นเรื่องไกลตัว เพราะการโจมตีมักอาศัยโค้ดพร้อมใช้ที่เผยแพร่สู่สาธารณะแล้ว ทำให้คนที่มีทักษะไม่สูงก็สามารถโจมตีได้
กรณี D-Link DIR-822A Zero-day ยังไม่มีแพตช์ แต่เสี่ยงสุด
เราเตอร์ D-Link รุ่น DIR-822A กำลังเผชิญช่องโหว่ Zero-day ระดับรุนแรงสูงสุด CVE-2026-86296 ซึ่งเป็น Stack-based Buffer Overflow ในคอมโพเนนต์ DHCP server และเปิดให้ผู้โจมตีที่อยู่ในเครือข่ายเดียวกันสามารถส่งแพ็กเก็ต DHCP ที่ถูกสร้างขึ้นเป็นพิเศษเพื่อทำให้เกิดการรันโค้ดจากระยะไกลโดยไม่ต้องยืนยันตัวตนเลย โค้ดทดสอบการโจมตีได้ถูกเผยแพร่แล้วและยังไม่มีแพตช์แก้ไขจากผู้ผลิตในตอนนี้ นี่คือจุดที่สถานการณ์เริ่มน่าเป็นห่วง ยังมีช่องโหว่ระดับ Critical อีกตัว CVE-2026-86510 ประเภท Out-of-bounds Write ใน L2TP Control Message Parser ซึ่งผู้ที่มีสิทธิ์พื้นฐานสามารถดัดแปลงข้อมูลที่ใช้ตั้งค่าการเชื่อมต่อ WAN แบบ L2TP หรือ L2TPv6 เพื่อทำให้เกิดการเขียนหน่วยความจำผิดตำแหน่งและนำไปสู่การทำลายหน่วยความจำตามอำเภอใจ แม้ผู้ผลิตจะอยู่ระหว่างตรวจสอบและพัฒนาแพตช์ แต่ช่วงเวลานี้คือหน้าต่างเสี่ยง ผู้ใช้ DIR-822A ทุกคนต้องยอมรับว่าอุปกรณ์ของตนกำลังอยู่ในสภาพเปิดช่องโจมตี
Asus กับ VPN config injection attack คะแนน CVSS 9.4
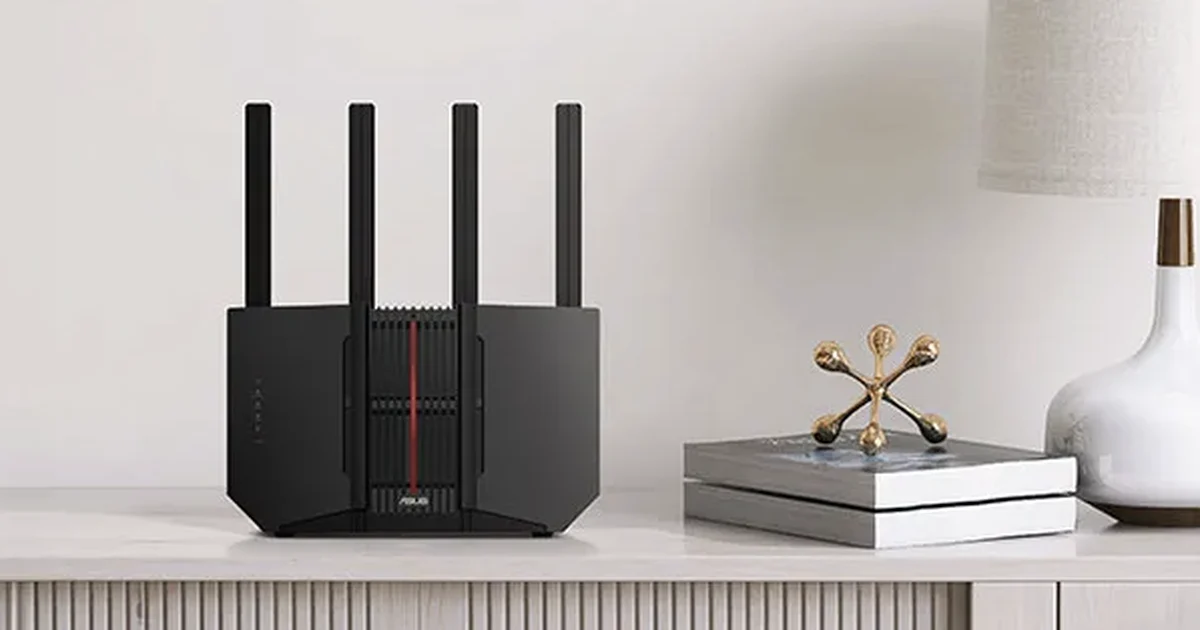
ในฝั่ง Asus ปัญหาหนักคือฟีเจอร์ VPN บนเราเตอร์ที่อนุญาตให้นำเข้าไฟล์การกำหนดค่า VPN เพื่อให้เราเตอร์ทำหน้าที่ลูกข่าย VPN โดยตรง เมื่อไฟล์ถูกสร้างขึ้นด้วยเนื้อหาพิเศษ ข้อความบางส่วนจะถูกตีความเป็นคำสั่งหรือรูปแบบแทนที่จะเป็นข้อมูลดิบ ทำให้เกิดการเรียกใช้คำสั่งบนเราเตอร์โดยไม่ได้รับอนุญาต ซึ่งเป็นลักษณะของ VPN config injection attack ช่องโหว่ CVE-2026-14157 สำหรับการนำเข้าไฟล์ VPN และ CVE-2026-13313 ที่เกี่ยวข้องกับโค้ด debug เปิดใช้งาน Telnet ได้รับคะแนนความรุนแรง 9.4 และ 8.9 จากมาตรวัด CVSS ตามลำดับ ช่องโหว่เหล่านี้กระทบเฟิร์มแวร์ชุด 3.0.0.6_102 สำหรับทั้งสองช่องโหว่ และชุด 3.0.0.4_386 กับ 3.0.0.4_388 ในกรณี Telnet ผู้ใช้ที่ตั้งค่าให้เราเตอร์นำเข้าไฟล์จากผู้ให้บริการ VPN หรือให้ผู้ดูแลระบบภายในอัปโหลดไฟล์เอง มีความเสี่ยงสูงกว่าคนที่ใช้แอป VPN บนคอมพิวเตอร์หรือโทรศัพท์ เพราะปัญหาเกิดที่การนำเข้าไฟล์ลงเราเตอร์ ไม่ใช่การใช้แอป VPN ทั่วไป
คู่มือเร่งด่วน ตรวจเวอร์ชันและอัปเดตเฟิร์มแวร์เราเตอร์
เมื่อช่องโหว่ถูกเปิดเผยต่อสาธารณะ ผู้โจมตีมีเวลาและเครื่องมือพร้อมใช้ คุณจึงต้องแย่งเวลาคืนมาด้วยการอัปเดตเฟิร์มแวร์เราเตอร์ทันที อันดับแรก เข้าหน้าจัดการเราเตอร์ผ่านเว็บ ตรวจดูรุ่นและเวอร์ชันเฟิร์มแวร์ แล้วเปรียบเทียบกับเวอร์ชันล่าสุดบนหน้าสนับสนุนของผู้ผลิต หากใช้เราเตอร์ Asus ที่อยู่ในชุดเฟิร์มแวร์ 3.0.0.6_102 3.0.0.4_386 หรือ 3.0.0.4_388 ให้ดาวน์โหลดและติดตั้งเฟิร์มแวร์ล่าสุดที่ผู้ผลิตจัดเตรียมไว้โดยเร็วที่สุด ระหว่างกระบวนการนี้ ให้สำรองค่าตั้งค่าเครือข่ายไว้และอ่านคู่มือการอัปเดตของผู้ผลิตอย่างละเอียด อย่าใช้ไฟล์เฟิร์มแวร์จากแหล่งที่ไม่ระบุชัด หรือจากบุคคลที่ไม่รู้จัก เพราะความเสี่ยงไม่ได้อยู่แค่ช่องโหว่เดิม แต่ยังรวมถึงความเป็นไปได้ที่ไฟล์ปลอมจะถูกฝังโค้ดอันตรายด้วย การอัปเดตเฟิร์มแวร์เราเตอร์เป็นขั้นตอนสำคัญที่สุดในการปิดช่องโหว่ที่ถูกเปิดเผยแล้ว และลดโอกาสการถูกเจาะระบบในอนาคต
ตั้งค่าป้องกันเพิ่ม ระหว่างรอแพตช์และหลังอัปเดตแล้ว
ผู้ใช้ DIR-822A อยู่ในสถานะเสี่ยงเป็นพิเศษเพราะยังไม่มีแพตช์ แต่ก็ไม่ควรยอมแพ้ ยังมีมาตรการชั่วคราวที่ช่วยลดโอกาสโจมตีได้ ผู้ผลิตแนะนำให้ตรวจสอบว่าเราเตอร์รุ่นนี้ไม่ได้เปิดรับการเชื่อมต่อจากอินเทอร์เน็ตโดยตรง จำกัดการเข้าถึงระบบ Remote Management และจำกัดสิทธิ์ผู้ดูแลระบบให้เฉพาะระบบและผู้ใช้ที่เชื่อถือได้ผ่านการตั้งค่าไฟร์วอลล์หรือระบบควบคุมการเข้าถึงเครือข่าย นี่ไม่ใช่คำแนะนำทางเทคนิคที่ควรปล่อยผ่าน แต่เป็นเกราะชั้นแรกสำหรับช่วงที่ยังไม่มีแพตช์ ในฝั่ง Asus แม้จะมีแพตช์แล้ว ผู้ใช้ก็ต้องปรับพฤติกรรมไปพร้อมกัน ผู้ผลิตแนะนำให้ใช้ไฟล์กำหนดค่า VPNจากแหล่งที่เชื่อถือได้เท่านั้น ตั้งรหัสผ่านผู้ดูแลระบบที่ยาวอย่างน้อย 10 ตัวอักษรและประกอบด้วยตัวอักษรพิมพ์ใหญ่ ตัวเลข และสัญลักษณ์ เพื่อป้องกันการเดารหัสผ่าน และหลีกเลี่ยงการเรียกใช้สคริปต์หรือเครื่องมือจากแหล่งไม่น่าเชื่อถือบนอุปกรณ์ในเครือข่ายท้องถิ่น การผสมผสานระหว่างแพตช์และวินัยด้านความปลอดภัยจะทำให้เราเตอร์ของคุณกลับมาเป็นประตูที่ปลอดภัยอีกครั้ง