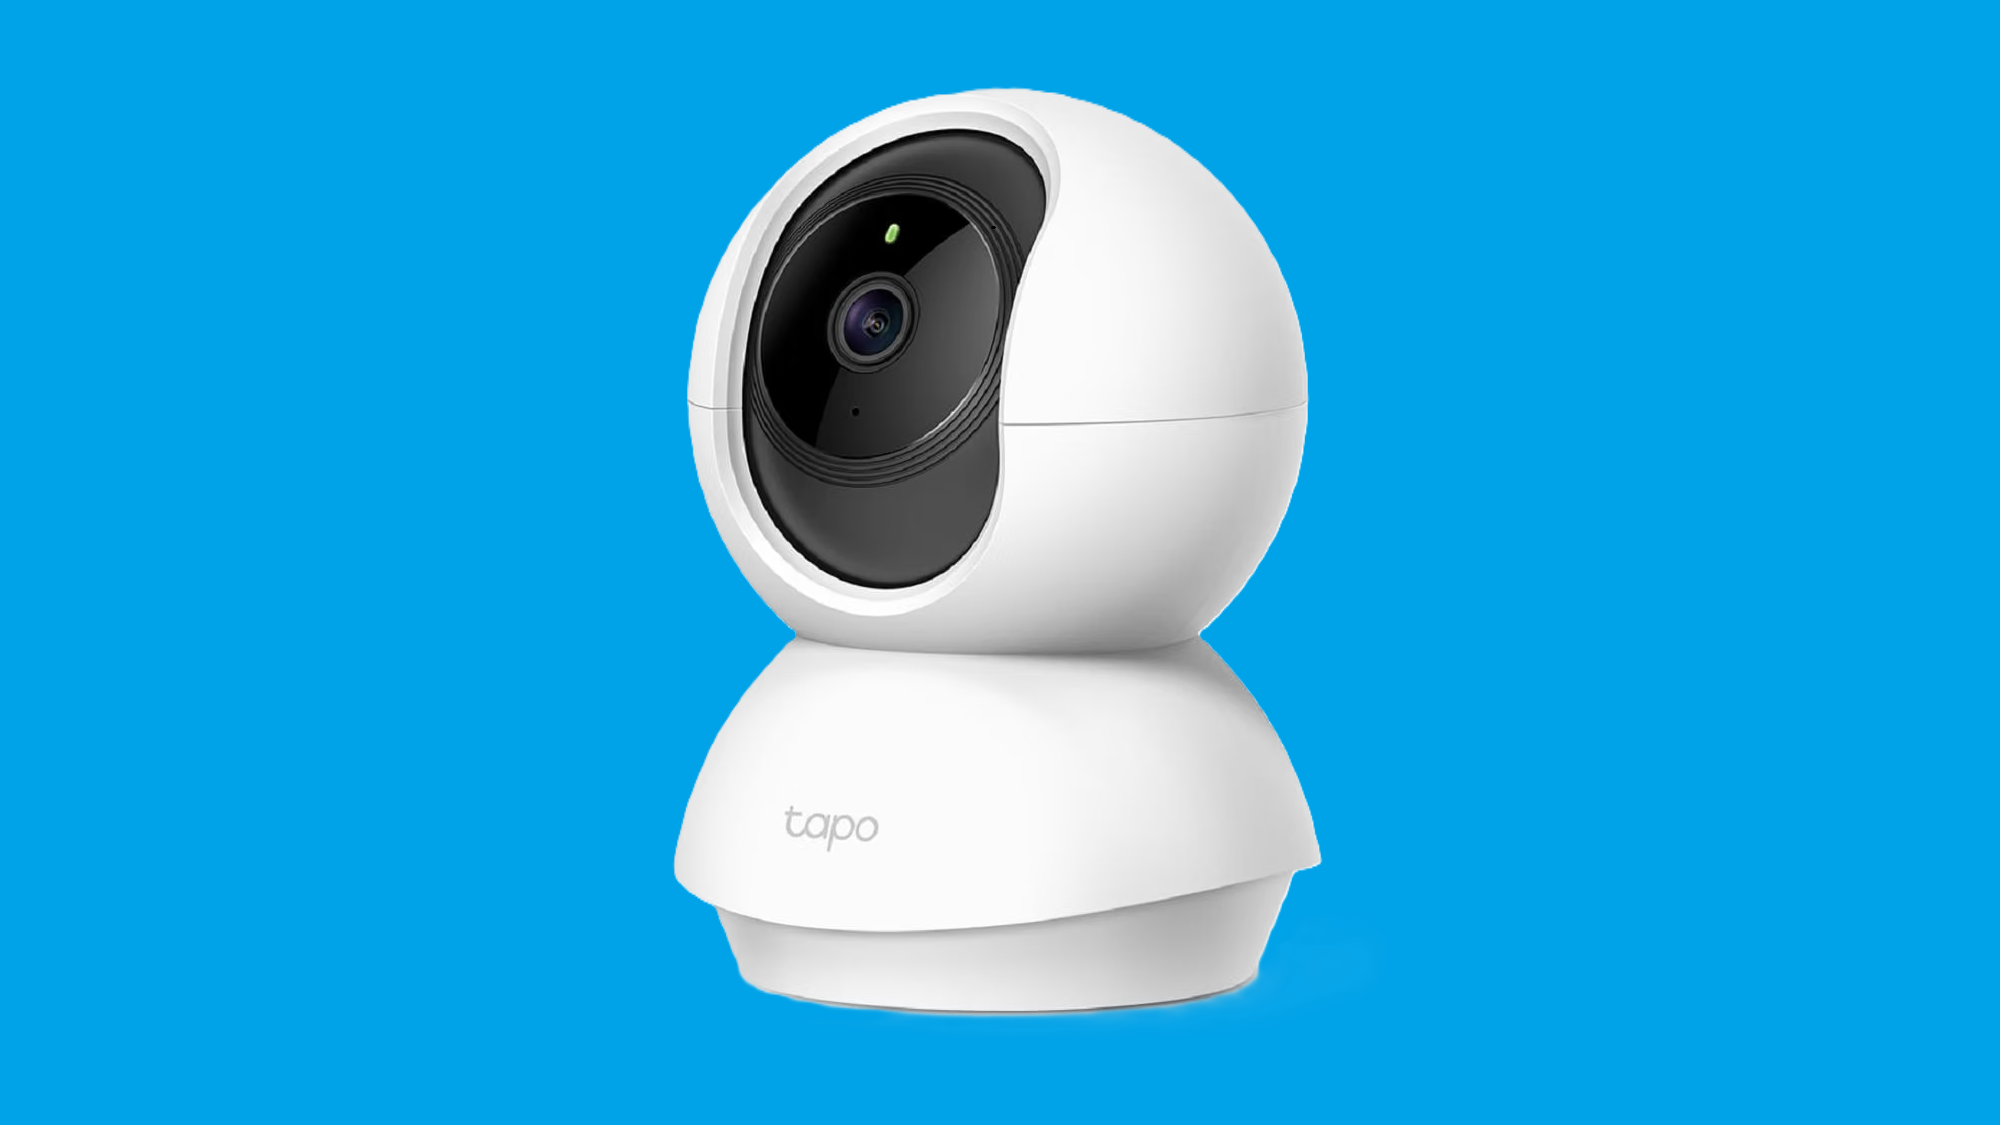

TP-Link Tapo zero-day คืออะไร และทำไมเจ้าของบ้านต้องสนใจเดี๋ยวนี้
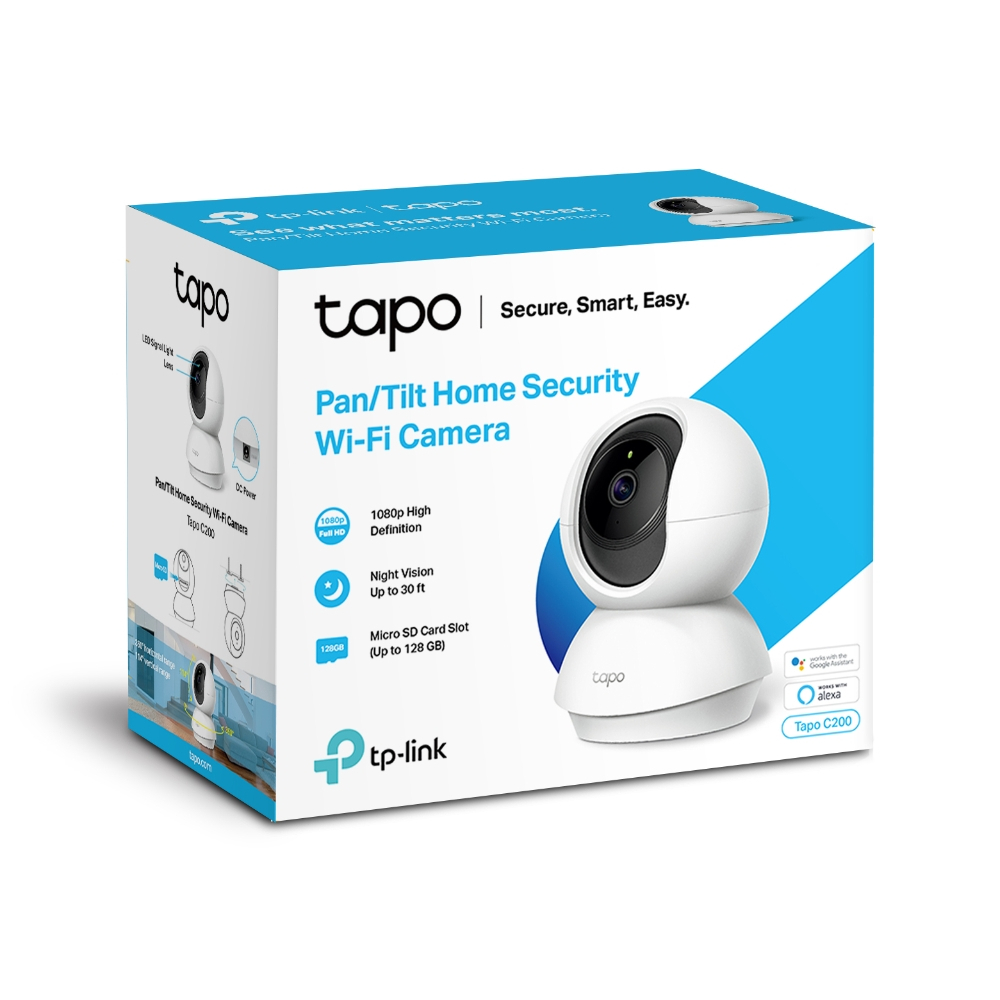
TP-Link Tapo zero-day คือช่องโหว่ความปลอดภัยที่ถูกค้นพบในกล้องวงจรปิด TP-Link Tapo แต่ยังไม่มีแพตช์อัปเดตในช่วงเวลาที่เปิดเผย ทำให้แฮ็กเกอร์ที่เข้าถึงเครือข่ายเดียวกันสามารถยึดสิทธิ์ผู้ดูแลระบบกล้อง ดูวิดีโอสดและบันทึกย้อนหลัง หรือสั่งให้กล้องล่มได้ ช่องโหว่ลักษณะนี้อันตรายเป็นพิเศษในบริบทของบ้านและธุรกิจขนาดเล็ก เพราะกล้องมักถูกวางในจุดที่มีข้อมูลส่วนตัวสูง เช่น ห้องนั่งเล่น ห้องเด็ก และพื้นที่ทำงานที่มีเอกสารสำคัญ
งานวิจัยด้านความปลอดภัยล่าสุดพบช่องโหว่สองรายการในกล้อง TP-Link Tapo C200 ซึ่งเป็นกล้องสมาร์ตยอดนิยมสำหรับใช้เฝ้าระวังในบ้าน ช่องโหว่แรกเป็นการข้ามขั้นตอนยืนยันตัวตน CVE-2026-15315 ที่ให้คนร้ายขอสิทธิ์เซสชันแอดมินได้โดยไม่ต้องมีรหัสผ่าน ทำให้จัดการอุปกรณ์และดูภาพจากกล้องได้ ช่องโหว่อีกตัว CVE-2026-15316 เป็นช่องโหว่แบบ denial-of-service ที่ส่งข้อมูลเข้ารหัสขนาดใหญ่จนทำให้กล้องแครชหรือรีสตาร์ต สร้างสภาพที่ไม่สามารถเข้าดูและจัดการผ่าน HTTPS ชั่วคราว ทั้งสองตัวถูกจัดระดับความรุนแรงสูง และเป็นตัวอย่างชัดเจนของ camera security vulnerability ที่แตะเรื่องความเป็นส่วนตัวในบ้านโดยตรง
ช่องโหว่กระทบใครบ้าง และความรุนแรงระดับไหน
ช่องโหว่ TP-Link Tapo zero-day ครั้งนี้มุ่งเป้าไปที่กล้องรุ่น Tapo C200 โดยตรง ซึ่งถูกวางตัวเป็นกล้องอเนกประสงค์ทั้งกล้องรักษาความปลอดภัย กล้องดูลูก และกล้องดูลสัตว์เลี้ยงในบ้าน จุดที่น่าห่วงคือความนิยมของรุ่นนี้ ไม่ได้จำกัดแค่ผู้ใช้เทคโนโลยีขั้นสูง แต่เข้าไปอยู่ในชุดอุปกรณ์กล้องพื้นฐานของครอบครัวจำนวนมาก ผู้ผลิตระบุว่าแอป Tapo มีผู้ใช้มากกว่า 13 ล้านราย และมียอดดาวน์โหลดในร้านแอปกว่า 10 ล้านครั้ง กล้อง C200 เองยังติดอันดับสินค้ายอดนิยมอันดับหนึ่งในหมวดของตัวเองด้วย
ด้านระดับความรุนแรง ช่องโหว่ข้ามการยืนยันตัวตน CVE-2026-15315 ถูกให้คะแนน 8.7 จาก 10 ส่วนช่องโหว่ denial-of-service CVE-2026-15316 มีคะแนน 7.1 จาก 10 ซึ่งทั้งคู่ถูกจัดให้อยู่ในกลุ่มความเสี่ยงสูง ผลกระทบในโลกจริงคือคนร้ายที่อยู่ในเครือข่ายเดียวกันอาจยึดสิทธิ์แอดมินและเข้าดูภาพจากกล้อง รวมถึงบันทึกย้อนหลังได้ โดยไม่รู้รหัสผ่าน ถึงแม้นักวิจัยยังไม่ยืนยันว่ามีการโจมตีจริงในวงกว้างหรือไม่ แต่สำหรับเจ้าของบ้านแล้ว การปล่อยช่องโหว่ระดับนี้เอาไว้บนกล้องในห้องนั่งเล่นถือว่าเป็นความเสี่ยงที่ไม่ควรยอมรับ
home surveillance exploit แปลว่าแค่กล้องพัง หรือโดนแอบดูกันแน่
หลายคนอาจคิดว่าช่องโหว่กล้องคือปัญหาด้านเทคนิคที่เกิดขึ้นในห้องเซิร์ฟเวอร์ไกลตัว แต่สำหรับ TP-Link Tapo C200 นี่คือ home surveillance exploit เต็มรูปแบบ นักวิจัยพบว่าช่องโหว่ zero-day สองรายการในกล้องสามารถเปิดทางให้ผู้ไม่หวังดีเข้าไปสอดแนมผู้ใช้ได้จริง โดยสามารถเข้าถึงทั้งวิดีโอสดและบันทึกที่เก็บไว้บนอุปกรณ์ เมื่อช่องโหว่ authentication bypass ทำให้ได้สิทธิ์แอดมินโดยไม่ต้องมีรหัสผ่าน คนร้ายก็สามารถเปลี่ยนการตั้งค่า ปิดการแจ้งเตือน หรือเปลี่ยนเส้นทางการส่งสตรีมวิดีโอออกไปยังเซิร์ฟเวอร์อื่นได้
ส่วนช่องโหว่ denial-of-service ทำให้คนร้ายส่งค่า ciphertext ขนาดใหญ่แบบผิดปกติจนกระบวนการจัดการข้อผิดพลาดล้มเหลว ส่งผลให้ตัวกล้องแครชหรือรีสตาร์ต และทำให้การจัดการผ่าน HTTPS ใช้งานไม่ได้ชั่วคราว ในทางปฏิบัติ นั่นหมายถึงช่วงเวลาบอดที่กล้องไม่สามารถบันทึกหรือแจ้งเตือนได้เลย การโจมตีที่ฉลาดพออาจใช้การปิดกล้องชั่วคราวบังการเข้าบ้าน ก่อนกลับมาเปิดให้เหมือนทุกอย่างปกติ จึงปฏิเสธไม่ได้ว่าปัญหานี้ไม่ได้เป็นแค่กล้องพัง แต่เป็น camera security vulnerability ที่แตะหัวใจของระบบรักษาความปลอดภัยในบ้านโดยตรง
เฟิร์มแวร์ออกแล้ว แต่อย่าชะล่าใจ วิธีเช็กและอัปเดตให้ปลอดภัยทีละขั้น
ข่าวดีคือผู้ผลิตได้ออก firmware update patch เพื่ออุดช่องโหว่ TP-Link Tapo zero-day แล้ว โดยมีการปล่อยเฟิร์มแวร์เวอร์ชัน V5_1.4.6 ที่แก้ไขทั้งสองช่องโหว่เมื่อกลางเดือนสิงหาคม และมีการระบุชัดว่า Build V5-1.4.6 Build 260709 เป็นรุ่นที่แก้ไขเรียบร้อยแล้ว ฝั่งบริษัทระบุว่าหลังได้รับแจ้งจากนักวิจัย OPSWAT ก็รีบตรวจสอบและพัฒนาเฟิร์มแวร์เพื่อแก้ปัญหาในทันที แต่ช่องโหว่จะปิดได้จริงหรือไม่ ขึ้นอยู่กับผู้ใช้แต่ละรายว่าจะยอมสละเวลาสั้นๆ ไปอัปเดตกล้องหรือเปล่า
- เปิดแอป Tapo Home บนมือถือ แล้วเข้าสู่ระบบด้วยบัญชีที่ใช้ควบคุมกล้อง
- เลือกกล้อง Tapo C200 ที่ต้องการตรวจสอบ แตะเข้าไปที่หน้าการตั้งค่า
- เข้าเมนูเกี่ยวกับอุปกรณ์ หรือข้อมูลเฟิร์มแวร์ เพื่อตรวจสอบเวอร์ชันปัจจุบันว่าเป็น V5-1.4.6 Build 260709 หรือไม่
- หากเวอร์ชันต่ำกว่า ให้เลือกคำสั่งตรวจสอบอัปเดตและติดตั้งเฟิร์มแวร์ล่าสุดผ่านแอป Tapo ตามขั้นตอนบนหน้าจอ
- หลังอัปเดตเสร็จ รีสตาร์ตกล้องหนึ่งครั้ง แล้วกลับมาตรวจสอบเวอร์ชันอีกครั้งเพื่อยืนยันว่าอัปเดตสำเร็จ
ในมุมมองด้านความปลอดภัย การไม่อัปเดตถือเท่ากับยอมเปิดประตูให้ home surveillance exploit เข้ามาได้โดยไม่จำเป็น เพราะแพตช์พร้อมแล้วและอัปเดตผ่านแอปได้สะดวก ผู้ใช้ควรถือการตรวจสอบเฟิร์มแวร์กล้องเป็นส่วนหนึ่งของงานดูแลบ้านประจำ เช่นเดียวกับการเช็กประตูหน้าต่าง ว่าล็อกแน่นหนาเสมอ
ข้อคิดท้ายเรื่อง กล้องปลอดภัยเท่ากับความใส่ใจของเจ้าของ
เหตุการณ์ TP-Link Tapo zero-day ในกล้อง C200 สอนเจ้าของบ้านอย่างหนึ่งว่า ระบบรักษาความปลอดภัยที่เชื่อมต่ออินเทอร์เน็ตไม่ได้ปลอดภัยตลอดไปโดยอัตโนมัติ แม้กล้องจะมียอดผู้ใช้หลายล้านคนและถูกจัดอันดับสูงในตลาด แต่ช่องโหว่สองจุดก็สามารถพลิกให้กลายเป็นหน้าต่างให้คนแปลกหน้ามองเข้าบ้านคุณได้ทันที ยิ่งอุปกรณ์เชื่อมต่อกับแอปในโทรศัพท์และระบบสมาร์ตโฮมมากเท่าไร พื้นที่เสี่ยงก็ยิ่งกว้างตามไปด้วย
ทางออกไม่ได้อยู่ที่การเลิกใช้กล้องสมาร์ต แต่คือการยอมรับว่ากล้องเหล่านี้ต้องการการดูแลเหมือนซอฟต์แวร์ตัวหนึ่ง เจ้าของบ้านควรฝึกนิสัยตรวจสอบ firmware update patch เป็นประจำ ปิดการตั้งค่าที่ไม่จำเป็น และระวังการเปิดให้คนอื่นใช้เครือข่ายเดียวกัน บ้านที่ปลอดภัยจากกล้องวงจรปิดไม่ได้ขึ้นกับแบรนด์อย่างเดียว แต่อยู่ที่เจ้าของยอมลงมือปิดช่องโหว่เท่าที่ทำได้หรือไม่ ในวันที่แฮ็กเกอร์มองกล้องของคุณเป็นประตูเข้าหาบ้าน การไม่อัปเดตคือการปล่อยให้ประตูเปิดค้างไว้เอง