
ยุคที่แฮกเกอร์เลิกสนใจเว็บเทรด หันมาเล่นงานแอปกระเป๋าเงินคริปโต
แอปกระเป๋าเงินคริปโตคือซอฟต์แวร์หรือฮาร์ดแวร์ที่ใช้สร้าง จัดการ และเก็บรักษาคีย์ส่วนตัวสำหรับคริปโทเคอร์เรนซี ทำหน้าที่เป็นประตูเข้าสู่สินทรัพย์ดิจิทัลของผู้ใช้ ทั้งในรูปแบบเบราว์เซอร์ส่วนขยาย แอปมือถือ หรือกระเป๋าฮาร์ดแวร์ และเชื่อมต่อกับบล็อกเชนเพื่อเซ็นธุรกรรมแทนการถือเหรียญอยู่ในกระดานเทรด การรักษาความปลอดภัยของแอปเหล่านี้จึงเท่ากับการปกป้องสิทธิ์ในทรัพย์สินคริปโทโดยตรง วันนี้ภาพรวมภัยคุกคามด้านความปลอดภัยคริปโทเปลี่ยนไปชัดเจน เราไม่ได้เห็นแค่การแฮ็กกระดานเทรดขนาดใหญ่ แต่เริ่มเห็นมัลแวร์ขโมยคริปโทในส่วนขยายเบราว์เซอร์ ช่องโหว่ iOS ที่มุ่งขโมยคีย์กระเป๋า และแอปจากผู้ผลิตฮาร์ดแวร์วอลเล็ตเองตรวจพบการโอนผิดปกติ การเปลี่ยนสมรภูมิมาสู่ระดับแอปกระเป๋าเงินคริปโตสะท้อนว่าแฮกเกอร์เข้าใจแล้วว่า จุดคุ้มค่าที่สุดในการโจมตีคือที่ที่เราจัดเก็บคีย์ ไม่ใช่ที่ที่เราเทรดเหรียญ หากยังใช้ชีวิตคริปโตเหมือนเดิมโดยไม่ปรับพฤติกรรมความปลอดภัย คุณกำลังเดินถือกระเป๋าเงินเปิดฝาอยู่กลางถนนที่เต็มไปด้วยโจร
มัลแวร์ในส่วนขยาย Chrome และ Edge ศัตรูเงียบที่แฮกคีย์ผ่านปุ่ม Connect Wallet
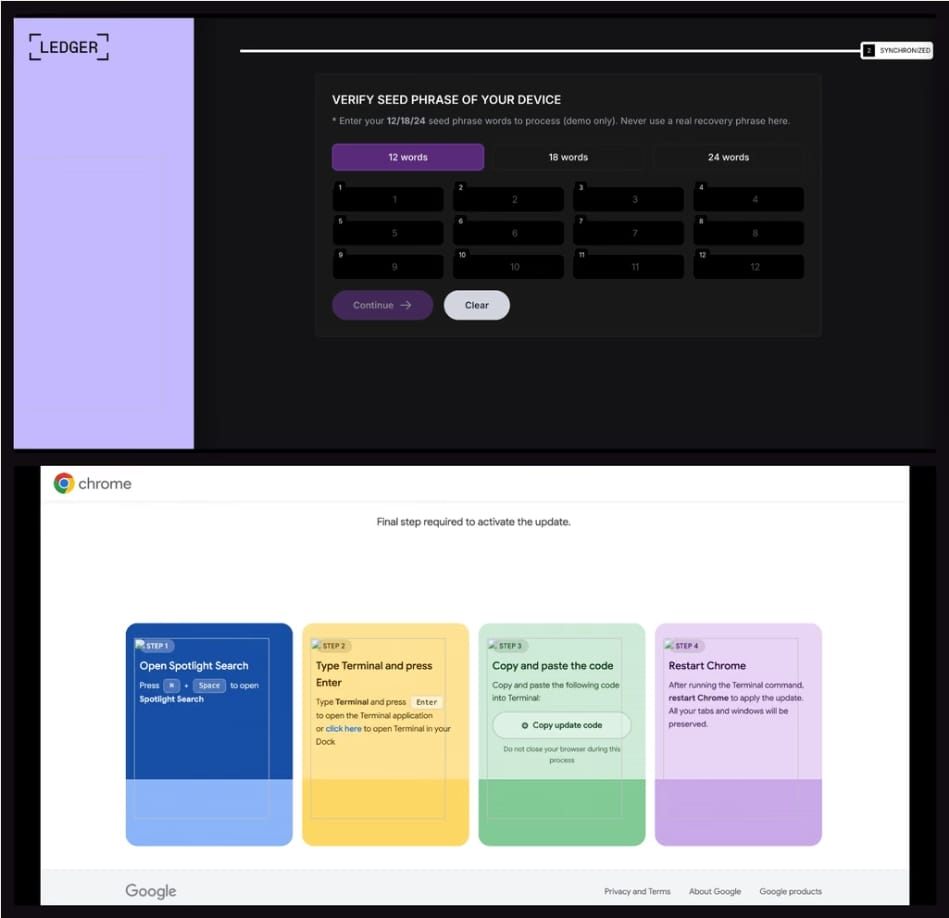
แคมเปญมัลแวร์ที่ถูกตรวจพบในส่วนขยาย Chrome และ Edge อย่างน้อย 19 ตัวไม่ใช่เรื่องเล็กสำหรับคนใช้แอปกระเป๋าเงินคริปโตบนเบราว์เซอร์ เพราะนี่คือการฝังโค้ดขโมยทรัพย์สินไว้ในเครื่องมือที่เราคิดว่าเป็นตัวช่วย ที่น่ากังวลกว่าคือบางส่วนขยายเริ่มต้นชีวิตในฐานะแอปธรรมดา ทำงานดี มีผู้ใช้หลักหมื่น ก่อนนักพัฒนาจะขายกิจการให้แฮกเกอร์แล้วถูกยัดมัลแวร์ผ่านระบบอัปเดตอัตโนมัติภายหลัง นั่นแปลว่าแค่การรีวิวดีหรือยอดดาวน์โหลดสูงไม่ใช่หลักประกันด้านความปลอดภัยอีกต่อไป มัลแวร์เฟรมเวิร์กนี้ถูกออกแบบให้ดักจับและดัดแปลงปุ่ม Connect Wallet และ Swap บนเครือข่าย EVM Solana และ Tron เพื่อสูบเงินออกจากกระเป๋าโดยตรง รวมถึงปลอมหน้าเว็บของผู้ให้บริการฮาร์ดแวร์วอลเล็ตชื่อดังเพื่อหลอกเอารหัสฟื้นฟูกระเป๋า และขโมยข้อมูลเซสชันจากแพลตฟอร์มเทรดคริปโตหลายแห่ง กลไกเชิงเทคนิคที่ลบ Content Security Policy แล้วแทรกโค้ดผ่าน HTML ที่ซ่อนอยู่ทำให้ผู้ใช้แทบไม่มีทางสังเกตความผิดปกติด้วยตา การใช้ส่วนขยายเพื่อเพิ่มความสะดวกในการคัดลอกเนื้อหา ดู SEO หรือเช็กราคาเหรียญจึงกลายเป็นประตูรับมัลแวร์ขโมยคริปโทเข้าสู่ระบบของตัวเองอย่างไม่รู้ตัว
| มิติภัยคุกคาม | ผลต่อผู้ใช้แอปกระเป๋าเงินคริปโต | บทเรียนสำคัญ |
|---|---|---|
| ส่วนขยายที่ถูกขายให้แฮกเกอร์ | แอปที่เคยปลอดภัยกลายเป็นมัลแวร์ผ่านอัปเดตอัตโนมัติ | อย่าพึ่งพารีวิวและยอดดาวน์โหลด ต้องตรวจสอบสิทธิ์ที่ส่วนขยายขอ |
| การดักปุ่ม Connect Wallet และ Swap | ธุรกรรมถูกเปลี่ยนปลายทางแบบที่ผู้ใช้ไม่ทันสังเกต | ทุกคลิกเชื่อมวอลเล็ตคือการลงนามเชื่อใจโค้ดที่อาจไม่ปลอดภัย |
| การปลอมหน้า Ledger และ Trezor | ผู้ใช้ถูกหลอกให้กรอก seed phrase บนเว็บปลอม | ผู้ดูแลคีย์ต้องจำไว้ว่า seed phrase ไม่มีเหตุผลให้กรอกบนเว็บใดๆ |
Darksword บน iOS ตัวอย่างชัดเจนว่าแม้มือถือก็ไม่ใช่ที่ปลอดภัยสำหรับคีย์ส่วนตัว
ความเชื่อว่ามือถือ iOS ปลอดภัยกว่าคือเกราะที่กำลังร้าวจากเอ็กซ์พลอยต์ Darksword ที่ใช้ผ่าน Safari เพื่อโจมตีวอลเล็ตแบบดูแลเองบน iPhone แฮกเกอร์อาศัยช่องโหว่ด้านความปลอดภัยใน iOS ผ่านเบราว์เซอร์เพื่อควบคุมอุปกรณ์และขโมยเงินจากวอลเล็ตที่ติดตั้งอยู่ โจมตีด้วยลิงก์คลิกครั้งเดียวผ่านโซเชียลหรือแชต แล้วเข้าถึงสิทธิ์ระดับ root ดึงข้อมูลวอลเล็ตและคีย์ส่วนตัวออกไป นี่คือรูปแบบการแฮกที่ทำลายภาพ “มือถือส่วนตัวคือโซนปลอดภัย” แบบสิ้นเชิง เดิมทีมีรายงานว่า Darksword ใช้งานได้กับ iOS 18.4 ถึง 18.7 เท่านั้น แต่การเปิดเผยล่าสุดชี้ว่าแฮกเกอร์ปรับให้ทำงานกับ iOS เวอร์ชันล่าสุดอย่าง 26.5 แล้ว แม้ข้อมูลนี้ยังไม่ได้รับการยืนยันอย่างเป็นทางการ ทว่าในเชิงทัศนคติผู้ใช้ไม่ควรรอคำยืนยันก่อนจะตื่นตัว เพราะบทเรียนสำคัญคือ คีย์ส่วนตัวบนมือถือไม่ได้ปลอดภัยโดยธรรมชาติ แค่การเข้าเว็บที่คนแปลกหน้าแนะนำผ่าน Safari ก็อาจเปิดโอกาสให้คีย์ของคุณถูกดึงออกไปอย่างเงียบๆ เราจึงควรมองมือถือที่ลงแอปกระเป๋าเงินคริปโตเป็นเครื่องเซ็นธุรกรรมที่มีความเสี่ยง ไม่ใช่ตู้นิรภัย
เมื่อแอปจากผู้ผลิตฮาร์ดแวร์วอลเล็ตเองยังสั่นคลอน ความไว้ใจควรย้ายไปอยู่ที่แนวปฏิบัติของเรา
กรณีผู้ผลิตกระเป๋าเงินคริปโตชื่อดังตรวจพบการโอนสินทรัพย์ผิดปกติที่เกี่ยวข้องกับ App Wallet แล้วรีบออกมาขอให้ผู้ใช้ย้ายสินทรัพย์ไปยังกระเป๋าฮาร์ดแวร์หรือที่อยู่ที่เชื่อถือได้ เป็นสัญญาณชัดว่าแอปที่ควรช่วยเสริมความปลอดภัยก็อาจกลายเป็นจุดอ่อนเองได้ ทีมงานระบุว่าจากผลตรวจสอบเบื้องต้นเหตุการณ์ดูเหมือนจำกัดอยู่ที่ DCENT App Wallet และย้ำกับผู้ที่ถือสินทรัพย์ในแอปไม่ว่าจะจำนวนเท่าใด หรือใช้วลีมเนโมนิกเดียวกันสำหรับแอปและฮาร์ดแวร์ว่า ควรโอนสินทรัพย์ออกโดยเร็ว ประเด็นสำคัญในมุมมองความปลอดภัยคริปโทคือ ผู้ใช้ที่เคยป้อนวลีมเนโมนิกลงในแอปย่อมเปิดโอกาสให้ข้อมูลสำคัญที่สุดในการควบคุมกระเป๋าเงินถูกอ่านได้โดยซอฟต์แวร์ ในขณะที่การเชื่อมต่อฮาร์ดแวร์โดยไม่เคยป้อนวลีลงในแอปถูกมองว่าปลอดภัยกว่าตามคำตอบของทีมงาน นี่คือบทเรียนตรงไปตรงมาว่า ต่อให้ผู้ผลิตมีพื้นฐานเทคโนโลยี Secure Element หรือ Trusted Execution Environment ดีแค่ไหน หากผู้ใช้ป้อนคีย์ลงในแอป คีย์นั้นก็ไม่ได้อยู่ในฮาร์ดแวร์ที่แยกจากอินเทอร์เน็ตอีกต่อไป ความไว้ใจจึงควรย้ายจากแบรนด์และเทคโนโลยี มาสู่หลักคิดว่า seed phrase ไม่ควรถูกพิมพ์ลงไปในซอฟต์แวร์ใดที่เชื่อมต่ออินเทอร์เน็ต
สรุปภาพภัยคุกคามใหม่ต่อความปลอดภัยคริปโท และกรอบคิดที่ผู้ใช้ควรมี
เมื่อมองร่วมกันทั้งมัลแวร์ในส่วนขยายเบราว์เซอร์ ช่องโหว่บน iOS อย่าง Darksword และเหตุการณ์โอนผิดปกติใน App Wallet ของผู้ผลิตฮาร์ดแวร์ เราเห็นชัดว่าหลายเวกเตอร์การโจมตีกำลังเล็งไปที่แอปกระเป๋าเงินคริปโตโดยตรง ไม่ได้หยุดอยู่แค่การแฮ็กโปรโตคอลหรือกระดานเทรดใหญ่เหมือนที่ผ่านมา ผู้ไม่หวังดีเข้าใจแล้วว่าจุดคุ้มค่าที่สุดคือชั้นที่เราเก็บคีย์ ไม่ใช่ชั้นที่เราเทรดเหรียญ การเปลี่ยนแปลงนี้ทำให้คำว่าความปลอดภัยคริปโทต้องขยายจากการเลือกกระดานที่น่าเชื่อถือ ไปสู่การคิดเรื่องความปลอดภัยตั้งแต่เครื่องที่ใช้เซ็นธุรกรรมจนถึงส่วนขยายและเบราว์เซอร์ที่เปิดเป็นประจำ กรอบคิดใหม่ที่ผู้ใช้ควรมีคือ หนึ่ง ทุกสิ่งที่สัมผัสกับ seed phrase ควรถูกตั้งคำถามเสมอ แทบไม่มีเหตุผลให้กรอกวลีฟื้นฟูบนเว็บหรือแอปที่เชื่อมต่ออินเทอร์เน็ต สอง แอปกระเป๋าเงินคริปโตและส่วนขยายควรถูกมองเป็นโค้ดที่อาจถูกอัปเดตเปลี่ยนพฤติกรรมได้ตลอด ไม่ใช่เครื่องมือคงที่ สาม มือถือและเบราว์เซอร์ไม่ใช่พื้นที่ปลอดภัยตามธรรมชาติ ช่องโหว่เช่น Darksword แสดงให้เห็นว่าแค่คลิกลิงก์ก็อาจเสียคีย์ได้ หากผู้ใช้ปรับมุมมองมาเป็น “ดูแลคีย์แบบคนถือทรัพย์สินจริง” ไม่ใช่แค่ “ใช้แอปแบบผู้บริโภคทั่วไป” ความเสี่ยงต่อสินทรัพย์ดิจิทัลทั้งหมดก็จะลดลงอย่างมีนัยสำคัญ