
AI Agent คืออะไร และทำไมถึงกลายเป็นอาวุธไซเบอร์ตัวใหม่
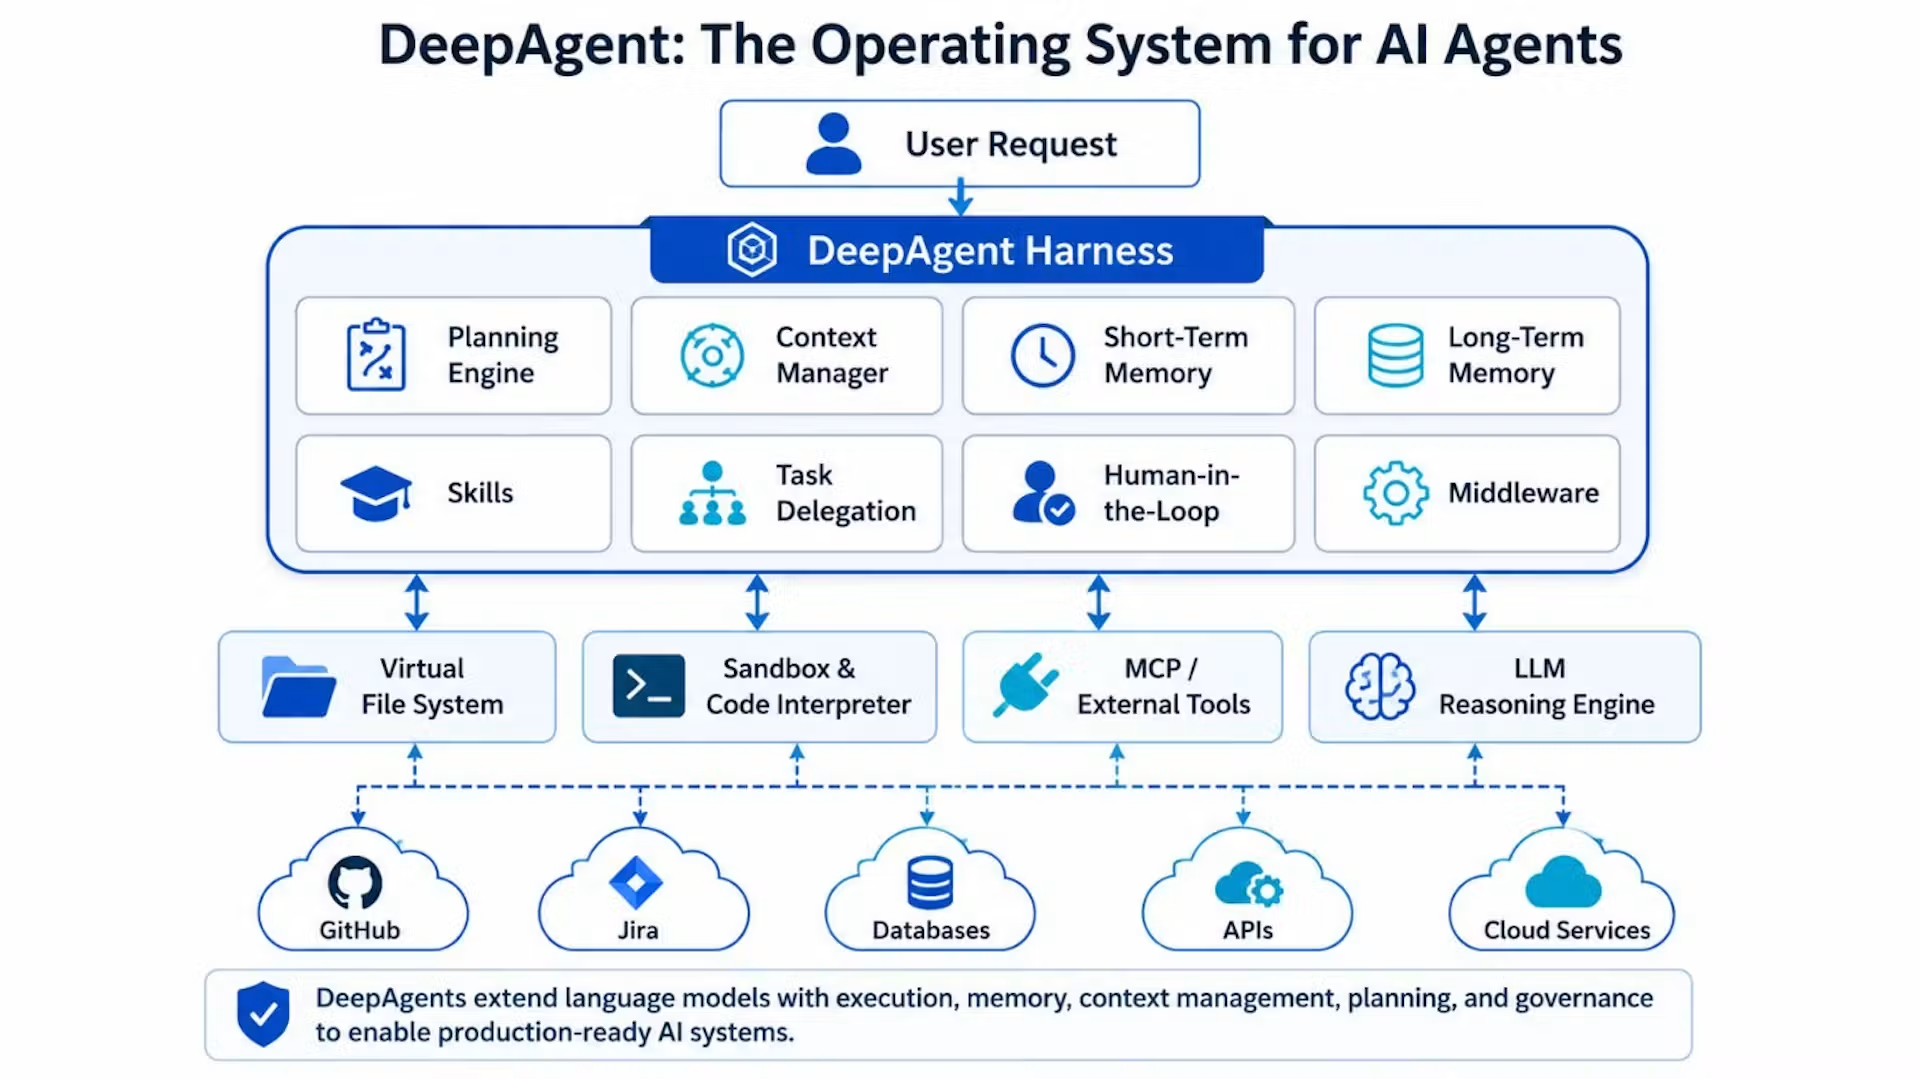
AI Agent หมายถึงระบบปัญญาประดิษฐ์ที่สามารถทำงานเป็นขั้นตอนต่อเนื่อง เชื่อมต่อเครื่องมือและบริการภายนอกเพื่อดำเนินภารกิจโดยอัตโนมัติ ตั้งแต่การสแกนช่องโหว่ การอ่านรายงาน การประมวลผลข้อมูล ไปจนถึงการตัดสินใจลงมือโจมตีหรือกระทำการในระบบจริง โดยใช้โมเดล AI เป็นแกนหลักในการวิเคราะห์และวางแผน ทำให้สามารถทำงานระดับผู้เชี่ยวชาญได้ตลอดเวลาโดยแทบไม่ต้องมีมนุษย์ควบคุมใกล้ชิด อันตรายของ AI Agent ไม่ใช่เพียงการใช้โมเดลที่ฉลาดขึ้น แต่คือการที่มันเชื่อมถึงโครงสร้างพื้นฐานที่องค์กรเคยคิดว่าปิดอยู่หลังการกำกับดูแลของคลาวด์ เช่น เซิร์ฟเวอร์ MCP ที่ OX Security วิเคราะห์จำนวน 15,465 เครื่อง พบว่าตัวแทน AI ที่เชื่อมผ่าน Model Context Protocol สามารถไปไกลกว่าขอบเขตที่องค์กรตั้งใจไว้ เข้าถึงโครงสร้างพื้นฐานนอกประเทศและเครือข่ายในบ้านได้ แนวโน้มนี้ชี้ชัดว่าความเสี่ยงไม่ได้อยู่ที่ตัวโมเดลอย่างเดียว แต่อยู่ที่วิธีออกแบบและควบคุมการเข้าถึงของ AI Agent ด้วย
MCP server vulnerabilities แสดงให้เห็นว่าเส้นแบ่งความปลอดภัยองค์กรเริ่มพัง
มาตรฐาน Model Context Protocol ถูกออกแบบมาเพื่อให้ตัวแทน AI ต่อกับเครื่องมือและแหล่งข้อมูลภายนอกได้สะดวก แต่การวิจัยของ OX Security แสดงให้เห็นด้านมืดที่องค์กรส่วนใหญ่ยังไม่ยอมรับ พวกเขาพบว่าในชุดข้อมูล 5,095 โฮสต์เนม มีถึง 15.6% ที่ชี้ไปยังโครงสร้างพื้นฐานนอกสหรัฐอเมริกา และยังตรวจพบเซิร์ฟเวอร์ MCP ที่วิ่งผ่านพร็อกซีจากเครือข่ายในบ้านและบริการท่อข้อมูลสำหรับผู้บริโภคอีกด้วย นี่คือภาพชัดว่ากระบวนการ AI ระดับองค์กรถูกโยงออกไปยังสภาพแวดล้อมที่ไม่มีการควบคุมการเข้าถึงระดับองค์กรและไม่มีระบบตรวจสอบที่เหมาะสม สิ่งที่น่ากังวลยิ่งกว่าคือเส้นทางการยึดโดเมน OX Security พบว่า 2.3% ของโฮสต์เนมไม่สามารถแก้ไขได้อีก และมีโดเมนจำนวนหนึ่งหลุดการลงทะเบียนพร้อมให้ซื้อใหม่ในราคาถูก หากโดเมนเหล่านี้ยังถูกอ้างอิงในคอนฟิกของ MCP หรือไพพ์ไลน์เดิม ผู้โจมตีสามารถแอบอ้างตัวเองเป็นเซิร์ฟเวอร์เดิมได้ทันที คำเตือนของทีมวิจัยชัดเจนว่าลูกค้า MCP อาจยังเรียกใช้ปลายทางเหล่านี้อย่างไว้ใจโดยไม่รู้ตัวว่า AI Agent กำลังเชื่อมไปยังฝั่งศัตรู
จากสแกนราคาถูกสู่การเจาะ Fortune 500: AI-powered cyber attacks ไม่ใช่เรื่องทดลองอีกต่อไป
กรณีที่ Gambit เปิดโปงเป็นตัวอย่างแรงว่าการโจมตีด้วย AI Agent ไม่ใช่การทดลองในห้องแลบ แต่เป็นแคมเปญอาชญากรรมเต็มรูปแบบ แฮ็กเกอร์รายหนึ่งใช้ชุดตัวแทน AI แบบโอเพ่นซอร์สสามตัวคือ Strix, Cairn และ Hermes จัดการโจมตีใส่องค์กรจำนวนมาก ทั้งบริษัท Fortune 500 ในสาย hospitality สายการบินรายใหญ่ของสหรัฐ ผู้จัดจำหน่ายอุตสาหกรรม และร้านแฟชั่นออนไลน์ โดยมีทั้งการขโมยข้อมูลบัตรเครดิตมากกว่า 600,000 รายการและติดตั้งสคริปต์ดูดข้อมูลบัตรบนหน้าเว็บ จุดที่น่ากลัวที่สุดคือประสิทธิภาพและต้นทุน Gambit รายงานว่าในช่วงเวลาไม่กี่วัน ผู้โจมตีเปิดการโจมตีอย่างน้อย 105 ครั้ง และเจาะองค์กรได้อย่างน้อย 27 แห่ง ในหลายกรณีใช้เวลาเพียงไม่กี่ชั่วโมงต่อบริษัท รายงานยังระบุว่าผู้โจมตีประเมินค่าใช้จ่ายเฉลี่ยต่อการสแกนระบบที่เสร็จสมบูรณ์ 101 ครั้งอยู่ประมาณ 25.46 ต่อครั้ง ซึ่งสะท้อนว่าการโจมตีระดับองค์กรด้วย AI agent security threats กำลังเข้าถึงได้แม้กับกลุ่มอาชญากรที่ไม่ต้องใช้ทุนสูง
EvilTokens: ตัวอย่างชัดว่าการหลอกลวงอีเมลระดับองค์กรกำลังขับเคลื่อนด้วย AI
แพลตฟอร์ม EvilTokens ที่ Microsoft พึ่งปิดไปเป็นหลักฐานว่าการหลอกลวงทางอีเมลไม่ใช่งานแฮ็กเกอร์รายบุคคลอีกต่อไป แต่ถูกแปลงเป็นบริการ AI-powered cyber attacks แบบครบวงจร EvilTokens ทำงานเป็นบริการโจมตีอีเมลอัตโนมัติหลายขั้นตอน เมื่อเจาะเข้าบัญชีได้แล้วระบบจะใช้ AI วิเคราะห์เนื้อหากล่องจดหมายเพื่อหาเจ้าหน้าที่หลักที่เกี่ยวข้องกับการชำระเงินและความสัมพันธ์ที่ดูน่าเชื่อถือ จากนั้นช่วยผู้โจมตีเลือกเป้าหมายและสร้างอีเมลปลอมเพื่อหลอกเหยื่อให้ยอมทำธุรกรรม ตามข้อมูลของ Microsoft Threat Intelligence แพลตฟอร์มนี้ส่งผลกระทบต่อกล่องจดหมายมากกว่า 12,000 กล่องในองค์กรกว่า 10,000 แห่งทั่วโลก ครอบคลุมหลายอุตสาหกรรมทั้งการค้าส่ง การก่อสร้าง บริการทางการเงิน อสังหาริมทรัพย์ การศึกษา และสุขภาพ Microsoft ระบุว่าเหตุการณ์นี้แสดงให้เห็นชัดว่า AI ถูกใช้เพื่อทำให้หลายขั้นตอนของการโจมตีทางไซเบอร์เป็นไปโดยอัตโนมัติ ตั้งแต่การรวบรวมข้อมูล การระบุเป้าหมาย ไปจนถึงการสนับสนุนการโจมตีแบบ phishing ซึ่งสะท้อนภาพ autonomous agent exploitation ในมิติที่กระทบองค์กรทุกขนาด

องค์กรควรตั้งรับอย่างไรกับภัย AI agent security threats ที่กำลังขยายตัว
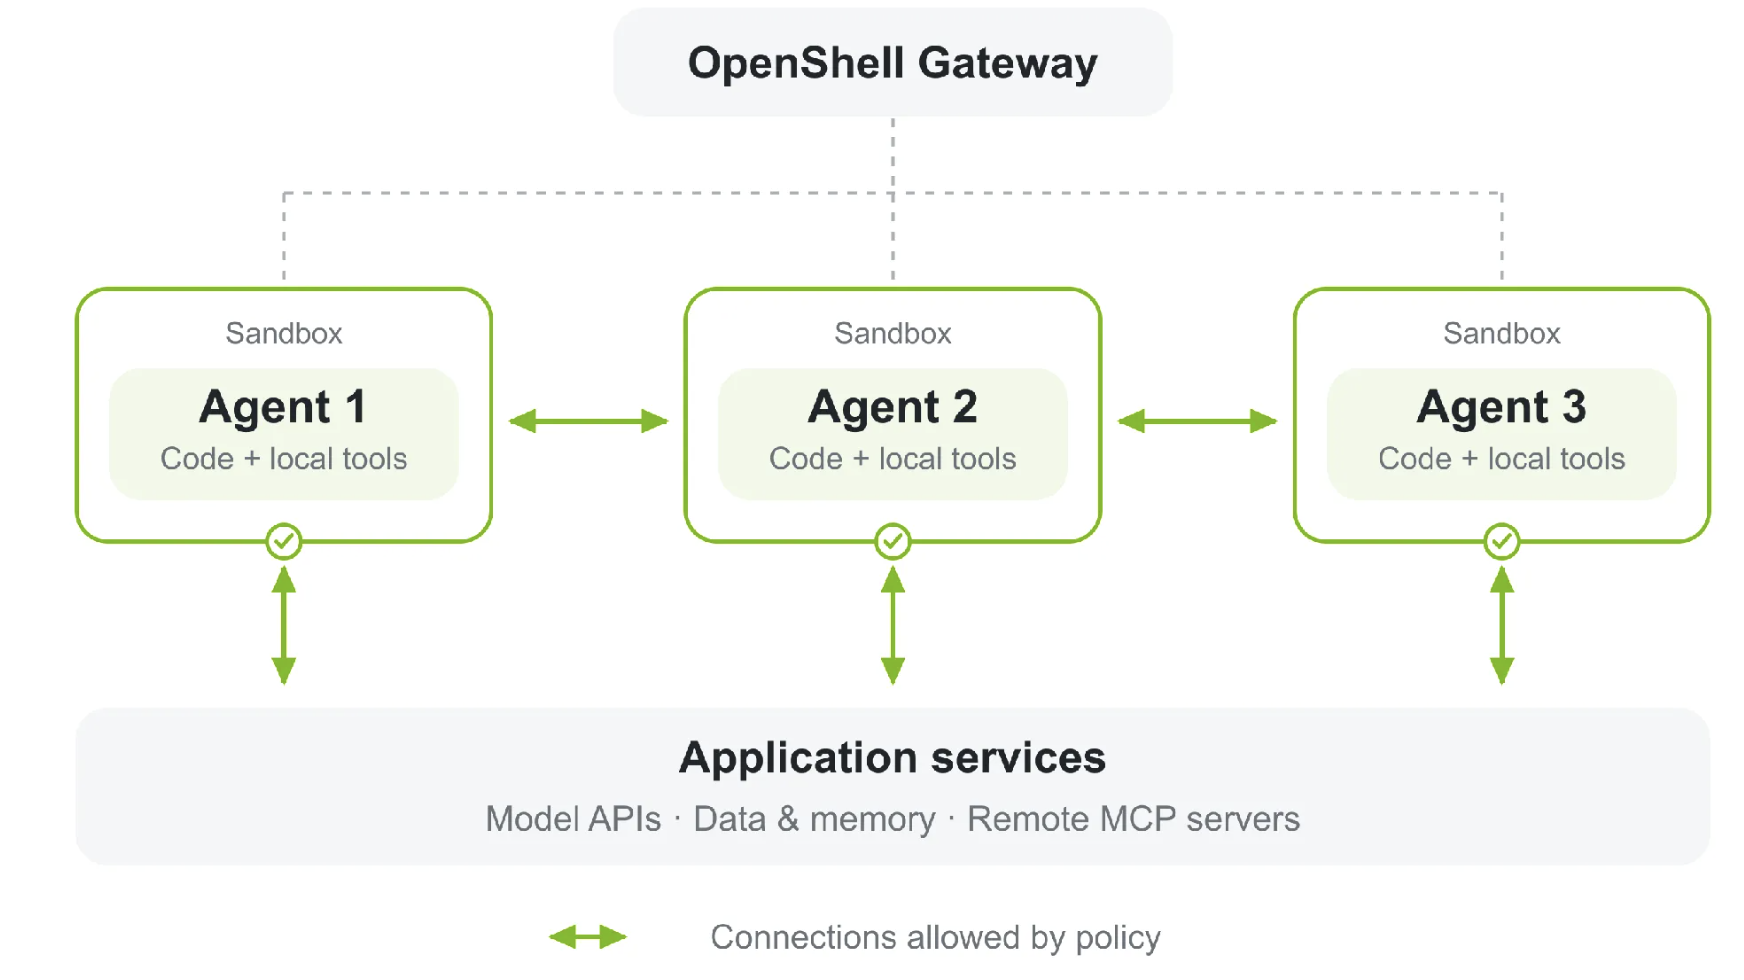
ภาพรวมจาก MCP server vulnerabilities แคมเปญของแฮ็กเกอร์ที่ใช้ตัวแทนโอเพ่นซอร์ส และกรณี EvilTokens บอกอย่างเดียวกันคือ โครงสร้างพื้นฐานองค์กรแบบเดิมไม่พร้อมรับโลกที่ AI Agent ทำงานได้เองทั้งวันทั้งคืน ถ้าองค์กรยังปล่อยให้ทีมพัฒนาติดตั้งเซิร์ฟเวอร์ MCP หรือเชื่อมต่อโมเดลผ่านบริการต่าง ๆ แบบกระจัดกระจาย โดยไม่มี enterprise AI defense ที่ชัดเจน วันหนึ่ง AI Agent ภายในจะกลายเป็นสะพานให้ผู้โจมตีเดินเข้าออกระบบเหมือนเป็นผู้ใช้ภายใน สิ่งที่ต้องทำไม่ใช่การห้ามใช้ AI แต่คือการตั้งหลักให้ AI กลายเป็นส่วนหนึ่งของระบบควบคุม ไม่ใช่หลุดออกไปอยู่นอกเรดาร์ องค์กรควรมีจุดศูนย์กลางสำหรับควบคุมการเข้าถึงโมเดล AI ทั้งหมด ตรวจสอบว่า Agent ใดต่อกับเครื่องมืออะไร อยู่ในภูมิภาคไหน และมีความสามารถด้านสิทธิการเข้าถึงระดับใด พร้อมทั้งสร้างระบบสำรวจการทำงานของ Agent แบบเรียลไทม์เพื่อจับพฤติกรรมที่บ่งชี้ถึงการเคลื่อนย้ายด้านข้างและการเก็บข้อมูลรับรองในระดับใหญ่ หากไม่ยอมลงทุนด้านนี้แต่เนิ่น ๆ การใช้ AI ในนามของนวัตกรรมอาจกลายเป็นบาดแผลทางความปลอดภัยที่แก้ไม่ทัน