
นิยามและภาพรวม Phishing-resistant MFA ในยุค AI
Phishing-resistant MFA คือวิธีการรับรองความถูกต้องหลายปัจจัยที่ออกแบบมาเพื่อต้านการโจมตีแบบฟิชชิงและ Social Engineering โดยไม่อาศัยรหัสที่ผู้ใช้ต้องจำ รับ หรือกรอกด้วยตนเอง แต่ใช้การพิสูจน์ตัวตนด้วยกุญแจเข้ารหัสแบบคู่และการผูกอุปกรณ์กับบริการที่ถูกต้อง ทำให้ผู้โจมตีไม่สามารถดักจับหรือนำข้อมูลยืนยันตัวตนกลับมาใช้ใหม่ได้ แม้จะมีเว็บปลอมหรือการหลอกลวงเชิงจิตวิทยา ผู้ใช้จะยืนยันตัวตนผ่านอุปกรณ์ของตนเองด้วย PIN หรือไบโอเมตริกส์ ทำให้ลดโอกาสผิดพลาดของมนุษย์และเพิ่มความปลอดภัยไซเบอร์ในองค์กร
วันนี้ปัญหาไม่ได้อยู่ที่ว่าองค์กรมีการรับรองความถูกต้องสองชั้นหรือไม่ แต่อยู่ที่ว่า MFA ที่ใช้อยู่สามารถเป็นการป้องกันฟิชชิงได้แค่ไหน เหตุการณ์ข้อมูลล็อกอินรั่วไหลมากกว่า 200 ล้านรายการที่เผยแพร่สู่สาธารณะยืนยันว่าเมื่อชื่อผู้ใช้และรหัสผ่านหลุดไป ผู้โจมตีไม่จำเป็นต้องแฮ็กฐานข้อมูล แค่ใช้บัญชีที่ได้มาก็เข้าระบบได้ทันที เมื่อประกอบกับคำเตือนจากหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ว่าปัญญาประดิษฐ์ช่วยให้ผู้โจมตีค้นหาช่องโหว่และผลิตข้อความ เสียง วิดีโอปลอมได้เร็วและแนบเนียนขึ้น การพึ่ง MFA แบบเดิมที่ยังปล่อยให้มนุษย์กรอกรหัสจึงกลายเป็นจุดอ่อนสำคัญอย่างชัดเจน
ทำไมการรับรองความถูกต้องสองชั้นแบบเดิมแพ้ฟิชชิง
หลายองค์กรมั่นใจว่าเมื่อมีการรับรองความถูกต้องสองชั้นผ่าน SMS หรือแอป TOTP ก็เพียงพอแล้ว แต่ความจริงคือวิธีเหล่านี้ยังพึ่งพา “รหัสที่ต้องส่งต่อ” อยู่ดี ผู้ใช้ต้องอ่านและกรอกรหัส OTP หรือกดอนุมัติการเข้าสู่ระบบ ซึ่งเปิดช่องให้ผู้โจมตีใช้ Social Engineering ทั้งฟิชชิง SIM Swapping Adversary-in-the-Middle ไปจนถึง MFA Fatigue หลอกให้เหยื่อเปิดเผยรหัสหรือเผลอกดอนุญาตเอง ในยุคที่ AI สามารถสร้างอีเมลฟิชชิงเฉพาะบุคคล เลียนแบบสไตล์การเขียนของเพื่อนร่วมงาน และผลิต Deepfake เสียงหรือวิดีโอแอบอ้างผู้บริหารได้อย่างแนบเนียน การหวังพึ่งวินัยผู้ใช้เพียงอย่างเดียวจึงเป็นความเสี่ยงที่สูงเกินไป
คำเตือนจากศูนย์ด้านความมั่นคงปลอดภัยไซเบอร์ระบุชัดว่า AI ทำให้การค้นหาช่องโหว่และการปรับรูปแบบโจมตีเพื่อหลบระบบตรวจจับทำได้รวดเร็วและครอบคลุมมากขึ้น ผลคือระยะเวลาจากวันที่ช่องโหว่ถูกเปิดเผยไปจนถึงวันที่ถูกใช้โจมตีกำลังสั้นลง ในหลายกรณีผู้โจมตีใช้ AI สำรวจช่องโหว่ ขโมยข้อมูลรับรองเดิม และเข้าควบคุมบัญชีผู้ให้บริการซอฟต์แวร์บนคลาวด์ ก่อนขยายผลไปยังลูกค้าองค์กร เมื่อจุดเริ่มต้นของการรุกล้ำระบบจำนวนมากยังมาจากความผิดพลาดของมนุษย์ การยึดติดกับ MFA แบบที่ให้ผู้ใช้กรอกรหัสจึงเท่ากับปล่อยให้ประตูหน้าขององค์กรเปิดอยู่ในเกมที่คู่แข่งถืออาวุธเป็น AI
FIDO2 authentication และ Passkey เปลี่ยนเกมการป้องกันฟิชชิง
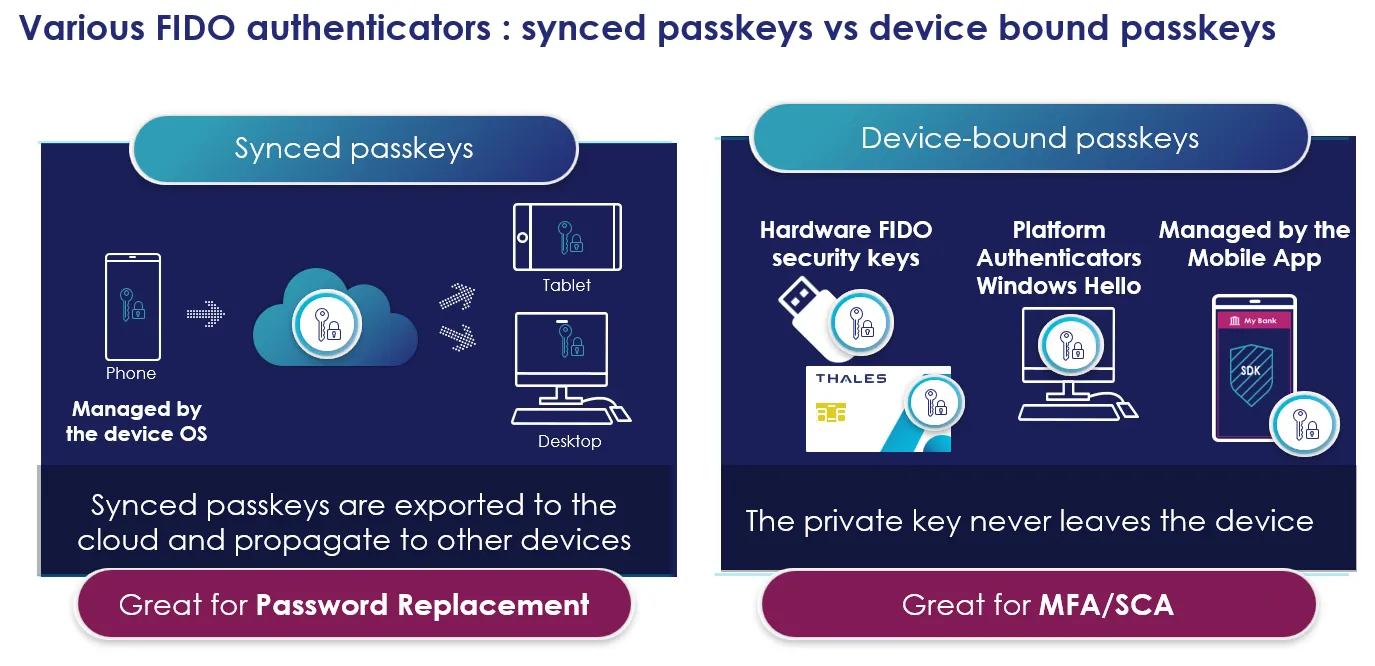
จุดพลิกเกมของ Phishing-resistant MFA คือมาตรฐาน FIDO2 authentication ที่เปลี่ยนจากแนวคิด “ข้อมูลลับที่ต้องจำ” ไปสู่ “คู่กุญแจเข้ารหัสที่ตรวจสอบกันเอง” หัวใจคือการใช้ Public Key Cryptography ผู้ใช้จะมี Private Key อยู่ในอุปกรณ์ เช่น สมาร์ตโฟนหรือ FIDO Security Key ขณะที่บริการปลายทางเก็บเฉพาะ Public Key เมื่อเข้าสู่ระบบ ระบบจะส่งชุดทดสอบไปให้ Private Key ลงนามตอบกลับโดยไม่เคยส่งตัวกุญแจออกนอกอุปกรณ์เลย ทำให้ผู้โจมตีไม่สามารถดักจับรหัสนำไป Replay กับบริการจริง แม้จะสร้างเว็บปลอมหรือใช้ช่องทางคนกลางก็ไม่สามารถขโมยกุญแจยืนยันตัวตนได้
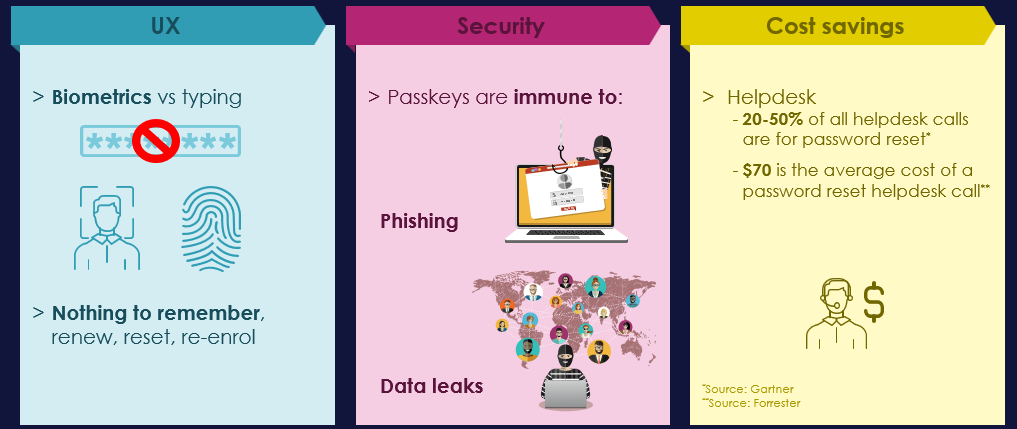
Passkey ขยายแนวคิดนี้ให้ใช้งานง่ายขึ้นสำหรับผู้ใช้ทั่วไป โดยเปลี่ยนข้อมูลล็อกอินให้เป็น Credential ตามมาตรฐาน FIDO ใช้ลายนิ้วมือ ใบหน้า หรือ PIN บนอุปกรณ์ในการยืนยันตัวตนแทนรหัสผ่านแบบเดิม สิ่งสำคัญคือข้อมูลล็อกอินของ FIDO จะผูกกับโดเมนบริการที่ถูกต้อง ลดโอกาสถูกหลอกเข้าเว็บฟิชชิงและลดความเสี่ยง Credential Theft Credential Stuffing และ Replay Attack เมื่อตัดองค์ประกอบ “รหัสที่ต้องส่งต่อ” ออกจากขั้นตอนยืนยันตัวตน การป้องกันฟิชชิงจึงไม่ขึ้นอยู่กับความระวังของมนุษย์ แต่ขึ้นกับกลไกเข้ารหัสที่ถูกออกแบบมาอย่างชัดเจนให้ต่อต้านการโจมตี
| ประเด็น | MFA แบบเดิม (SMS/TOTP) | Phishing-resistant MFA (FIDO2/Passkey) |
|---|---|---|
| การใช้รหัส | ผู้ใช้ต้องอ่านและกรอก OTP หรือกดอนุมัติเอง | ไม่มีการกรอกรหัส ใช้คู่กุญแจเข้ารหัสตอบสนองอัตโนมัติ |
| ความเสี่ยงฟิชชิง | เสี่ยงถูกหลอกกรอกรหัสบนเว็บปลอมหรือผ่านโทรศัพท์ | ผูกกับบริการที่ถูกต้อง ป้องกันการดักจับและ Replay |
| ปัจจัยมนุษย์ | พึ่งวินัยและความระวังของผู้ใช้สูง | ลดภาระและข้อผิดพลาดของผู้ใช้ ใช้ไบโอเมตริกส์หรือ PIN บนอุปกรณ์ |
ฮาร์ดแวร์คีย์ ไบโอเมตริกส์ และการยกระดับ MFA ในองค์กร
หากองค์กรจริงจังกับการป้องกันฟิชชิง การใช้ฮาร์ดแวร์ Security Key และไบโอเมตริกส์ต้องไม่ถูกมองว่าเป็นทางเลือกหรู แต่เป็นแนวป้องกันพื้นฐาน Private Key ที่ฝังอยู่ในฮาร์ดแวร์หรือสมาร์ตโฟนและไม่เคยถูกส่งออกไปยังเซิร์ฟเวอร์ช่วยลดความเสี่ยงการขโมยข้อมูลรับรองหรือการโจมตีแบบ Replay ได้อย่างชัดเจน ผู้ใช้เพียงเสียบหรือเชื่อมต่อคีย์ แล้วแตะ ยืนยันด้วย PIN หรือลายนิ้วมือบนอุปกรณ์ของตัวเอง ลดทั้งความยุ่งยากและความผิดพลาด เมื่อผนวกกับแนวทาง Passwordless และ Zero Trust การยืนยันตัวตนจึงกลายเป็นด่านควบคุมสิทธิ์ที่เข้มแข็งมากกว่าการเป็นแค่ขั้นตอนทางพิธีการ
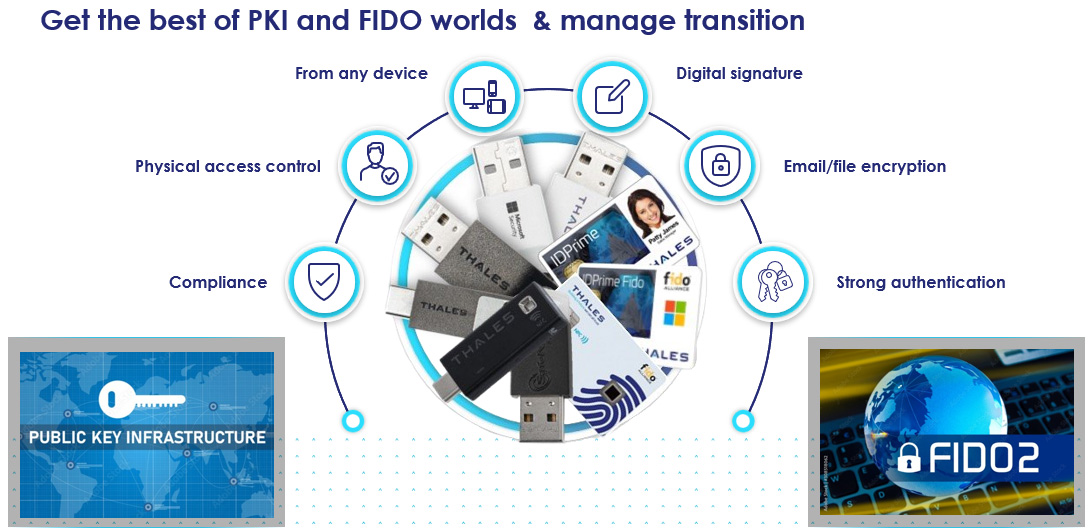
องค์กรขนาดใหญ่ไม่จำเป็นต้องทิ้งระบบเดิมทั้งหมดทันที ซัพพอร์ตที่รวมทั้ง FIDO2 กับการยืนยันตัวตนแบบใช้ใบรับรอง PKI ในอุปกรณ์เดียวช่วยให้สามารถเดินยุทธศาสตร์ “FIDO + PKI” ค่อยๆ ขยับจากระบบเดิมสู่ Passwordless สำหรับแอปใหม่และคลาวด์ ในขณะที่ยังรักษา Network Logon Digital Signing และการเข้ารหัสในระบบเก่าได้ แนวทางที่มีเหตุผลคือเริ่มจากระบุกลุ่มผู้ใช้ที่มีความเสี่ยงสูงและระบบสำคัญ เช่น ผู้บริหาร ผู้ดูแลระบบ Email VPN Remote Access Cloud และ Privileged Access แล้วบังคับใช้ Phishing-resistant MFA กับกลุ่มเหล่านี้ก่อน นี่ไม่ใช่แค่การเพิ่มชั้นยืนยันตัวตน แต่เป็นการปิดประตูหลักที่ AI พยายามใช้เพื่อรุกล้ำองค์กร
ยุทธศาสตร์ความปลอดภัยไซเบอร์ที่เน้น Phishing-resistant MFA เป็นหัวใจ
เมื่อหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ออกคำเตือนว่าปัญญาประดิษฐ์ช่วยให้ผู้โจมตีลดข้อจำกัดด้านเวลา บุคลากร และทรัพยากรในการโจมตี และระยะเวลาอุดช่องโหว่ก่อนถูกโจมตีกำลังสั้นลง องค์กรไม่มีทางเลือกนอกจากต้องยกระดับกลยุทธ์ความปลอดภัยไซเบอร์ให้ทันสถานการณ์ ความพยายามตรวจจับช่องโหว่ ติดตั้งแพตช์ และเฝ้าระวังกิจกรรมผิดปกติยังคงสำคัญ แต่จะไม่เพียงพอหากด่านยืนยันตัวตนยังปล่อยให้ชื่อผู้ใช้ รหัสผ่าน และโทเคนเป็นเป้าหมายที่ขโมยได้ง่าย การบังคับใช้ MFA เฉยๆ โดยไม่สนว่าปลอดภัยจากฟิชชิงหรือไม่จึงเป็นการปลอบใจตัวเองมากกว่าการแก้ปัญหา
คำแนะนำที่มีน้ำหนักคือองค์กรต้องทบทวนความพร้อมทั้งด้านเทคโนโลยี กระบวนการ และบุคลากร จัดลำดับตามความสำคัญของระบบ และบังคับใช้การยืนยันตัวตนหลายขั้นตอนโดยเฉพาะบัญชีผู้ดูแลระบบและบริการคลาวด์สำคัญ พร้อมพิจารณาใช้ Passkey หรือ FIDO2 รวมถึงทบทวนสิทธิ์ของบัญชี Service Accounts และ API Keys อย่างสม่ำเสมอ ประเด็นนี้ชี้ชัดว่า Phishing-resistant MFA ไม่ใช่ฟีเจอร์เพิ่มเติม แต่เป็นแกนกลางของยุทธศาสตร์การควบคุมสิทธิ์เข้าถึงในยุค AI โจมตีแบบกึ่งอัตโนมัติ หากองค์กรยังยึดติดกับ MFA แบบเดิม การลงทุนด้านความปลอดภัยส่วนอื่นอาจถูกทำลายลงได้จากบัญชีเดียวที่ถูกฟิชชิง เพราะด่านแรกของการแย่งชิงระบบคือการพิสูจน์ตัวตน และด่านนี้ต้องแข็งแรงที่สุด