
AI ไม่ได้อันตรายโดยตัวมันเอง แต่ความประมาทของคนทำให้มันอันตราย
ความปลอดภัย AI คือกรอบแนวคิดและชุดมาตรการที่ใช้ป้องกันไม่ให้ปัญญาประดิษฐ์ถูกใช้ผิดวัตถุประสงค์ หรือสร้างผลเสียต่อผู้ใช้ ระบบ และสังคม ตั้งแต่การออกแบบโมเดล การฝึกสอนด้วยข้อมูล การนำไปใช้จริง ไปจนถึงการติดตาม ตรวจสอบ และอัปเดตอย่างต่อเนื่อง โดยมุ่งให้ AI อยู่ภายใต้การควบคุมของมนุษย์และสามารถตรวจสอบย้อนกลับได้
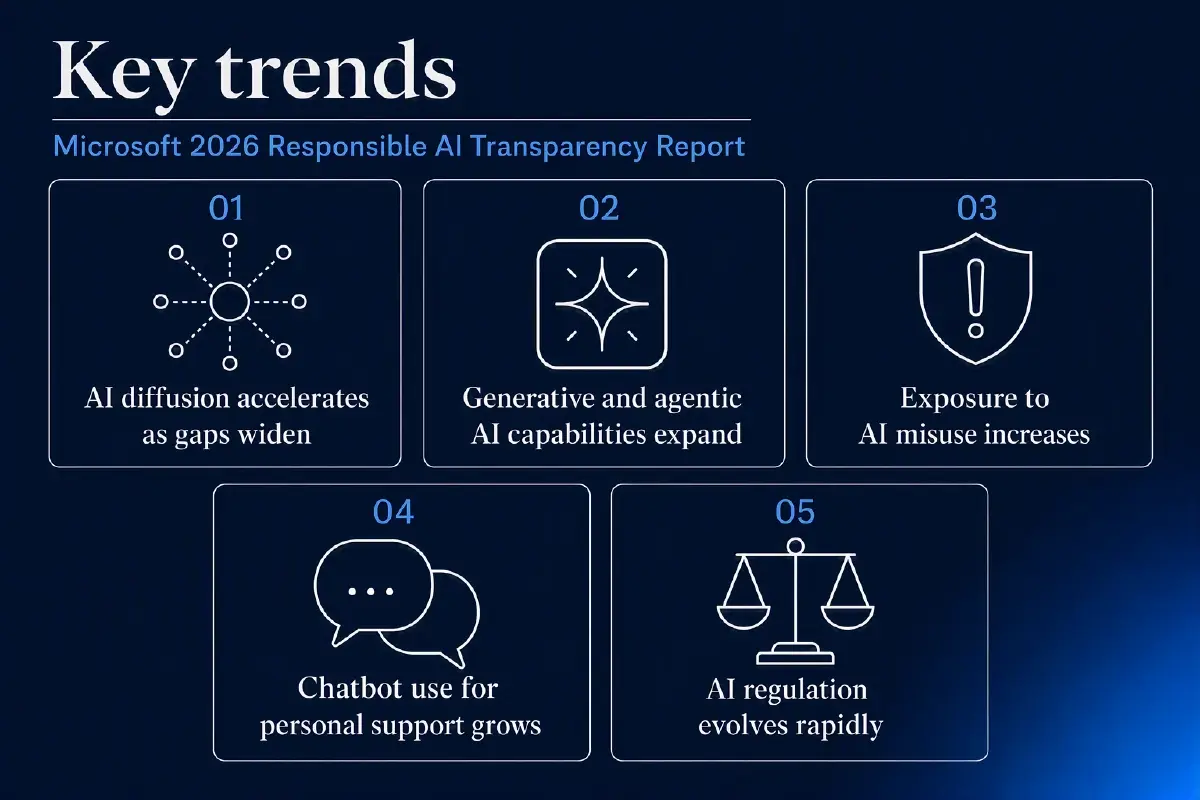
การประกาศรายงานความโปร่งใสด้านความรับผิดชอบต่อ AI ประจำปี 2026 ของหนึ่งในบริษัทเทคโนโลยีรายใหญ่ ชี้ชัดว่าโลกกำลังก้าวเข้าสู่ยุคที่ AI กลายเป็นโครงสร้างพื้นฐานใหม่ของเศรษฐกิจและความมั่นคงดิจิทัล รายงานนี้ไม่ได้เป็นเพียงการเล่าข่าว แต่คือการเตือนว่าเรากำลังปล่อยให้เทคโนโลยีวิ่งเร็วกว่ากติกาและความเข้าใจของคน
สัญญาณอันตรายเริ่มชัด เมื่อมีรายงานว่าผู้ไม่หวังดีสามารถใช้ Agentic AI เพื่อรันแคมเปญโจมตีหลายเหยื่อที่เดิมต้องใช้ทีมมนุษย์ทั้งชุด หมายความว่าความเสี่ยงไม่ได้อยู่แค่ในห้องทดลองอีกต่อไป แต่กำลังไหลเข้าสู่ชีวิตประจำวันของผู้ใช้ทุกคน
ความเสี่ยงจากช่องว่างภาษาและบริบทท้องถิ่นที่ใครหลายคนมองข้าม
หนึ่งในความท้าทายที่อันตรายที่สุดแต่ถูกพูดถึงน้อย คือช่องว่างด้านภาษาและบริบทท้องถิ่น รายงานชี้ว่าการกระจายตัวของเทคโนโลยี AI กำลังเดินเร็วกว่าความพร้อมด้านภาษาและวัฒนธรรมของผู้ใช้จำนวนมาก ผลคือคนบางกลุ่มเข้าถึงประโยชน์ได้เต็มที่ ขณะที่อีกกลุ่มกลับเสี่ยงโดนหลอกหรือรับข้อมูลผิดเพี้ยน
เมื่อ AI เข้าใจภาษาอังกฤษดี แต่เข้าใจภาษาท้องถิ่นอย่างจำกัด ระบบจะตีความคำสั่งผิด บริบทผิด และสร้างคำตอบที่ไม่สอดคล้องกับชีวิตจริงของผู้ใช้ ภาษาที่ AI ไม่เข้าใจดีพอจึงกลายเป็นสนามเสี่ยง ทั้งต่อการให้คำแนะนำด้านสุขภาพ การเงิน หรือแม้แต่ข้อมูลสาธารณะ เพราะผู้ใช้เชื่อว่า AI "เก่ง" โดยไม่รู้ว่ามันอาจไม่เข้าใจบริบทของตนเลย
ในระดับองค์กร การปล่อยให้โมเดลถูกฝึกด้วยข้อมูลที่ไม่สะท้อนบริบทท้องถิ่น ยังเปิดช่องให้เกิดอคติและการตัดสินใจที่ไม่เป็นธรรม ขณะเดียวกันมีข้อเสนอให้พัฒนากลไกกำกับดูแลแบบยืดหยุ่น พร้อมเครื่องมือที่ผู้ใช้เข้าถึงได้จริง เพื่อปิดช่องว่างนี้ และทำให้การควบคุม AI เป็นเรื่องของทุกคน ไม่ใช่ของผู้เชี่ยวชาญเพียงกลุ่มเล็ก
AI agents อัตโนมัติ และ Shadow AI เมื่อระบบที่มองไม่เห็นกลายเป็นช่องโหว่ใหญ่
การขยายขีดความสามารถของ Generative AI และ Agentic AI ที่มีความเป็นอิสระมากขึ้น ทำให้ AI agents อัตโนมัติเริ่มทำงานแทนคนทั้งในงานดีและงานร้าย ปัญหาคือ เมื่อระบบเหล่านี้ถูกปล่อยให้ทำงานเองโดยไม่มีการกำกับ หรือกลายเป็น Shadow AI ที่ใช้กันลับหลังนโยบายองค์กร ความเสี่ยงจะทวีคูณในทันที
รายงานด้านความปลอดภัยเตือนว่าการใช้ Agentic AI ทำให้ผู้โจมตีสามารถรันแคมเปญที่ต้องเคยใช้ทีมหลายบทบาท เช่น การสอดแนม ฟิชชิง และพัฒนามัลแวร์ ได้แบบอัตโนมัติด้วยความเร็วระดับเครื่องจักร สิ่งที่เคยเป็นการโจมตีที่แพงและใช้แรงงานมาก กลายเป็นปฏิบัติการต่อเนื่อง ราคาต่ำ และทำได้หลายเป้าพร้อมกัน
ในองค์กร หากไม่มีระบบติดตามและตรวจสอบการทำงานของ AI หรือ observability ก็เท่ากับผู้บริหารกำลังขับรถในความมืด รายงานชี้ว่าองค์กรต้องมีระบบนี้เป็นพื้นฐาน เพื่อมองเห็น Agent ทุกตัวที่ใช้งานในองค์กร และรักษาความรู้เฉพาะทางไว้ภายใต้การควบคุมของตนเอง แทนการฝากชะตาไว้กับผู้ให้บริการรายเดียว
Deepfake และ AI เปลี่ยนสมรภูมิข้อมูลเท็จให้เฉียดตัวเรามากขึ้น
Deepfake และเทคโนโลยี generative AI ไม่ได้เป็นเพียงของเล่นด้านความบันเทิง แต่กำลังกลายเป็นหัวใจของการหลอกลวงยุคใหม่ รายงานเตือนว่าการหลอกลวงออนไลน์และภาพหรือเสียงปลอมแปลงจาก AI เป็นหนึ่งในความท้าทายหลักของความปลอดภัย AI เพราะมันทำให้ผู้ใช้แยกไม่ออกว่าคลิปหรือเสียงที่เห็นนั้นจริงหรือปลอม
เมื่อผนวกกับเทคนิควิศวกรรมสังคมแบบเฉพาะบุคคลสูง ผ่านอีเมล ข้อความ เสียง และวิดีโอ ผู้โจมตีสามารถสร้างเรื่องเล่าที่ดูน่าเชื่ออย่างยิ่งเพื่อหลอกให้เหยื่อโอนเงิน ส่งรหัสผ่าน หรือเปิดเอกสารสำคัญ AI เปลี่ยนเศรษฐศาสตร์ของอาชญากรรมไซเบอร์ เพราะสิ่งที่เคยต้องใช้ทีมใหญ่ทำ กลายเป็นงานอัตโนมัติราคาต่ำแต่ทำได้ต่อเนื่อง
คำถามคือเราจะตอบโต้อย่างไร แนวทางหนึ่งคือการฝังลายน้ำดิจิทัลและมาตรฐาน Content Credentials เพื่อบันทึกประวัติที่มาของเนื้อหา และระบุว่าเนื้อหานั้นอาจถูกสร้างหรือดัดแปลงด้วย AI แต่เทคโนโลยีนี้จะได้ผลก็ต่อเมื่อแพร่หลาย และผู้ใช้เรียนรู้ที่จะตรวจดูข้อมูลที่มาเป็นนิสัย ไม่ใช่เชื่อทุกอย่างตามสายตา
กฎระเบียบ AI ที่เปลี่ยนเร็ว กับบทเรียนเรื่องการควบคุมก่อนจะสายเกินไป
ภูมิทัศน์กฎระเบียบ AI กำลังเปลี่ยนแปลงรวดเร็วและซับซ้อน รายงานระบุว่านี่คือโจทย์ใหญ่ของการกำกับดูแลที่เหมาะสมและเท่าทัน หากกฎช้ากว่าเทคโนโลยี ระบบความปลอดภัยที่สร้างไว้ก็จะล้าสมัยเร็วมาก ขณะเดียวกัน หากกฎเข้มเกินโดยไม่เข้าใจเทคโนโลยี ก็อาจไปขวางนวัตกรรมที่มีประโยชน์ต่อสังคม
แนวคิด Adaptive Governance ถูกเสนอให้เป็นโครงหลักของการควบคุม AI โดยเน้นการยกระดับความปลอดภัยตลอดวงจรชีวิตของเทคโนโลยี ตั้งแต่การออกแบบ พัฒนา ทดสอบ ไปจนถึงการดูแลหลังใช้งาน พร้อมส่งเสริมความร่วมมือระหว่างภาคอุตสาหกรรม ภาครัฐ ภาควิชาการ และผู้มีส่วนได้ส่วนเสียทั่วโลก เพื่อสร้างแนวทาง AI Alignment และกลไกประเมินผลที่ใช้ได้จริง
บทเรียนที่ชัดที่สุดคือ เราไม่สามารถปกครองสิ่งที่เราไม่เห็น นักพัฒนาและองค์กรจึงต้องวางรากฐาน Responsible AI ตั้งแต่วันนี้ ไม่ใช่รอให้เกิดเหตุแล้วค่อยตามอุดรอยรั่ว เพราะเมื่อ AI agents อัตโนมัติและ Shadow AI เริ่มทำงานในเงามืด การควบคุม AI จะกลายเป็นเรื่องของการกู้วิกฤต มากกว่าการออกแบบอนาคตที่ปลอดภัย