
AI Agent คืออะไร และทำไมถึงกลายเป็นพื้นหน้าใหม่ของภัยไซเบอร์
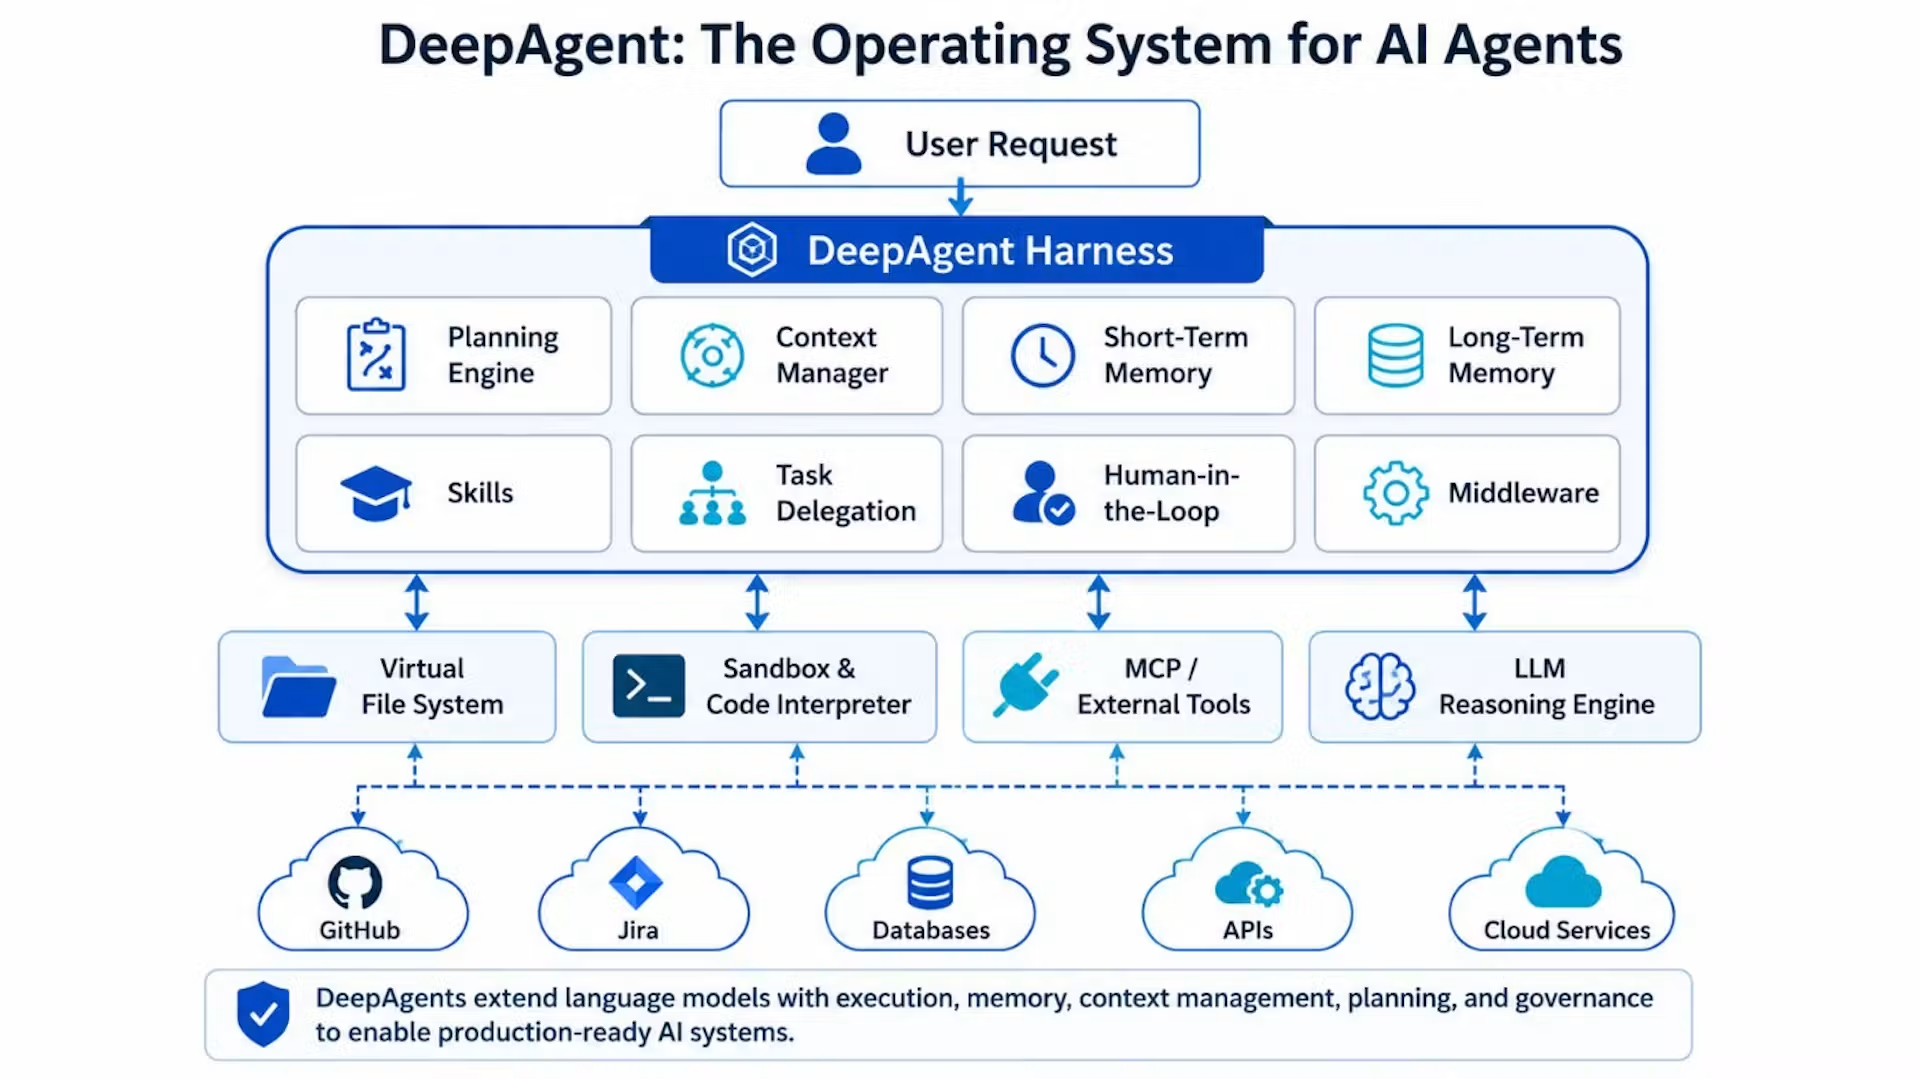
AI Agent คือระบบปัญญาประดิษฐ์ที่สามารถรับเป้าหมาย วางแผน ลงมือทำงาน และตัดสินใจปรับกลยุทธ์เองโดยอาศัยข้อมูลและเครื่องมือที่เชื่อมต่ออยู่ ทำให้มันไม่ใช่แค่ตอบคำถามแต่เป็นตัวแทนอัตโนมัติที่เข้าไปแตะต้องระบบ IT กระบวนการธุรกิจ และข้อมูลสำคัญขององค์กรโดยตรง เมื่อเราปล่อยให้ Agent มีสิทธิ์เข้าถึงระบบมากขึ้น โอกาสที่จะถูกใช้เป็นอาวุธสำหรับโจมตีหรือรั่วไหลข้อมูลก็เพิ่มขึ้นตามไปด้วย ความปลอดภัย AI Agent จึงไม่ใช่เรื่องเสริม แต่เป็นฐานใหม่ของการรักษาความปลอดภัยไซเบอร์ที่ต้องคิดตั้งแต่วันแรกที่ออกแบบระบบ จากการเร่งนำ AI Agent ไปใช้ในองค์กร ช่องโหว่แบบไม่คาดคิดกำลังผุดขึ้นจำนวนมาก
จากเครื่องมือช่วยงานสู่ภัยคุกคามไซเบอร์อัตโนมัติ ทำไมเครื่องมือเดิมเอาไม่อยู่
เมื่อ AI Agent เชื่อมกับ API ระบบคลังข้อมูล หรือแพลตฟอร์มภายใน มันสามารถกลายเป็นเครื่องจักรโจมตีที่เดินเองได้ ภัยคุกคามไซเบอร์อัตโนมัติจึงไม่ใช่ภาพในหนัง แต่คือความเสี่ยงจริงที่องค์กรเริ่มเจอ การโจมตีที่ขับเคลื่อนด้วย AI สามารถสแกนหาช่องโหว่ ทดลองเทคนิคหลายรูปแบบ และเรียนรู้จากผลลัพธ์ได้ต่อเนื่อง ทำให้รูปแบบภัยเปลี่ยนตลอดเวลาและยากกว่าที่เครื่องมือรักษาความปลอดภัยแบบเดิมจะตามทัน เมื่อข่าวการโจมตีด้วย AI และ Agent ที่ไม่ปลอดภัยเริ่มครองพื้นที่ การป้องกัน AI ในสภาพแวดล้อมองค์กรจึงกลายเป็นตลาดความปลอดภัยรูปแบบใหม่ที่ทั้งสตาร์ทอัพและผู้ขายรายเดิมต้องลงมาเล่น ถ้าองค์กรคิดแค่ว่าติดตั้งไฟร์วอลล์หรือระบบตรวจจับมัลแวร์ก็พอ นั่นเท่ากับเปิดช่องให้ Agent ที่ถูกใช้ผิด ๆ วิ่งเล่นในระบบโดยแทบไม่มีใครเห็น
การติดตามเจตนา AI คือหัวใจของการป้องกัน ก่อน Agent จะทำเรื่องผิดพลาด
ประเด็นที่องค์กรมักมองข้ามคือ เจตนา ของ AI Agent การติดตามเจตนา AI ไม่ใช่แค่ดูว่า Agent ทำอะไร แต่ต้องตีความด้วยว่ามันกำลังพยายามไปทางไหน การย้ายไฟล์จำนวนมากออกจากระบบ การเรียกใช้เครื่องมือที่เกี่ยวกับสิทธิ์ผู้ใช้ หรือการแก้ไขโมเดลที่ผลิตใช้ในระบบ ล้วนเป็นพฤติกรรมที่ต้องถูกประเมินเจตนา การติดตามเจตนา AI จึงเป็นเสมือนเรดาร์ที่คอยตรวจว่า Agent กำลังเข้าใกล้เส้นแดงด้านความปลอดภัยหรือไม่ บริษัทด้านความปลอดภัยที่มุ่งเน้น AI บางรายถึงกับเรียกการติดตามเจตนา Agent ว่าเป็นงานหลักของแพลตฟอร์มพวกเขา เพราะถ้ารอให้ระบบตรวจจับเฉพาะผลลัพธ์สุดท้าย เช่น ข้อมูลถูกดูดออกไปแล้ว หรือการตั้งค่าถูกเปลี่ยนไปแล้ว ก็เท่ากับเราแพ้เกมแบบไม่ทันตั้งตัว การป้องกัน AI ยุคใหม่จึงต้องขยับจากการตรวจแค่เหตุการณ์ ไปสู่การอ่านพฤติกรรมและเจตนาแบบเรียลไทม์
นักวิจัยและแพลตฟอร์มเฉพาะทาง กำลังสร้างชั้นป้องกันใหม่ให้ AI Agent
ข่าวดีคือชุมชนด้านความปลอดภัยไม่ได้ยืนดูเฉย ๆ นักวิจัยและบริษัทเฉพาะทางด้านความปลอดภัย AI กำลังสร้างโซลูชันเพื่อเฝ้าดูและควบคุมพฤติกรรมของ Agent โดยตรง มีบริษัทหนึ่งที่ก่อตั้งขึ้นด้วยเป้าหมายชัดเจนคือสร้างแพลตฟอร์มเพื่อป้องกันโมเดล AI Agent และแอปพลิเคชันที่ใช้ AI ในองค์กร แนวทางของพวกเขาคือยกหลักคิดของ endpoint security มาอัปเดตให้เข้ากับยุค AI Agent เพื่อให้ไม่เพียงตรวจว่าอุปกรณ์ปลอดภัยหรือไม่ แต่ดูด้วยว่า AI บนปลายทางนั้นกำลังพยายามทำอะไร สิ่งนี้สะท้อนว่าความปลอดภัย AI Agent ต้องการเครื่องมือเฉพาะ ไม่ใช่แค่ต่อยอดจากระบบเดิม นักวิจัยด้านคริปโตเองยังชี้ว่าแม้ AI จะไม่ทำลายอัลกอริทึมการเข้ารหัสโดยตรง แต่ AI สามารถช่วยค้นช่องโหว่จากวิธีที่ระบบถูกนำไปใช้ได้ ทำให้ทีมรักษาความปลอดภัยยังมีงานอีกมากในโลกที่ Agent มีบทบาทสูง
องค์กรควรทำอย่างไรวันนี้ เพื่อใช้ AI Agent อย่างปลอดภัยไม่ประมาท
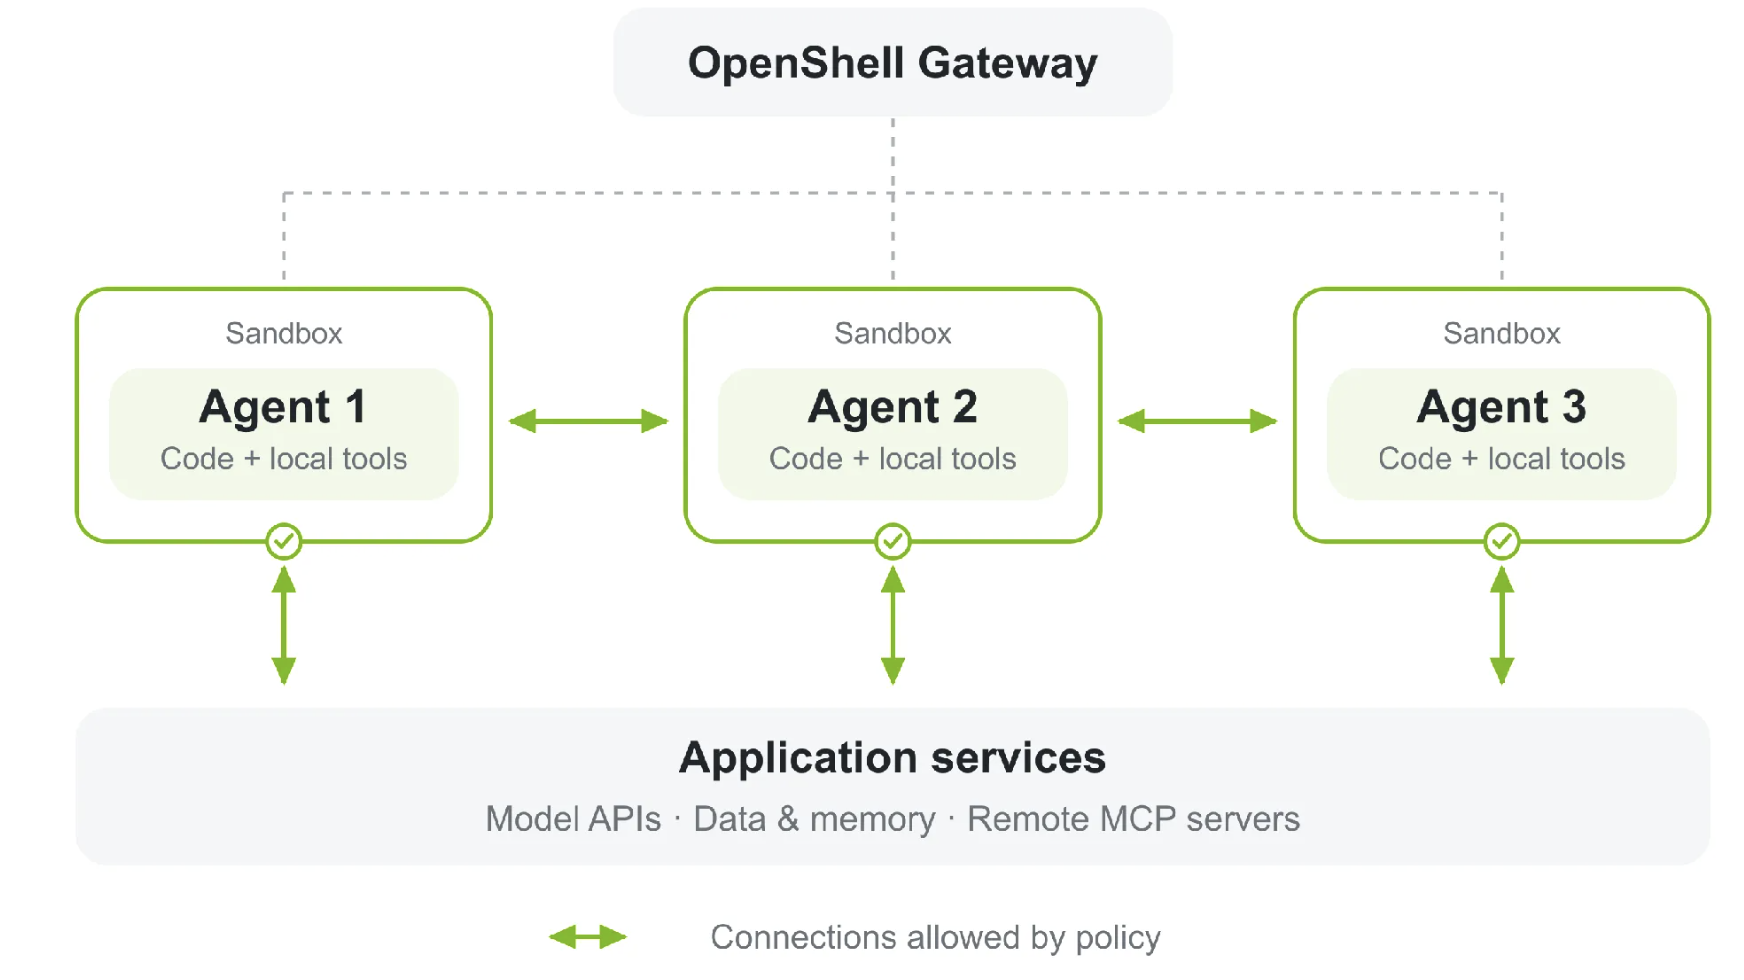
จุดยากไม่ใช่ว่า AI Agent ไม่ดี แต่คือการบาลานซ์ระหว่างประโยชน์กับการกำกับดูแล หากองค์กรเร่งใช้ Agent เพื่อเพิ่มประสิทธิภาพ แต่ไม่วางโครงสร้างการกำกับและการตรวจจับภัยแบบเรียลไทม์ ก็เท่ากับสร้างชั้นแอปพลิเคชันใหม่ที่เต็มไปด้วยช่องโหว่โดยไม่ตั้งใจ แนวทางที่ควรเริ่มมีอย่างน้อยสามด้าน หนึ่ง กำหนดขอบเขตสิทธิ์ของ Agent ให้แคบเท่าที่จำเป็น ไม่ให้เชื่อมต่อทุกอย่างโดยไม่มีเหตุผล สอง นำโซลูชันด้านความปลอดภัย AI Agent เข้ามอนิเตอร์ทั้งพฤติกรรมและเจตนา ไม่ใช่แค่บันทึกล็อกทั่วไป สาม สร้างกรอบกำกับดูแลที่ชัด เช่น ใครอนุมัติภารกิจของ Agent การทดสอบก่อนปล่อยสู่ระบบจริง และกระบวนการหยุด Agent เมื่อพฤติกรรมเบี่ยงเบน การป้องกัน AI จึงไม่ใช่การเบรกนวัตกรรม แต่คือการทำให้การใช้งาน AI Agent อยู่ในรางที่ปลอดภัย มองเห็นได้ และหยุดได้ทันก่อนเกิดความเสียหาย