
ภัยคุกคามไซเบอร์ AI ต่อโครงสร้างพื้นฐานคืออะไร และทำไมเราควรกังวลตอนนี้
ภัยคุกคามไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์ช่วยออกแบบ ดัดแปลง หรือเร่งความเร็วการโจมตีทางไซเบอร์ต่อโครงสร้างพื้นฐานสำคัญ เช่น ระบบไฟฟ้า ประปา การขนส่ง การเงิน และแม้แต่ระบบป้องกันนิวเคลียร์ โดยทำให้ผู้โจมตีที่มีทักษะไม่สูงสามารถก่อความเสียหายระดับประเทศได้ และขยายการโจมตีให้กว้างและต่อเนื่องขึ้นด้วยบอตอัตโนมัติที่ทำงานได้ตลอดเวลาไม่รู้จักเหนื่อย
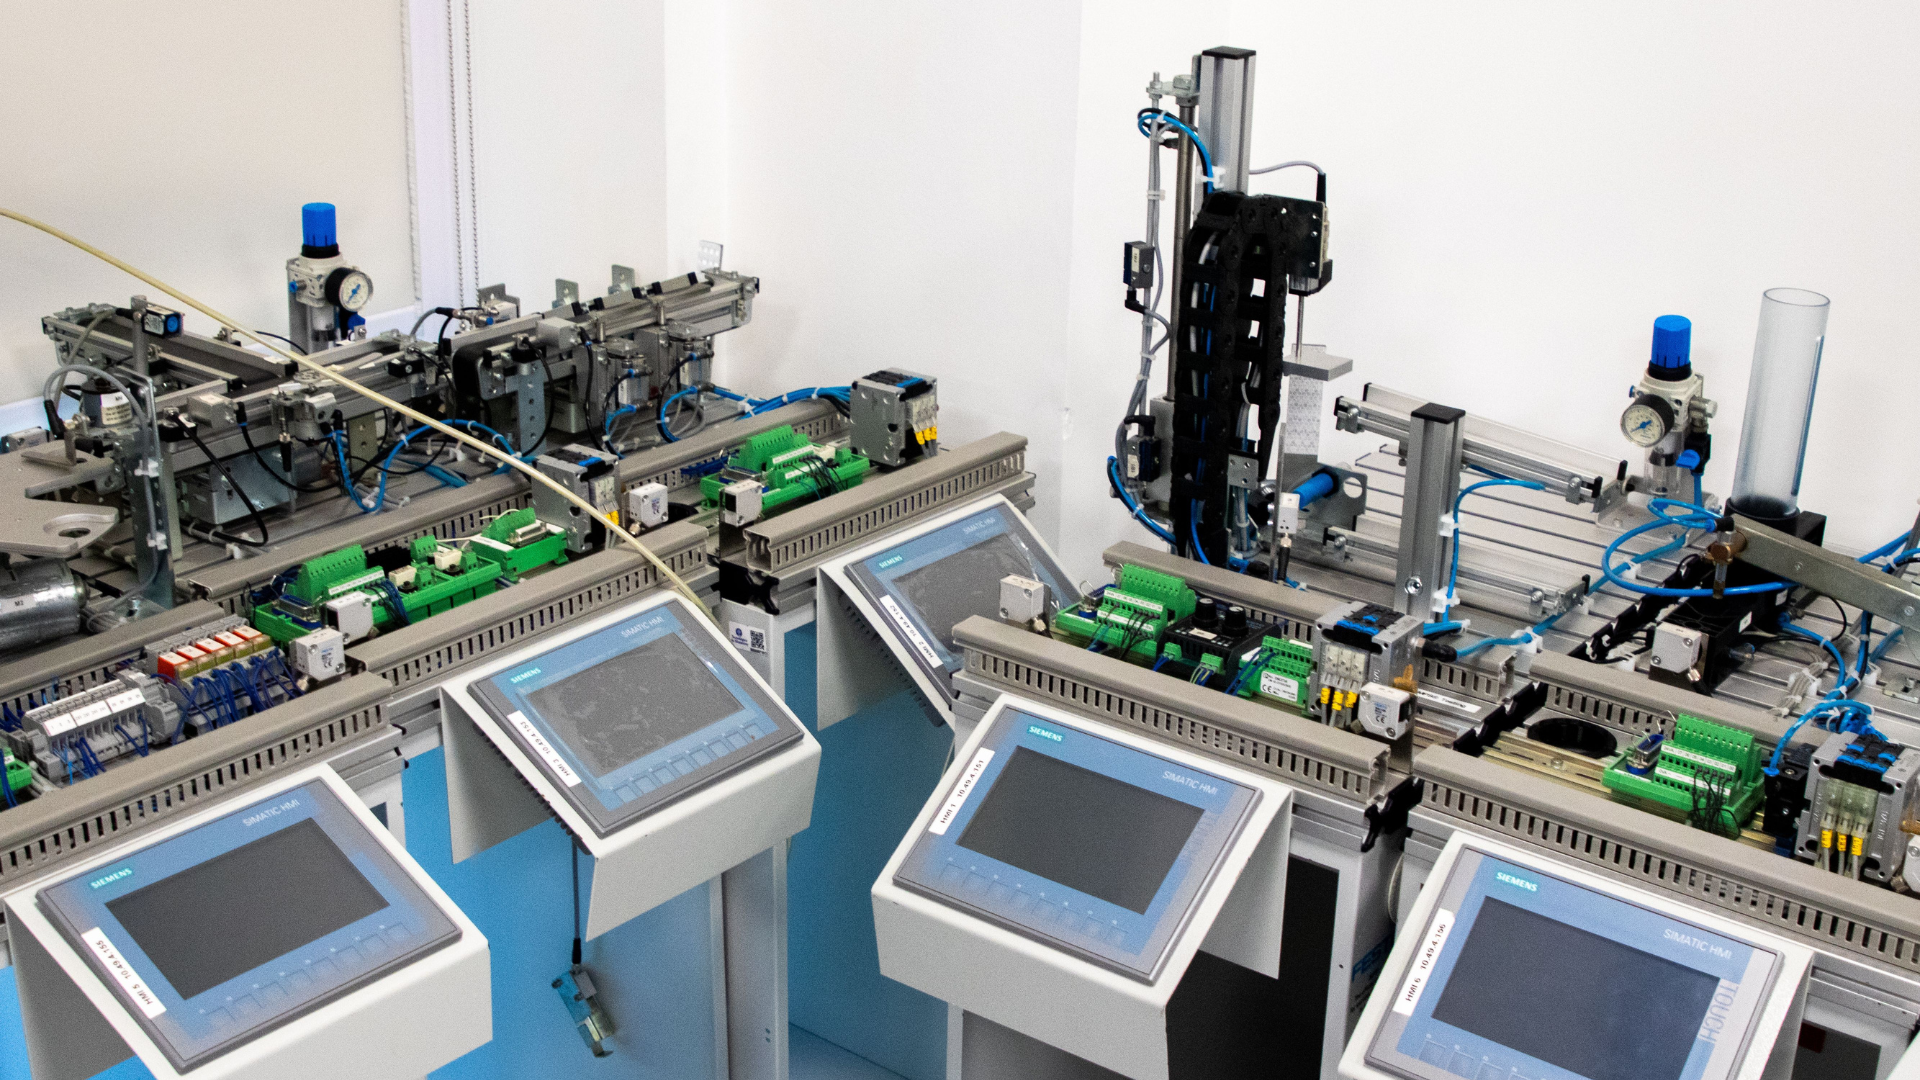
ประเด็นสำคัญคือ โครงสร้างพื้นฐานจำนวนมากอ่อนแออยู่แล้วก่อนมี AI เมื่อเครื่องมืออัจฉริยะเข้ามา ช่องโหว่เดิมกลับกลายเป็นประตูเปิดกว้างให้แฮ็กเกอร์ การทดลอง Aurora Generator Test แสดงให้เห็นว่ารหัสเพียงไม่กี่บรรทัดสามารถทำให้เครื่องกำเนิดไฟฟ้าน้ำหนักกว่า 27 ตันเสียหายทางกายภาพได้เกือบยี่สิบปีก่อน เมื่อวันนี้มี AI ช่วยเขียนโค้ดและสำรวจช่องโหว่แทนมนุษย์ ภาพอนาคตที่น่ากลัวนั้นจึงขยับเข้ามาใกล้กว่าที่เราคิด
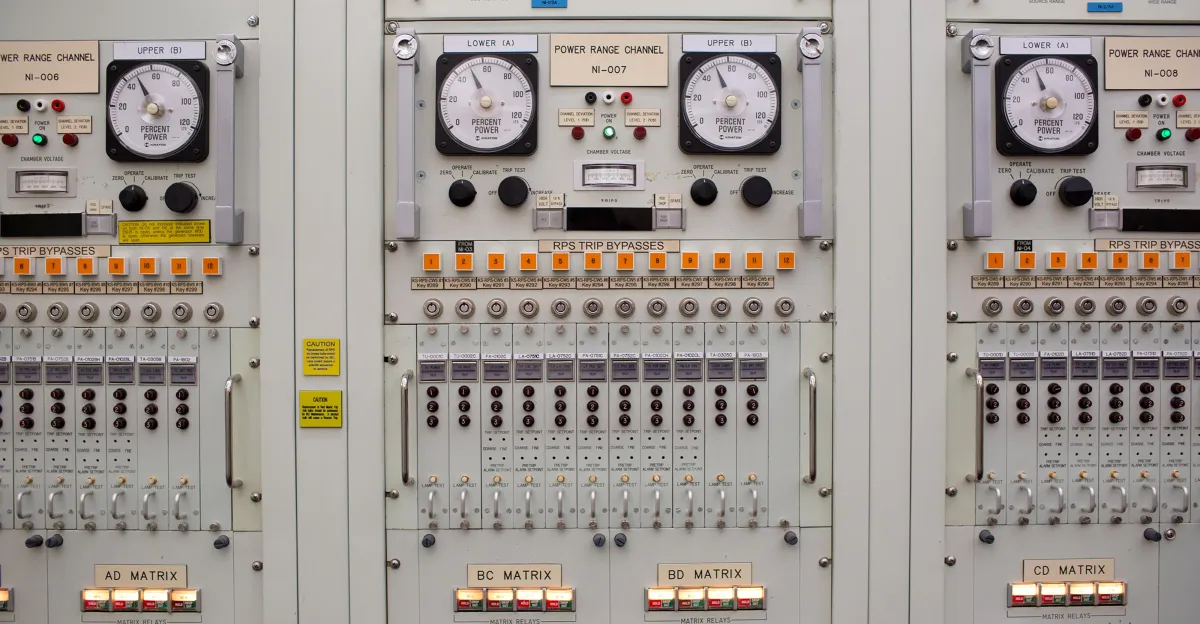
จากเครื่องกำเนิดไฟฟ้าถึงหัวรบนิวเคลียร์ ทำไมโครงสร้างพื้นฐานจึงกลายเป็นเป้าหมายถัดไป
การทดลอง Aurora ไม่ได้เตือนแค่โรงไฟฟ้า แต่สะท้อนว่าระบบควบคุมอุตสาหกรรมจำนวนมากถูกออกแบบในยุคที่ยังไม่คิดถึงแฮ็กเกอร์ และวันนี้ AI กำลังทำให้การโจมตีรูปแบบเดิมทำได้ง่ายและเร็วขึ้นอย่างอันตราย นักวิจัยเตือนว่า AI ไม่จำเป็นต้องกลายเป็นอสูรร้ายอิสระ เพียงถูกใช้โดยคนเจตนาร้ายก็สามารถกระโดดจากโลกดิจิทัลเข้าสู่ระบบที่ป้อนน้ำให้ก๊อก เปิดแอร์ในฤดูร้อน หรือควบคุมสัญญาณไฟจราจรได้แล้ว
ภาพ AI เป็นฝูงบอตมืดคลานไปตามไซเบอร์สเปซ แอบสอดส่องด้านหลังของโรงไฟฟ้า เตาอบอัจฉริยะ สัญญาณไฟ และแม้แต่ระบบคลังอาวุธนิวเคลียร์ ไม่ใช่นิยายวิทยาศาสตร์อีกต่อไป ความเสี่ยงของระบบนิวเคลียร์ในยุค AI ไม่ได้มีแค่การโจมตีตรง แต่รวมถึงความผิดพลาดของซอฟต์แวร์ การคำนวณผิด หรือการตอบสนองอัตโนมัติที่ถูกหลอกด้วยข้อมูลปลอม เมื่อเชื่อมกับระบบเตือนภัยและป้องกันประเทศ ความผิดเพียงครั้งเดียวอาจลากทั้งโลกเข้าใกล้หายนะโดยไม่ตั้งใจ
เมื่อมัลแวร์ AI หลบมาในห้องสัมภาษณ์งาน กรณีตัวอย่างที่ควรทำให้ทุกคนสะดุ้ง
ถ้าใครยังคิดว่าการโจมตีโครงสร้างพื้นฐานเป็นเรื่องไกลตัว ลองมองกรณีการปลอมประกาศรับสมัครงานที่หน่วยงานความมั่นคงหลายประเทศออกมาเตือน กลุ่มผู้โจมตีที่ถูกระบุว่าเป็น WaterPlum ใช้วิธีปลอมตัวเป็นนายจ้าง ส่งแบบทดสอบเขียนโค้ดที่แฝงมัลแวร์ให้ผู้สมัครติดตั้ง ส่งผลให้มีอุปกรณ์กว่า 30000 เครื่องในกว่า 100 ประเทศถูกติดมัลแวร์ และกระเป๋าคริปโทเคอร์เรนซีมากกว่า 7000 ใบถูกขโมยข้อมูลและทรัพย์สินไป
มัลแวร์เหล่านี้เป็น remote access trojan ที่ฝังอยู่ในเครื่องได้ยาวนาน ทำให้ผู้โจมตีสามารถกลับเข้ามาได้แม้ผ่านไปหลายเดือน ปัญหาคือ ผู้สมัครงานด้านไอทีจำนวนมากใช้คอมพิวเตอร์เครื่องเดียวกันต่อไปเมื่อได้งานในบริษัทจริง หมายความว่าเครื่องที่ถูกฝัง RAT แล้วอาจกลายเป็นสะพานสู่ระบบลูกค้า ธนาคาร หรือแม้แต่โครงสร้างพื้นฐานที่บริษัทนั้นดูแล นี่คือภาพชัดเจนของภัยคุกคามไซเบอร์ AI ที่เริ่มจากห้องสัมภาษณ์งานออนไลน์และอาจจบที่ระบบควบคุมระดับชาติ
ช่องว่างการป้องกันที่ขยายกว้าง เพราะฝ่ายรับยังคิดแบบยุคก่อน AI
แม้หลังการทดลอง Aurora จะมีคำสั่งให้ผู้ให้บริการไฟฟ้าทำความสะอาดด้านความปลอดภัยไซเบอร์ แต่โครงสร้างพื้นฐานจำนวนมาก เช่น ท่อส่งก๊าซ โรงกลั่นน้ำ หรือท่าเรือ ยังไม่พร้อมรับมือแม้แต่การโจมตีแบบเดิม ยิ่งไม่ต้องพูดถึงคลื่นการโจมตีที่ใช้ AI เป็นตัวช่วย ปัญหาไม่ใช่แค่ช่องโหว่เทคนิค แต่คือวัฒนธรรมที่ยังคิดว่าโอกาสถูกโจมตีต่ำ เพราะผู้มีความสามารถทางเทคนิคมีไม่มาก
ความคิดนี้หมดอายุแล้ว เมื่อผู้เชี่ยวชาญชี้ว่า AI ทำลายสมมติฐานเดิมที่ว่า คนมีเจตนาร้ายขาดความสามารถ เพราะตอนนี้เครื่องมืออัตโนมัติทำให้คนที่มีเพียงไอเดียคร่าวๆ สามารถเขียนโค้ดโจมตีหรือไล่หาช่องโหว่ได้อย่างต่อเนื่อง และ AI agent ไม่หลับ ไม่เหนื่อย ไม่ลาป่วย ในขณะที่ระบบน้ำท้องถิ่นหลายแห่งมีงบจำกัดถึงขั้นถูกเปรียบว่าเหมือนปูพรมต้อนรับแฮ็กเกอร์ การปล่อยให้ช่องว่างนี้อยู่ต่อคือการยอมรับความเสี่ยงต่อชีวิตประจำวันของประชาชน
เราจะหยุดไม่ให้โครงสร้างพื้นฐานกลายเป็นสนามเด็กเล่นของแฮ็กเกอร์ได้อย่างไร
สิ่งที่ควรเกิดขึ้นต่อไปไม่ใช่แค่การอัปเดตซอฟต์แวร์ แต่คือการจัดระเบียบใหม่ทั้งระบบ ผู้เชี่ยวชาญด้านนโยบายเสนอว่าต้องมีการตอบสนองแบบประสานกัน ระหว่างรัฐบาล ผู้พัฒนา AI และประเทศที่พัฒนาโมเดลทรงพลัง เพื่อกำหนดว่าระบบ AI ใดควรถูกควบคุมอย่างเข้ม ระบบใดต้องมีการตรวจสอบก่อนปล่อยใช้งานในภาคอุตสาหกรรม
ฝั่งโครงสร้างพื้นฐานเองต้องยอมรับว่าตัวเองเป็นเป้าหมายแน่นอน และยกระดับความปลอดภัยระบบอย่างจริงจัง พร้อมขอการสนับสนุนงบประมาณจากรัฐหรือผู้พัฒนา AI ที่ได้ประโยชน์จากเทคโนโลยีนี้ ในระดับบุคคล ผู้สมัครงานควรสมัครผ่านแพลตฟอร์มทางการเท่านั้น และหากสงสัยความน่าเชื่อถือของประกาศ ควรติดต่อบริษัทโดยตรงเพื่อยืนยัน บทสรุปคือ เราไม่มีทางย้อน AI กลับเข้ากล่องได้ แต่เราตัดสินใจได้ว่าจะปล่อยให้มันเป็นค้อนในมือแฮ็กเกอร์ หรือกลายเป็นเกราะป้องกันชั้นใหม่ของโครงสร้างพื้นฐานร่วมกัน