
การรายงานช่องโหว่ AI คืออะไร และกำลังสร้างปัญหาแบบไหน
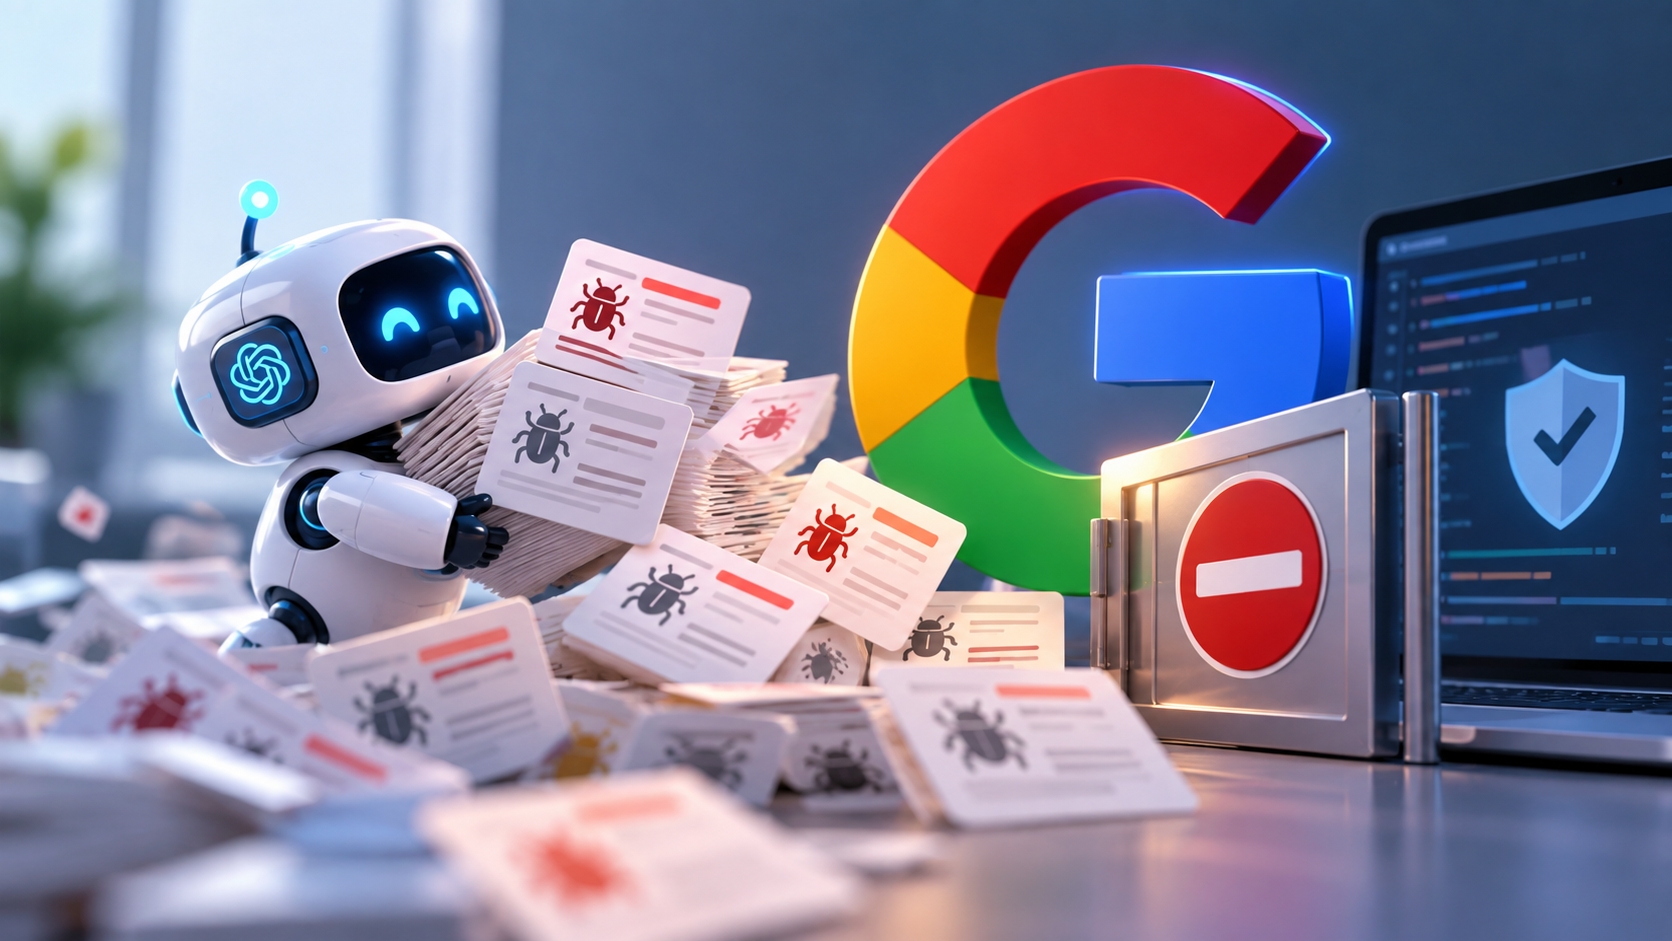
การรายงานช่องโหว่ AI คือการใช้ระบบปัญญาประดิษฐ์สร้างและส่งรายงานช่องโหว่ซอฟต์แวร์แบบอัตโนมัติไปยังทีมความปลอดภัยหรือ bug bounty program โดยหวังช่วยการตรวจจับช่องโหว่ให้เร็วขึ้น แต่ในทางปฏิบัติระบบเหล่านี้มักสร้างรายงานที่ซ้ำซ้อน ไม่ครบถ้วน หรือผิดพลาดจากการประมวลผล ทำให้ผู้ดูแลต้องเสียเวลาตรวจสอบจำนวนมาก ทั้งที่หลายเคสไม่มีช่องโหว่จริง ส่งผลให้สัญญาณที่มีประโยชน์ถูกกลบด้วยเสียงรบกวนจากรายงานคุณภาพต่ำ และทำให้การตอบสนองต่อช่องโหว่สำคัญล่าช้าลง กรณีล่าสุดที่ชัดเจนคือการที่บริษัทขนาดใหญ่ประกาศพักโครงการ Open Source Software Vulnerability Rewards Program หรือโครงการ bug bounty สำหรับซอฟต์แวร์โอเพ่นซอร์สของตัวเอง หลังพบว่ามีการรายงานช่องโหว่ AI เพิ่มขึ้นอย่างมีนัยสำคัญ และส่วนใหญ่ไม่ใช่ช่องโหว่ที่ถูกต้อง นี่ไม่ใช่เพียงความผิดพลาดเชิงเทคนิค แต่สะท้อนปัญหาเชิงระบบของการนำ AI ไปใช้ในความปลอดภัยไซเบอร์ AI อย่างไม่มีกลไกคัดกรอง
Google กดปุ่มพักโครงการ พร้อมคลื่นสึนามิการเปิดเผยช่องโหว่
จุดเปลี่ยนสำคัญคือการตัดสินใจของ Google ที่พักโครงการ Open Source Software Vulnerability Rewards Program ตั้งแต่วันที่ 1 ตุลาคม 2026 หลังโครงการถูกถาโถมด้วยรายงานที่สร้างและส่งแบบอัตโนมัติจาก AI ซึ่งส่วนใหญ่ไม่ถูกต้อง วิศวกรและผู้ดูแลต้องรับมือกับข้อมูลที่มี AI Hallucination จนการคัดแยกช่องโหว่จริงกลายเป็นภาระที่สิ้นเปลืองทรัพยากร การหยุดรับรายงานชั่วคราวและประกาศว่าจะกลับมาอัปเดตความคืบหน้าอีกครั้งในไตรมาสแรกปี 2027 สะท้อนว่าโครงการ bug bounty ขนาดใหญ่อาจไม่สามารถอยู่ร่วมกับกระแสการรายงานช่องโหว่ AI แบบฟรีสไตล์ได้อีกต่อไป ในภาพกว้าง Jamie Thomas จาก IBM เตือนว่าตอนนี้อุตสาหกรรมกำลังเผชิญ “คลื่นสึนามิในการเปิดเผยช่องโหว่” โดยคาดว่าจะมีช่องโหว่ที่บันทึกเป็นรายการเฉพาะราว 66,000 รายการในปี 2026 ซึ่งเพิ่มขึ้นประมาณสี่เท่าจากเจ็ดปีก่อน เมื่อจำนวนเพิ่มขึ้นรุนแรงขนาดนี้ รายงานปลอมจาก AI จึงไม่ใช่เรื่องกวนใจเล็กน้อย แต่เป็นภัยต่อความสามารถในการตอบสนองของทั้งระบบ
ผลเสียจริงของ false positive ต่อทีมความปลอดภัยและธุรกิจ
หลายคนอาจมองว่ารายงานผิดๆ ก็แค่ปิดเคสแล้วเดินต่อ แต่ในบริบท bug bounty program และความปลอดภัยไซเบอร์ AI ผลกระทบของ false positive รุนแรงกว่านั้น เมื่อทีมที่มีบุคลากรจำกัดต้องตรวจรายงานที่ไม่มีช่องโหว่จริงทีละฉบับ เวลาที่ควรใช้ไล่แก้ช่องโหว่สำคัญก็ถูกกินไปเรื่อยๆ นักพัฒนาของโครงการโอเพ่นซอร์สบางรายถึงขั้นยกเลิก bug bounty program บนแพลตฟอร์มชื่อดัง เพราะต้องรับมือกับรายงานที่ศึกษามาไม่ดีหรือถึงขั้นปลอม โดยมีรายงานจาก AI ปะปนอยู่ด้วย และทีมเล็กๆ ไม่อาจรับภาระนี้ได้ แม้แต่ Google เองก็ต้องยอมหยุดโครงการ เพราะรายงานจำนวนมากที่ไม่ถูกต้องและไม่เกี่ยวข้อง ซึ่งจำนวนไม่น้อยถูกสร้างจาก AI ปัญหาไม่ได้จบแค่ความลำบากของทีมวิจัย แต่ลามไปถึงธุรกิจที่ใช้โอเพ่นซอร์สอย่างหนัก ช่องโหว่ในคอมโพเนนต์ยอดนิยมตัวเดียวอาจกระทบแอปพลิเคชันและธุรกิจปลายน้ำหลายร้อยหรือหลายพันราย หากทีมความปลอดภัยต้องติดอยู่กับการตรวจรายงานหลอก การตอบสนองต่อช่องโหว่ร้ายแรงย่อมเสี่ยงล่าช้า ในโลกที่เวลาโจมตีหดจากหลายวันเหลือเพียง 29 นาที การเสียเวลาให้กับ noise ไม่ใช่สิ่งที่เรามีสิทธิ์เลือกได้อีกต่อไป
พาราด็อกซ์ของ AI ในการตรวจจับช่องโหว่ และทางออกที่ควรเป็น
สิ่งที่ทำให้การรายงานช่องโหว่ AI น่ากังวลคือความย้อนแย้ง AI สามารถช่วยการตรวจจับช่องโหว่และยกระดับความปลอดภัยไซเบอร์ AI ได้ แต่ในเวลาเดียวกันก็สร้างรายงานจำนวนมากที่ไม่แม่นยำ ซ้ำซ้อน และนำไปใช้ต่อไม่ได้ Linus Torvalds ถึงกับบ่นว่าบัญชีรายชื่อด้านความปลอดภัยของลินุกซ์แทบจัดการไม่ไหว เพราะมีการใช้เครื่องมือ AI เดียวกันส่งรายงานช่องโหว่ที่แก้ไปแล้วหรือแจ้งไปแล้วซ้ำๆ ผลคือสัญญาณจริงถูกกลบด้วยเสียงรบกวนจากเครื่องมือที่ตั้งใจช่วย แต่กลับเพิ่มแรงเสียดทานให้กระบวนการความปลอดภัย คำตอบจึงไม่ใช่การปฏิเสธ AI ทั้งหมด แต่ต้องบังคับให้ AI ยืนอยู่คนละชั้นกับรายงานดิบ แทนที่จะปล่อยให้ใครก็ส่งผลลัพธ์ดิบๆ จากโมเดลเข้า bug bounty program เราควรใช้ AI อีกชั้นสำหรับจัดการช่องโหว่ เช่น คัดกรองรายงานซ้ำและรายงานปลอม ประเมินความรุนแรง และเรียงลำดับช่องโหว่ที่ต้องเร่งจัดการ AI ยังสามารถช่วยอธิบายโค้ดที่มีปัญหา เสนอแนวทางแก้ และตรวจว่าการแพตช์มีผลข้างเคียงหรือไม่ แม้มีรายงานก่อนหน้านี้ว่าคำแนะนำแก้ไขจาก AI จำนวนมากสร้างปัญหาใหม่มากกว่าที่แก้ได้ แต่หากเรายอมรับข้อจำกัดนี้และออกแบบระบบกำกับที่เข้ม การใช้ AI ในการจัดการจะช่วยลดภาระทีมและดึงเวลาไปใช้กับช่องโหว่ที่สำคัญจริงๆ
อนาคต bug bounty program ในยุค AI: ต้องกล้าปรับกติกา
สิ่งที่กรณีของ Google สอนเราไม่ใช่แค่ว่า AI ทำผิดพลาด แต่คือข้อเท็จจริงว่าระบบรายงานช่องโหว่เดิมๆ ใช้ไม่ได้กับปริมาณและความเร็วแบบใหม่อีกต่อไป Google เลือกพักโครงการและเปิดให้ผู้เข้าร่วมไปพิจารณาโครงการ bug bounty อื่นของบริษัทแทนในช่วงรอยต่อ พร้อมประกาศว่าจะประเมินรูปแบบโครงการใหม่ในช่วงต้นปี 2027 นี่เป็นสัญญาณว่ากติกาการส่งรายงาน ช่องทางการใช้ AI และกระบวนการคัดกรองจะต้องเข้มขึ้นอย่างหลีกเลี่ยงไม่ได้ สำหรับองค์กรที่พึ่งพาโอเพ่นซอร์ส การรอให้แพลตฟอร์มเข้มงวดเองอาจไม่พอ ถึงเวลาออกแบบนโยบายภายในต่อการรายงานช่องโหว่ AI กำหนดว่ารายงานจากเครื่องมืออัตโนมัติจะต้องผ่านการตรวจทานเชิงเทคนิคโดยมนุษย์ก่อนส่ง กำหนดโควตาและมาตรวัดคุณภาพสำหรับผู้ส่งรายงาน และลงทุนในเครื่องมือ AI ฝั่งรับที่ช่วยกรอง noise ออก การปล่อยให้คลื่นสึนามิรายงานคุณภาพต่ำไหลท่วมโดยไม่มีเขื่อน จะทำให้ bug bounty program สูญเสียความน่าเชื่อถือ และท้ายที่สุดทำให้การตรวจจับช่องโหว่ที่สำคัญเพื่อป้องกันธุรกิจของเราอ่อนแรงลงเอง