
ภัยไซเบอร์มือถือวันนี้: จากเครื่องมือสื่อสารสู่เป้าหมายหลักของ Scam Economy
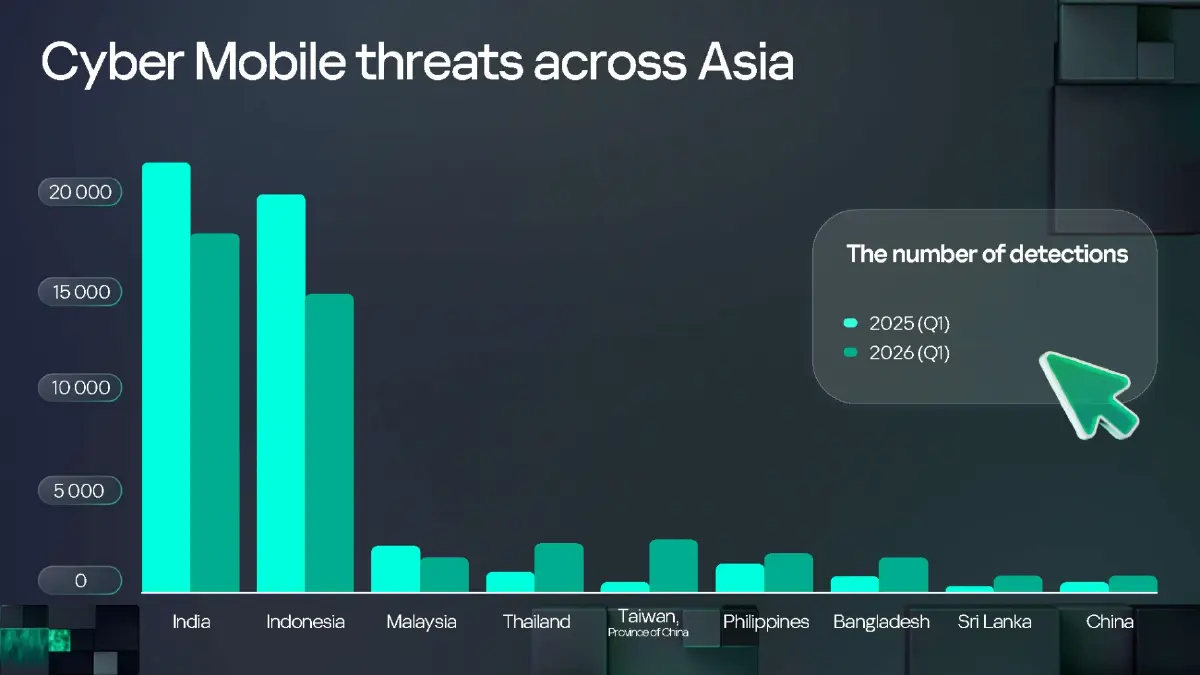
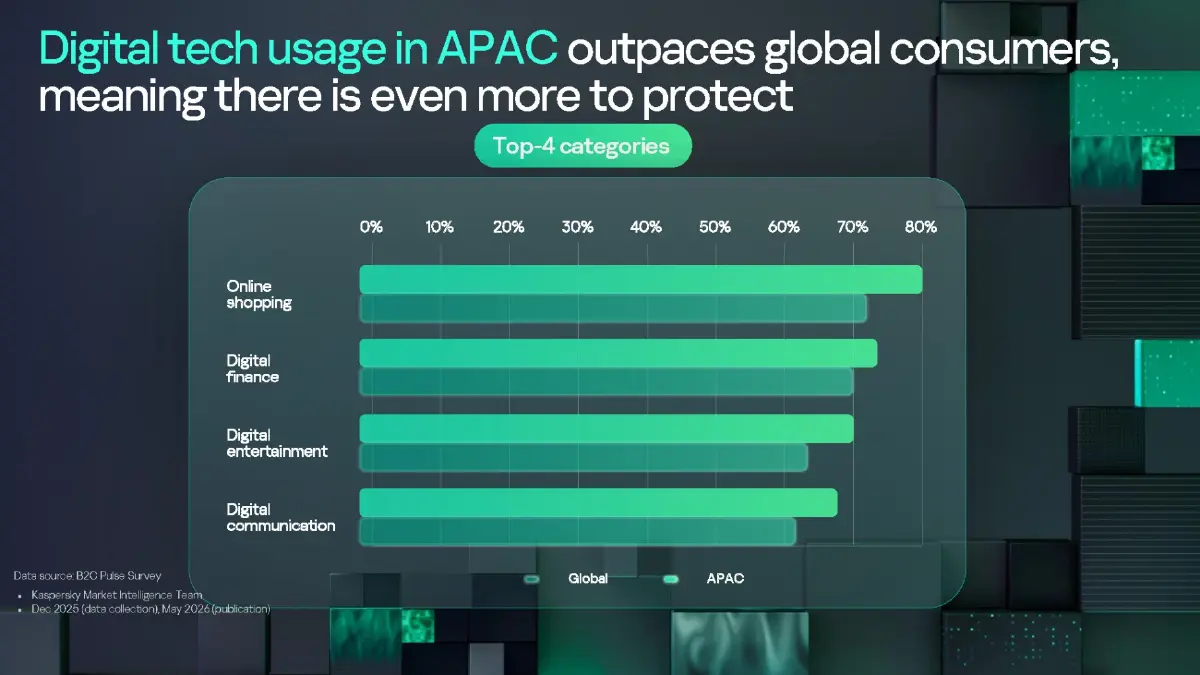
ภัยไซเบอร์มือถือคือการโจมตีหรือหลอกลวงผ่านสมาร์ตโฟนและช่องทางสื่อสารบนมือถือ เช่น SMS สายโทรเข้า แอปธนาคาร และโซเชียลแพลตฟอร์ม ที่อาชญากรไซเบอร์ใช้เทคนิคหลอกมนุษย์ (Social Engineering) ผสมกับเทคโนโลยีสมัยใหม่อย่าง Generative AI เพื่อแฮกการตรวจสอบตัวตน ขโมยรหัสผ่าน แฮกบัญชีการเงิน หรือสวมรอยตัวตนเหยื่อให้แนบเนียนจนผู้ใช้และระบบตรวจจับแบบเดิมไม่สามารถแยกแยะได้. สิ่งที่ต้องยอมรับตรง ๆ คือมือถือไม่ใช่เพียงอุปกรณ์ส่วนตัวอีกต่อไป แต่มันคือศูนย์กลางของชีวิตดิจิทัล การชำระเงิน การทำงาน และการเข้าสู่บริการหลากหลาย เมื่อการโจมตีอุปกรณ์มือถือในภูมิภาคเพิ่มขึ้นต่อเนื่อง และจำนวนการโจมตีในบางประเทศพุ่งขึ้นเป็นสามหลัก ผู้ใช้ที่ยังคิดว่ามือถือปลอดภัยกว่าเครื่องพีซี กำลังใช้ชีวิตอยู่กลางสนามรบโดยไม่รู้ตัว.
Generative AI และ AI deepfake SMS: เมื่อข้อความปลอมเนียนกว่าที่คนจำได้
หัวใจของ Scam Economy คือ Social Engineering ผสมกับ Generative AI ที่เรียนรู้ภาษาและพฤติกรรมมนุษย์จนเลียนแบบได้แทบสมบูรณ์แบบ. ผลคือ AI deepfake SMS และแคมเปญฟิชชิ่งที่ไม่ใช่ข้อความสะกดผิดแบบเดิม แต่เป็นข้อความภาษาเหมือนองค์กรจริง ลิงก์เหมือนหน้าเว็บจริง และบางครั้งมีข้อมูลส่วนตัวเราแทรกอยู่จนหลงเชื่อได้ง่ายอย่างน่ากลัว. ปัญหาคือ ระบบกรองสแปมแบบเก่ามักอาศัยคีย์เวิร์ดหรือพฤติกรรมที่ดูผิดปกติ แต่เมื่อ AI ช่วยให้มิจฉาชีพสร้างคอนเทนต์ที่ใกล้เคียงกับการสื่อสารขององค์กรจริง การตรวจจับจึงยากขึ้นมาก “กว่า 90% ของการหลอกลวงวันนี้มีต้นตอมาจาก Social Engineering ที่ซับซ้อนและได้รับแรงหนุนจาก Generative AI”. ผู้ให้บริการเครือข่ายจึงต้องหันมาใช้ AI ฝั่งป้องกันเช่นกัน ทั้งระบบกรองสแปม การลบลิงก์ออกจาก SMS และเทคโนโลยียืนยันตัวตนเบื้องหลังเครือข่ายเพื่อดักภัยตั้งแต่ต้นทาง.
ตัวเลข 127% และการเปลี่ยนแปลงเชิงโครงสร้างของการตรวจสอบตัวตน
ข้อมูลการติดตามภัยคุกคามมือถือในภูมิภาคเอเชียแปซิฟิกแสดงให้เห็นภาพชัด: การโจมตีอุปกรณ์มือถือเพิ่มขึ้นต่อเนื่อง และบางประเทศมีอัตราเติบโตเป็นสามหลัก โดยตัวเลขที่น่าจับตาคือการเพิ่มขึ้น 127% เมื่อเปรียบเทียบปีต่อปี ซึ่งสะท้อนว่าภัยไซเบอร์มือถือกำลังเป็นช่องทางหลักของอาชญากร ไม่ใช่แค่ช่องทางเสริมอีกต่อไป. นี่คือสัญญาณว่าโครงสร้างการป้องกันแบบเน้นคอมพิวเตอร์ตั้งโต๊ะไม่เพียงพออีกแล้ว. ด้านแพลตฟอร์มรายใหญ่เองก็เริ่มยอมรับว่า SMS และเสียงไม่ใช่เครื่องมือการตรวจสอบตัวตนที่ปลอดภัยในยุค AI อีกต่อไป จากข้อมูลของบริษัทเทคโนโลยีรายสำคัญ ปัญญาประดิษฐ์ทำให้ผู้โจมตีที่มีทักษะจำกัดสามารถควบคุมช่องทาง SMS และสายโทรได้ง่ายขึ้น รวมถึงทำการสลับซิมเพื่อโอนหมายเลขไปยังซิมที่ควบคุมได้. จึงประกาศแผนสองขั้นตอนเปลี่ยนวิธีการยืนยันตัวตนบน Entra ID: เริ่มให้ผู้ใช้ที่ใช้ SMS หรือเสียงต้องตั้งรหัสผ่านในกระบวนการเข้าสู่ระบบ และกำหนดเส้นตายยุติ SMS/เสียงสำหรับการยืนยันตัวตนอย่างสมบูรณ์ในเวลาถัดไป.
Scam Economy ยุค 5G: เครือข่ายมือถือจากด่านเชื่อมต่อสู่ด่านป้องกันแรก
เมื่อ 5G, IoT และคลาวด์ขยายตัว พื้นผิวการโจมตีเพิ่มขึ้นกว้างเป็นพิเศษ เปิดให้กลุ่มมิจฉาชีพข้ามพรมแดนสร้างเครือข่าย Scam Economy ที่ใช้โครงสร้างพื้นฐานดิจิทัลเป็นฐานทำงานทั้งวันทั้งคืน. ไม่ใช่แค่โทรหลอกโอนเงินอีกต่อไป แต่เป็นการตั้งศูนย์ปฏิบัติการฟิชชิ่งผ่าน SMS จำนวนมหาศาล ใช้ SMS Blaster ช่องโหว่เทคโนโลยีเก่า ส่งข้อความปลอมแฝงลิงก์สวมรอยธนาคารและแพลตฟอร์มดิจิทัลให้เหยื่อคลิกพร้อมกันหลายประเทศ. การตั้งรับจึงต้องขยับจากระดับผู้ใช้ไปถึงระดับเครือข่าย สมาคมผู้ให้บริการมือถือระดับโลกผลักดันโครงการ Open Gateway API เพื่อให้ค่ายมือถือแบ่งปันข้อมูลสำคัญอย่างปลอดภัยกับพันธมิตรที่เชื่อถือได้ เช่น การตรวจจับการสลับซิม การยืนยันหมายเลขโทรศัพท์ไร้รอยต่อ และใช้ข้อมูลตำแหน่งประเมินความเสี่ยงธุรกรรม. มีการนำร่องโซลูชัน Verified Calling ใช้สัญลักษณ์ยืนยันตัวตนของสายและข้อความเพื่อให้ผู้ใช้เห็นว่ากำลังคุยกับใคร พร้อมเทคโนโลยีอย่าง Silent Number Verification ที่ช่วยยืนยันตัวตนโดยไม่ต้องให้ผู้ใช้กรอก OTP ลดทั้งภาระผู้ใช้และช่องโหว่การหลอกลวง.
จาก SMS สู่ passwordless และ MFA: กลยุทธ์การป้องกันฟิชชิ่งที่ต้องเริ่มวันนี้
คำถามสำคัญไม่ใช่แค่ว่าภัยไซเบอร์มือถือรุนแรงแค่ไหน แต่คือเราจะเปลี่ยนพฤติกรรมและโครงสร้างความปลอดภัยทันหรือไม่ ในระดับผู้ใช้ แพลตฟอร์มรายใหญ่แนะนำให้ตั้งรหัสผ่านด้วยตนเองหรือเปลี่ยนไปใช้แอปยืนยันตัวตน เช่น Microsoft Authenticator แทนที่จะรอให้ระบบบังคับเปลี่ยนโดยอัตโนมัติ. เพราะการใช้รหัสผ่านเพียงอย่างเดียวไม่ปลอดภัยพอแล้วในยุคฟิชชิ่งที่ขับเคลื่อนด้วย AI. ในระดับองค์กร การตรวจสอบตัวตนต้องขยับจาก SMS OTP ไปสู่แนวทาง passwordless และการยืนยันตัวตนแบบหลายปัจจัย (MFA) ที่กระจายความเสี่ยง ไม่ให้ผู้โจมตีเจาะผ่านช่องทางเดียวได้ง่าย ๆ ทั้งนี้ แม้ธุรกิจขนาดเล็กก็สามารถยกระดับความปลอดภัยได้ด้วยขั้นตอนพื้นฐาน เช่น การใช้รหัสผ่านที่รัดกุม เปิดใช้ MFA และอัปเดตซอฟต์แวร์สม่ำเสมอ พร้อมนโยบายให้พนักงานรู้เท่าทันฟิชชิ่งและ deepfake SMS. บทสรุปคือ ถ้าโลกการโจมตีขยับไปอยู่บนมือถือและขับเคลื่อนด้วย AI เราไม่มีทางเลือกอื่นนอกจากต้องยกระดับการป้องกันฟิชชิ่งบนมือถือให้เท่าทัน หรือให้ดีกว่า และเริ่มเปลี่ยนจาก SMS authentication ไปสู่ passwordless + MFA ตั้งแต่วันนี้ ไม่ใช่รอให้ตัวเลข 127% กลายเป็นความเสียหายที่แตะชีวิตเราโดยตรง.