
ทำไมภัยไซเบอร์ AI จึงขึ้นอันดับ 1 และหมายความว่าอะไร
ภัยไซเบอร์ AI คือความเสี่ยงจากการใช้ปัญญาประดิษฐ์เป็นเครื่องมือสนับสนุนการโจมตี และการโจมตีระบบที่ใช้ AI โดยตรง ส่งผลให้ผู้โจมตีสร้างมัลแวร์ เนื้อหา และกลยุทธ์หลอกลวงได้แม่นยำและปรับเปลี่ยนได้รวดเร็ว ขณะเดียวกันระบบ AI ที่องค์กรใช้ก็อาจถูกบิดเบือนข้อมูล ฝังคำสั่งอันตราย หรือทำให้ตัดสินใจผิดพลาด ส่งผลกระทบต่อกระบวนการทำงานและเครือข่ายที่เชื่อมโยงกันทั้งหมด รายงานการประเมินความเสี่ยงไซเบอร์ระดับประเทศระบุชัดว่าการใช้ AI สนับสนุนการโจมตีและการโจมตีระบบ AI ถูกเลือกเป็นความเสี่ยงสำคัญมากที่สุด โดย 68.1% ของผู้ตอบแบบประเมิน นี่ไม่ใช่เพียงการเปลี่ยนลำดับในตาราง แต่สะท้อนว่าภูมิทัศน์ความเสี่ยงไซเบอร์กำลังขยับจากการเจาะช่องโหว่ซอฟต์แวร์ไปสู่การโจมตีเชิงอัลกอริทึมและข้อมูล ความเสี่ยงจาก AI ยังถูกประเมินว่ามีระดับสูงถึง 70.0% และมีโอกาสสร้างผลกระทบต่อเนื่องข้ามภาคส่วนมากที่สุดในบรรดา 20 สถานการณ์ หากองค์กรยังมอง AI แค่เป็นเครื่องมือเพิ่มประสิทธิภาพโดยไม่คิดถึงด้านความปลอดภัย ก็เท่ากับเปิดประตูให้ภัยไซเบอร์รุ่นใหม่เข้ามาอยู่ในระบบเอง
ภาพรวมความเสี่ยงไซเบอร์ 2026: AI แซงหน้า ransomware แต่ภัยเดิมยังไม่หายไป
กรอบ TH-NCRAF 2026 ถูกออกแบบมาเพื่อสะท้อนภาพความเสี่ยงไซเบอร์ที่ต้องเตรียมรับมือในช่วงสองปีข้างหน้า โดยนำรายการความเสี่ยงกว่า 1,156 รายการมาวิเคราะห์ ครอบคลุม 20 สถานการณ์ ตั้งแต่ R1–R20 และพบว่าเกือบครึ่ง หรือ 49.8% อยู่ในระดับความเสี่ยงสูง นั่นหมายความว่าระบบดิจิทัลกำลังอยู่ในช่วงที่เปราะบางกว่าที่หลายองค์กรคิด เมื่อดู 5 ความเสี่ยงที่ถูกเลือกมากที่สุด ภัยไซเบอร์ AI ในสถานการณ์ R19 ขึ้นอันดับหนึ่ง ตามด้วย R4 มัลแวร์เรียกค่าไถ่หรือ ransomware R6 การขโมยข้อมูลรับรองตัวตน R20 ภัยควอนตัม และ R5 ช่องโหว่แบบ Zero-Day การที่ AI ขึ้นแท่นอันดับ 1 ไม่ได้ทำให้ภัยเดิมหายไป แต่ทำให้ภาพรวมซับซ้อนขึ้น เพราะองค์กรต้องรับมือทั้งการโจมตีแบบดั้งเดิมและการโจมตีที่ใช้ AI เสริมประสิทธิภาพพร้อมกัน รายงานยังย้ำว่าตัวเลขเหล่านี้เป็นการประเมินความเสี่ยง ไม่ใช่สถิติการโจมตีจริง ดังนั้นองค์กรที่รอให้เกิดเหตุรุนแรงก่อนค่อยลงทุนด้านความปลอดภัยกำลังเล่นเกมเสี่ยงที่ไม่คุ้มค่าเลย
Ransomware และ Cascade Effect: เหตุเดียวลุกลามทั้งระบบ
แม้ภัยไซเบอร์ AI จะขึ้นอันดับหนึ่ง แต่ ransomware ยังเป็นภัยสำคัญที่สองที่ไม่ควรถูกมองข้าม R4 มัลแวร์เรียกค่าไถ่ถูกเลือกให้เป็นความเสี่ยงสำคัญ 39.6% ตามรายงาน จุดน่ากังวลไม่ใช่แค่ไฟล์ถูกเข้ารหัสหรือระบบหยุดทำงาน แต่คือผลกระทบที่ลุกลามข้ามหน่วยงานผ่านห่วงโซ่อุปทานและผู้ให้บริการภายนอก แนวคิด Cascade Effect ในรายงานเตือนว่าเหตุไซเบอร์หนึ่งเหตุการณ์สามารถส่งผลต่อเนื่องไปยังบริการภาครัฐที่สำคัญ การเงินการธนาคาร และเทคโนโลยีสารสนเทศและโทรคมนาคม ซึ่งถูกประเมินว่ามีโอกาสได้รับผลกระทบต่อเนื่องสูงสุด นั่นหมายความว่าการป้องกัน ransomware ไม่ใช่แค่เรื่องของการติดตั้งโปรแกรมป้องกันมัลแวร์ แต่ต้องคิดถึงความยืดหยุ่นทั้งระบบ การสำรองข้อมูลแยกส่วน ทดสอบการกู้คืน และฝึกซ้อมแผนตอบสนองเหตุการณ์เป็นสิ่งที่รายงานเสนอให้ทำอย่างจริงจัง หากองค์กรยังไม่มีแผนเหล่านี้ ก็เท่ากับยอมรับความเสี่ยงที่จะกลายเป็นจุดเริ่มต้นของวิกฤติไซเบอร์ระดับระบบโดยไม่ตั้งใจ
- สำรองข้อมูลแบบแยกส่วนและไม่เชื่อมต่อกับระบบหลักเพื่อป้องกันการถูกเข้ารหัสพร้อมกัน
- ทดสอบการกู้คืนข้อมูลเป็นประจำเพื่อให้มั่นใจว่าสามารถกลับมาทำงานได้จริงเมื่อเกิดเหตุ
- จัดทำและฝึกซ้อมแผนตอบสนองเหตุการณ์ ransomware ให้ทุกทีมรู้บทบาทของตนเอง
ภัยควอนตัมและความเสี่ยงไซเบอร์ระยะยาวที่องค์กรมองข้ามไม่ได้
ภัยควอนตัมอาจดูเหมือนเรื่องไกลตัว แต่การที่สถานการณ์ R20 ความเสี่ยงจากเทคโนโลยีควอนตัมถูกเลือกเป็นความเสี่ยงสำคัญ 36.6% แสดงว่าองค์กรเริ่มเห็นแรงสั่นสะเทือนระยะยาวแล้ว เมื่อคอมพิวเตอร์ควอนตัมพัฒนาไปถึงจุดที่สามารถถอดรหัสแบบดั้งเดิมได้อย่างรวดเร็ว ระบบเข้ารหัสที่ใช้อยู่ทุกวันนี้อาจกลายเป็นกระดาษบางทันที รายงานชี้ว่าควรเริ่มเตรียมพร้อมสำหรับการเปลี่ยนผ่านสู่การเข้ารหัสที่ทนทานต่อภัยคุกคามจากคอมพิวเตอร์ควอนตัม หรือ Post-Quantum Cryptography หรือ PQC มุมมองเชิงกลยุทธ์คือองค์กรไม่ควรรอให้เทคโนโลยีควอนตัมพร้อมโจมตีก่อนแล้วค่อยปรับ แต่ควรเริ่มสำรวจสินทรัพย์ข้อมูลที่สำคัญ อายุการใช้งานของข้อมูล และแผนการเปลี่ยนแปลงระบบเข้ารหัสตั้งแต่ตอนนี้ การมองภัยควอนตัมเป็นเรื่องอนาคตไกลอาจทำให้หลงลืมว่าข้อมูลจำนวนมากต้องปลอดภัยยาวนานหลายสิบปี การวางแผนล่วงหน้าจึงเป็นส่วนหนึ่งของความมั่นคงไซเบอร์ระยะยาว ไม่ใช่แค่โครงการทดลองด้านเทคโนโลยี
ช่องว่างทักษะไซเบอร์ของคนไทยกับยุค AI: องค์กรต้องลงทุนกับคนให้มากเท่าเทคโนโลยี
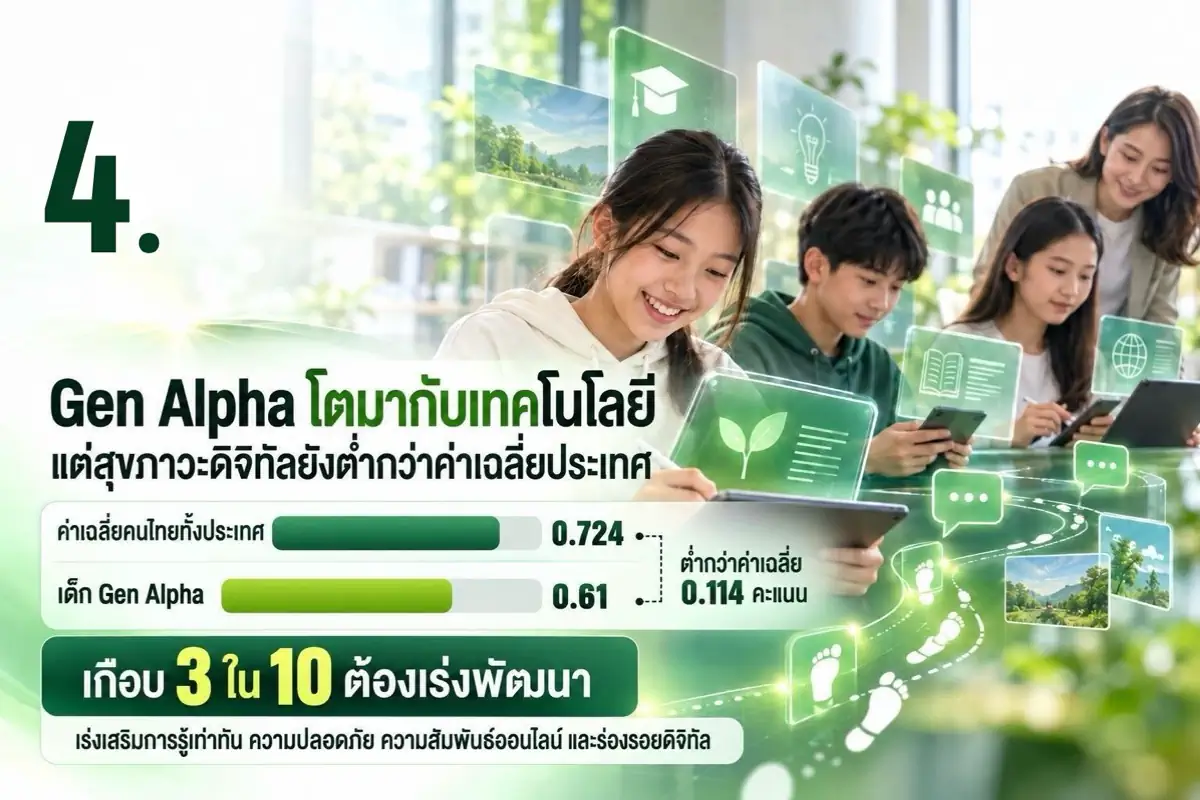
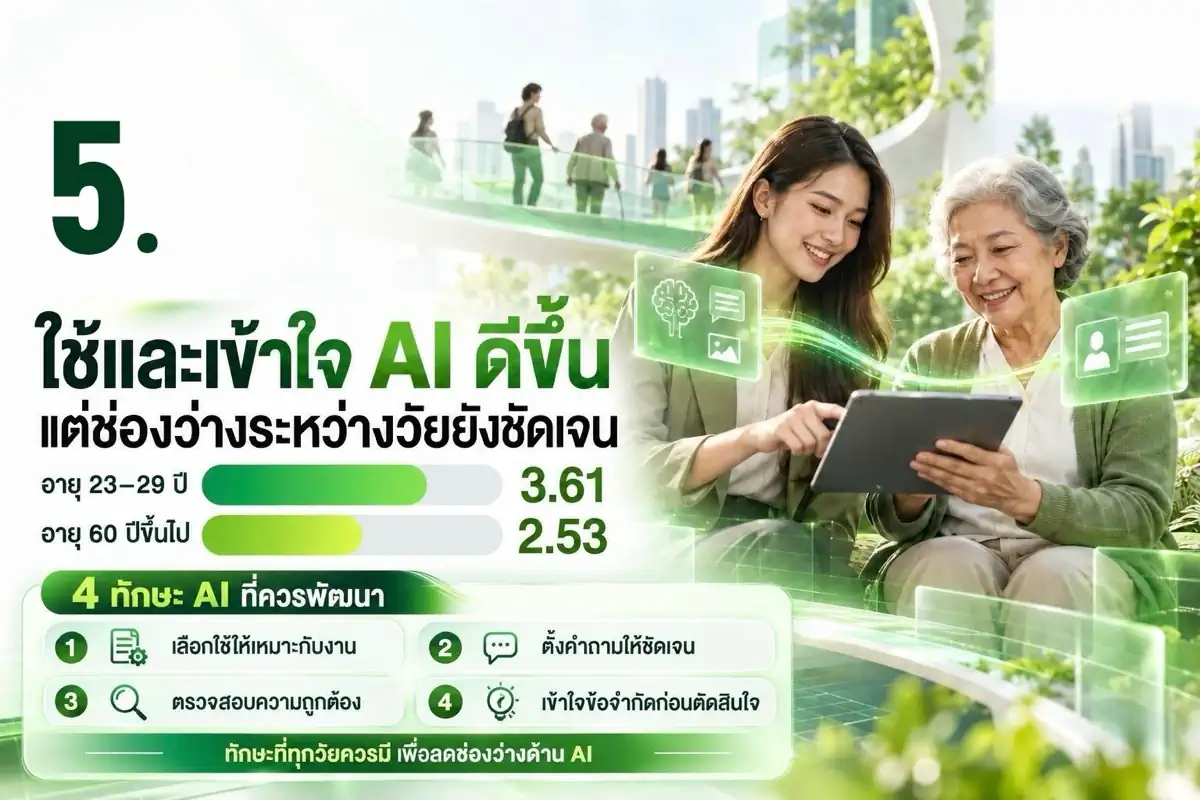
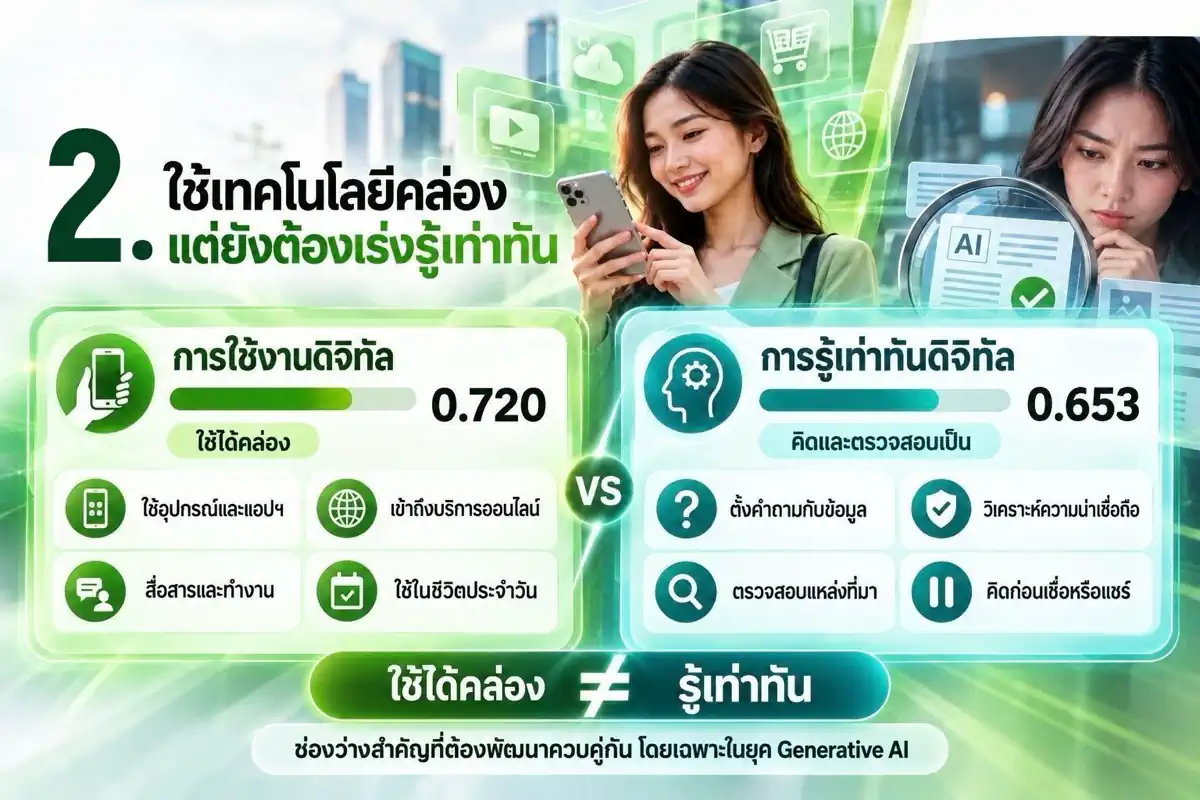
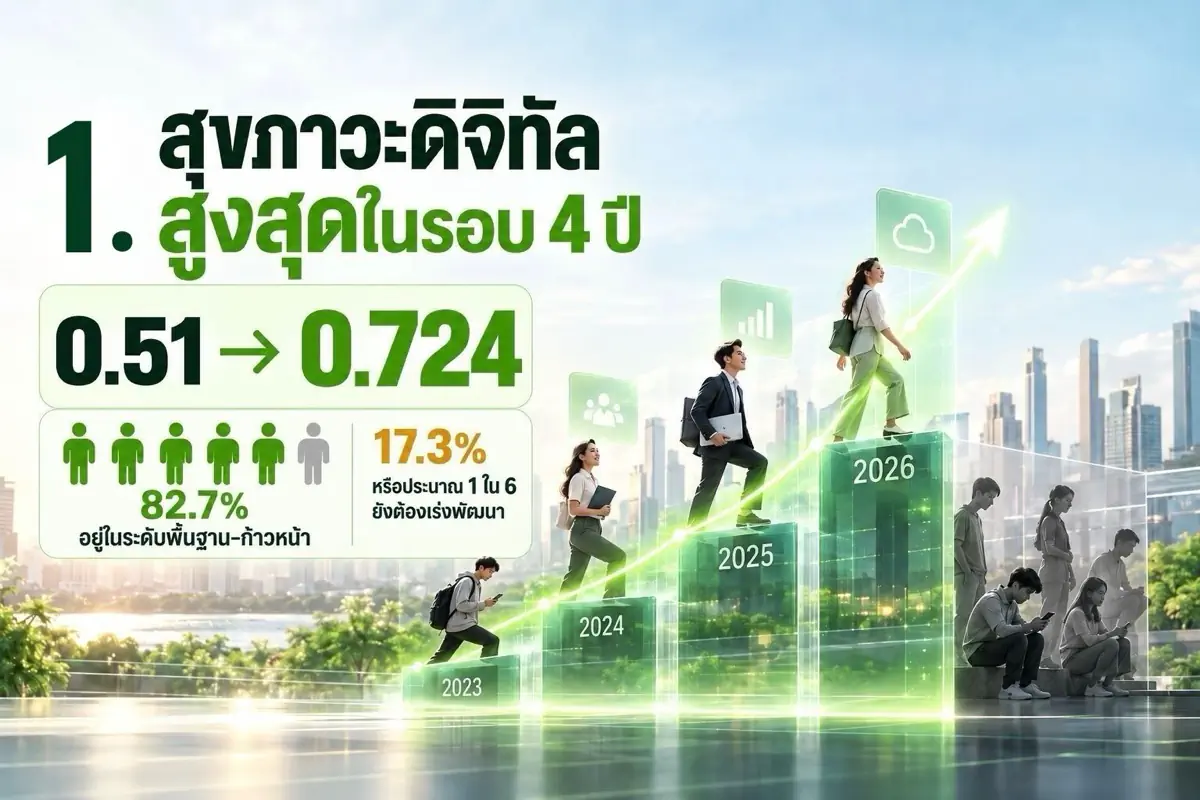
ต่อให้ระบบป้องกันทันสมัยแค่ไหน ถ้าคนใช้ไม่มีทักษะรู้เท่าทันไซเบอร์ก็ยังเป็นจุดอ่อนอยู่ดี ดัชนีสุขภาวะดิจิทัลล่าสุดแสดงให้เห็นว่าคะแนนเฉลี่ยเพิ่มขึ้นเป็น 0.724 เข้าสู่ระดับก้าวหน้า แต่ยังมี 17.3% หรือประมาณ 1 ใน 6 อยู่ในกลุ่มที่ต้องเร่งพัฒนาความรู้และทักษะดิจิทัล ช่องว่างนี้อันตรายมากในยุคที่ภัยไซเบอร์ AI และเนื้อหาปลอมสมจริงแพร่กระจายเร็ว ด้านการรู้เท่าทันดิจิทัลมีคะแนนต่ำที่สุดที่ 0.653 แม้การใช้งานดิจิทัลจะอยู่ที่ 0.720 แปลว่าคนใช้เทคโนโลยีคล่อง แต่ยังตรวจสอบข้อมูลและภัยหลอกลวงได้ไม่ดี เด็ก Gen Alpha อายุ 10–15 ปีมีคะแนนเฉลี่ยเพียง 0.61 และเกือบ 3 ใน 10 อยู่ในกลุ่มต้องเร่งพัฒนา โดยเฉพาะการรู้เท่าทันข้อมูลและร่องรอยดิจิทัล ขณะเดียวกันคะแนนการใช้และเข้าใจ AI แม้จะเพิ่มขึ้นเป็น 3.30 จากเต็ม 5 แต่ผู้สูงอายุ 60 ปีขึ้นไปยังมีคะแนนเพียง 2.53 สะท้อนช่องว่าง AI Divide อย่างชัดเจน หากองค์กรไม่ลงทุนอบรมให้คนคิดเป็น ตรวจสอบเป็น และใช้ AI อย่างมีวิจารณญาณ ต่อให้มีระบบป้องกัน ransomware และภัยควอนตัมดีแค่ไหนก็ยังเสี่ยงจากการคลิกผิด ตัดสินใจผิด และส่งต่อข้อมูลผิดอยู่ดี
- สร้างหลักสูตรรู้เท่าทันภัยไซเบอร์ AI และภัยหลอกลวงออนไลน์สำหรับทุกระดับพนักงาน
- ฝึกทักษะตั้งคำถาม ตรวจสอบแหล่งข้อมูล และหยุดคิดก่อนเชื่อหรือแชร์ โดยใช้กรณีตัวอย่างจากเนื้อหาที่สร้างด้วย Generative AI
- ออกนโยบายการใช้ AI ในองค์กรที่เน้น Human Oversight ให้คนยังเป็นผู้ตัดสินใจสุดท้าย ไม่ใช่ปล่อยให้ระบบ AI ตัดสินใจเองทั้งหมด