
ภาพรวมอัปเดตความปลอดภัย Android เดือนตุลาคม ทำไมผู้ใช้ควรใส่ใจ
อัปเดตความปลอดภัย Android คือชุดแพตช์ช่องโหว่ที่ Google และผู้ผลิตมือถือปล่อยเพื่ออุดปัญหาด้านความปลอดภัยในระบบ Android ครอบคลุมส่วนของเฟรมเวิร์ก ระบบปฏิบัติการ และบริการอย่าง Google Play services เป้าหมายคือป้องกันไม่ให้ผู้โจมตีใช้ช่องโหว่ยกระดับสิทธิ์ เข้าถึงข้อมูล หรือทำให้เครื่องทำงานผิดปกติ การอัปเดตเหล่านี้ต้องอาศัยทั้งการปล่อยเวอร์ชันใหม่จาก Google และเฟิร์มแวร์จากผู้ผลิตอุปกรณ์ และผู้ใช้เองต้องกดอัปเดตให้ทันเพื่อให้เครื่องปลอดภัยที่สุดในแต่ละเดือน ประเด็นสำคัญของเดือนตุลาคมคือ Google ปล่อย Android Security Bulletin รอบใหม่เมื่อวันที่ 5 ตุลาคม มีการแพตช์ช่องโหว่รวม 28 รายการ ครอบคลุมทั้งเฟรมเวิร์ก ระบบ และองค์ประกอบที่เกี่ยวข้องกับ Google Play services ตัวเลขนี้ไม่ใช่รายละเอียดทางเทคนิคที่ไกลตัว แต่สะท้อนว่ามีหลายจุดในระบบที่เปิดโอกาสให้ถูกโจมตี ถ้าคุณไม่อัปเดต คุณกำลังใช้เครื่องที่เปิดประตูให้คนอื่นเข้าถึงได้มากกว่าที่คิด Google ระบุว่าในจำนวน 28 ช่องโหว่ มี 8 ช่องโหว่ถูกจัดระดับวิกฤต และส่วนใหญ่ที่เหลืออยู่ในระดับความเสี่ยงสูง การที่ต้องปล่อยแพตช์จำนวนมากทุกเดือนแสดงให้เห็นชัดว่า Android ecosystem ซับซ้อนและเปลี่ยนแปลงตลอดเวลา ผู้ใช้จึงไม่ควรคิดว่าซื้อเครื่องแล้วจบ แต่ต้องมองอัปเดตความปลอดภัยเป็นส่วนหนึ่งของการใช้งานประจำเหมือนการสำรองข้อมูลหรือเปลี่ยนรหัสผ่าน
เจาะรายละเอียดช่องโหว่ 28 รายการ และจุดเสี่ยงในระบบ Android
ถ้าอ่านตัวเลขคร่าวๆ อาจรู้สึกว่า 28 ช่องโหว่ดูน่ากลัว แต่เมื่อลองแยกประเภทจะเห็นภาพชัดขึ้นและเข้าใจความเสี่ยงของตัวเองมากขึ้น ตามข้อมูลใน Android Security Bulletin ช่องโหว่ประเภทการยกระดับสิทธิ์หรือ Elevation of Privilege มีมากที่สุดถึง 13 รายการ ตามมาด้วยการโจมตีแบบทำให้บริการหยุดชะงักหรือ DoS จำนวน 7 รายการ ช่องโหว่ด้านการเปิดเผยข้อมูลหรือ Information Disclosure 4 รายการ และช่องโหว่รันโค้ดจากระยะไกลหรือ RCE อีก 1 รายการ ช่องโหว่ประเภท EoP อันตรายเป็นพิเศษ เพราะเปิดโอกาสให้โค้ดที่ควรมีสิทธิ์จำกัด กลายเป็นโค้ดที่มีสิทธิ์ระดับระบบ ทำอะไรก็ได้ในเครื่อง ข้อมูลสำคัญอย่างรูป ภาพถ่ายเอกสาร หรือรหัสผ่านที่คุณเก็บไว้จึงเสี่ยงทันที จุดที่น่ากังวลคือ Google ระบุว่าช่องโหว่ที่รุนแรงที่สุดอยู่ในส่วนของ system component ผู้โจมตีสามารถใช้เพื่อยกระดับสิทธิ์ในเครื่องโดยไม่ต้องมีสิทธิ์รันโค้ดมาก่อน และไม่ต้องอาศัยการกดตกลงหรือทำอะไรจากฝั่งผู้ใช้เลย นั่นหมายความว่าแค่มีช่องทางให้โค้ดวิ่งเข้าเครื่องได้ ก็สามารถขยายผลโจมตีต่อได้ทันที สิ่งที่หลายคนมักมองข้ามคือ ช่องโหว่ไม่ได้อยู่เฉพาะใน core OS แต่กระจายไปในเฟรมเวิร์กและส่วนที่เกี่ยวข้องกับ Google Play services ด้วย เมื่อบริการเหล่านี้มีบทบาทแทบทุกแอป ช่องโหว่ในระดับนี้จึงกระทบผู้ใช้กว้างมาก ไม่ใช่แค่คนที่ติดตั้งแอปแปลกๆ ดังนั้นการคิดว่าตัวเองปลอดภัยเพราะใช้แต่อุปกรณ์จากแบรนด์ใหญ่หรือโหลดแอปจากแค่ Play Store จึงไม่เพียงพอ ถ้ายังปล่อยให้อัปเดตความปลอดภัยค้างอยู่
Pixel security update เดือนตุลาคม แพตช์ Bluetooth วิกฤตและบั๊กใช้งานจริง
สำหรับผู้ใช้ Pixel สถานการณ์เดือนนี้ยิ่งชัดว่าการกดอัปเดตคือเรื่องจำเป็นไม่ใช่ทางเลือก Pixel security update รอบตุลาคมถูกปล่อยให้กับ Pixel ทุกเครื่องที่ยังได้รับการสนับสนุนและใช้ Android 17 ครอบคลุมตั้งแต่ Pixel 6 ถึง Pixel 11 รวมทั้งรุ่น A series แท็บเล็ต Pixel และ Pixel Fold ทุกรุ่น รูปแบบการปล่อยเป็นแบบทยอยตามเครือข่ายและรุ่น ดังนั้นถ้ายังไม่เห็นแจ้งเตือนวันนี้ ก็มีโอกาสจะมาในไม่กี่วันถัดไป ในแง่การใช้งานจริง อัปเดตรอบนี้แก้บั๊กหลัก 3 จุด ได้แก่ ปัญหาแป้นพิมพ์เสมือนที่บางครั้งไม่ยอมโผล่ขึ้นมาบน Pixel 8 และรุ่นใหม่กว่าเมื่อแตะช่องค้นหา ปัญหาเสียงเรียกเข้ามี noise หรือบิดเบือนระหว่างใช้สาย VoIP บน Pixel 8 ถึง Pixel 10 และปัญหารูปภาพและวิดีโอถูกบันทึกในทิศทางผิดบน Pixel 11 ใครที่ใช้เครื่องเหล่านี้คงเคยหงุดหงิดกับอาการเหล่านี้มาบ้าง การแก้ไขจึงมีผลต่อคุณภาพชีวิตโดยตรง แต่ส่วนที่สำคัญกว่าคือแพตช์ช่องโหว่ด้านความปลอดภัย 6 รายการบน Pixel โดยมี 3 รายการถูกจัดเป็นระดับวิกฤต หนึ่งในนั้นคือช่องโหว่ Bluetooth รหัส CVE-2026-55330 ซึ่งเป็นช่องโหว่แบบ EoP ใน Bluetooth stack ของ Pixel จุดนี้น่ากังวลเพราะ Bluetooth stack เป็นชั้นที่ต้องรับและแยกแพ็กเก็ตจากอุปกรณ์รอบตัวตลอดเวลา โดยมักเกิดขึ้นก่อนที่ผู้ใช้จะมีโอกาสแตะหน้าจอเสียด้วยซ้ำ ช่องโหว่เช่นนี้เคยถูกใช้โจมตีแบบ BlueBorne ในอดีตที่ต้องการแค่ผู้โจมตีอยู่ในระยะคลื่นวิทยุ ดังนั้นการปล่อยให้อัปเดตค้างคือการยอมรับความเสี่ยงที่ไม่มีเหตุผลเลย นอกจากนี้ยังมีช่องโหว่วิกฤตในส่วน GDMC และ GSA รวมทั้งช่องโหว่ระดับสูงอีก 3 รายการ ได้แก่ EoP ใน kernel สองจุด และช่องโหว่เปิดเผยข้อมูลใน GDMC สองรายการ Google ระบุว่าแพตช์เหล่านี้มากับ binary driver แบบปิดซอร์สของ Pixel หมายความว่าผู้ใช้รอมโมหรือ custom ROM ไม่สามารถดึงแพตช์จาก AOSP ไปใช้เอง ต้องใช้ vendor image ที่ Google ปล่อยเท่านั้น นี่คือเหตุผลว่าทำไมคนที่ชอบปรับแต่งรอมต้องตามข่าวแพตช์ Pixel security update อย่างใกล้ชิด ไม่อย่างนั้นอาจได้เครื่องแรงแต่เปิดช่องโจมตีไว้เต็มที่
บทบาทผู้ผลิตเครื่องอย่าง Samsung และความเสี่ยงเมื่อหยุดสนับสนุน
แม้ Google จะเป็นคนปล่อย Android Security Bulletin แพตช์ช่องโหว่ทุกเดือน แต่ผู้ใช้ไม่สามารถพึ่ง Google ฝั่งเดียวได้ เพราะแพตช์เหล่านี้ต้องถูกนำไปผสานกับเฟิร์มแวร์ของแต่ละแบรนด์ก่อนจึงจะมาอยู่บนเครื่องเรา ข้อเท็จจริงง่ายๆ คือผู้ใช้ควรติดตามประกาศด้านความปลอดภัยจากผู้ผลิตอุปกรณ์ และรีบติดตั้งเฟิร์มแวร์รุ่นใหม่เมื่อปล่อยออกมา หากผู้ผลิตหยุดการสนับสนุนด้านความปลอดภัย เครื่องของคุณก็จะค้างอยู่กับช่องโหว่รุ่นนั้นไปเรื่อยๆ ไม่ว่าจะกี่เดือนหรือกี่ปี สำหรับผู้ผลิตรายใหญ่ที่มีไลน์ผลิตหลายรุ่นอย่าง Samsung ประเด็นการสิ้นสุดการสนับสนุนของบางซีรีส์จึงกลายเป็นเรื่องความปลอดภัยมากกว่าคำว่าเครื่องเก่า ผู้ใช้ต้องมองให้ทะลุไปกว่าการได้ฟีเจอร์ใหม่ เพราะสิ่งที่หายไปพร้อมการหยุดอัปเดตคือกำแพงป้องกันช่องโหว่ที่ยังถูกค้นพบเพิ่มใน Android และบริการต่างๆ อย่าง Google Play services อยู่ตลอดเวลา เมื่อช่องโหว่ระดับ EoP หรือ DoS ยังคงถูกประกาศในบูเลตินทุกเดือน ใครที่ใช้อุปกรณ์ซึ่งไม่ได้รับอัปเดตแล้วก็เท่ากับกำลังเดินอยู่บนพื้นทรายที่มีหลุมซ่อนอยู่เต็มไปหมด ข้อเท็จจริงที่หลายคนอาจไม่อยากยอมรับคือ การเลือกซื้อหรือใช้มือถือในยุคนี้ต้องคำนึงถึงอายุการสนับสนุนด้านความปลอดภัยเป็นปัจจัยหลัก ถ้าแบรนด์เลือกหยุดแพตช์เร็ว ผู้ใช้ก็ต้องตัดสินใจว่าจะยอมอยู่กับความเสี่ยงแล้วใช้อุปกรณ์ต่อ หรือเริ่มคิดเรื่องเปลี่ยนเครื่อง แม้จะยังใช้งานได้ดีในเชิงฮาร์ดแวร์ก็ตาม
สิ่งที่ผู้ใช้ควรทำตอนนี้ เพื่อให้เครื่อง Android ปลอดภัยขึ้นทันที
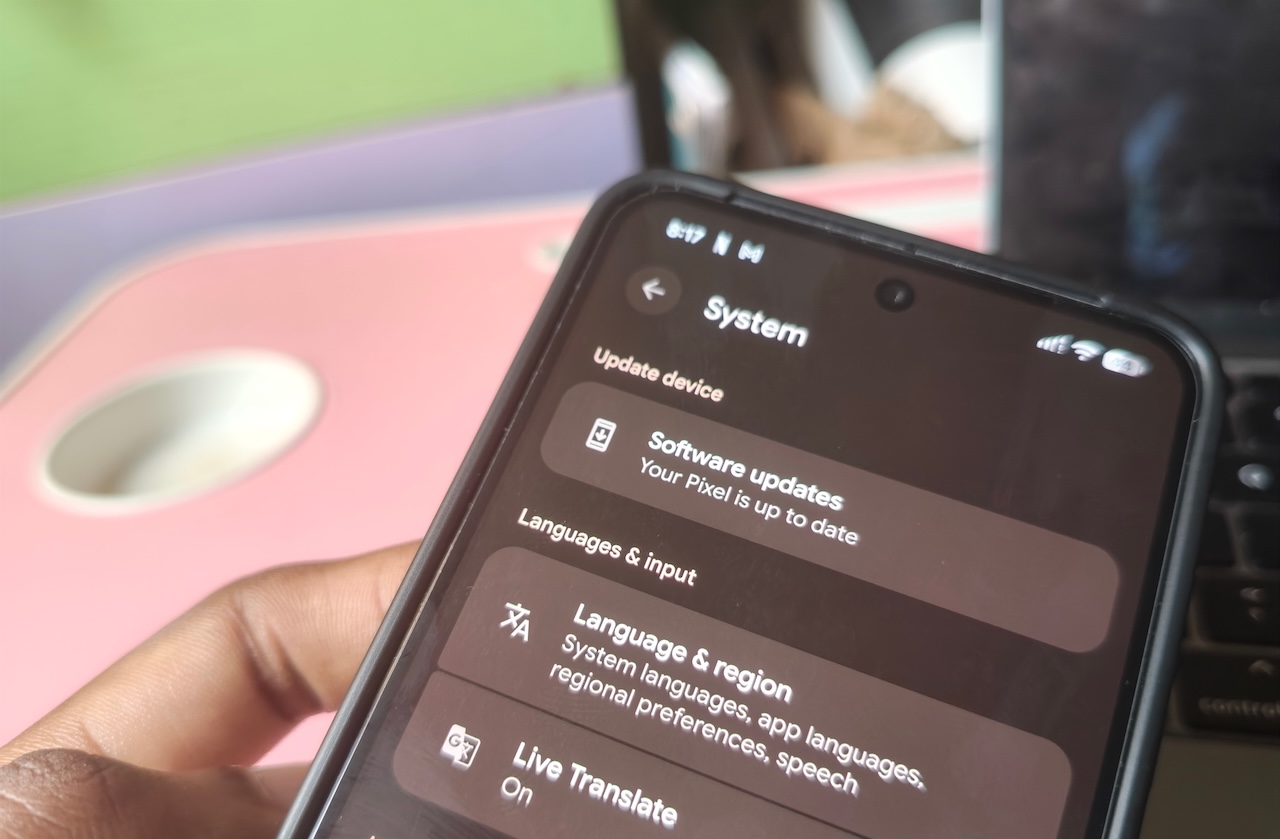
คำถามสำคัญไม่ใช่ว่าช่องโหว่เยอะแค่ไหน แต่คือวันนี้คุณทำอะไรกับเครื่องของตัวเองแล้วบ้าง สิ่งแรกที่ทุกคนควรทำทันทีคือเปิดดูว่ามีอัปเดตความปลอดภัย Android หรือ Pixel security update เข้ามาหรือยัง ถ้าใช้ Pixel ให้เข้าไปที่เมนูการตั้งค่า ตามด้วย ระบบ และอัปเดตซอฟต์แวร์ เพื่อเช็กและกดติดตั้ง ถ้าเป็นแบรนด์อื่นให้ดูได้จากเมนูระบบหรือการอัปเดตซอฟต์แวร์เช่นกัน ที่สำคัญคือไม่ควรปล่อยแจ้งเตือนอัปเดตทิ้งไว้นาน ในฝั่ง Pixel เมื่ออัปเดตพร้อมใช้งาน ระบบจะส่งการแจ้งเตือนขึ้นมาให้คุณทราบ แต่ผู้ใช้ไม่ควรพึ่งแจ้งเตือนอย่างเดียว ควรเข้าไปกดเช็กด้วยตัวเองเป็นระยะ โดยเฉพาะหลังมีข่าวการปล่อยแพตช์ใหม่ การรอติดตั้งแบบข้ามสัปดาห์ ทำให้ช่องโหว่ที่ถูกประกาศในเดือนนั้นยังคงเปิดอยู่และอาจถูกใช้โจมตีได้ในช่วงรอยต่อ สำหรับผู้ใช้ทุกแบรนด์ ควรติดตามประกาศด้านความปลอดภัยจากผู้ผลิตอุปกรณ์และรีบอัปเดตเฟิร์มแวร์ที่มีแพตช์ช่องโหว่เสมอ หลายคนมองอัปเดตเป็นแค่ฟีเจอร์หรือหน้าตาใหม่ แต่ในความเป็นจริง ส่วนสำคัญคือแพตช์ช่องโหว่ที่ไม่เห็นด้วยตา ถ้าคุณให้ความสำคัญกับความเป็นส่วนตัวและข้อมูลในเครื่อง การกดอัปเดตทันทีคือการลงทุนด้านความปลอดภัยที่ใช้เวลาไม่กี่นาทีและได้ผลคุ้มที่สุด บทสรุปตรงไปตรงมา คือในโลกที่ช่องโหว่แบบ EoP DoS และ Information Disclosure ถูกค้นพบใหม่ทุกเดือน การไม่อัปเดตคือการปล่อยให้คนอื่นถือกุญแจสำรองของเครื่องคุณเอาไว้ อัปเดตความปลอดภัย Android จึงไม่ใช่ทางเลือกสำหรับคนสายเทคโนโลยีเท่านั้น แต่เป็นหน้าที่พื้นฐานของผู้ใช้สมาร์ทโฟนทุกคน