
เข้าใจปัญหาโค้ดจาก AI และนิยาม QA framework ที่ต้องมี
QA framework สำหรับการตรวจสอบคุณภาพโค้ด AI คือชุดแนวทาง เครื่องมือ และขั้นตอนที่ออกแบบมาเพื่อประเมินความปลอดภัย ความถูกต้อง และความดูแลรักษาง่ายของ AI-generated code ตั้งแต่ขั้นตอนสร้างโค้ด ทดสอบอัตโนมัติ จนถึงการเฝ้าระวังในโปรดักชัน โดยเน้นการตรวจสอบข้อมูล โมเดล และโค้ดไปพร้อมกัน เพื่อให้โค้ดที่สร้างด้วย AI พร้อมใช้งานครั้งแรกโดยไม่ต้องวนแก้หลายรอบ หลายทีมเริ่มใช้ AI coding agents แล้วพบว่าโค้ดจำนวนมากผ่านการตรวจสอบโค้ด automated และการทดสอบ AI-generated code ใน CI แต่กลับล้มเหลวในโปรดักชัน เพราะตัวโมเดลไม่เห็นบริบทครบและไม่รองรับเคสปลายสุดที่เกิดในระบบจริง ผลคือ pull request จาก AI เติบโตจากระดับร้อยบรรทัดเป็นพันบรรทัดแต่เปลี่ยนเป็นภาระรีวิว แก้บัค และตามรอยสาเหตุที่เกิดภายหลังมากกว่าจะเป็นความเร็วที่ใช้งานได้จริง QA framework AI coding ที่ดีจึงต้องมองทั้งสามชั้นคือข้อมูล โมเดล และตัวเอเยนต์หรือแอป LLM พร้อมมี loop เฝ้าระวังโปรดักชันแล้วย้อนกลับไปตรวจข้อมูลและโมเดลใหม่เมื่อพบการเสื่อมสภาพของโมเดลหรือ concept drift
วางรากฐานสามชั้นของ QA framework สำหรับโค้ดจาก AI
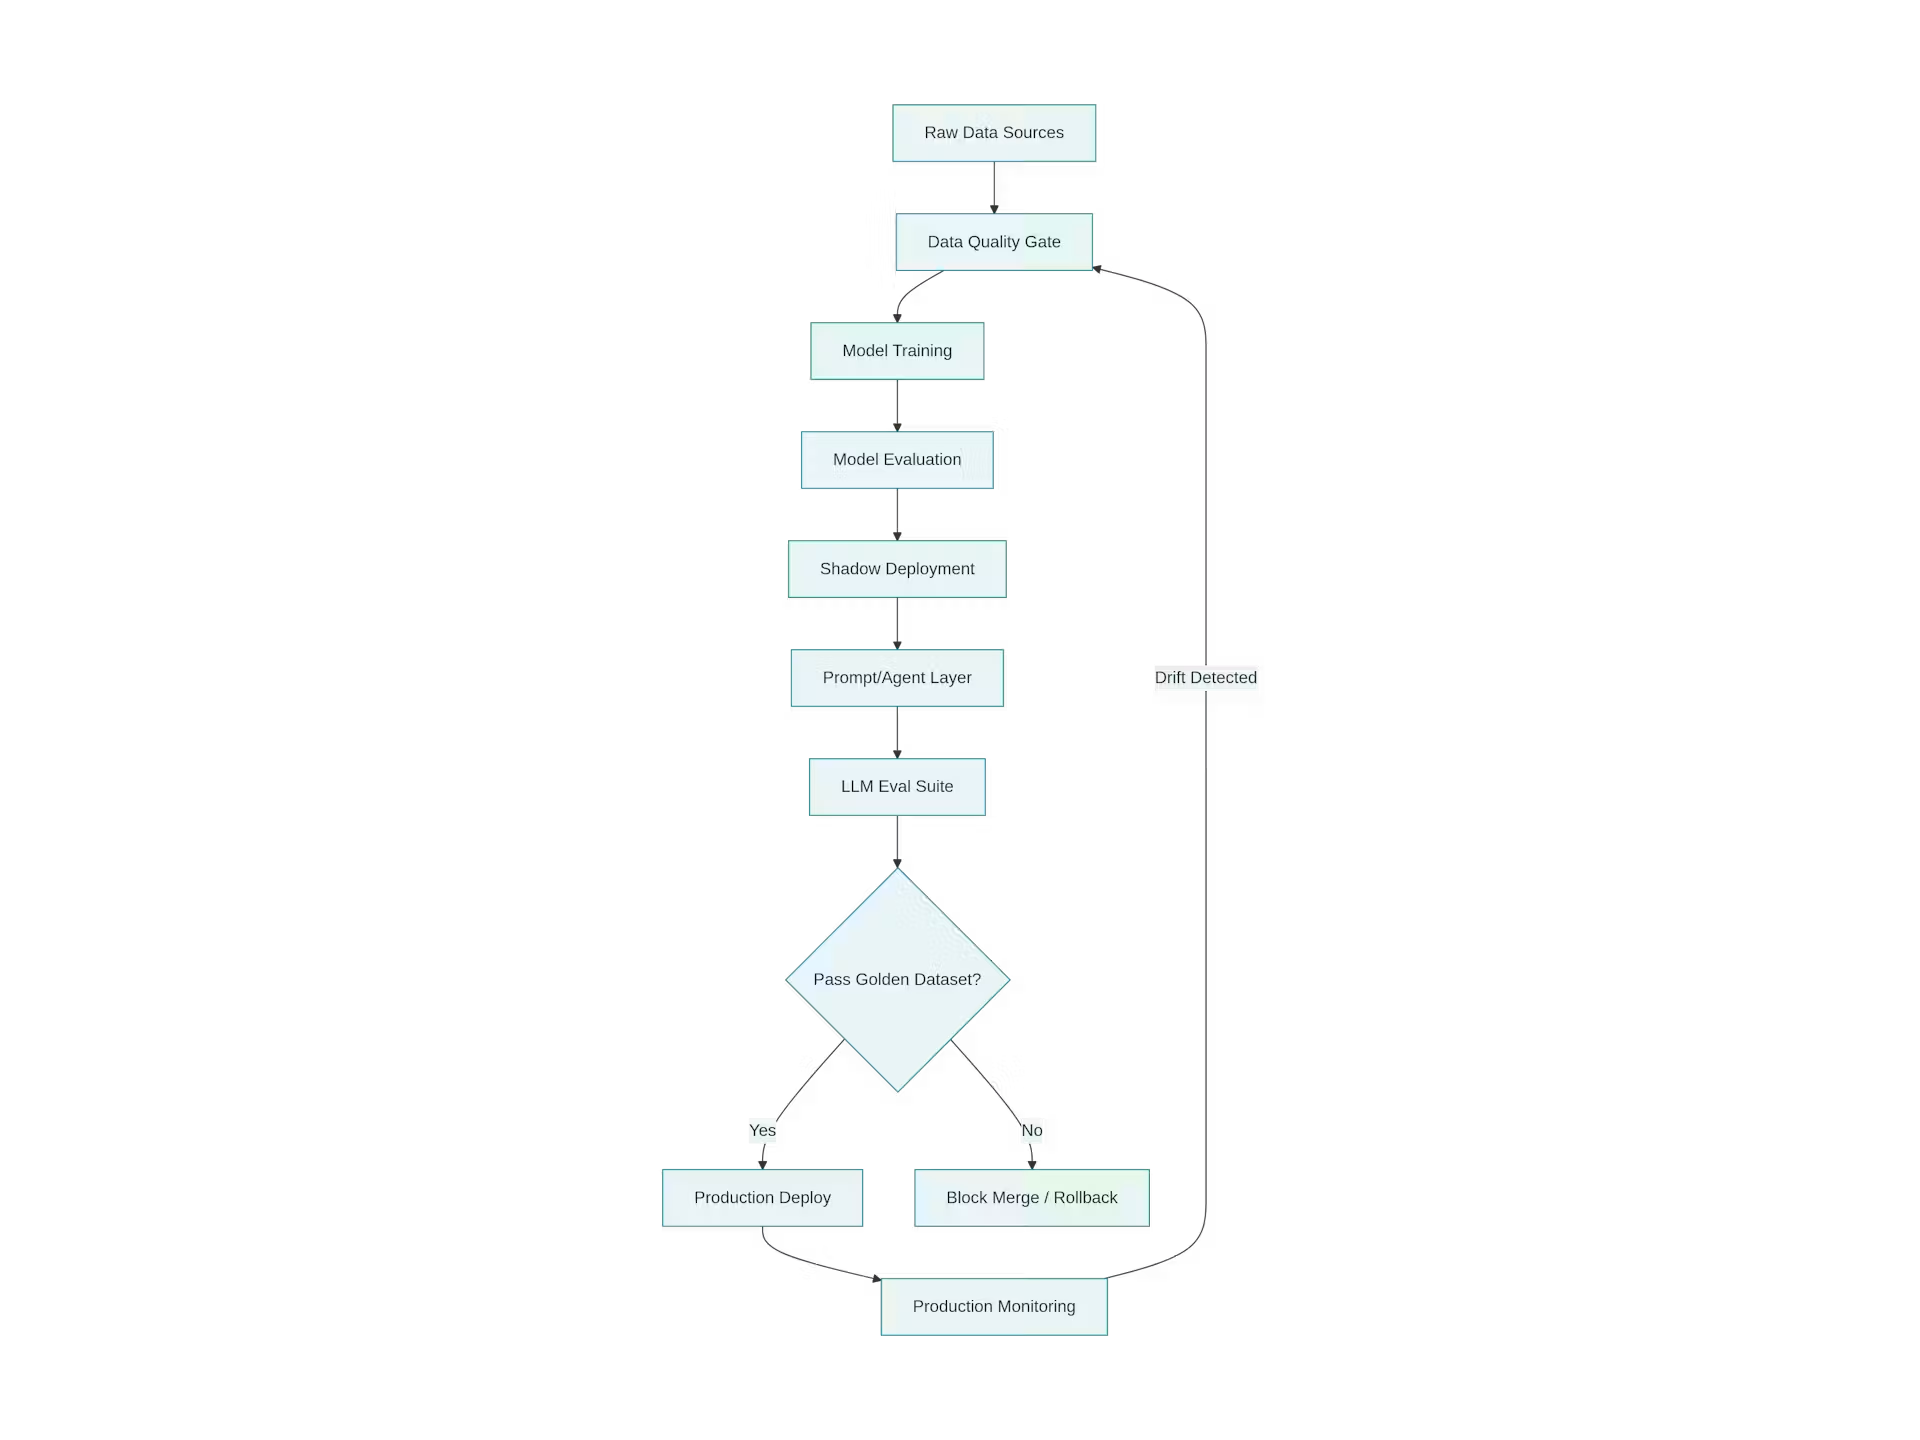
จุดเริ่มต้นของการตรวจสอบคุณภาพโค้ด AI คือมองระบบเป็นสามชั้นเชื่อมกัน ชั้นข้อมูล ชั้นโมเดล Machine Learning และชั้น prompt หรือเอเยนต์ที่สร้างโค้ดและตัดสินใจ แต่ละชั้นมีวิธี ตรวจจับบัค Machine Learning และข้อผิดพลาดที่ต่างกัน ถ้า QA ทีมไปโฟกัสแค่โค้ดปลายทางจะพลาดปัญหาใหญ่ที่มักเริ่มจากข้อมูลอินพุต ในชั้นข้อมูล เราควรมีการตรวจสอบสคีมา ความครบถ้วน การกระจายค่า และอคติ ผ่านการตรวจสอบข้อมูลแบบ expectation หรือ anomaly detection จากนั้นใช้รูปแบบ pipeline ที่แยกขั้นตอน write audit และ publish แล้วรัน data quality checks ในขั้น audit ก่อนโปรโมตข้อมูลไปใช้ฝึกโมเดลเพื่อลดกรณี garbage in garbage out ที่ลากบัคเข้าโมเดลตั้งแต่ต้นทาง ในชั้นโมเดลเองต้องมีการทดสอบความแม่นยำและความเสถียร เช่น train validation split cross validation holdout testing และ A B testing เทียบกับโมเดลโปรดักชันเดิม รวมถึง perturbation testing ที่ใส่ noise หรือ missing values เพื่อดูว่าโมเดลตอบสนองในช่วงที่ควบคุมได้และไม่เสียศูนย์ง่าย ส่วนชั้น prompt และ AI coding agent ต้องมี regression suites และการประเมินคุณภาพเอาต์พุตทั้งด้านความถูกต้อง ความปลอดภัย และพฤติกรรมโดยรวม
ขั้นตอนแบบลำดับสร้างระบบตรวจสอบโค้ด automated รอบ AI agent
หัวใจของบทความนี้คือการเปลี่ยนจากการใช้ AI เขียนโค้ดแบบปล่อยไหล เป็นวงจรตรวจสอบคุณภาพที่ชัดเจนรอบทุกครั้งที่เอเยนต์สร้างโค้ด แนวคิดหนึ่งที่ใช้ได้ดีคือ Agent Centric Development Cycle ซึ่งเป็น loop Guide Verify Solve ที่โฟกัสทั้งการป้อนข้อมูลเข้า การตรวจสอบ และการแก้ซ้ำด้วยเอเยนต์ ด้านล่างคือขั้นตอนแบบทีละก้าวที่คุณสามารถนำไปลงระบบจริงในทีมได้
- กำหนดกติกาและบริบทให้ AI coding agent ก่อนเริ่มสร้างโค้ด ระบุ architecture patterns ให้โค้ดเคารปโครงสร้างระบบ กำหนด coding standards และ dependency rules เพื่อลดความเสี่ยงจากไลบรารีที่ไม่อนุมัติ พร้อม explicit constraints ว่าไฟล์ไหนแตะไม่ได้ dependency ใดห้ามใช้ และเกณฑ์ที่นิยามว่าเสร็จจริงไม่ใช่แค่คอมไพล์ผ่าน
- ตั้งค่า quality profiles และ quality gates เป็นกติกากลางที่ใช้ตรวจสอบคุณภาพโค้ด AI ทั้งด้านความปลอดภัย ความทนทาน และการดูแลรักษา โดยให้กติกาเหล่านี้อ่านได้โดยเครื่องและบังคับใช้เท่ากันทุกผู้เขียนไม่ว่าจะเป็นมนุษย์หรือเอเยนต์
- ย้ายการตรวจสอบโค้ด automated มาไว้ก่อนรีวิวมนุษย์ รัน quality และ security analysis พร้อมการทดสอบอัตโนมัติใน CI pipeline ทุกครั้งที่ AI สร้าง pull request เพื่อให้รีวิวแมนเนอร์โฟกัสที่ดีไซน์และเจตนาแทนที่จะเสียเวลาแก้บัคพื้นฐานที่เครื่องควรจับได้
- เชื่อมผลการตรวจสอบกลับเข้า workflow ของเอเยนต์ ให้ findings จาก static analysis และการทดสอบกลายเป็นอินพุตให้ AI coding agent แก้โค้ดซ้ำที่ต้นทาง แทนที่จะให้คนแก้เองทุกครั้ง วิธีนี้ทำให้ verification loop กลายเป็นส่วนของการสร้างโค้ดโดยอัตโนมัติ
- สร้าง feedback loop ระยะยาว จัดหมวด recurring failure modes ว่าเอเยนต์มักพลาดเรื่องใด เช่น context ไม่ครบ requirement กำกวม หรือไม่มีการเคารพ constraint จากนั้นปรับเทมเพลตและ guardrails ให้ครอบคลุมจุดอ่อนเหล่านั้น แล้วติดตามเทรนด์คุณภาพเพื่อยืนยันว่า first pass quality สูงขึ้นไม่ใช่ลดลง
เมื่อทำครบทั้งห้าขั้นตอน ทีมจะเริ่มเห็นว่าโค้ดจาก AI ที่ผ่านการ ตรวจสอบคุณภาพโค้ด AI แบบ in loop มีโอกาสผ่านรีวิวรอบแรกมากขึ้นและลดการวนกลับแก้ทีละจุด Guiding agent ก่อนเขียน การทดสอบ AI-generated code ก่อนถึงมือคน และการหมุน feedback กลับเข้าไปทุกครั้งทำให้ throughput ดิบของเอเยนต์กลายเป็นโค้ดที่ทีมยอมรับรวมเข้า main และปล่อยได้ในจังหวะเดียวกับที่เอเยนต์ผลิตออกมา
เลือกโมเดลให้เหมาะงานด้วยการ verification และ model routing ที่แยบคาย
อีกมุมที่มักถูกมองข้ามใน QA framework AI coding คือการเลือกโมเดลให้เหมาะกับงานหรือ model routing หลายทีมมีนิสัยส่งงานทุกอย่างให้โมเดลระดับสูงสุดเพียงเพราะคิดว่าความสามารถมากสุดคือคำตอบที่ปลอดภัย แต่แนวทางที่คุ้มค่ากว่าคือมองเกณฑ์ functional correctness เป็นพื้นก่อนว่าโมเดลแต่ละชั้นเคลียร์งานกลุ่มไหนได้ จากนั้นใช้ verification ช่วยตรวจว่าผลลัพธ์เข้าเกณฑ์ไหมโดยไม่ต้องอาศัยโมเดลหรูทุกครั้ง ในทางปฏิบัติ เราสามารถแบ่งงานที่ mission critical หรือเกี่ยวกับความปลอดภัยสูงให้โมเดลระดับ frontier ขณะที่งานประจำทั่วไปใช้โมเดลระดับต่ำกว่า ถ้าไม่มี verification layer การ route ไปโมเดลถูกกว่าคือการสร้างหนี้ตรวจสอบ เพราะโค้ดเคลื่อนสู่โปรดักชันเร็วขึ้นโดยไม่มีใครยืนยันว่าทำงานอย่างไร การมีระบบ ตรวจสอบโค้ด automated ครอบคลุมทั้ง IDE pull request และ main branch ทำให้ทีมมั่นใจว่ามาตรฐานด้าน security reliability และ maintainability ถูกปกป้องเท่ากันไม่ว่าคนหรือเอเยนต์เขียน เมื่อ routing และ verification แยกบทบาทกันชัดเจน ตัว routerเลือกโมเดล ส่วน verification loopตัดสินว่าผลผลิตผ่านหรือไม่ ทีมจึงสามารถเลือกใช้โมเดลค่าพรีเมียมเฉพาะงานที่คุ้มค่าไม่ใช่ทุก commit

ปิดลูปด้วยการเฝ้าระวังโปรดักชันและเป้าหมาย first-pass quality
เป้าหมายสุดท้ายของ QA framework รอบโค้ดจาก AI คือ first pass quality นั่นคือโค้ดผ่านรีวิวได้ตั้งแต่ส่งครั้งแรกโดยไม่ต้องวนกลับมาแก้ซ้ำ โค้ดแบบนี้ต้องตอบโจทย์ฟังก์ชันตาม requirement ดูแลรักษาง่ายไม่ซับซ้อนหรือซ้ำซ้อนเกินไป ไม่สร้างช่องโหว่ใหม่ด้านความปลอดภัย และมาพร้อมชุดทดสอบที่พิสูจน์และปกป้องพฤติกรรมของมันเอง ถ้าขาดอย่างใดอย่างหนึ่งถึงจะผ่าน CI ก็ยังอาจพังในโปรดักชันเมื่อเจอเคสปลายสุดหรือข้อมูลที่ต่างจากช่วงฝึกโมเดล เพื่อให้ first pass quality ยั่งยืน ระบบ AI ต้องถูกมองว่าไม่มีวันเสร็จหลัง deploy ความคลาดเคลื่อนของโมเดลเมื่อข้อมูลจริงเปลี่ยนไปจากข้อมูลฝึกหรือ model drift ควรเป็นสัญญาณให้ pipeline ย้อนกลับไป validate ข้อมูลใหม่ retrain และ re evaluate โมเดลอัตโนมัติไม่ใช่รอรอบ release ครั้งถัดไป การมี production monitoring ที่จับสัญญาณเหล่านี้ได้จึงเป็นส่วนหนึ่งของ QA framework ไม่แพ้ขั้นตอนก่อนขึ้นโปรดักชัน ท้ายที่สุด continuous feedback loop และ constraint ที่ชัดเจนทำให้ AI coding agents ค่อยๆ เข้าใจสนามเล่นของทีมมากขึ้นทุกครั้งที่สร้างโค้ด ปรับอินพุตให้ดีตั้งแต่ต้น ตรวจจับบัค Machine Learning และบัคโค้ดที่ระดับโมเดลและเอเยนต์ แล้วเอาผลลัพธ์กลับไปปรับ guardrails จะช่วยให้คุณเข้าใกล้ภาพทีมที่รับรวมโค้ดจาก AI ได้ในรอบเดียวบ่อยขึ้น และไม่ต้องเสีย ROI ไปกับดีพลอยที่ล้มเหลวโดยไม่จำเป็น