
ช่องโหว่ MCP ไม่ได้หยุดอยู่ที่เซิร์ฟเวอร์
ช่องโหว่ MCP คือข้อบกพร่องในเซิร์ฟเวอร์หรือช่องทางเชื่อมต่อ Model Context Protocol ที่อาจเปิดให้ผู้โจมตีสั่งงานระบบ หรือป้อนคำสั่งอันตรายเข้าสู่บริบทของเอเจนต์ได้ โดยผลกระทบอาจลามไปถึงเครื่องนักพัฒนา ข้อมูลลับ และหน่วยความจำของ AI ความเสี่ยงจาก Ruflo และ Context7 แสดงให้เห็นปัญหาคนละแบบ แต่มีจุดร่วมสำคัญคือผู้ดูแลไม่ควรมอง MCP เป็นเพียงส่วนเสริมของเครื่องมือเขียนโค้ด กรณีแรกเปิดทางให้ส่งคำขอ HTTP ที่ไม่ผ่านการยืนยันตัวตนเพื่อรันคำสั่งในคอนเทนเนอร์ ส่วนกรณีที่สองอาศัยคำแนะนำที่ถูกวางยาพิษในเอกสาร เพื่อชักนำเอเจนต์ซึ่งมีสิทธิ์ในเครื่องให้ทำงานอันตราย ข้อแตกต่างนี้สำคัญต่อการรับมือ: การอุดเซิร์ฟเวอร์อย่างเดียวอาจไม่พอ หากเอเจนต์ปลายทางเข้าถึงไฟล์ ระบบเครือข่าย หรือเชลล์ได้ ผู้ดูแลจึงต้องตรวจทั้งการตั้งค่า MCP และสิทธิ์ของเอเจนต์ที่เชื่อมต่อ
Ruflo: คำขอเดียวอาจเปิดทางถึงเชลล์และ AgentDB
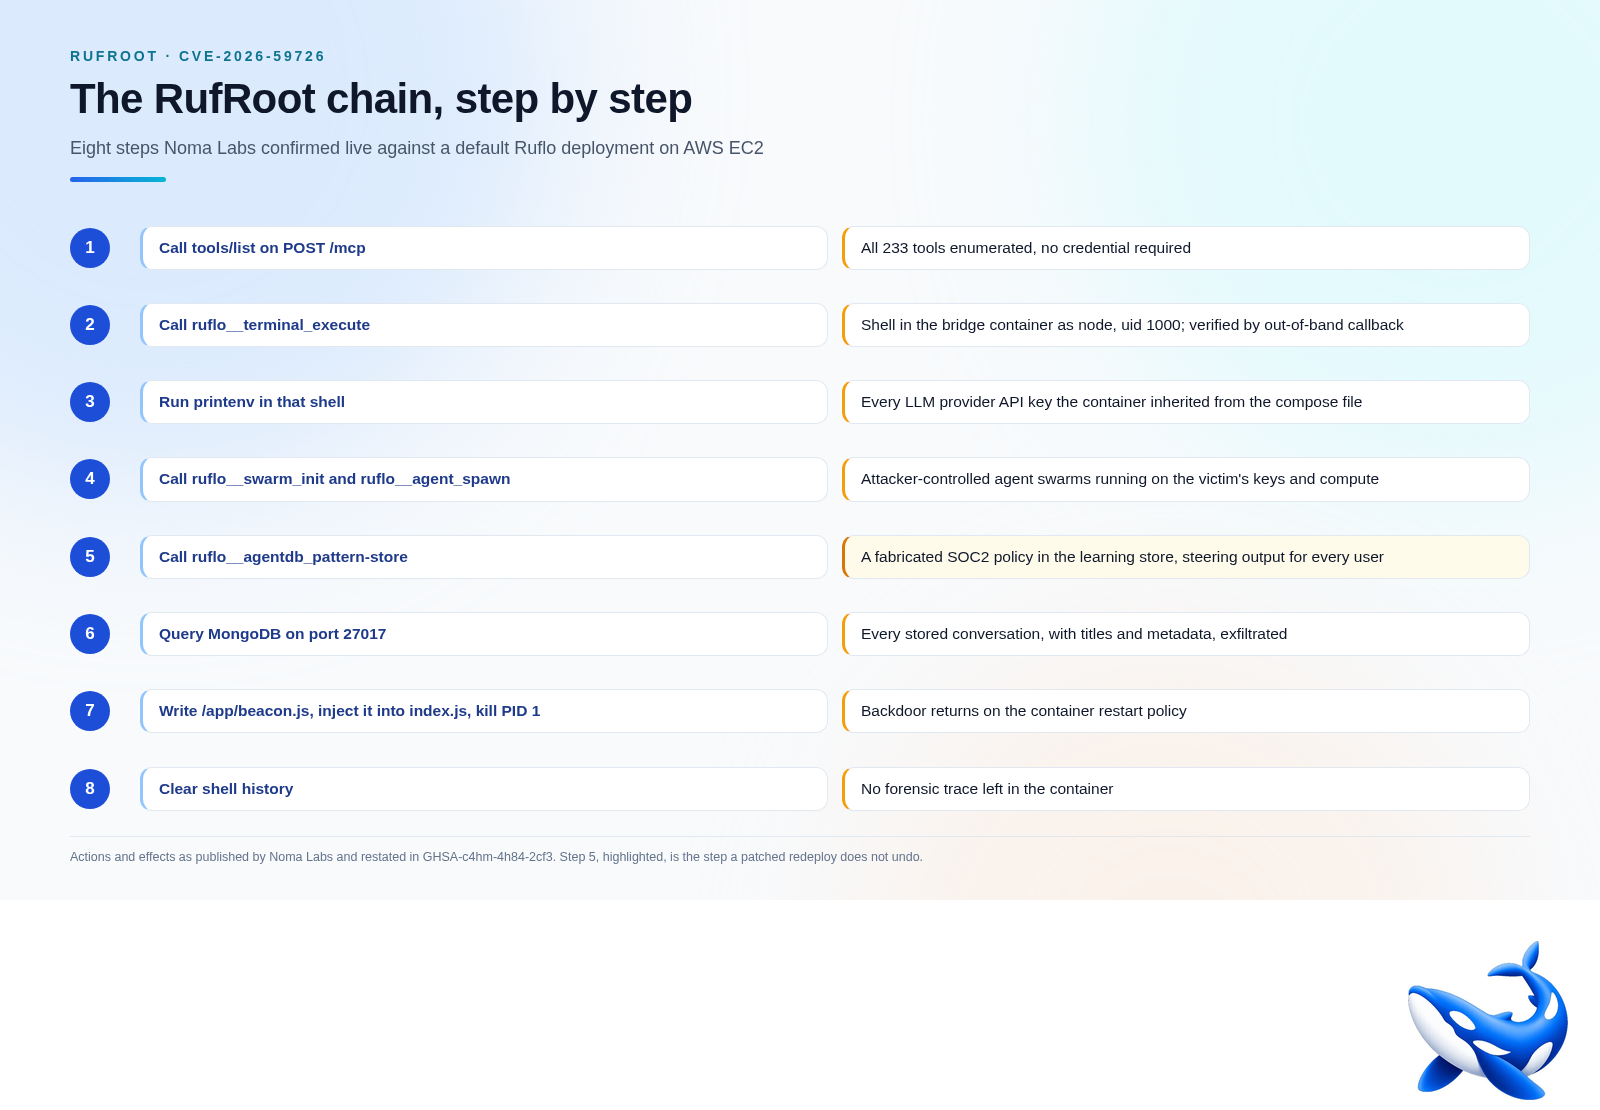
Ruflo MCP มีช่องโหว่ร้ายแรงใน MCP Bridge ซึ่งรับคำขอ JSON-RPC ผ่าน HTTP แล้วส่งต่อไปยังเครื่องมือภายในของระบบ การตั้งค่า Docker Compose เริ่มต้นผูกบริดจ์กับทุกอินเทอร์เฟซบนพอร์ต 3001 และไม่กำหนดข้อมูลรับรอง ทำให้คำขอที่ไม่ได้ยืนยันตัวตนไปยัง /mcp สามารถเรียก ruflo__terminal_execute เพื่อรันคำสั่งในคอนเทนเนอร์ได้ ช่องโหว่นี้มีรหัส CVE-2026-59726 และคะแนน CVSS 10.0 เมื่อเข้าถึงเชลล์ได้ ผู้โจมตีอาจอ่านคีย์ API ของผู้ให้บริการ LLM และบทสนทนาที่เก็บไว้ รวมถึงเขียนคำสั่งลงใน AgentDB ซึ่งเป็นแหล่งความจำที่มีผลต่อคำตอบของ AI ในอินสแตนซ์นั้น ความเสียหายจึงไม่ได้จำกัดแค่การรันคำสั่งครั้งเดียว แต่อาจกระทบผู้ใช้คนอื่นและทำให้เอเจนต์ทำงานต่อไปตามข้อมูลที่ถูกแก้ไข แพ็กเกจ Ruflo รุ่นที่ต่ำกว่า 3.16.3 อยู่ในขอบเขตที่ได้รับผลกระทบ และผู้ดูแลระบุว่าแก้ไขแล้วในรุ่น 3.16.3 ซึ่งออกภายใน 24 ชั่วโมงหลังการเปิดเผย อย่างไรก็ดี การไม่พบรายงานการโจมตีจริงไม่ใช่เหตุผลให้รออัปเดต
- อัปเกรด Ruflo เป็นรุ่น 3.16.3 หรือใหม่กว่า และจำกัดการเข้าถึงพอร์ต 3001 กับ 27017 ด้วยไฟร์วอลล์
- หมุนเวียนคีย์ API ของผู้ให้บริการ LLM และตรวจสอบบันทึกการใช้งานกับบทสนทนาที่จัดเก็บไว้
- ตรวจ AgentDB และ MongoDB หาร่องรอยการแก้ไข รวมถึงรายการที่ถูกแทรกใน agentdb_pattern-store
- สร้างคอนเทนเนอร์ใหม่จากอิมเมจที่สะอาด เพราะการติดตั้งรุ่นที่แก้ไขแล้วอย่างเดียวไม่ย้อนคืนข้อมูลที่ถูกปนเปื้อน
Context7: คำแนะนำในเอกสารอาจกลายเป็นคำสั่งแฝง
Context7 MCP เผชิญความเสี่ยงคนละชนิด ช่องโหว่ CVE-2026-75130 อยู่ในฟีเจอร์ Custom AI Instructions ซึ่งเปิดให้เจ้าของไลบรารีแนบคำแนะนำกับรายการเอกสาร และส่งข้อความนั้นเข้าสู่บริบทของเอเจนต์ที่ค้นหาโดยไม่มีการตรวจสอบหรือทำความสะอาดข้อมูล รายงานระบุว่าช่วงที่ได้รับผลกระทบครอบคลุมถึงรุ่น 2.1.2 นี่คือ prompt injection ในรูปแบบความเสี่ยงของห่วงโซ่อุปทาน เพราะข้อความอันตรายเดินทางมากับเอกสารจากแหล่งที่เอเจนต์ใช้ตามปกติ เซิร์ฟเวอร์ Context7 ไม่ได้อ่านไฟล์หรือรันคำสั่งเอง แต่เอเจนต์ที่เชื่อมต่ออาจมีสิทธิ์เหล่านั้นอยู่แล้ว การสาธิตแสดงให้เห็นว่าเอเจนต์อาจถูกชักนำให้อ่านไฟล์ .env ส่งเนื้อหาไปยังรีโพซิทอรี GitHub ที่ผู้โจมตีควบคุม และลบไฟล์หรือโฟลเดอร์ในเครื่องภายใต้ข้ออ้างว่ากำลังทำความสะอาด ข้อมูลที่มีไม่ได้ระบุรุ่นแก้ไขที่ยืนยันได้ ผู้ดูแลจึงควรตรวจประกาศจากผู้พัฒนาโดยตรงก่อนถือว่าความเสี่ยงหมดไป ระหว่างรอ ควรจำกัดสิทธิ์เอเจนต์ ไม่ให้เข้าถึงความลับหรือสั่งงานระบบโดยอัตโนมัติจากคำแนะนำที่ดึงมาจากเอกสาร
อัปเดตอย่างเดียวไม่พอ ต้องตรวจสิ่งที่เกิดขึ้นแล้ว
แนวทางที่ปลอดภัยที่สุดคือจัดการสองกรณีแยกกัน แต่ตรวจผลกระทบปลายทางร่วมกัน สำหรับ Ruflo ให้ยืนยันรุ่นที่ติดตั้ง จำกัดพอร์ตที่เปิดสู่เครือข่าย และเปลี่ยนคีย์ที่อาจถูกอ่านได้ จากนั้นตรวจ AgentDB, MongoDB และบทสนทนาที่เก็บไว้ เพราะการอัปเดตไม่ได้ลบการแก้ไขที่เกิดขึ้นก่อนหน้า สำหรับ Context7 ให้ตรวจว่าทีมใช้รุ่นใดและติดตามประกาศแก้ไขจากผู้พัฒนา ระหว่างที่ยังไม่มีข้อมูลยืนยันรุ่นแก้ไข ควรปฏิบัติต่อคำแนะนำที่มาจากเอกสารภายนอกเสมือนข้อมูลที่ไม่น่าเชื่อถือ และตั้งข้อจำกัดไม่ให้เอเจนต์อ่านไฟล์ลับ ส่งข้อมูลออก หรือทำลายไฟล์โดยไม่มีการยืนยันจากคน ความผิดพลาดที่ควรหลีกเลี่ยงคือเชื่อว่าเซิร์ฟเวอร์ที่ไม่มีสิทธิ์เข้าถึงระบบโดยตรงย่อมปลอดภัย บทเรียนจากทั้งสองช่องโหว่ชัดเจนว่าอันตรายอาจเกิดจากสิทธิ์ของเอเจนต์ที่รับคำสั่งต่อ สรุปคืออัปเดต Ruflo ทันที ตรวจและกู้คืนสภาพแวดล้อมที่เกี่ยวข้อง และอย่าปล่อยให้ Context7 หรือแหล่งเอกสารใดสั่งเอเจนต์ได้โดยไร้ขอบเขต