
API Security Breach ครั้งนี้คืออะไร และทำไมผู้ใช้ต้องสนใจ
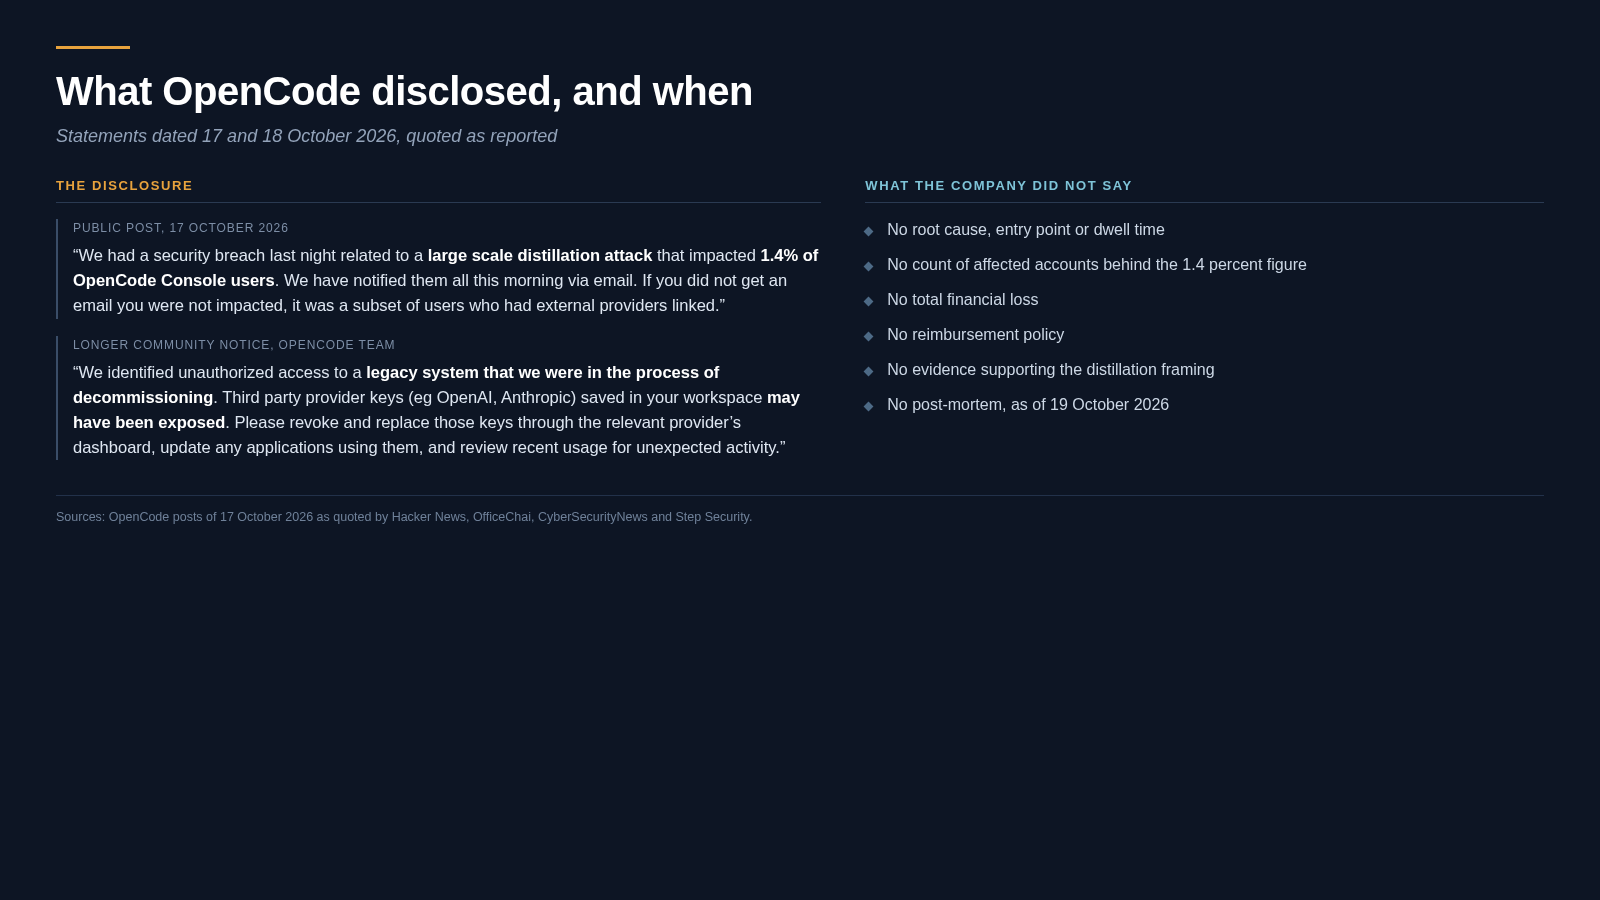
API Security Breach ในบริบทของบริการ AI คือเหตุที่บุคคลไม่พึงประสงค์สามารถเข้าถึงระบบที่เก็บคีย์ API ของผู้ใช้ แล้วนำคีย์เหล่านั้นไปใช้เรียกโมเดล AI ผ่านผู้ให้บริการอย่าง OpenAI Anthropic หรือ Google โดยที่เจ้าของคีย์ไม่รู้ตัว ส่งผลให้เกิดการใช้ทรัพยากรคอมพิวต์และค่าใช้จ่ายจำนวนมาก รวมถึงเปิดช่องให้ดึงข้อมูลหรือผลลัพธ์จากโมเดลในปริมาณสูงเพื่อวัตถุประสงค์ที่ผู้ใช้ไม่ได้อนุญาต เช่นการทำ model distillation หรือการโจมตีอื่น ๆ ที่อาศัยความสามารถของโมเดล AI กรณีล่าสุดเกิดขึ้นกับระบบ Console รุ่นเก่าของ OpenCode ซึ่งเป็นแพลตฟอร์มที่ให้ผู้ใช้เชื่อมต่อคีย์จากผู้ให้บริการ AI ภายนอกหลายรายเข้ากับพื้นที่ทำงานของตนเอง โดยมีการเปิดเผยว่ามีการเข้าถึงระบบ Console ที่กำลังจะถูกยกเลิก และคีย์ของผู้ให้บริการ AI บุคคลที่สามที่ถูกบันทึกไว้ใน workspace ของผู้ใช้บางรายอาจถูกเปิดเผย รวมถึงคีย์จาก OpenAI Anthropic และ Google การโจมตีนี้มุ่งเป้าไปที่ระบบ Console ที่โฮสต์อยู่ ไม่ใช่ตัวแอปพลิเคชันแบบ CLI แบบโอเพ่นซอร์สโดยตรง และมีรายงานว่าคีย์ API ของประมาณ 1.4% ของผู้ใช้ Console ถูกนำไปใช้จนเกิดค่าใช้จ่ายระดับสูง เหตุการณ์นี้จึงไม่ใช่ปัญหาของผู้พัฒนาเพียงอย่างเดียว แต่เป็นสัญญาณเตือนตรง ๆ ว่าผู้ใช้ทุกคนที่ถือคีย์ API อยู่กำลังถือระเบิดเวลาในมือ
ใครได้รับผลกระทบ และความรุนแรงของการหลุดคีย์ครั้งนี้
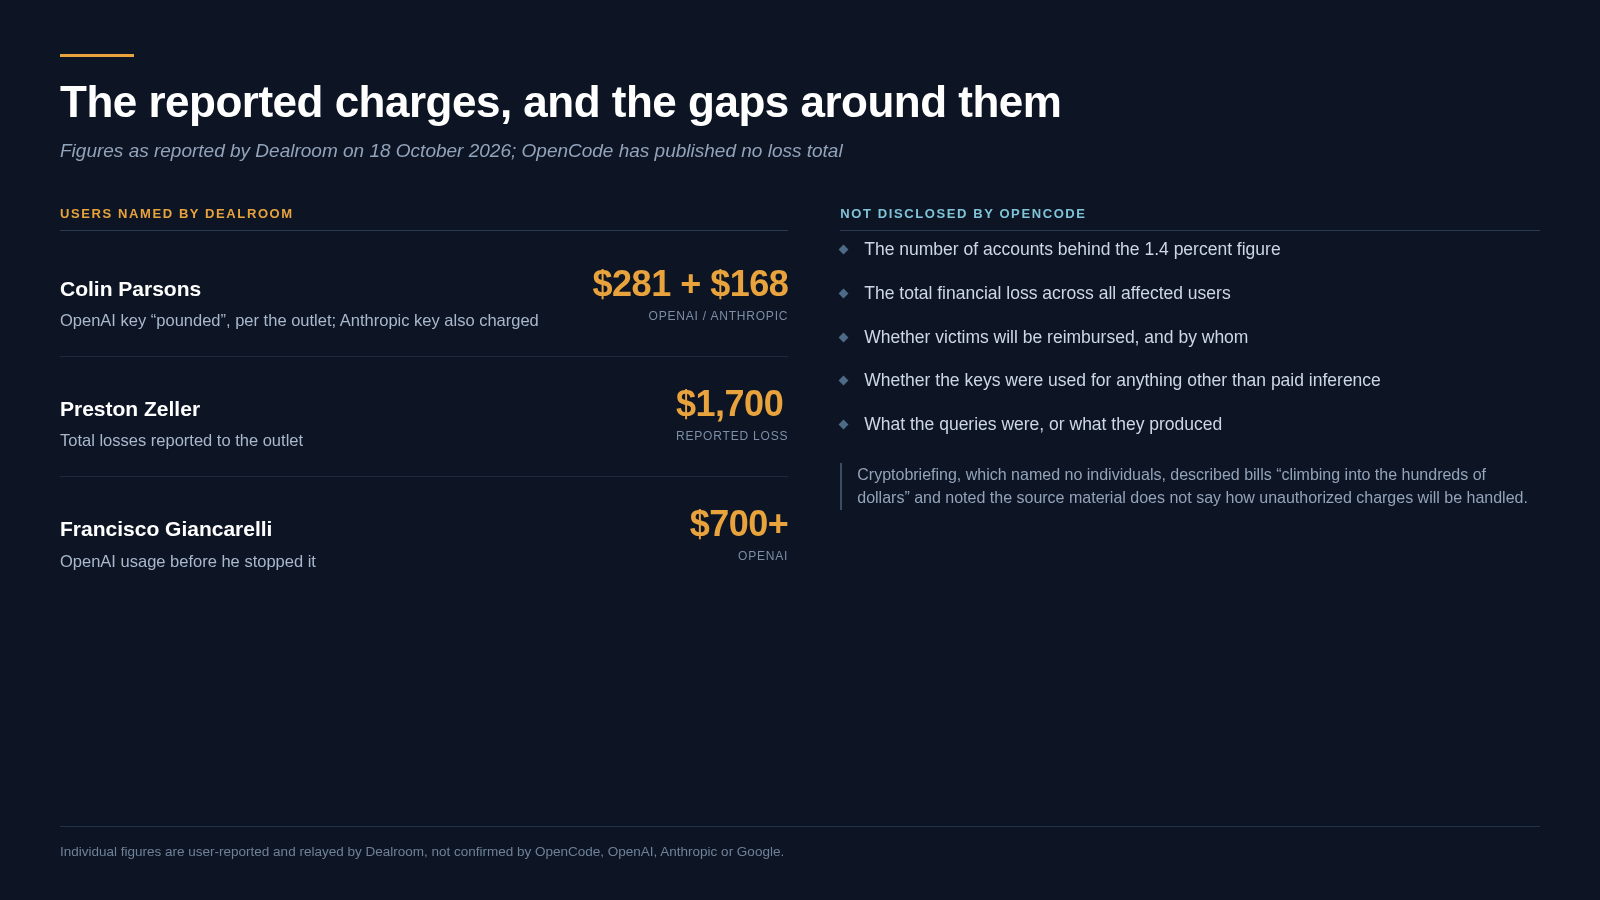
แม้ OpenCode จะระบุว่าการละเมิดครั้งนี้กระทบผู้ใช้ Console ประมาณ 1.4% และเป็นเพียง “ผู้ใช้บางส่วนที่เชื่อมต่อผู้ให้บริการภายนอก” เท่านั้น แต่ตัวเลขเปอร์เซ็นต์ไม่ได้สะท้อนความเสียหายที่แท้จริง เพราะแต่ละคีย์ที่หลุดสามารถถูกใช้ยิงคำขอไปยังโมเดล AI จำนวนมากในเวลาอันสั้น รายงานระบุว่าการโจมตีมุ่งเป้าไปที่ระบบ Console ออนไลน์รุ่นเก่าที่นักพัฒนาบางคนฝากคีย์ API สำหรับบริการ AI ภายนอกไว้ใน workspace นั่นหมายความว่าผู้ใช้ที่คิดว่าตนเพียง “ผูกคีย์ไว้ในแดชบอร์ดเพื่อความสะดวก” กลับกลายเป็นจุดอ่อนหลักของระบบ ความรุนแรงไม่ได้อยู่แค่การเข้าถึงคีย์ แต่คือการถูกใช้จริง มีผู้ใช้รายงานว่าคีย์ของตนถูกนำไปใช้จนเกิดค่าใช้จ่ายระดับสูงในหลายบัญชีพร้อมกัน ทั้งฝั่ง OpenAI Anthropic และ Google AI มีกรณีที่ค่าใช้จ่ายเพิ่มขึ้นอย่างรวดเร็วภายในคืนเดียวโดยเจ้าของบัญชีไม่รู้ตัว ขณะที่อีกแหล่งข้อมูลระบุว่ามีผู้ใช้บางรายถูกเรียกเก็บเงินในระดับหลายร้อยหน่วยค่าใช้จ่าย แต่สิ่งที่น่ากังวลคือ OpenCode ยังไม่ได้เปิดเผยจำนวนบัญชีที่อยู่เบื้องหลังตัวเลข 1.4% หรือยอดความเสียหายรวม และระบุเพียงว่าตอนนี้เหตุการณ์ยังดำเนินอยู่จึงไม่สามารถให้รายละเอียดเพิ่มเติมได้ นี่คือช่องว่างด้านข้อมูลที่ทำให้ผู้ใช้ต้องระวังตัวเองมากกว่ารอคำตอบจากระบบ
สิ่งที่ผู้ใช้ต้องทำทันที: หมุนคีย์ ตรวจการใช้งาน ตั้งแจ้งเตือน
มุมมองของผู้เขียนชัดเจนมาก เหตุการณ์นี้ไม่ใช่เรื่องของ “เขา” แต่เป็นแบบฝึกหัดบังคับสำหรับทุกคนที่ถือคีย์ API ของบริการ AI อยู่ในมือ หากคุณเคยเชื่อมต่อคีย์ OpenAI Anthropic หรือ Google ผ่าน OpenCode Console หรือแพลตฟอร์มคล้ายกัน ขั้นตอนต่อไปนี้ต้องทำทันทีไม่ใช่ภายหลัง หนึ่ง ยกเลิกและออกคีย์ใหม่ทั้งหมด ผู้ให้บริการแนะนำให้ผู้ใช้เพิกถอนและแทนที่คีย์ที่อาจถูกเปิดเผยผ่านแดชบอร์ดของผู้ให้บริการที่เกี่ยวข้อง จากนั้นอัปเดตทุกแอปพลิเคชันที่ใช้คีย์เหล่านั้น และตรวจสอบการใช้งานล่าสุดเพื่อหากิจกรรมที่ไม่คาดคิด มีคำแนะนำเพิ่มเติมว่าควรเข้าสู่แดชบอร์ดของผู้ให้บริการโดยตรง ไม่คลิกลิงก์ในอีเมลแจ้งเหตุ เพื่อหลีกเลี่ยงฟิชชิงที่อาจตามมา สอง ตรวจสอบบิลและล็อกการใช้งานย้อนหลังอย่างน้อยตั้งแต่วันที่มีการเปิดเผยเหตุการณ์ เพื่อดูว่ามีการเรียกใช้โมเดลผิดปกติหรือไม่ และควรกำหนดขีดจำกัดค่าใช้จ่ายต่อคีย์เพื่อจำกัดความเสียหายหากคีย์ถูกขโมยอีกครั้งในอนาคต สาม เปิดระบบแจ้งเตือนการใช้งานและค่าใช้จ่ายของ API ให้แจ้งเตือนทันทีเมื่อมีการใช้ทรัพยากรผิดปกติ ผู้ให้บริการ AI หลายรายมีระบบแจ้งเตือนอยู่แล้ว แต่ผู้ใช้จำนวนมากไม่เคยเปิดใช้ นี่คือเวลาที่ต้องเปลี่ยนพฤติกรรมจาก “ใช้ไปก่อนค่อยดูทีหลัง” มาเป็น “ดูให้ทันก่อนที่จะสาย”
บทบาทของผู้ให้บริการ AI และช่องว่างด้านความปลอดภัยที่เราเห็น
เหตุการณ์นี้เผยให้เห็นความจริงที่ไม่สบายใจ ผู้ให้บริการ AI อย่าง OpenAI Anthropic และ Google มีระบบความปลอดภัยของตนเอง แต่เมื่อคีย์ถูกเก็บไว้ในแพลตฟอร์มตัวกลางที่มีช่องโหว่ ความปลอดภัยของผู้ใช้ก็พังลงทันที OpenCode ระบุว่ากำลังทำงานร่วมกับทั้งสามรายเพื่อแก้ไขปัญหา ขณะที่มีรายงานว่าผู้ให้บริการบางรายได้ทำการระงับคีย์ที่ประเมินว่าถูกเจาะ และมีการทำงานร่วมกันเพื่อคืนสิทธิ์การเข้าถึงและจัดการเครดิตที่ถูกใช้ไปจากการโจมตี อีกแหล่งข้อมูลรายงานว่า Anthropic ได้เพิกถอนคีย์ API ที่เกี่ยวข้องกับเหตุการณ์นี้ อย่างไรก็ตาม สิ่งที่ขาดหายไปคือความโปร่งใสในระดับที่ผู้ใช้ควรได้รับ OpenCode ยังไม่ได้เปิดเผยสาเหตุรากของการโจมตี วิธีที่ผู้บุกรุกเข้าถึงระบบ Console รุ่นเก่า ระยะเวลาที่อยู่ในระบบ หรือยอดความเสียหายรวม รวมถึงนโยบายการชดเชยอย่างเป็นทางการ และยังไม่มีการวิเคราะห์หลังเหตุการณ์เผยแพร่ต่อสาธารณะ ณ ช่วงเวลาที่มีการรายงาน ผู้เขียนเห็นว่าการสื่อสารที่จำกัดเช่นนี้ทำให้ผู้ใช้ต้องพึ่งพาข้อมูลจากผู้เสียหายที่ออกมาเล่าบนแพลตฟอร์มต่าง ๆ มากกว่าข้อมูลจากระบบเอง ซึ่งไม่ใช่สภาพที่ดีสำหรับความเชื่อมั่นใน AI provider security ในระยะยาว
บทสรุป: ปกป้องคีย์ API ของคุณราวกับเป็นรหัสผ่านธนาคาร
บทเรียนจาก API Security Breach ครั้งนี้ตรงไปตรงมา คีย์ API ของผู้ให้บริการ AI ไม่ใช่แค่โทเคนสำหรับนักพัฒนา แต่คือกุญแจที่เปิดประตูสู่ทรัพยากรคอมพิวต์จำนวนมาก และค่าใช้จ่ายที่อาจพุ่งขึ้นอย่างรวดเร็วโดยที่คุณไม่ทันตั้งตัว กรณี OpenCode Console แสดงให้เห็นว่าการฝากคีย์ไว้กับระบบตัวกลางที่ออกแบบมาเพื่อความสะดวก สามารถเปลี่ยนเป็นจุดรวมความเสี่ยงที่ทำให้คีย์จากหลายผู้ให้บริการหลุดพร้อมกันได้ ผู้เขียนเชื่อว่าผู้ใช้ต้องเปลี่ยนวิธีคิดจาก “คีย์สำหรับทดลองเล่น AI” มาเป็น “ข้อมูลลับระดับสูง” ที่ต้องได้รับการปกป้องเทียบเท่ารหัสผ่านธนาคาร หมุนคีย์เป็นประจำ ตรวจสอบบิลและการใช้งานอย่างสม่ำเสมอ ตั้งแจ้งเตือนทุกช่องทาง และระวังทุกครั้งที่ต้องฝากคีย์ไว้กับแพลตฟอร์มใด ๆ หากผู้ใช้ไม่ยกระดับวินัยด้านความปลอดภัยของตนเอง ต่อให้ผู้ให้บริการ AI ลงทุนกับระบบป้องกันมากแค่ไหน ช่องโหว่ตัวกลางแบบ OpenCode Console ก็จะยังคงเป็นประตูเปิดที่รอให้ผู้โจมตีเข้ามาใช้ประโยชน์อยู่ดี