
ภัยไซเบอร์ที่เร็วขึ้น ไม่เปิดโอกาสให้ตั้งรับช้า
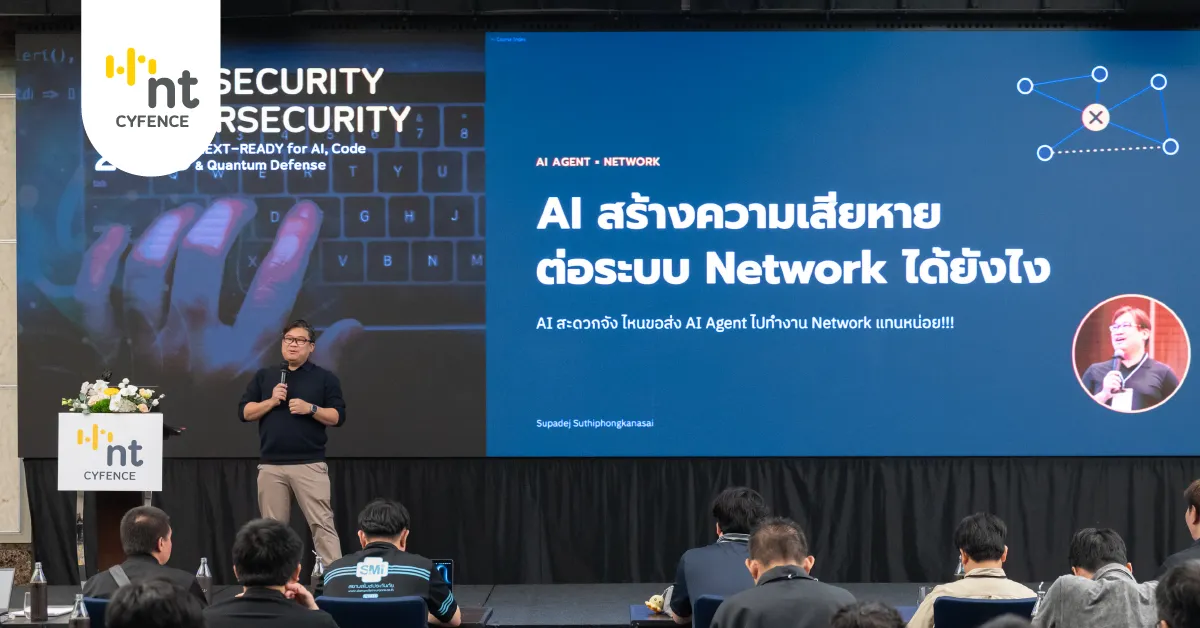
ภัยไซเบอร์ AI คือการใช้ระบบปัญญาประดิษฐ์และ AI Agent เพื่อเร่งค้นหาและทดสอบจุดอ่อนในระบบดิจิทัล จนผู้โจมตีสามารถเพิ่มปริมาณและความเร็วของการโจมตีได้เกินกว่าการรับมือแบบเดิม ผู้ว่าการธนาคารแห่งประเทศไทยระบุว่า AI Agent ถูกใช้ระดมยิงคำสั่งเพื่อค้นหาช่องโหว่ครั้งละ 4–5 ล้านครั้ง และเมื่อพบจุดอ่อนก็โจมตีซ้ำทันที ตัวเลขความพยายามเจาะระบบเพิ่มขึ้นทั่วโลก รวมถึงไทย ประเด็นสำคัญจึงไม่ใช่แค่จำนวนครั้ง แต่คือความเร็วที่ทำให้ช่องโหว่เพียงจุดเดียวกลายเป็นโอกาสถูกโจมตีต่อเนื่อง องค์กรไม่ควรเข้าใจผิดว่าการมีระบบป้องกันเดิมเท่ากับพร้อมรับมือ เพราะเครื่องมือที่ทำงานได้รวดเร็วขึ้นย่อมบีบให้การตรวจจับและการตอบสนองเร็วขึ้นตาม การตั้งรับโดยรอรายงานเหตุการณ์หรือการตรวจสอบเป็นรอบ ๆ มีโอกาสช้าเกินไป สิ่งที่ต้องยกระดับคือความสามารถในการเห็นสัญญาณผิดปกติและลงมือจำกัดความเสียหายโดยไม่รอให้เหตุลุกลาม
การป้องกันช่องโหว่ต้องเริ่มจากวงจรพัฒนาระบบ
การป้องกันช่องโหว่ไม่ควรเป็นงานเฉพาะของทีมรักษาความปลอดภัยหลังระบบเปิดใช้งาน แต่ต้องเริ่มตั้งแต่การเขียนโค้ด การทดสอบ และการดูแลเครือข่ายอย่างต่อเนื่อง แนวทาง Secure Code ใช้ AI ช่วยพัฒนาซอฟต์แวร์ได้รวดเร็วและลดความเสี่ยงจากจุดอ่อน ทว่าองค์กรต้องตรวจสอบโค้ดและผลการทดสอบ ไม่ควรถือว่าการใช้ AI ทำให้ซอฟต์แวร์ปลอดภัยโดยอัตโนมัติ ควรกำหนดขั้นตอนให้ทีมพัฒนาตรวจหาช่องโหว่ก่อนนำระบบขึ้นใช้งาน จัดลำดับแก้ไขตามความเสี่ยง และติดตามว่าการแก้ไขได้ผลจริงหรือไม่ ขณะเดียวกันต้องเฝ้าระวังความผิดปกติบนเครือข่ายและเตรียมวิธีแยกระบบที่ถูกสงสัยออกจากส่วนอื่นโดยเร็ว เพราะเมื่อผู้โจมตีพบจุดอ่อนแล้วอาจยิงซ้ำทันที AI Agent โจมตีทำให้การประเมินความเสี่ยงเป็นครั้งคราวไม่พอ องค์กรควรทบทวนระบบที่เชื่อมต่อภายนอกและสิทธิ์การเข้าถึงอย่างสม่ำเสมอ พร้อมซ้อมขั้นตอนแจ้งเหตุและตอบสนองให้ทีมรู้หน้าที่ก่อนเกิดเหตุจริง
กำกับ AI Agent และเตรียมคนให้พร้อมตอบสนอง
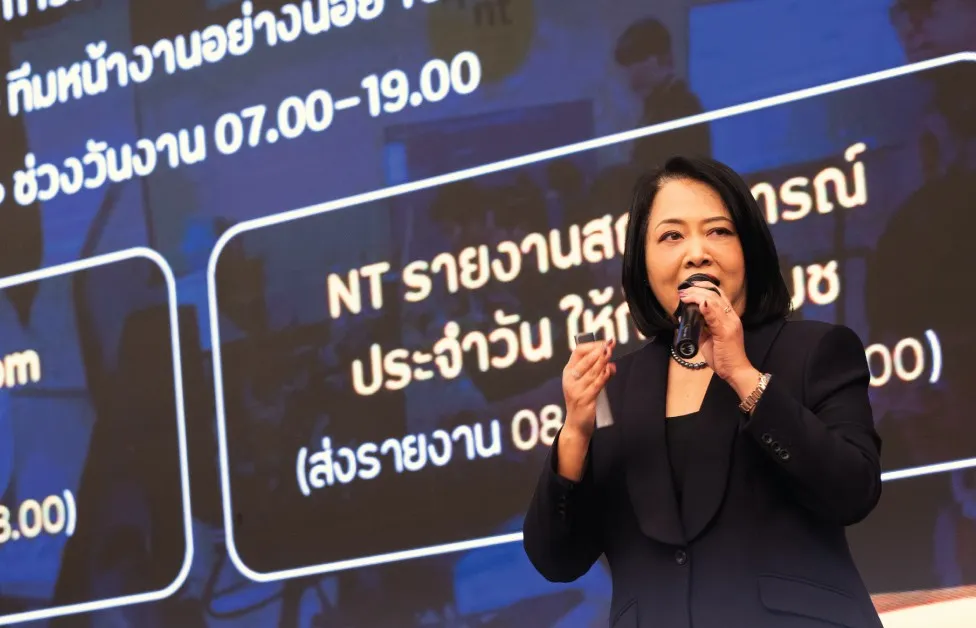
การใช้ AI ป้องกันระบบมีประโยชน์ แต่การปล่อยให้ AI Agent จัดการเครือข่ายโดยไม่มีขอบเขตอาจสร้างความเสียหายเสียเอง แนวทาง AI Defense จึงควรรวมทั้งการใช้ AI Agent อย่างปลอดภัยและการกำกับดูแลการทำงานของมัน องค์กรควรกำหนดว่า Agent ใดมีสิทธิ์เข้าถึงระบบ ข้อมูล หรือการตั้งค่าใด พร้อมบันทึกกิจกรรมและให้มนุษย์ตรวจทานการดำเนินการที่มีผลกระทบสูง ความพร้อมไม่ได้มาจากเครื่องมืออย่างเดียว ต้องเตรียมคน กระบวนการ และเทคโนโลยีให้ทำงานร่วมกัน ทีมปฏิบัติการควรรู้ว่าใครเป็นผู้ตัดสินใจเมื่อพบเหตุ ใครมีอำนาจจำกัดการเชื่อมต่อ และจะประสานงานกับผู้ดูแลระบบอย่างไร การซ้อมสถานการณ์จำลองช่วยเปิดจุดติดขัดก่อนเกิดการโจมตีจริง และทำให้การตอบสนองไม่ขึ้นกับคนใดคนหนึ่ง เมื่อภัยคุกคามเปลี่ยนเร็วกกว่าแผนรับมือขององค์กร การทบทวนแผนเป็นประจำจึงสำคัญกว่าการมีเอกสารที่ไม่เคยทดสอบ
ความปลอดภัยควอนตัมต้องอยู่ในแผนระยะยาว
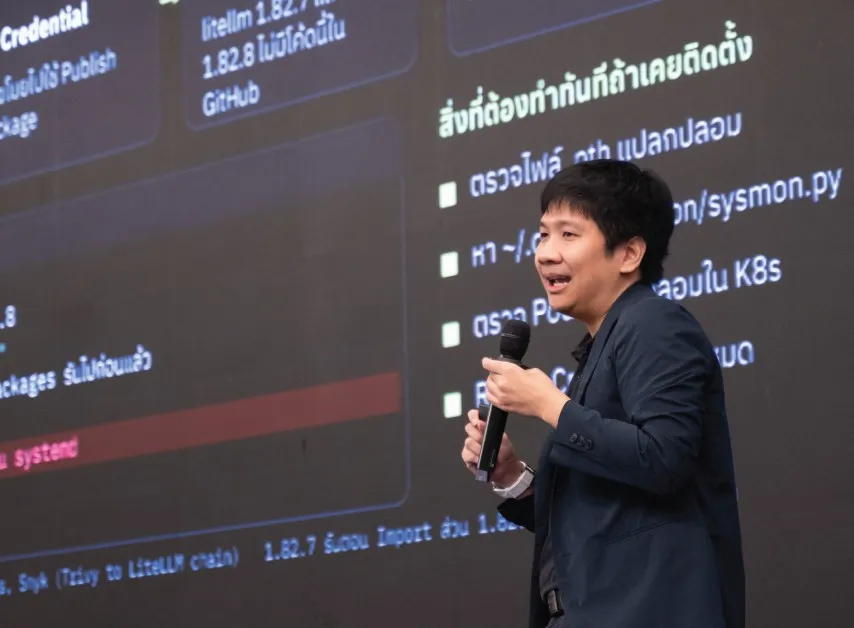
การรับมือภัยไซเบอร์ไม่ได้จบที่ AI เพราะคอมพิวเตอร์ควอนตัมอาจท้าทายวิธีเข้ารหัสที่องค์กรพึ่งพาอยู่ ความปลอดภัยควอนตัมจึงควรเป็นส่วนหนึ่งของแผนดูแลข้อมูลระยะยาว ไม่ใช่เรื่องที่เลื่อนไปพิจารณาเมื่อเทคโนโลยีพร้อมใช้งานในวงกว้าง แนวทางที่องค์กรควรเริ่มคือสำรวจว่าข้อมูลสำคัญถูกเข้ารหัสด้วยมาตรฐานใด ระบบใดพึ่งพาการเข้ารหัสเหล่านั้น และมีผู้ให้บริการรายใดเกี่ยวข้อง จากนั้นวางแผนเปลี่ยนผ่านสู่มาตรฐานการเข้ารหัสหลังยุคควอนตัม หรือ PQC ซึ่งออกแบบมาเพื่อปกป้องข้อมูลจากความเสี่ยงของคอมพิวเตอร์ควอนตัม การรู้จักทรัพย์สินและการพึ่งพาระบบก่อนจะช่วยให้การเปลี่ยนผ่านมีลำดับ ไม่ใช่การเร่งแก้เมื่อเผชิญข้อจำกัด ข้อสรุปคือองค์กรต้องมองความมั่นคงปลอดภัยเป็นความสามารถในการปรับตัว ทั้งตรวจจับเหตุได้เร็ว ลดช่องโหว่ตั้งแต่ต้นทาง กำกับ AI Agent และเตรียมแผน PQC การรอให้ภัยชัดเจนก่อนค่อยลงมือ เป็นกลยุทธ์ที่เสี่ยงเกินไปในวันที่ผู้โจมตีค้นหาจุดอ่อนได้เป็นล้านครั้ง