
ทำไม Data Resilience จึงเป็นแนวป้องกันแรนซัมแวร์ที่องค์กรไม่ควรมองข้าม
Data Resilience หรือความยืดหยุ่นข้อมูล คือแนวคิดในการออกแบบระบบสำรองข้อมูล การตรวจจับภัยคุกคาม และการกู้คืนข้อมูลให้ทำงานร่วมกันอย่างเป็นชั้นเชิง เพื่อให้ข้อมูลสำคัญขององค์กรสามารถทนต่อการโจมตี เช่น แรนซัมแวร์ ความเสียหายจากมนุษย์ หรือความผิดพลาดเชิงเทคนิค พร้อมฟื้นตัวกลับมาสู่การดำเนินงานตามปกติให้เร็วที่สุด ลดทั้งเวลาหยุดชะงักและผลกระทบทางธุรกิจในภาพรวม มุมมองแบบเดิมที่มุ่งแค่ป้องกันแรนซัมแวร์ด้วยไฟร์วอลล์และแอนติไวรัสไม่พออีกต่อไป เพราะการโจมตีสมัยใหม่เลี่ยงระบบหน้าด่านเข้ามาเก็บดักข้อมูลและเข้ารหัสทีหลัง การสร้างความยืดหยุ่นข้อมูลจึงต้องออกแบบให้ระบบสำรองข้อมูล การตรวจจับภัยคุกคาม และการกู้คืนข้อมูลเป็นด่านรับมือครบวงจร ตั้งแต่ก่อน ระหว่าง และหลังเหตุการณ์โจมตี เพื่อให้องค์กรไม่ต้องตัดสินใจอยู่ในมุมมืดว่าจะจ่ายค่าไถ่หรือยอมสูญเสียระบบทั้งหมด
Threat Hunting และการตรวจจับภัยคุกคามอัตโนมัติ หยุดแรนซัมแวร์ก่อนเข้ารหัสลามทั้งองค์กร
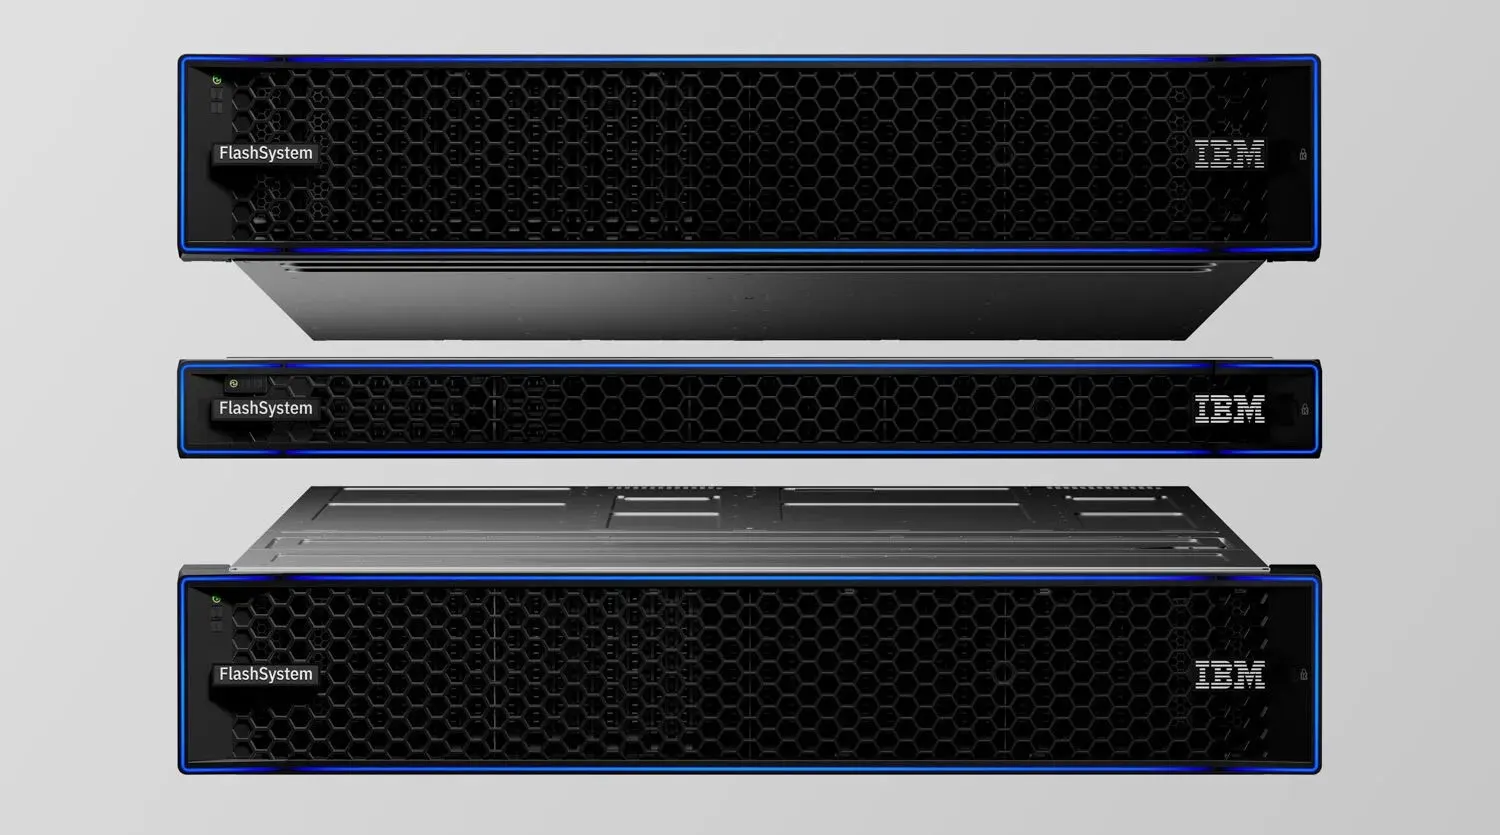
องค์กรที่จริงจังกับการป้องกันแรนซัมแวร์ต้องคิดว่าแบ็กอัพไม่ใช่แค่ที่เก็บ แต่เป็นพื้นที่ล่าภัยคุกคามด้วย การเพิ่มความสามารถด้าน threat hunting ลงไปในระบบสำรองข้อมูลช่วยให้ค้นหามัลแวร์ที่แฝงอยู่ในข้อมูลสำรองและหยุดมันก่อนถูกนำมากู้คืนกลับสู่ระบบปฏิบัติการจริง แพลตฟอร์มหนึ่งผสาน threat scanning จาก Sophos เพื่อจับ polymorphic malware ที่เลี่ยงการตรวจแบบ signature และยังให้ทีมเขียนกฎ YARA threat scanning เพื่อค้นหาภัยคุกคามเฉพาะที่ตนเองกังวล แนวทางนี้เสริมด้วย Rapid threat hunting ที่สแกนหาไฟล์อันตรายจากค่า SHA-256 ผ่าน threat intelligence feed ทั้งแบบในตัวและแบบกำหนดเอง ด้านฮาร์ดแวร์ ระบบจัดเก็บข้อมูลที่ใช้โมดูล FlashCore และ Machine Learning วิเคราะห์สถิติ I O ภายในอุปกรณ์ถูกออกแบบให้ตรวจจับรูปแบบการโจมตีของแรนซัมแวร์ได้ภายใน 60 วินาทีตามเงื่อนไขเทคนิคที่กำหนด นี่คือการตรวจจับภัยคุกคามแบบหลายชั้นที่เพิ่มโอกาสเห็นการเข้ารหัสผิดปกติทันก่อนมันลามถึงข้อมูลสำคัญ
ระบบสำรองข้อมูลและกลยุทธ์ความยืดหยุ่นข้อมูลที่มากกว่าการเก็บไฟล์ไว้เฉยๆ
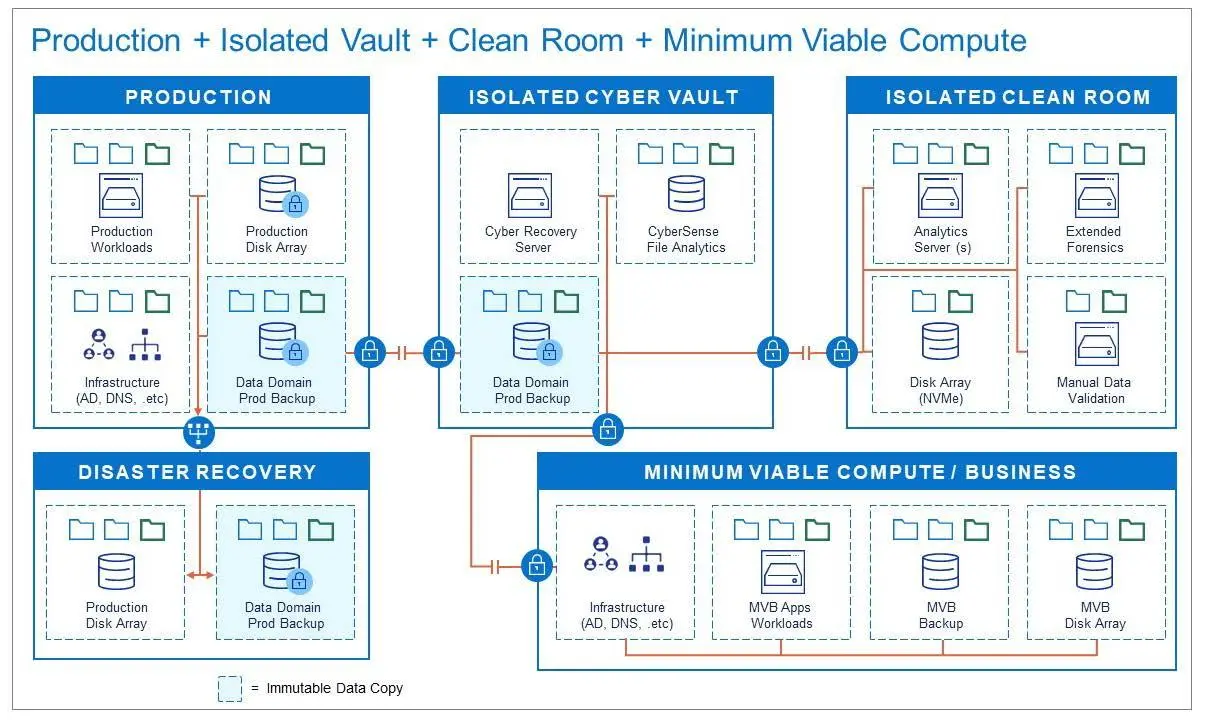
หากองค์กรยังมองระบบสำรองข้อมูลเป็นเพียงพื้นที่เก็บไฟล์ก็คือกำลังปล่อยโอกาสป้องกันแรนซัมแวร์ให้หลุดมือ กลยุทธ์ความยืดหยุ่นข้อมูลที่ดีต้องเริ่มจากการวางรากฐานความปลอดภัย การสร้างสำเนาข้อมูลที่ไม่สามารถแก้ไขหรือลบได้ การตรวจจับความผิดปกติ การกู้คืนข้อมูล และการทำงานแบบอัตโนมัติ ซึ่งถูกสรุปเป็นกรอบปกป้องข้อมูล 5 ด้านบนพื้นฐาน NIST Cybersecurity Framework 2.0 ฝั่งฮาร์ดแวร์จัดเก็บข้อมูล ฟังก์ชัน Safeguarded Copy สร้างจุดกู้คืนข้อมูลแบบ Point in Time ที่เป็น Immutable Recovery Point แยกออกจากระบบปฏิบัติการหลักในเชิงตรรกะแบบ Logical Air Gap พร้อมพื้นที่ Secure Recovery Environment สำหรับทดสอบและกู้คืนข้อมูลอย่างปลอดภัยก่อนนำกลับสู่ระบบจริง ขณะที่อีกแพลตฟอร์มสแกนข้อมูลใน vault แบบ air gapped ที่จัดการเอง เพื่อยืนยันว่าข้อมูลสะอาดก่อนใช้กู้คืนเมื่อเกิดเหตุ นี่คือภาพของระบบสำรองข้อมูลที่กลายเป็นหัวใจของความยืดหยุ่นข้อมูล มากกว่าการสำรองแบบดั้งเดิมที่ใช้กู้คืนเฉพาะเวลาลบไฟล์พลาด
Recovery Orchestration และ Identity Resilience ลดเวลาล่มระบบเมื่อถูกโจมตี
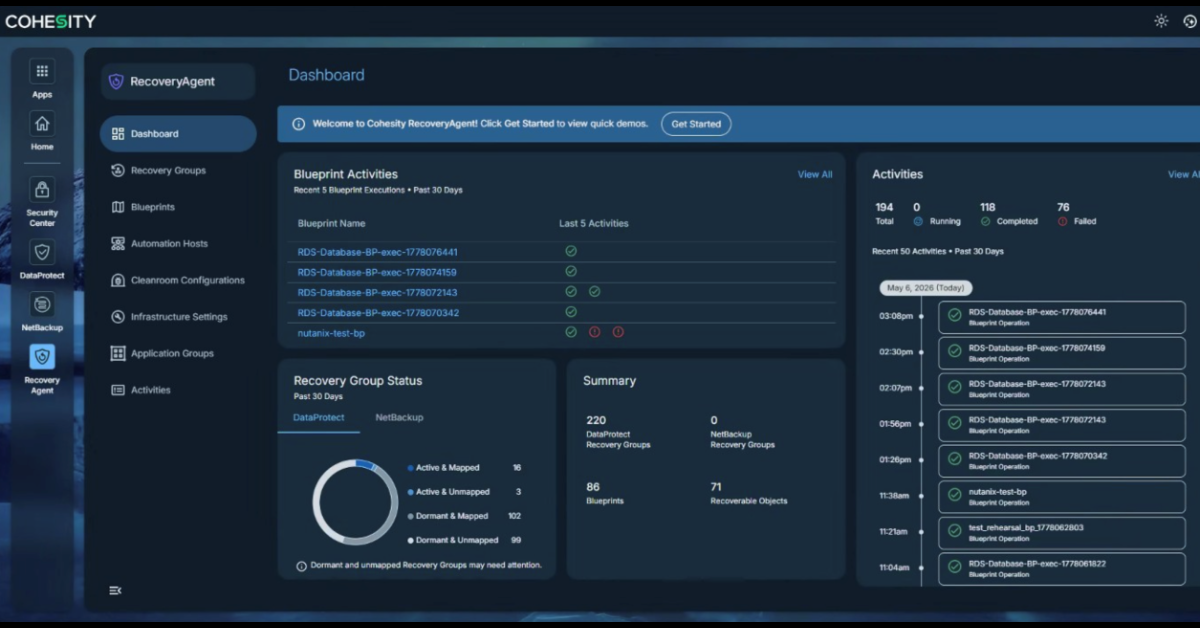
คำถามสำคัญไม่ใช่แค่ว่าป้องกันแรนซัมแวร์ได้หรือไม่ แต่คือเมื่อถูกโจมตีแล้วจะลุกขึ้นยืนใหม่ได้เร็วแค่ไหน การใช้ Recovery Orchestration แบบอัตโนมัติเข้ามาแทน runbook ที่ต้องลงมือทำเอง ช่วยจัดลำดับการกู้คืน ตรวจสอบระบบใน clean room และเชื่อมกลับเข้า production อย่างเป็นขั้นตอน รวมถึงซ้อมขั้นตอนกู้คืนได้ซ้ำตามต้องการ นี่คือการออกแบบการกู้คืนข้อมูลให้เป็นกระบวนการที่ทดสอบได้ ไม่ใช่งานเฉพาะกิจในวันที่ทุกคนตื่นตระหนก ด้าน Identity Resilience แพลตฟอร์มหนึ่งเพิ่มความสามารถ Active Directory Forest Recovery แบบอัตโนมัติเต็มรูปแบบ เพื่อป้องกันจุดล้มครึ่งเดียวของระบบยืนยันตัวตน เมื่อ AD Forest ซึ่งเป็นโครงสร้างระดับบนสุดของ Active Directory ถูก ransomware หรือ wiper ทำลาย ผู้ใช้จะล็อกอินไม่ได้และงานกู้คืนอื่นต้องหยุดรอ ปัจจุบันผู้ดูแลสามารถสั่งกู้คืน AD Forest จาก console โดยตรง อ่านข้อมูลจากสำเนา backup และค่าคอนฟิกเซิร์ฟเวอร์ที่เก็บแบบ immutable ผ่าน blueprint สองขั้นตอน คือเตรียมและลงทะเบียนเซิร์ฟเวอร์ ADFR จากนั้นเตรียม Domain Controller และกู้คืน AD Forest กลับไปยังจุดที่เลือก แนวคิดนี้ชี้ชัดว่า Identity Resilience คือส่วนหนึ่งของ Data Resilience ไม่ใช่ฟีเจอร์เสริม
Self-Managed Control Plane และกลยุทธ์หลายชั้น มุมมองใหม่ของการถือครองข้อมูลและการป้องกันแรนซัมแวร์
สำหรับองค์กรขนาดกลางถึงใหญ่ โดยเฉพาะที่มีข้อกำหนดด้าน data sovereignty หรืออยู่ในอุตสาหกรรมที่ถูกกำกับดูแลเข้ม ระบบสำรองข้อมูลและการกู้คืนที่ดีต้องทำงานได้โดยไม่ส่งข้อมูลออกนอกการควบคุมของตนเอง การใช้ Helios control plane แบบ self managed ที่เพิ่มความสามารถด้าน threat hunting identity resilience และ recovery orchestration เข้ามา เพื่อให้รันระบบภายในและยังลดความเสี่ยงจากการโจมตีแบบทำลายล้างพร้อมกู้คืนระบบได้เร็วขึ้น โดยไม่ต้องส่งข้อมูลออกนอกการควบคุม นี่คือสมดุลระหว่างการป้องกันแรนซัมแวร์กับการถือครองข้อมูลเองอย่างแท้จริง เมื่อมองภาพรวมจะเห็นกลยุทธ์ความยืดหยุ่นข้อมูลแบบหลายชั้นผสานกัน ตั้งแต่การมีสำเนา backup แบบ immutable และ air gapped การตรวจจับภัยคุกคามทั้งในระดับแพลตฟอร์มและฮาร์ดแวร์ ไปจนถึงการกู้คืนข้อมูลและ AD Forest แบบอัตโนมัติพร้อม Disaster Recovery ของ control plane องค์กรที่ยังคิดว่าแบ็กอัพคือการซื้อดิสก์เพิ่มกำลังวางอนาคตธุรกิจบนความหวังมากกว่าหลักการ ถึงเวลาแล้วที่ผู้บริหารไอทีต้องยกระดับจากการสำรองข้อมูลธรรมดาไปสู่แพลตฟอร์ม Data Resilience ที่วางแผนรับมือและฟื้นตัวจากแรนซัมแวร์ได้อย่างชัดเจน