
AI agents security operations คืออะไร และทำไมถึงกำลังเปลี่ยนเกม SOC
AI agents security operations คือแนวทางที่องค์กรนำเอเจนต์ปัญญาประดิษฐ์ที่มีบทบาทเฉพาะด้านเข้ามาทำหน้าที่ในศูนย์ปฏิบัติการความปลอดภัยหรือ SOC ตั้งแต่คัดกรองแจ้งเตือน สืบค้นภัยคุกคาม ไปจนถึงสนับสนุนการสอบสวนเชิงนิติวิทยาศาสตร์ เอเจนต์จะทำงานต่อเนื่องแบบอัตโนมัติ เชื่อมต่อกับข้อมูลและเครื่องมือด้านความปลอดภัยหลายชนิด เพื่อช่วยให้ทีมมนุษย์มองเห็นภาพการโจมตีโดยรวม ลดภาระงานซ้ำ และยกระดับคุณภาพการตัดสินใจด้านความปลอดภัยขององค์กรในภาพรวม เรากำลังอยู่ในยุคที่เทคโนโลยีด้าน AI เติบโตเร็ว ทั้งสร้างโอกาสและความเสี่ยง ผู้บริหารแพลตฟอร์มองค์กรรายหนึ่งอธิบายว่านี่คือหนึ่งในยุคที่สร้างสรรค์และพลวัตที่สุดในประวัติศาสตร์เทคโนโลยี เมื่อความเร็วของทั้งคนและเอเจนต์เพิ่มขึ้น คำถามจึงไม่ใช่ว่าองค์กรควรใช้ AI หรือไม่ แต่คือจะออกแบบให้มนุษย์ทำงานร่วมกับ autonomous AI systems อย่างมีกรอบกำกับอย่างไร

AlertZero ตัวอย่าง enterprise alert management แบบทีมเอเจนต์ AI เฉพาะทาง
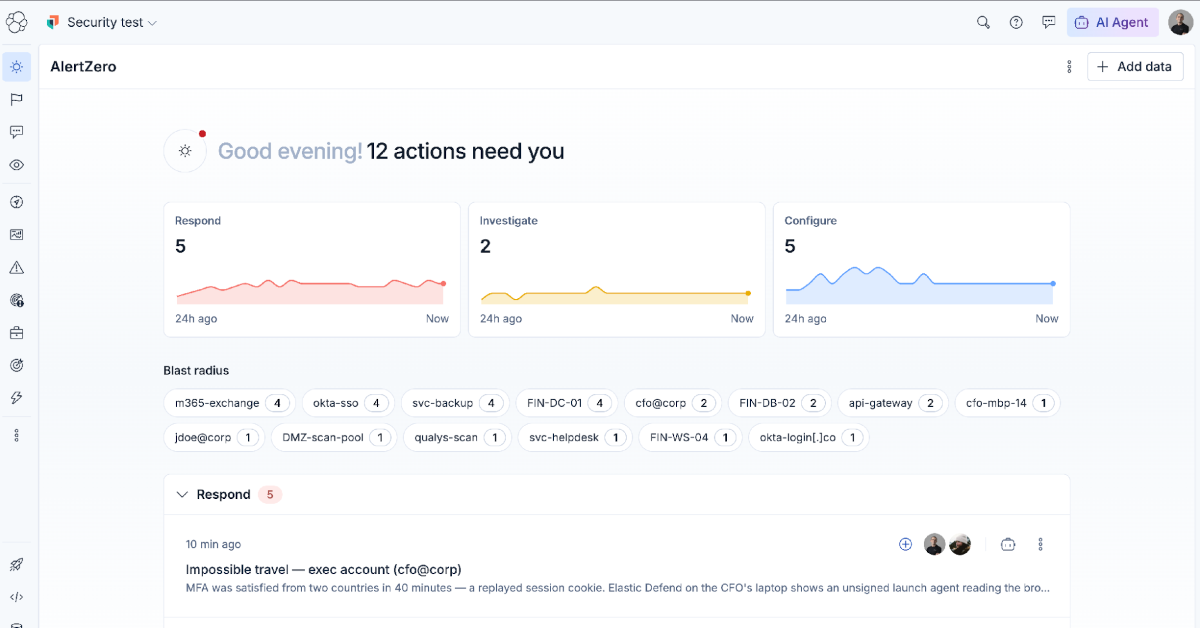
กรณีศึกษาที่จับต้องได้ที่สุดของ AI agents security operations ตอนนี้คือ AlertZero ที่เพิ่งเปิดตัวโดยผู้พัฒนาแพลตฟอร์มค้นหาข้อมูลและความปลอดภัยระดับองค์กรรายใหญ่ ซึ่งนิยามตัวเองว่าเป็นทีมของเอเจนต์ AI เฉพาะทางสำหรับการปฏิบัติงานด้านความมั่นคงปลอดภัย ไม่ใช่บ็อตทั่วไปที่รับคำสั่งทีละงาน แต่ถูกออกแบบให้ทำงานแทนบทบาทหลักใน SOC โดยตรง หัวใจปัญหาที่ AlertZero เล็งเป้า คือการแจ้งเตือนที่ล้นมือทีม SOC ทั้งจากเหตุการณ์จริงและจากสัญญาณรบกวน เมื่อคู่โจมตีหันมาใช้ AI ในการเพิ่มปริมาณและความซับซ้อนของการโจมตี ผู้พัฒนาระบุว่าแนวโน้มนี้กำลังทำให้ปัญหา alert overload แย่ลงไปอีก ถ้าองค์กรไม่ยอมยกระดับ enterprise alert management ให้ทันยุค ผลก็คือแจ้งเตือนสำคัญอาจถูกฝังอยู่ใต้ภูเขา notification ที่ไม่มีใครมีเวลาตรวจ จุดที่น่าสนใจอย่างยิ่งคือ AlertZero ไม่ได้มองเอเจนต์เป็นของเล่นทดลอง แต่วางให้เป็นส่วนหนึ่งของเวิร์กโฟลว์ SOC จริง พร้อมให้ลูกค้าเพิ่มเวิร์กโฟลว์ของตนเองผ่าน Agent Builder และ Elastic Workflows แบบเดียวกับที่ใช้สร้าง AlertZero เอง นี่คือก้าวสำคัญที่บอกว่าตลาดกำลังก้าวจากแนวคิดไปสู่การใช้งานในสเกลองค์กรแล้ว
จาก automation สู่ทีมงานเสมือน: เอเจนต์แต่ละบทบาทใน AlertZero
จุดที่ทำให้ AlertZero เป็นมากกว่าระบบ automated threat response ทั่วไปคือการออกแบบเอเจนต์เป็น “ทีม” ที่แบ่งหน้าที่ชัดเจนตามงานหลักใน SOC ผู้จัดการทั่วไปฝ่ายความมั่นคงปลอดภัยของผู้พัฒนาเล่าว่าผู้ที่สร้าง AlertZero เคยนั่งอยู่ในตำแหน่งนักวิเคราะห์ SOC มาก่อน และ Watch แต่ละกลุ่มถูกออกแบบมาให้ตรงกับงานหลักของศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัย Triage Watch จะรับหน้าที่เติมข้อมูลให้กับการแจ้งเตือน ตัดสินใจว่าเหตุการณ์ใดน่าเชื่อถือ และปิดการแจ้งเตือนที่ไม่จำเป็นพร้อมให้เหตุผลประกอบ นี่คือการย้ายงานกลั่นกรองแจ้งเตือนส่วนใหญ่ไปอยู่ในมือเอเจนต์ Hunt Watch ทำงานค้นหาภัยคุกคามเชิงรุกต่อเนื่องจากงานวิจัยภัยคุกคาม ขณะที่ Forensics Watch รับงานวิเคราะห์มัลแวร์และสืบเส้นทางการโจมตี ซึ่งเป็นงานเฉพาะทางที่หลายทีมขาดคนเชี่ยวชาญ ส่วน Detection Watch ทำหน้าที่เรียนรู้จากอีกสาม Watch ที่เหลือ เสนอการปรับจูนกฎตรวจจับที่ยิงเตือนถี่เกินไปหรือช่องโหว่ที่ควรมีกฎใหม่ โดยจะไม่แก้กฎเองหากไม่ได้รับอนุมัติ มุมมองเชิงความเห็นคือ นี่คือภาพของ autonomous AI systems ที่ไม่ได้แทนที่คน แต่ทำตัวเป็นเพื่อนร่วมทีมที่มี job description ชัดเจน ลดงานที่ใช้แรงซ้ำ เพื่อให้มนุษย์ไปโฟกัสกับการตัดสินใจเชิงกลยุทธ์แทน
ยุค multiplayer AI: จากแพลตฟอร์มความร่วมมือสู่ SOC ที่มีเอเจนต์ร่วมทีม
ภาพใหญ่กว่านั้นคือโลกของซอฟต์แวร์องค์กรกำลังเคลื่อนจากยุคที่ AI เป็นผู้ช่วยส่วนตัวแบบ single player ไปสู่ยุคที่คนทำงานร่วมกับเอเจนต์หลายตัวพร้อมกัน แนวคิดนี้ถูกอธิบายชัดในเวทีหนึ่งของผู้พัฒนาแพลตฟอร์มงานร่วมมือรายใหญ่ ที่ประกาศวิสัยทัศน์ว่าต้องการเป็นแพลตฟอร์มศูนย์กลางข้อมูลในยุค agentic enterprise โดยชี้ว่าโมเดลคือเครื่องยนต์ แต่บริบทคือเชื้อเพลิงของ AI แพลตฟอร์มดังกล่าวพยายามเป็นเสมือน “ระบบประสาทส่วนกลาง” ขององค์กร เพื่อเชื่อมข้อมูล เครื่องมือ และคนให้ทำงานร่วมกับเอเจนต์ได้อย่างลื่นไหล ให้คนได้ข้อมูลที่ต้องการในเวลาที่ต้องใช้ สิ่งที่พวกเขาเน้นคือ collaboration แบบเรียลไทม์ระหว่างทีมมนุษย์และเอเจนต์หลายแพลตฟอร์ม ทำให้สามารถแก้โจทย์ซับซ้อนเร็วขึ้นกว่าการทำงานแบบคนเดี่ยวๆ คำพูดที่ควรถูกยกมาเป็นคำคมคือ “agents aren't replacing the people, they're joining your team” และ “you don't replace people with agents, you create a new and powerful system of collaboration for your organization” เมื่อมองกลับมาที่โลก cybersecurity นี่คือกรอบคิดที่ควรใช้กับทุก SOC ที่กำลังพิจารณานำ AI agents เข้ามา ไม่ใช่ถามว่าจะแทนคนได้หรือไม่ แต่ถามว่าจะให้เอเจนต์เป็นสมาชิกทีมแบบไหนและเชื่อมเข้ากับเวิร์กโฟลว์อย่างไร
กรอบกำกับ การตั้งทีม และอนาคตของ SOC ที่มีเอเจนต์เป็นสมาชิกเต็มตัว
แม้ AlertZero จะยกภาระ automated threat response ไปบนไหล่เอเจนต์จำนวนมาก แต่ผู้พัฒนาก็ยังย้ำว่าบทบาทของมนุษย์ใน SOC ไม่ได้หายไป ลูกค้าสามารถตัดสินใจได้ว่าต้องการให้ Watch แต่ละกลุ่มมีอิสระมากน้อยเพียงใด ปรับได้ละเอียดถึงระดับงานรายบุคคล และแม้ตั้งค่าความเป็นอิสระไว้สูงสุด ผลการประเมินที่ยังไม่สรุปชัดเจนก็ยังต้องอาศัยการตัดสินใจของมนุษย์อยู่ดี ในทางปฏิบัติ องค์กรจึงจำเป็นต้องวาง governance framework ที่ชัดเจน กำหนดว่าเอเจนต์ตัวไหนมีสิทธิทำอะไรโดยอัตโนมัติ งานแบบไหนต้องมี human in the loop และจะตรวจสอบการตัดสินใจของเอเจนต์ย้อนหลังอย่างไร เป้าหมายของผู้พัฒนาระบุชัดว่า ต้องการให้ทีมเลือกใช้งานระบบอัตโนมัติในระดับที่พวกเขาสามารถกำกับดูแลได้เท่านั้น เมื่อผูกเข้ากับแนวคิด “multiplayer AI” เราจะเห็นภาพอนาคตของ SOC ที่มนุษย์ นักวิเคราะห์ และเอเจนต์ทำงานคู่ขนานกันหลายลูป เอเจนต์ดึง สรุป และเชื่อมโยงสัญญาณการโจมตีจำนวนมาก เช่นกรณีหนึ่งที่การบุกรุกสร้างเหตุการณ์มากกว่า 17,000 รายการภายในสี่วัน ขณะที่มนุษย์โฟกัสกับการตีความบริบทองค์กร ตัดสินใจตอบสนอง และออกแบบกฎเกณฑ์ใหม่ให้เอเจนต์ทำงานได้ดีขึ้น นี่คือทิศทางที่องค์กรที่จริงจังกับความปลอดภัยควรเริ่มเตรียมทีม โครงร่างงาน และกรอบกำกับตั้งแต่วันนี้