
ยุคสโลโปคาลิปส์ เมื่อความเร็ว AI แซงคุณภาพโค้ด
สโลโปคาลิปส์ในงานซอฟต์แวร์คือจุดที่ AI สร้างโค้ดได้เร็วกว่าอัตราที่ทีมสามารถรีวิวและทดสอบได้อย่างรอบคอบ ทำให้ AI-generated code quality กลายเป็นความเสี่ยงเชิงระบบที่สะสมจากโค้ดจำนวนมากที่ผ่านเกตคุณภาพด้วยความรีบหรืออาศัยความเชื่อมากกว่าหลักฐาน เมื่อการสร้างโค้ดถูกเร่งด้วย AI แต่กระบวนการยืนยันความถูกต้องยังเป็นแบบเดิม ทีมจะเห็นบั๊กเพิ่มขึ้น ความซับซ้อนในโค้ดเบสสูงขึ้น และมั่นใจในระบบน้อยลง การรับมือจึงไม่ใช่การห้ามใช้ AI แต่คือการยกระดับการทดสอบและการกำกับดูแลให้ทันความเร็วใหม่ของการพัฒนา
ภาพชัดของสโลโปคาลิปส์คือช่วงที่ AI เขียนโค้ดเร็วกว่าที่คนรีวิวได้ทัน นักวิจัยจากมหาวิทยาลัย Carnegie Mellon พบว่าหลังทีมรับ AI เข้าสู่เวิร์กโฟลว์ มีสปีดการพัฒนาเพิ่มขึ้นชั่วคราวถึง 3–5 เท่าในเดือนแรก แต่ตามมาด้วยประเด็นคุณภาพที่เพิ่มขึ้นถาวร 30% และความซับซ้อนของโค้ดเพิ่ม 41% ภายในไม่กี่เดือน นี่คือราคาที่องค์กรจ่ายเมื่อปล่อยให้ความเร็วแซงการตรวจสอบแบบเดิมโดยไม่มี code governance framework รองรับ ทีมหนึ่งที่ใช้ AI เขียนโค้ดมากกว่าครึ่งปีพบว่าแม้การพัฒนาจบได้ภายในครึ่งวัน การไล่บั๊กกลับกินเวลาหลายวัน บ่งชี้ว่าคอขวดใหม่อยู่ที่การยืนยันคุณภาพ ไม่ใช่การเขียนโค้ด
ทำไม QA แบบเดิมแพ้ AI และความจำเป็นของการทดสอบแบบกำหนดได้
เมื่อใช้เทคโนโลยีประเภทเดียวกันทั้งสร้างซอฟต์แวร์และตรวจว่าซอฟต์แวร์ถูกต้องหรือไม่ เรากำลังสร้างวงจรความมั่นใจที่ปิดตัวเอง ถ้าโมเดลตีความสเปกผิด มันสามารถเขียนโค้ดและเทสที่เห็นด้วยกันแต่ยังไม่ตอบโจทย์ผู้ใช้ได้ AI จึงไม่ควรเป็นผู้ตัดสินงานตัวเองเพียงลำพัง QA แบบดั้งเดิมเคยเน้นการแยกบทบาทคนเขียนและคนทดสอบเพื่อหาจุดบอด การพัฒนาโดย AI ต้องยึดหลักเดียวกัน แต่เพิ่มความเข้มในส่วน automated testing verification ให้มากกว่าเดิม การทดสอบที่ใช้อนุมัติการรีลีสต้องทำซ้ำได้ ให้อินพุตเดียวกันได้ขั้นตอนเดียวกัน เช็กพอยต์เดียวกัน และเกณฑ์สำเร็จหรือผิดพลาดเดียวกัน ไม่เช่นนั้นทีมจะไม่มีหลักฐานอิสระว่าซอฟต์แวร์ทำงานตามที่คาดหวัง
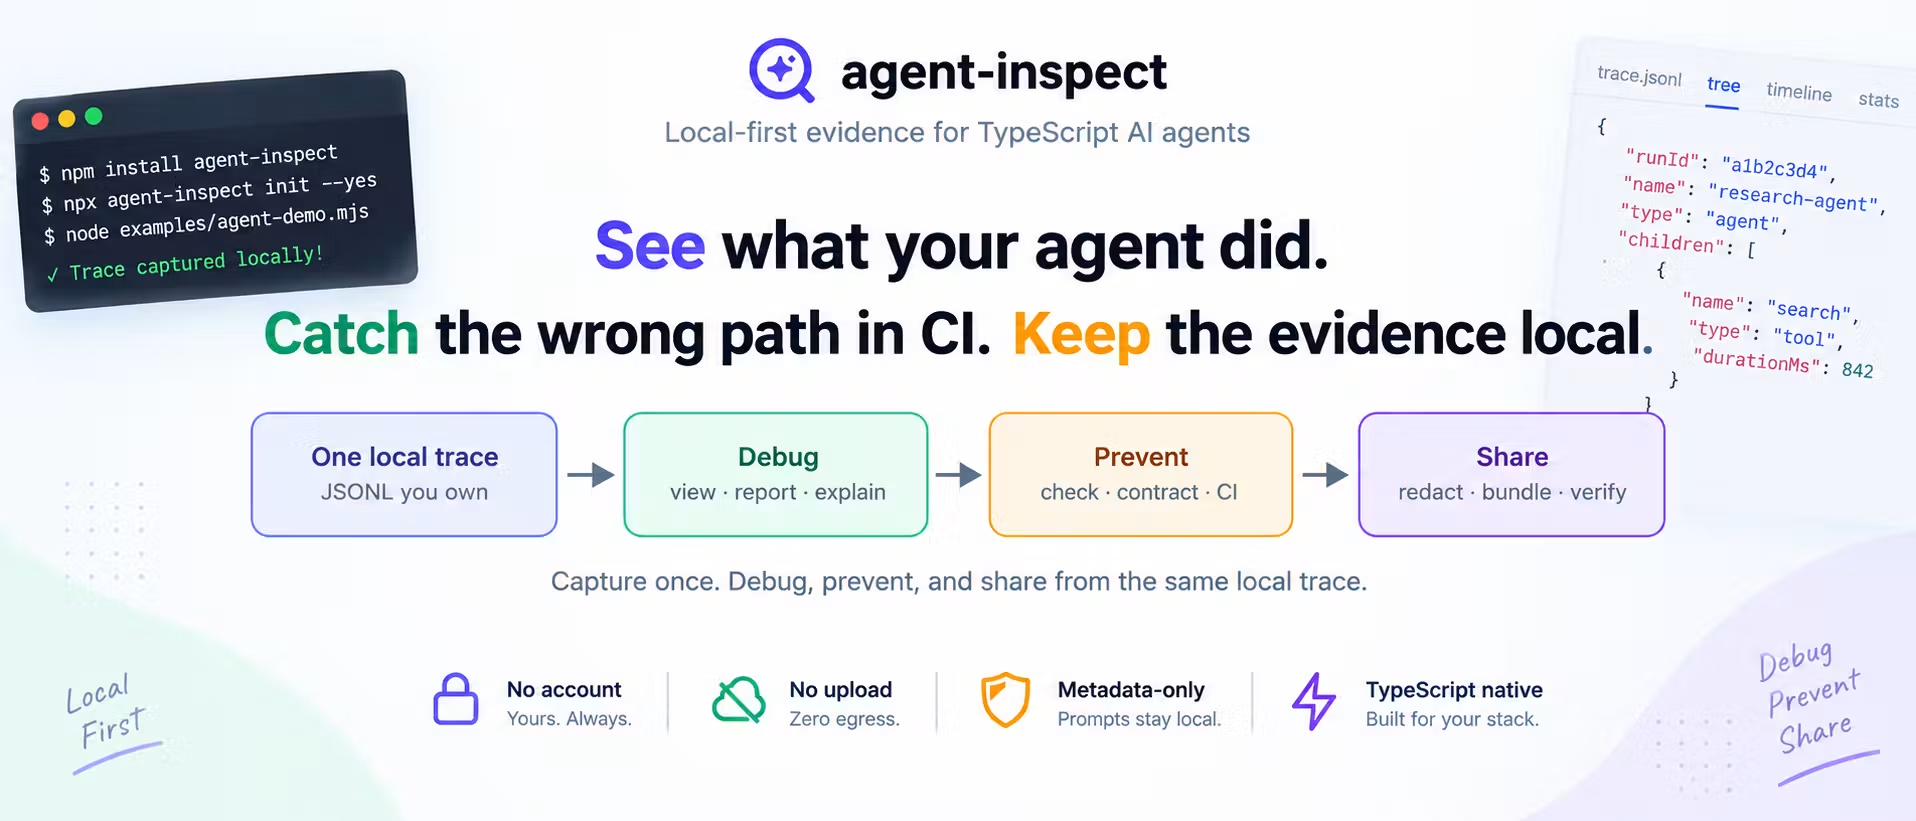
ในยุค AI-agent ปัญหาไม่ได้อยู่ที่คำตอบดูดีหรือไม่ แต่คือเส้นทางที่เอเจนต์เดินจริง หลายครั้งเอเจนต์ตอบดูมีเหตุผลแม้เรียกทูลผิดลำดับหรือใช้ fallback ที่ไม่ผ่านการอนุมัติ นี่คือช่องว่างระหว่างคำตอบกับกระบวนการ ทีมจึงต้องทำให้การรันของเอเจนต์ทุกครั้งกลายเป็น artifacts ที่ทำซ้ำได้ ตรวจสอบได้ และแชร์ให้คนอื่นรีวิวได้อย่างปลอดภัย หลักหนึ่งที่ทีมควรยึดคือไม่ขอให้โมเดลตัดสินเรื่องที่เราคำนวณเองได้ เช่นกฎโครงสร้างเทสหรือผลการวิเคราะห์สถิติควรตรวจด้วยโค้ดหรือตัวเช็กใน CI มากกว่าถามโมเดล สิ่งนี้เชื่อมกับ automated testing verification ที่วางอยู่ในสาย CI เพื่อคุม production code safety ให้มั่นใจได้ด้วยหลักฐานมากกว่าความรู้สึก
จาก OpenSpec สู่ AIDLC และเวิร์กโฟลว์ที่มีกำกับดูแลจริง
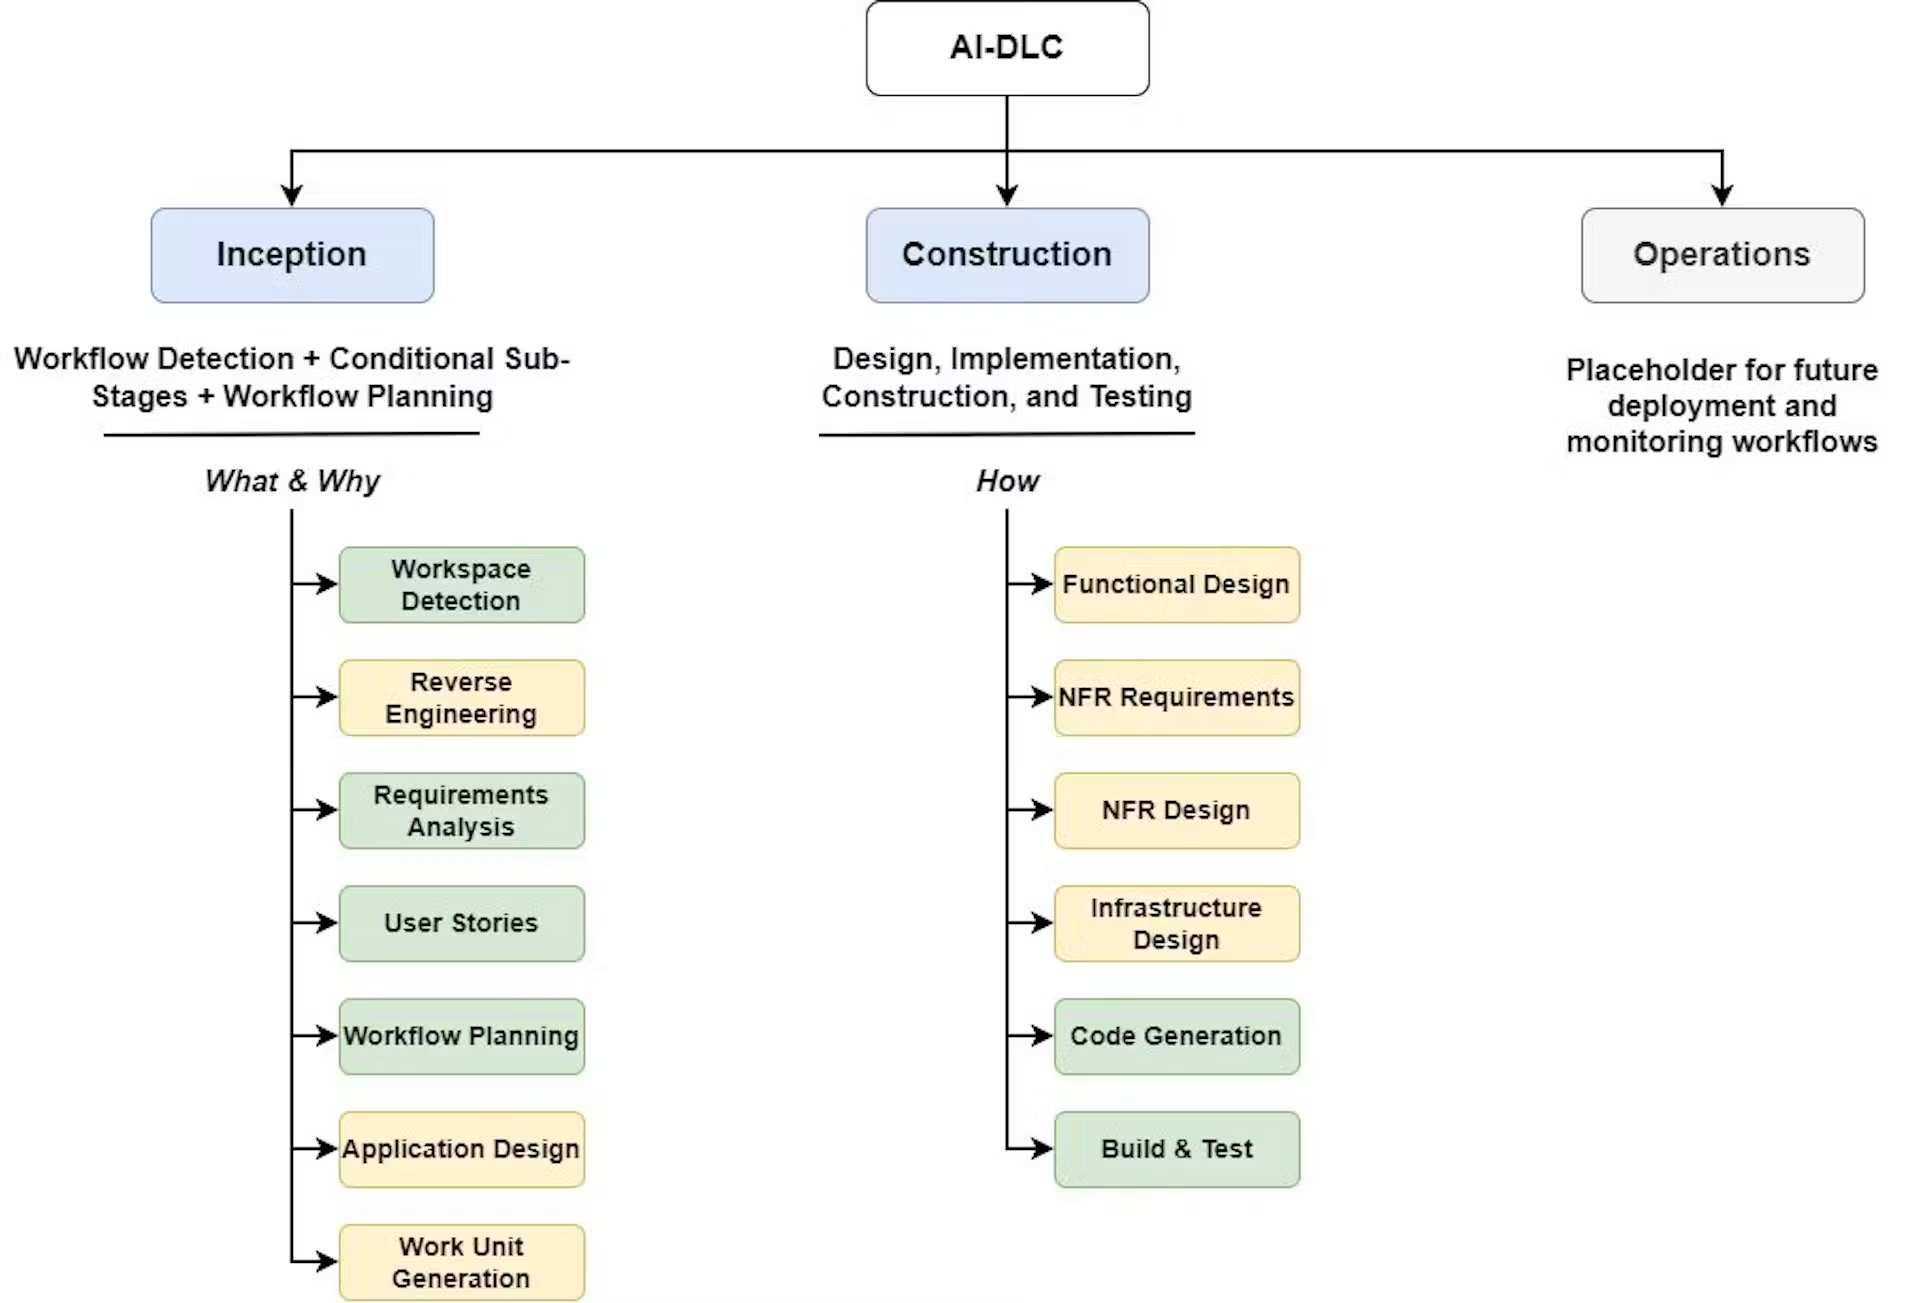
เมื่อโปรเจ็กต์โตขึ้นและใช้ AI coding ข้ามทีมหลายปี เครื่องมือระบุสเปกอย่าง OpenSpec ถูกพิสูจน์ว่าไม่ตอบโจทย์ ทั้งจากคำสั่งที่ซับซ้อนและการไม่เก็บเจตนาเดิมของผู้ใช้ไว้ในสเปก ทำให้รีวิวสเปกทีหลังมักหลงทิศและโปรเจ็กต์ค่อยๆ เบี่ยงจากเป้าหมายเดิม ผู้เขียนหนึ่งจึงใช้เวลามากกว่าหนึ่งเดือนปรับเวิร์กโฟลว์ทีมใหม่แทนที่ OpenSpec ด้วย AIDLC หรือ AI Driven Development Life Cycle ซึ่งออกแบบให้สอดคล้องกับ SDLC แบบดั้งเดิม ใช้กระบวนการละเอียดยิ่งขึ้นและความร่วมมือในทีมที่ชัดขึ้น ผลคือ code quality ดีขึ้นอย่างเห็นได้ชัดหลังเปลี่ยนเวิร์กโฟลว์ นี่คือตัวอย่างการสร้าง code governance framework ที่ไม่ได้พึ่งเครื่องมือเดียวแต่ผูกกับวินัยและเอกสารในทุกช่วงของวงจรพัฒนา
หัวใจของ AIDLC คือการทำให้เอกสารแต่ละขั้นตอนกลายเป็นจุดรีวิวของคนในทีม ผู้พัฒนาเสนอสเปกและดีไซน์ ส่งให้เพื่อนร่วมทีมอนุมัติ ก่อนขยับไปขั้นถัดไป ภาพนี้สะท้อนแนวคิด dynamic team collaboration ที่การใช้ AI ไม่ลดบทบาทวิศวกร แต่ขยับน้ำหนักงานไปที่การนิยามผลลัพธ์ แยกงานเป็นติ๊กเก็ตเล็กแบบรีลีสได้ ตั้งมาตรฐานชัด และตรวจผลลัพธ์อย่างเข้ม วิศวกรคนหนึ่งที่ร่วมอภิมานแนวทางนี้สามารถส่งงานแบบรีวิวได้วันละ 6–8 ติ๊กเก็ต โดยแทบไม่ต้องลงมือเขียนโค้ดเอง แสดงให้เห็นว่าเมื่อ code governance framework เข้มแข็ง AI จะขยายวินัย แทนที่จะขยายหนี้เทคนิค
ทริปไวร์ รีวิวรายวัน และเครื่องมือรีวิวโค้ดด้วย AI
ช่องว่างกำกับดูแลเกิดทันทีเมื่อความเร็วรีวิวตามไม่ทันความเร็วสร้างโค้ดของ AI ทีมหนึ่งอธิบายปรากฏการณ์นี้ว่าเป็นสโลปที่ไหลเข้าโค้ดเบสผ่าน PR ที่ใหญ่เกินหรือมุดผ่านโดยไม่มีคนอนุมัติ การพึ่งวินัยส่วนตัวอย่างเดียวจึงไม่พอ ต้องเสริมระบบเตือนอัตโนมัติหรือทริปไวร์ เช่นเตือนเมื่อ PR มีจำนวนบรรทัดเปลี่ยนเกินระดับที่รีวิวได้จริง หรือเมื่อมีการมาถึงสภาวะ zero-review merge ที่ไม่มีใครอนุมัติเลย ระบบรายงานประจำวันแบบ GitDailies สามารถรวบรวม PR ที่ยังเปิด รีวิวที่รอเราอยู่ และเหตุการณ์ที่ทริกเกอร์ทริปไวร์ ส่งให้ทีมดูทุกเช้าใน Slack โดยไม่ต้องไล่หาเอง สิ่งเหล่านี้คือ AI code review tools ที่ช่วยให้การกำกับดูแลทันความเร็วของ AI-generated code quality
ขณะเดียวกัน เครื่องมือยืนยันหลักฐานเส้นทางของเอเจนต์อย่าง AgentInspect ให้ทีมดู trajectory การรันในรูปแบบที่อ่านง่ายและทดสอบตามกฎเชิงเด็ดขาดได้ เช่นตรวจว่าทูลถูกเรียกตามลำดับที่อนุมัติหรือไม่ โดยไม่ต้องถามโมเดลมาประเมินตัวเอง ในระดับโค้ดเบส เครื่องมือยืนยันอย่าง SonarQube ทำหน้าที่เป็นชั้น verification อิสระที่ถือทุกการเปลี่ยนให้ผ่านมาตรฐานแบบ zero-trust หลายชั้น ไม่ว่าจะโค้ดของคนหรือเอเจนต์ โดยมีอัตรา false positive ต่ำกว่า 3.2% เพื่อรักษา production code safety ให้ตรวจได้และอธิบายได้ นี่คือการฝัง automated testing verification เข้าไปในลูปของเอเจนต์แทนการเอาไว้แค่ท้ายสายการพัฒนา
เมื่อโค้ด AI เข้าสู่โปรดักชัน ต้องยกบาร์ให้สูงขึ้นอีก
องค์กรหนึ่งที่สร้างโมเดล AI ระดับโปรดักชันประกาศชัดว่าโค้ดที่ Claude เขียนต้องผ่านมาตรฐานสูงกว่าโค้ดที่คนเขียนเอง โดยมี guardrail อย่าง lint rule จำนวนมาก เทสจำนวนมาก เทส end-to-end ที่ขับเคลื่อนด้วย Claude ฟัซเซอร์ที่ Claude ขับเคลื่อนซึ่งวิ่งทุกวัน รีวิวโค้ดและรีวิวความปลอดภัยอัตโนมัติ รวมถึงการรีแฟกเตอร์โค้ดอัตโนมัติ แนวคิดนี้สะท้อนว่า production code safety จาก AI ไม่ใช่ของฟรี ถ้าไม่ยกบาร์ให้สูง โค้ดที่ดูเรียบร้อยวันนี้อาจกลายเป็นกองยุ่งยากที่บำรุงรักษายากในอนาคต การประเมิน independent verification จึงเป็นเรื่องจำเป็น โดยเฉพาะในโดเมนที่โค้ดมีผลต่อการเงิน สุขภาพ การป้องกัน และบริการสาธารณะ ซึ่งข้อผิดพลาดหนึ่งอาจส่งผลต่อการจ่ายเงิน การตัดสินใจทางคลินิก หรือคำสั่งปฏิบัติการ
การควบคุมก่อนรีลีสไม่ควรหยุดที่เทสอัตโนมัติ ทีมต้องมี visual assurance เพื่อยืนยันอินเทอร์เฟซและเส้นทางใช้งานด้วยสายตา พร้อมหลักฐานที่อธิบายได้ในองค์กรที่มีข้อกำกับดูแลเข้ม แบบฝึกที่ดีคือมี human approval gate เสมอก่อนส่งโค้ด AI เข้าสู่โปรดักชัน เช่นข้อกำหนดในบางองค์กรที่บังคับให้โค้ดของวิศวกรระดับจูเนียร์หรือมิดต้องได้รับการรับรองจากคนอื่นในทีมก่อน รวมถึงโค้ดที่เขียนโดย AI เพราะสุดท้ายลูกค้า ผู้ใช้ หรือผู้ปฏิบัติงานเป็นคนรับผลลัพธ์จริง ไม่ใช่โมเดล AI ทีมของเราไม่ว่ามี AI กี่ตัว ก็ยังเป็นผู้ตอบลูกค้าและจัดการอินซิเดนต์เองเสมอ การยอมรับความจริงข้อนี้คือจุดเริ่มต้นของการสร้างเกตความรับผิดชอบที่ชัดเจน