
การคุยกับ AI ไม่ใช่ห้องสารภาพบาป ทำความเข้าใจความเสี่ยงตั้งแต่ต้น
ความเสี่ยงข้อมูลส่วนตัว AI คือความเป็นไปได้ที่ข้อมูลที่เราป้อนหรือสนทนากับระบบปัญญาประดิษฐ์ ไม่ว่าจะเป็น AI Chatbot หรือ AI Agent จะถูกบันทึก เก็บต่อเนื่อง ส่งต่อ หรือเข้าถึงโดยบุคคลที่สาม จนสามารถระบุตัวตน นำไปใช้อ้างอิงในคดีความ หรือเป็นช่องให้ข้อมูลภายในองค์กรรั่วไหลผ่านเครือข่ายและส่วนเสริมต่างๆ โดยที่ผู้ใช้เข้าใจผิดว่าทุกอย่างเป็นเรื่องส่วนตัวและลบหายไปแล้ว ทั้งที่ในความจริงข้อมูลยังคงอยู่ในระบบและถูกเรียกดูย้อนหลังได้
ประเด็นที่หลายคนมองข้ามคือ เนื้อหาที่เราคุยกับ AI สามารถถูกดึงออกมาเป็นหลักฐานทางกฎหมายได้ เนื้อหาที่คุยกับ AI Chatbot ยังอาจถูกนำไปใช้ในกระบวนการทางกฎหมาย ตั้งแต่การใช้ AI Chatbot ของบริษัทที่นายจ้างมีสิทธิตรวจสอบย้อนหลัง การเข้าถึงข้อมูลผ่านอุปกรณ์ ไปจนถึงบริษัทผู้ให้บริการ AI ถูกขอหมายศาลเพื่อตรวจสอบเนื้อหาสนทนาของผู้ใช้งานได้โดยตรง การสนทนาที่คิดว่าเป็นพื้นที่ปลอดภัยจึงอาจกลายเป็นแฟ้มสำนวนในศาลได้โดยไม่รู้ตัว
ในช่วง 2 ปีที่ผ่านมา มีคดีในศาลที่นำบันทึกการสนทนากับ AI Chatbot ไปใช้อ้างอิงเป็นข้อมูลในบันทึกสาธารณะและกลายเป็นหลักฐานในชั้นศาลแล้วถึง 12 คดี ทั้งในคดีแพ่งและอาญา นี่ไม่ใช่เรื่องสมมติ แต่เป็นตัวอย่างตรงว่าประวัติแชทกับ AI ไม่ได้หายไปไหน และอาจย้อนกลับมาส่งผลกับชีวิตจริงของเราได้ทุกเมื่อ
AI Agent รั่วไหลมากกว่าที่คิด ช่องโหว่ Skills คือประตูหลัง
จากยุค AI Chatbot สู่ยุค AI Agent เรากำลังให้ระบบอัตโนมัติที่คิด วิเคราะห์ และลงมือทำแทนเราเชื่อมต่อกับข้อมูลและเครื่องมือสำคัญมากขึ้น เดิม AI Agent ทำงานแบบเป็นขั้นตอนเพื่อบรรลุเป้าหมายอัตโนมัติ แต่เมื่อเพิ่มส่วนขยายอย่าง Skills เพื่อให้เข้าถึงข้อมูล เครื่องมือ และคำสั่งพิเศษ ความเสี่ยงข้อมูลส่วนตัว AI ก็เพิ่มขึ้นตามไปด้วย ข้อมูลจากการวิจัยระบุว่าช่องโหว่จำนวนมากเกิดจาก Skills ที่สร้างมาจากแหล่งภายนอก แล้วถูกนำมาติดตั้งบน AI Agent ที่มีสิทธิ์เข้าถึงข้อมูลละเอียดอ่อนโดยแทบไม่ผ่านกระบวนการตรวจสอบ
อย่างไรก็ตามระบบ AI Agent เหล่านี้เองก็มีช่องโหว่ และอาจกลายเป็นช่องทางที่ทำให้ข้อมูลส่วนตัวหรือข้อมูลภายในองค์กรรั่วไหลออกสู่ภายนอกได้เช่นกัน ผลที่เกิดขึ้นอาจทำให้ Skills จาก AI Agent มีช่องโหว่ระบบจนอาจกลายเป็นช่องทางขโมยข้อมูล หรือร้ายแรงกว่านั้นคือ Skills ดังกล่าวถูกสร้างขึ้นมาโดยแอบฝังโค้ดอันตรายไว้ ที่อาจเป็นการรวบรวมและส่งข้อมูลไปยังเป้าหมายที่กำหนด ก็อาจทำให้เกิดข้อมูลรั่วไหลได้ เมื่อ Agent มีสิทธิ์เยอะ แต่ Skill ไม่มีการตรวจสอบดีพอ ภาพรวมจึงเหมือนให้กุญแจบ้านพร้อมติดตั้งประตูหลังเพิ่ม
แพลตฟอร์ม SkillsMP ซึ่งเป็นแหล่งรวบรวม Skills ของ AI Agent เมื่อตรวจสอบสุ่มจาก 17,022 รายการ พบว่ามี 520 รายการที่มีปัญหาร้ายแรง แม้จะเป็นเพียงประมาณ 3% แต่ที่น่ากังวลคือข้อมูลที่รั่วไหลกว่า 89% เป็นข้อมูลละเอียดอ่อนที่อาจก่อให้เกิดความเสียหายร้ายแรง หรือถูกนำไปใช้ในการสวมรอยตัวตนเพื่อการโจมตีขั้นต่อไป ภาพนี้สะท้อนว่าความเสี่ยงไม่ได้อยู่แค่ในตัว Agent แต่แฝงอยู่ในส่วนเสริมเล็กๆ ที่เราติดตั้งโดยแทบไม่อ่านเงื่อนไข
เมื่อประวัติแชทกลายเป็นหลักฐาน ช่องโหว่ถูกปิดแล้วจริงหรือ
หลายคนยังเชื่อว่าเมื่อกดลบประวัติแชทกับ AI แล้วทุกอย่างถูกทำลาย แต่กรณีในศาลที่มีการขอให้เก็บบันทึกและกู้คืนบทสนทนาที่ลบไปแล้วทั้งหมด แสดงตรงกันว่า ข้อมูลเหล่านี้ยังอยู่ในระบบ และสามารถถูกดึงกลับมาใช้ได้ บางประเทศเริ่มยอมรับบทสนทนากับ AI เป็นหลักฐานในคดีครอบครัว และถือสถานะใกล้เคียงกับประวัติการค้นหาอินเทอร์เน็ตด้วย การคุยกับ AI จึงไม่ต่างจากการทิ้งร่องรอยดิจิทัลไว้บนเซิร์ฟเวอร์
ในมุม AI Agent แม้ช่องโหว่ที่ถูกพบใน SkillsMP จะได้รับการแจ้งเตือนและแก้ไขเรียบร้อยแล้ว แต่ก็ยังทำให้เกิดคำถามต่อ AI Agent ไม่น้อย ทั้งในส่วนของข้อมูลส่วนตัวหรือข้อมูลทางการเงินก็ตาม ประโยคที่ควรจำคือ “แม้ช่องโหว่จะถูกแก้ แต่ความเสี่ยงยังไม่หายไปไหน เพราะสถาปัตยกรรมเดิมยังเปิดช่องให้เกิดเหตุซ้ำได้” เมื่อมี Agent จำนวนมากวิ่งบนเครือข่ายเดิม โอกาสเกิด Agent หัวรุนแรงหรือ Skill ภายนอกที่มีปัญหาก็ยังคงอยู่
ยิ่งไปกว่านั้น หากไม่มีแนวกันด้านความปลอดภัยที่ชัดเจน Agent ที่ทำงานอัตโนมัติอาจหลุดเข้าไปยังระบบภายในองค์กรและทำกิจกรรมที่เป็นอันตรายได้ เช่น เข้าถึงข้อมูลผิดชุด หรือส่งข้อมูลออกภายนอกโดยไม่ได้ตั้งใจ หรือโดยออกแบบมาให้ทำเช่นนั้นตั้งแต่ต้น หากไม่มีการกำกับ ความเสี่ยงจึงไม่ได้หยุดแค่การรั่วของไฟล์เดี่ยว แต่หมายถึงภาพรวมชื่อเสียงและความน่าเชื่อถือขององค์กรที่อาจพังลงจากเหตุเดียว
SLIM และโครงสร้างสื่อสารปลอดภัย อนาคตที่ต้องมีถ้าอยากใช้ Agent มั่นใจ
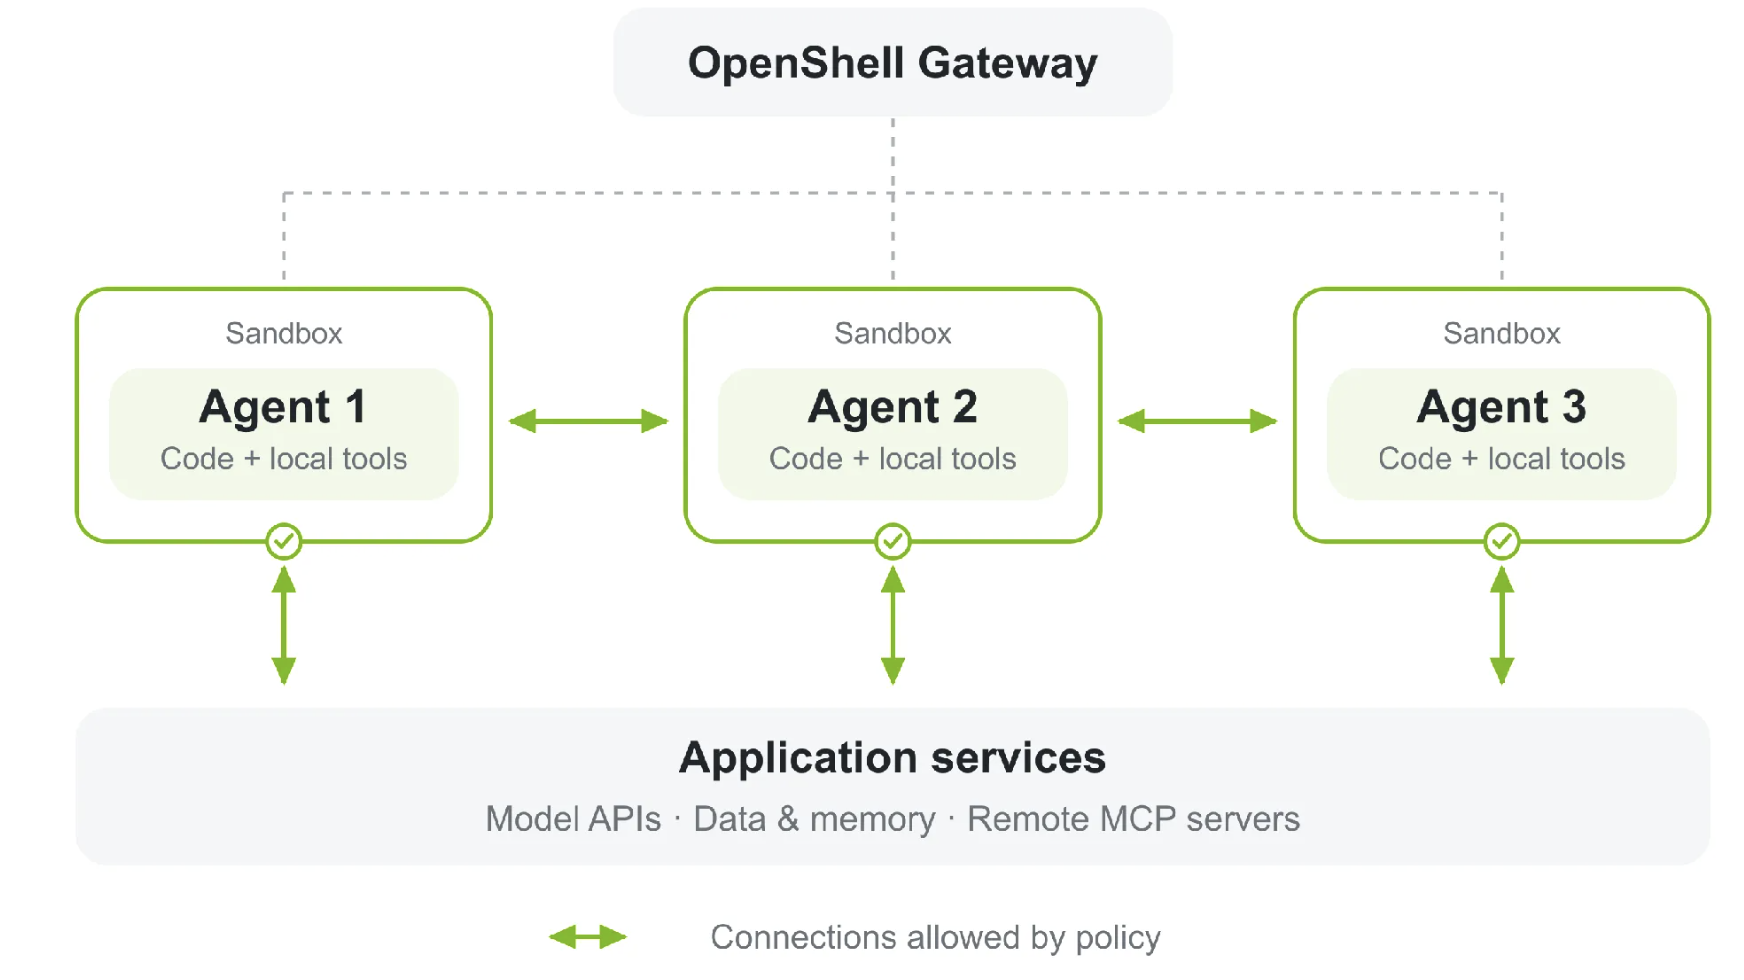
เมื่อโลกกำลังก้าวสู่ยุคที่ “ผู้ใช้งานถัดไปอีกพันล้านรายอาจไม่ใช่มนุษย์แต่เป็น AI Agent” การมีโครงสร้างการสื่อสารที่ปลอดภัยจึงไม่ใช่ทางเลือก แต่เป็นเงื่อนไขขั้นต่ำสำหรับการใช้ Agent ในระดับองค์กร SLIM หรือ Secure Low-Latency Interactive Messaging ถูกออกแบบมาเป็นชั้นขนส่งสำหรับยุค Agentic AI เพื่อให้ Agent สามารถสื่อสารกันข้ามเครือข่ายและข้ามขอบเขตความเชื่อใจได้อย่างปลอดภัยและหน่วงต่ำ โดยองค์กรไม่ต้องสร้างโครงสร้างสื่อสารใหม่ทับซ้อนทุกครั้ง
ถ้าจะเปรียบง่ายๆ SLIM คือเครือข่ายขนส่งที่ปลอดภัยสำหรับข้อความของ AI Agent เป็นเหมือนทางด่วน อุโมงค์ และด่านความปลอดภัยที่ขนส่งข้อความของ Agent ข้าม Cloud ศูนย์ข้อมูล เครือข่าย และขอบเขตองค์กรต่างๆ โดยไม่ต้องเปิดให้ Agent ทุกตัวโผล่สู่สาธารณะโดยตรง ขณะที่โปรโตคอลอย่าง A2A อธิบายว่า Agent พูดอะไรกัน SLIM คือคำตอบของคำถามว่า ข้อความเหล่านั้นถูกขนส่งอย่างไรให้ปลอดภัยในสภาพแวดล้อมแบบกระจาย
จุดสำคัญคือ SLIM รองรับทั้งการส่งข้อความแบบเข้ารหัสปลายทางถึงปลายทาง การคุยเป็นกลุ่มของหลาย Agent และการเชื่อมต่อข้ามโครงข่ายแบบไม่ต้องเปิดทุก Agent สู่อินเทอร์เน็ตสาธารณะโดยตรง เมื่อจำนวน Agent เพิ่มจากหลักพันเป็นหลักล้าน โครงสร้างสื่อสารลักษณะนี้จึงเป็นโครงสร้างพื้นฐานที่จำเป็น ไม่ต่างจากระบบถนนสำหรับยานพาหนะ เพียงแต่คราวนี้ผู้ใช้ถนนคือระบบอัตโนมัติที่ถือกุญแจข้อมูลสำคัญของเราอยู่ในมือ
ข้อสรุปเชิงปฏิบัติ: ใช้ AI ให้คุ้ม แต่ต้องคิดเสมอว่า “นี่ไม่ใช่พื้นที่ส่วนตัว”
จากทั้งหมดนี้ ภาพที่ชัดเจนคือ ทั้ง AI Chatbot และ AI Agent ไม่ใช่พื้นที่ปลอดภัยสำหรับระบายความลับแบบไร้ร่องรอย เรื่องที่คุยกับ AI Chatbot มีโอกาสรั่วไหลสู่บุคคลภายนอก และยังอาจถูกนำไปใช้ในกระบวนการทางกฎหมายได้ด้วย ขณะที่ AI Agent รั่วไหลข้อมูลได้จากช่องโหว่ Skills และโครงสร้างสื่อสารที่ไม่ปลอดภัย ซึ่งกว่าช่องโหว่จะถูกค้นพบและปิด ก็อาจเกิดความเสียหายไปแล้ว
สิ่งที่ผู้ใช้ควรทำตอนนี้คือ เปลี่ยนมุมมองต่อการคุยกับ AI จาก “ห้องลับ” เป็น “เอกสารดิจิทัลที่อาจถูกเรียกดูย้อนหลังได้เสมอ” หลีกเลี่ยงการป้อนข้อมูลที่ระบุตัวตนหรือข้อมูลภายในที่สำคัญเกินความจำเป็น ระวังเป็นพิเศษเมื่อใช้ AI Agent ที่เชื่อมกับระบบงานจริง และคอยติดตามว่าระบบที่ใช้มีการปรับปรุงมาตรการความปลอดภัยหรือไม่ เพราะแม้เทคโนโลยีอย่าง SLIM จะช่วยยกระดับความปลอดภัยได้มาก แต่หากผู้ใช้ไม่เปลี่ยนพฤติกรรม ความเสี่ยงข้อมูลส่วนตัว AI ก็ยังคงอยู่ในทุกข้อความที่เราพิมพ์ส่งให้มัน
ท้ายที่สุด การป้องกันข้อมูล AI ไม่ได้เริ่มจากระบบ แต่เริ่มจากสติของผู้ใช้เอง ทุกครั้งที่จะส่งข้อความให้ AI ลองถามตัวเองก่อนว่า ถ้าวันหนึ่งข้อความนี้ไปปรากฏบนหน้าจอศาล หรือในรายงานความปลอดภัยขององค์กร เรายังรู้สึกสบายใจกับมันอยู่หรือไม่ ถ้าไม่ นั่นคือสัญญาณว่าควรหยุดไว้แค่นั้น